#1

 salesforce/metabadger
AWS EC2上でのSSRF攻撃を、より安全なインスタンスメタデータサービスv2(IMDSv2)への自動アップグレードにより防止します。
 francesc-h/firebase
誤設定されたFirebaseデータベースの悪用
 borenstein/yolo-cage
秘密を外部に漏洩したり、自分自身のPRをマージしたりできないAIコーディングエージェント。
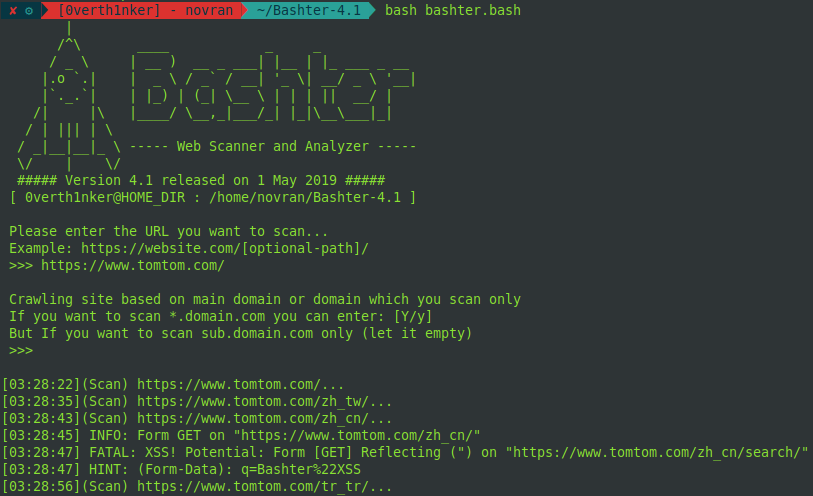 zerobyte-id/bashter
シェルスクリプトを使用したWeb脆弱性スキャナ
 itinerisltd/trellis-cve-2018-6389
CVE-2018-6389 WordPress load-scripts / load-styles 攻撃を緩和する
 teyhouse/cve-2024-3094
K8S および Docker の脆弱性チェック (CVE-2024-3094)
 spiarh/webhook-cve-2022-0811
CVE-2022-0811の悪用をブロックするシンプルなWebhook
 tlwebdesign/joomla-3.10.12-languagehelper-hotfix
セキュリティ脆弱性CVE-2023-40626を修正するためのJoomla 3.10.12用プラグイン
 jenkinsci-cert/security-3314-3315
CLIを無効にしてSECURITY-3314/CVE-2024-23897およびSECURITY-3315/CVE-2024-23898を緩和するための回避策
 grails/gssc-cve-2022-41923
Grails Spring Security Core プラグインにおける CVE-2022-41923 権限管理の脆弱性に対する回避策ガイド。Annotation、InterceptUrlMap、Requestmap 構成向けの修正済みフィルター定義を提供します。
 maweil/bidi_char_detector
ファイル内にUnicode BIDI文字が存在するかチェックします。これらはサプライチェーン攻撃に悪用される可能性があります。CVE-2021-42574を参照してください。
 jacobtread/l4j-vuln-patch
このツールは、すべてのminecraftバージョンに存在するCVE-2021-44228 Log4J脆弱性を修正します。注意:このツールは、minecraftのバージョンをダウンロードまたは更新した後に再実行する必要があります。永続的なパッチではありません。
 chef-boneyard/bash-shellshock
非推奨: Chef cookbook を使用して 'Shellshock' (BASH-CVE-2014-7169) を監査および修復する
 cosmo121/follina-remediation
MSDTの実行機能を無効化し、CVE-2022-30190(Follina)に対応します。
 oiyl/cve-2025-46171
vBulletin 3.8.7のフレンドリストにおけるサービス拒否(DoS)脆弱性の解説。
 chainguard-dev/text4shell-policy
cve-2022-42889 text4shell の ClusterImagePolicy デモ
 rancher/externalip-webhook
CVE-2020-8554: LoadBalancerまたはExternalIPsを使用した中間者攻撃