
 #1

 nccgroup/scout2
AWS環境向けセキュリティ監査ツール
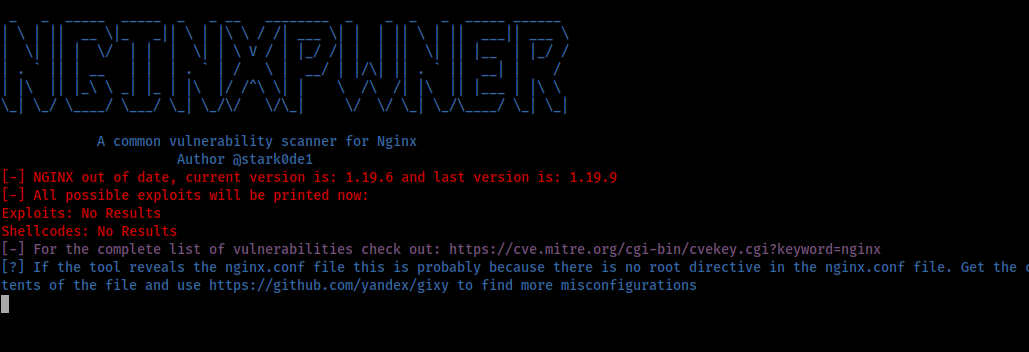 stark0de/nginxpwner
Nginxpwnerは、一般的なNginxの設定ミスや脆弱性を探すためのシンプルなツールです。
 openclarity/openclarity
OpenClarityは、クラウドネイティブなアプリケーションとインフラストラクチャのセキュリティと可観測性を強化するために構築されたオープンソースプラットフォームです。
 woj-ciech/leaklooker
公開データベースを見つける - Powered by Binaryedge.io
 fit2cloud/riskscanner
RiskScanner は、オープンソースのマルチクラウドセキュリティコンプライアンススキャンプラットフォームです。Cloud Custodian と Nuclei エンジンをベースにして、主要なパブリック/プライベートクラウドリソースに対するセキュリティコンプライアンススキャンと脆弱性スキャンを実…
 octarinesec/kube-scan
kube-scan: Octarine k8s クラスターリスク評価ツール
 mandiant/mandiant-azure-ad-investigator
Azure AD内のUNC2452およびその他の脅威アクターの痕跡を検出し、フェデレーションドメイン、サービスプリンシパル、アプリケーション、メールボックス権限を監査して侵害の兆候を確認するための読み取り専用PowerShellモジュールです。
 mandiant/azure_workshop
Terraformでデプロイ可能な、意図的に脆弱性を組み込んだAzureラボです。現実的な攻撃経路と一般的な設定ミスを備え、レッドチーミングとセキュリティ検知の練習に最適です。
 hlldz/dazzleup
Windowsオペレーティングシステムにおける設定ミスや未適用の更新プログラムによって引き起こされる特権昇格の脆弱性を検出するツール。
 domain-protect/domain-protect
OWASP Domain Protect - サブドメインの乗っ取りを防止
 opencspm/opencspm
オープンクラウドセキュリティポスチャ管理エンジン
 jsa2/caoptics
CA Optics - Azure AD 条件付きアクセスのギャップ分析ツール
 edoverflow/megplus
自動化された偵察ラッパー — TomNomNomのmegの強化版。[非推奨]
 reposaur/reposaur
開発プラットフォーム向けのオープンソースコンプライアンスツール
 gravitational/cve-2018-1002105
Kubernetesクラスターの脆弱性スキャナーで、不正なリクエストによる未認証APIアクセスと権限昇格をテストすることでCVE-2018-1002105を検出します。
 sagehack/cloud-buster
動作するCloudflareリゾルバ
 salesforce/metabadger
AWS EC2上でのSSRF攻撃を、より安全なインスタンスメタデータサービスv2(IMDSv2)への自動アップグレードにより防止します。









