
 #1
RAMダンプを分析して、実行中のプロセス、ネットワーク接続、および隠されたマルウェアを見つけるためのツール。
Kitploit おすすめ
 imeiplus/ghostlock-pfem10
OPPO Find X5 Pro (PFEM10) 用 GhostLock (CVE-2026-43499) — OPlus watchdog & heap-spray detector reverse engineering
 numanturle/cve-2021-42008
Linux 6pack ドライバにおける16年前の脆弱性の悪用
 longwasu/cve-2025-38352-poc
CVE-2025-38352のトリガーを支援するPoCおよびGDBスクリプト
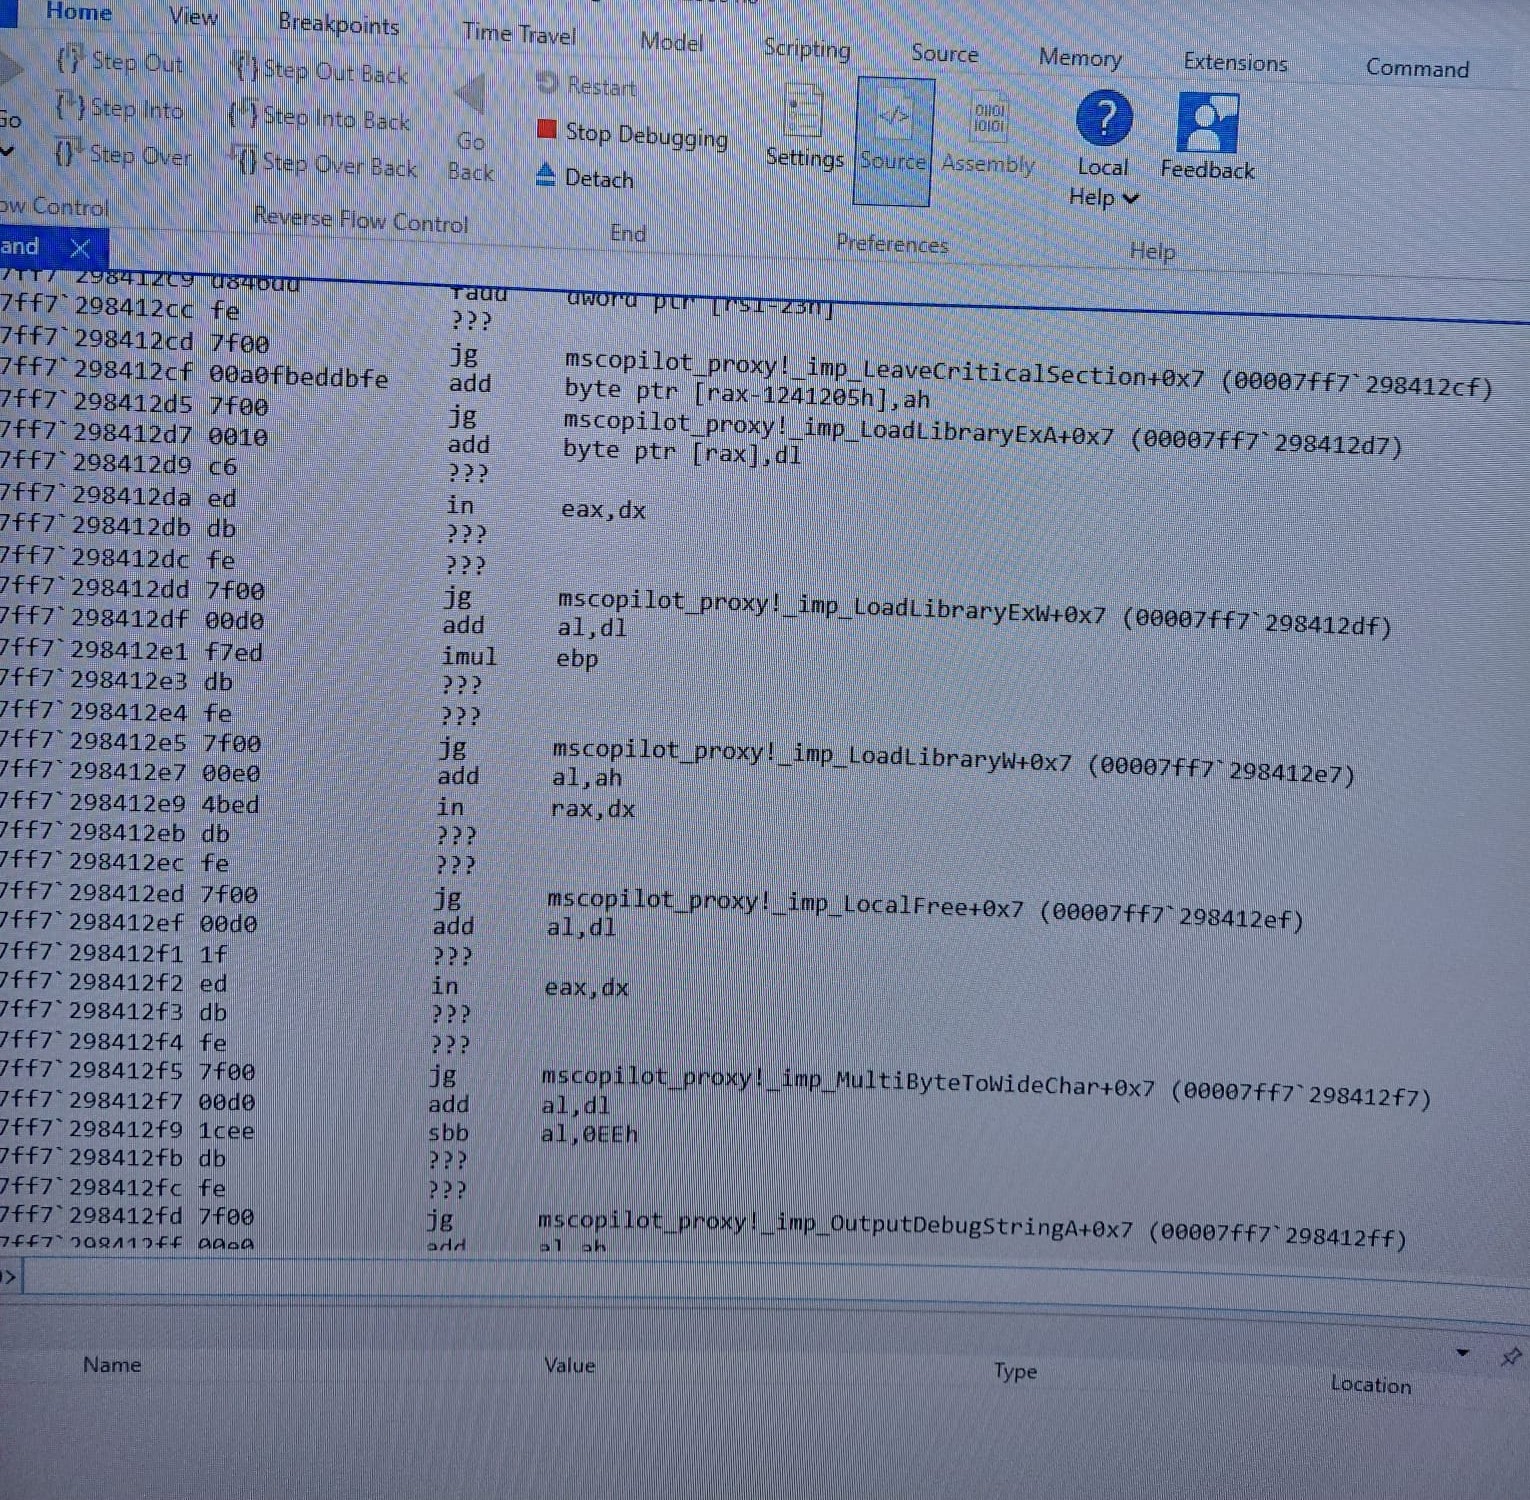 kaandemir993/vidar-stealer-reverse-engineering
Vidar Stealer 2.0の詳細なリバースエンジニアリング分析。タスクスケジューラの改ざん(1999タイムスタンプ)、Explorer.exeのプロセスハローイング、およびMicrosoft Copilotインジェクションをカバーしています。
 imeiplus/cve-2026-23111-poc
CVE-2026-23111(Linuxカーネルnf_tablesサブシステムにおけるuse-after-free)の動作するローカル権限昇格エクスプロイト。カーネル6.12.x向けのKASLRバイパスとROPチェーンを含む。
 xpcmdshell/cve-2022-26711
Apple ImageIO の WebP 解析における整数オーバーフロー (macOS/iOS)
 haitam-lazaar/libextractor-ole2-rce
GNU libextractor ≤ 1.14 における重大なスタックベースのバッファオーバーフローの PoC。悪意のある .doc ファイルが無制限の VLA 割り当てを引き起こし、無条件の DoS を発生させる。マルチスレッド環境では、スタッククラッシュ保護を回避して完全な RCE を実現する。
 joshuavanderpoll/cve-2025-14847
CVE-2025-14847 (MongoBleed)
 harshrajsinghania/cve-2026-86547-mrubyc-op-enter
CVE-2026-86547(mrubyc 4.0.0までのop_enter()におけるNULLポインタ参照)のスタンドアロンな概念実証。
 harshrajsinghania/cve-2026-90782-s2opc-status-clobber
CVE-2026-90782 のスタンドアロン PoC: S2OPC の alloc_notification_message_items() におけるステータスクロバリング NULL 逆参照 (DataChange は失敗、Event は成功)
 ayushsinha322/heartbleed-lab
自己完結型のHeartbleed(CVE-2014-0160)ラボ:脆弱なOpenSSL 1.0.1fをDockerでビルドし、許可されたテスト用のPythonメモリリークPoCを含みます。
 manhndd/cve-2019-19012
Oniguruma における整数オーバーフロー
 harshrajsinghania/cve-2026-90781-alsa-lib-oob
CVE-2026-90781 のスタンドアロン再現ツール: alsa-lib の __snd_ctl_ascii_elem_id_parse() における name= パース(クォートあり・なし)での 1 バイト OOB 書き込み
 ctm1/cve-2023-32784-keepass-linux
Linux向けKeePassマスターパスワード抽出PoC
 sneakynachos/cve-2026-85048-the-gpu-died
CVE-2026-85048(GPUプロセスにおけるChrome vizサーフェスのuse-after-free)の再現ツールと技術分析。ASANユニットテストとブラウザトリガー付き。
 sneakynachos/cve-2026-84118-who-labeled-the-crit-as-a-high
CVE-2026-84118の概念実証。SpiderMonkey GCのuse-after-freeにより、範囲外読み取り/書き込みと潜在的なコード実行が発生します。決定的なSEGVトリガーと、任意読み取りおよびASLR回避への昇格に関する調査を含みます。
 abhinavagarwal07/gdcm-security-poc
6件のGDCM脆弱性に対するプライベートなエンドツーエンドのサニタイザ再現パッケージ
 huaguiqi/asus-i005-cve-2026-43499
CVE-2026-43499(GhostLock)の ASUS ROG Phone 5S 向け適応 — UAF トリガー + pselect スタック再利用、KASLR リークをブロック








