#1
 amrhuss/throttlestop-exploit-rw
ThrottleStop.sys(CVE-2025-7771)を使用し、superfetchアドレス変換を利用した任意の物理メモリ読み書きエクスプロイト - Windowsカーネルセキュリティ研究
 raymontag/cve-2021-29627
CVE-2021-29627 用のトリガーのみ
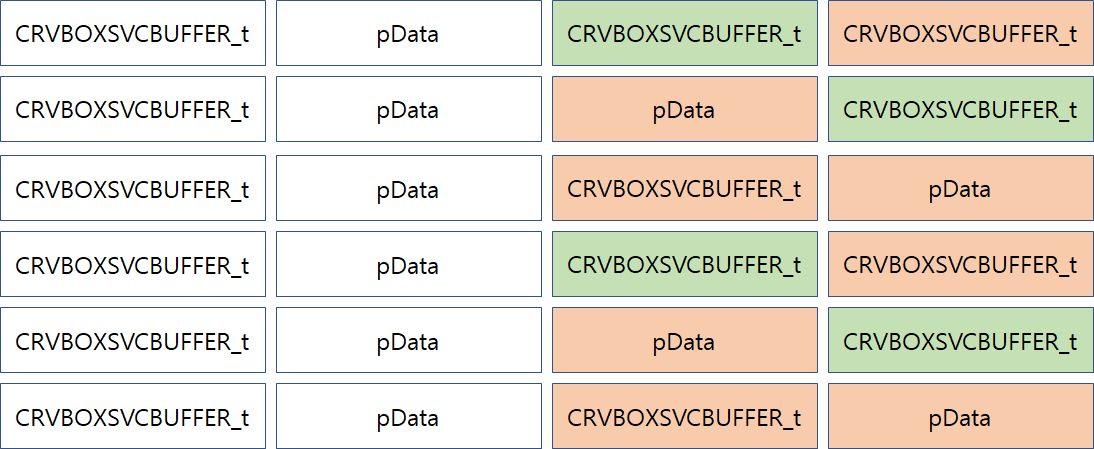 wotmd/virtualbox-6.0.0-exploit-1-day
CVE-2019-2525 / CVE-2019-2548
 devrodt2/cve-2026-28609-matroska-pcm-oob
CVE-2026-28609の概念実証および計測可能な再現ハーネス。これはAndroidのMatroskaExtractorにおける境界外書き込みであり、ビッグエンディアンPCMオーディオトラックを含む細工されたWebMファイルを介して到達可能です。
 k0keoyo/cve-2017-0038-exp-c-js
CVE-2017-0038のCおよびJavaScriptエクスプロイト。デバッグベースのメモリリーク観察によるメモリ破壊の悪用を実証。
 bytehackr/cve-2022-0853
JBossクライアントでUserTransactionを繰り返し使用する際のメモリリークを実証します。CVE-2022-0853のPoCと分析を含みます。
 fi01/libget_user_exploit
CVE-2013-6282を利用したカーネルメモリ読み取りエクスプロイトで、影響を受けるLinuxシステム上でローカル権限昇格を実現します。
 d4rkks/cve-2025-7771-vulnerability-exploration
throttlestopの脆弱性を利用して、未署名ドライバからシステム権限を昇格させる
 vichhka-git/renef-skills
renef.io を操作するための Agent Skill — Android ARM64 動的計測: ネイティブ/Java のフック、メモリのパッチ、システムコールのトレース、SSLピンニング/ルート検出のバイパス; Frida および GameGuardian スクリプトを renef Lua…
 sneakynachos/cve-2026-87491-and-cve-2026-85046-the-bagel-fell-off-the-counter
Chrome 152のV8エクスプロイトは、CVE-2026-85046とCVE-2026-87491を連鎖させてヒープを破壊し、Wasmメタデータを偽造して、レンダラーからネイティブコードを実行します。
 gmh5225/driver-kaldereta
署名されていないカーネルモードドライバで、メモリ変更を行うもの
 onewinner/cve-2025-14847
MongoDB メモリリーク脆弱性 (CVE-2025-14847) 検出ツール
 dinosn/cve-2026-25243
CVE-2026-25243 — Redis RESTORE zipmap 二重解放 → リモートコード実行(ASLR 有効).
 3ndg4me/cve-2016-6415-benigncertain-monitor
VirtueSecurityのbenigncertain-monitorの再実装
 jprx/cve-2024-54507
CVE-2024-54507の概念実証エクスプロイト。XNUカーネルの整数型混乱の脆弱性で、技術的な解説と悪用の詳細を含みます。
 argp/cve-2011-3026-firefox
Firefox (Linux/x86) 上での CVE-2011-3026 のエクスプロイトの例
 withsecurelabs/memory-carving-scripts
感染したメモリダンプから有用な情報を抽出するためのスクリプト