#1
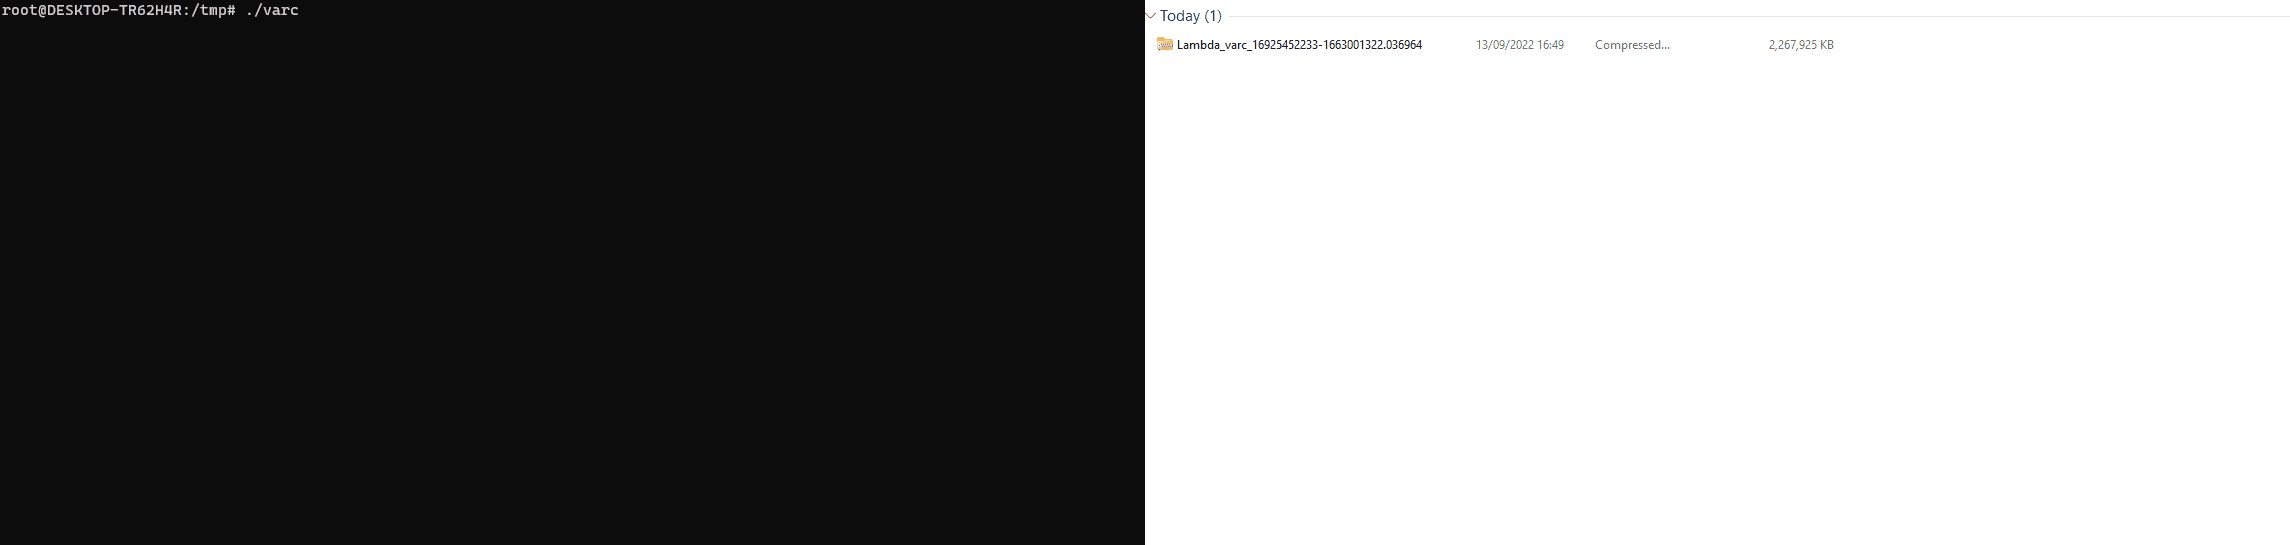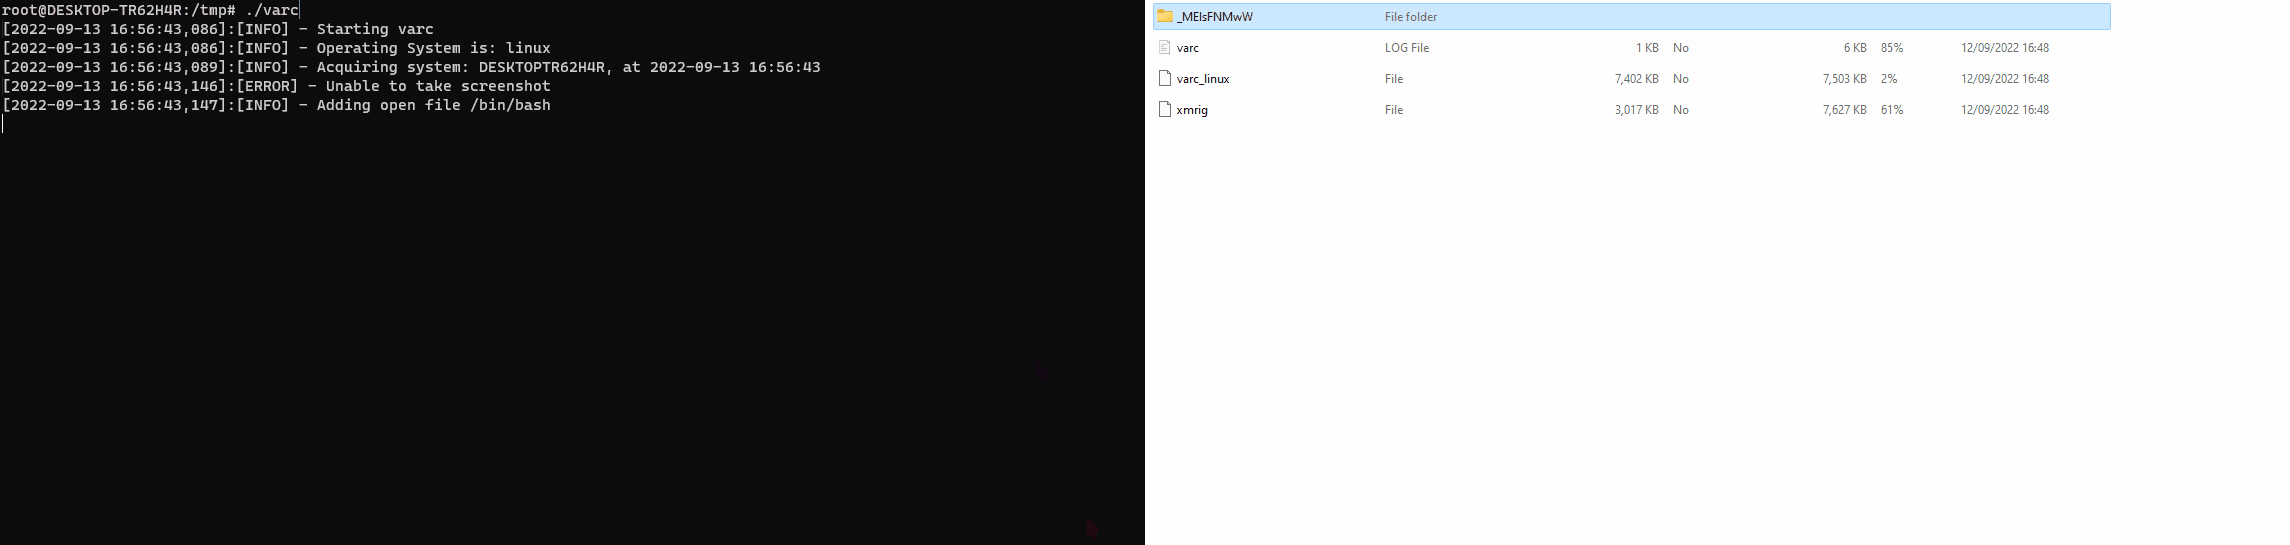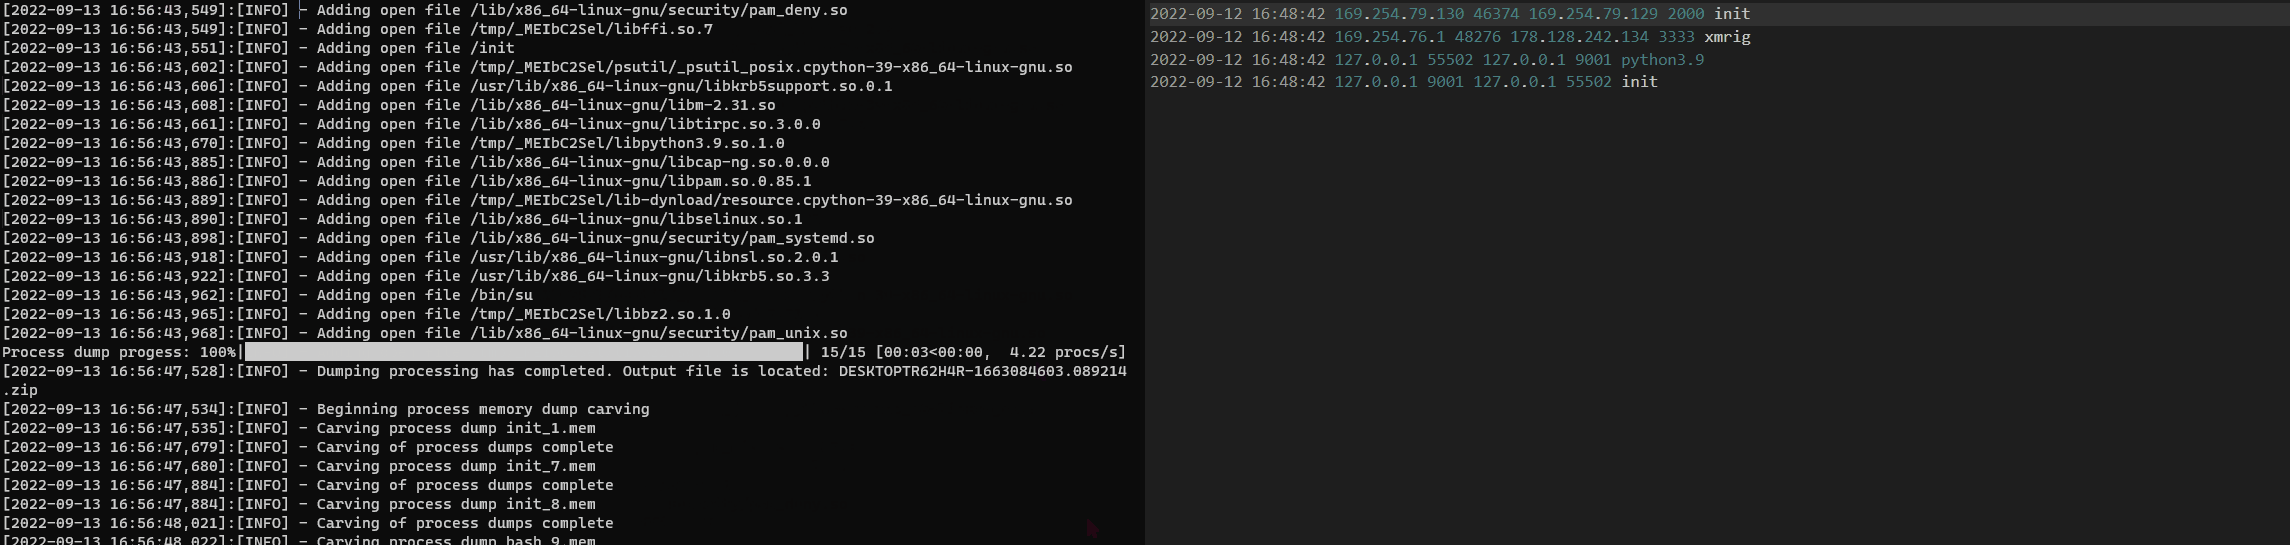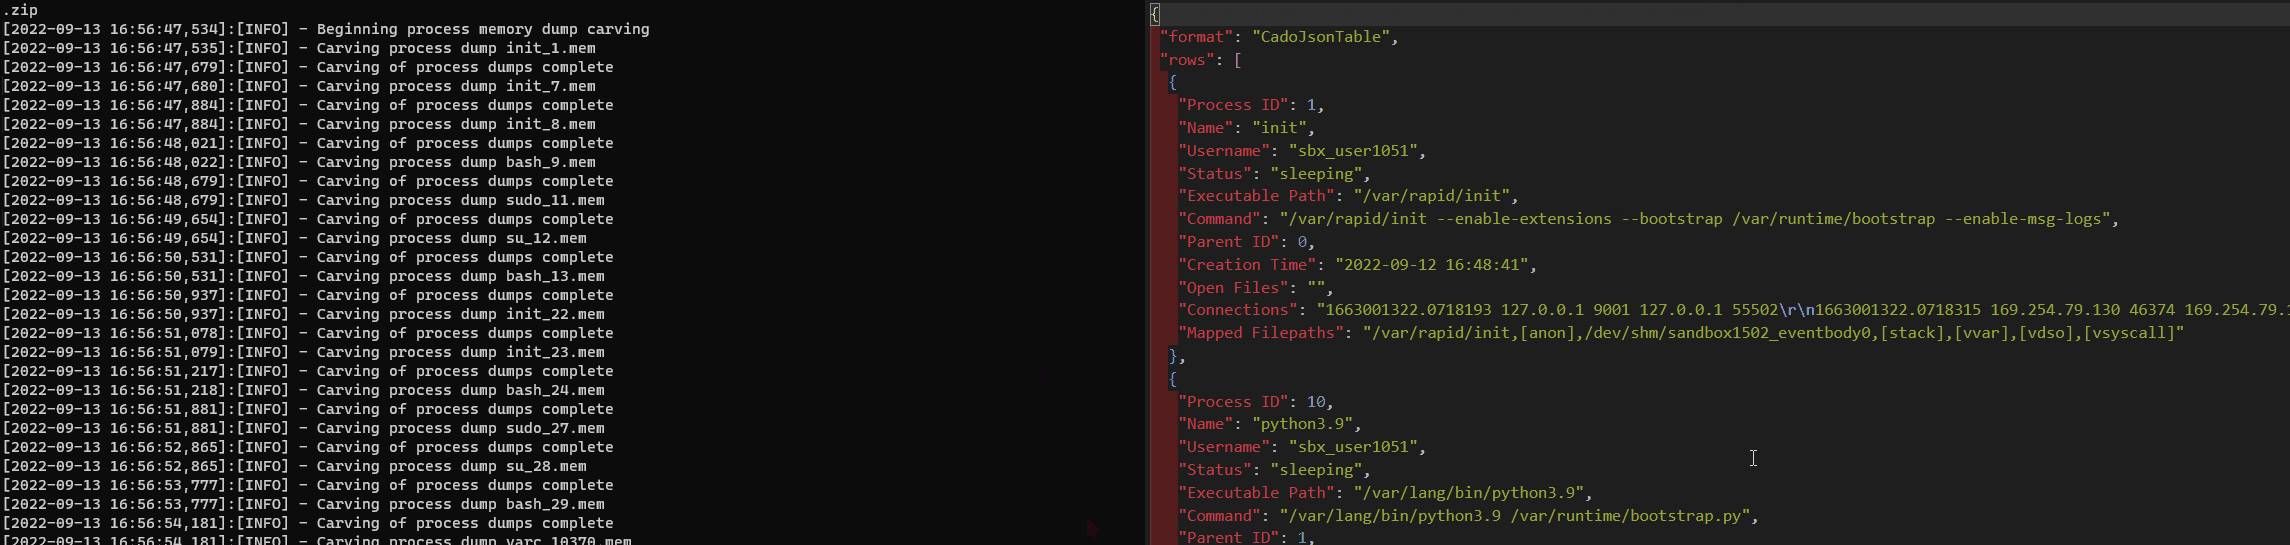
 cado-security/varc
Volatile Artifact Collector はシステムから揮発性データのスナップショットを収集します。システム上で何が起きているかを把握でき、特にセキュリティインシデントの調査時に有用です。
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 daddycocoaman/dumpscan
カーネルとユーザーメモリ内のシークレットを発見する
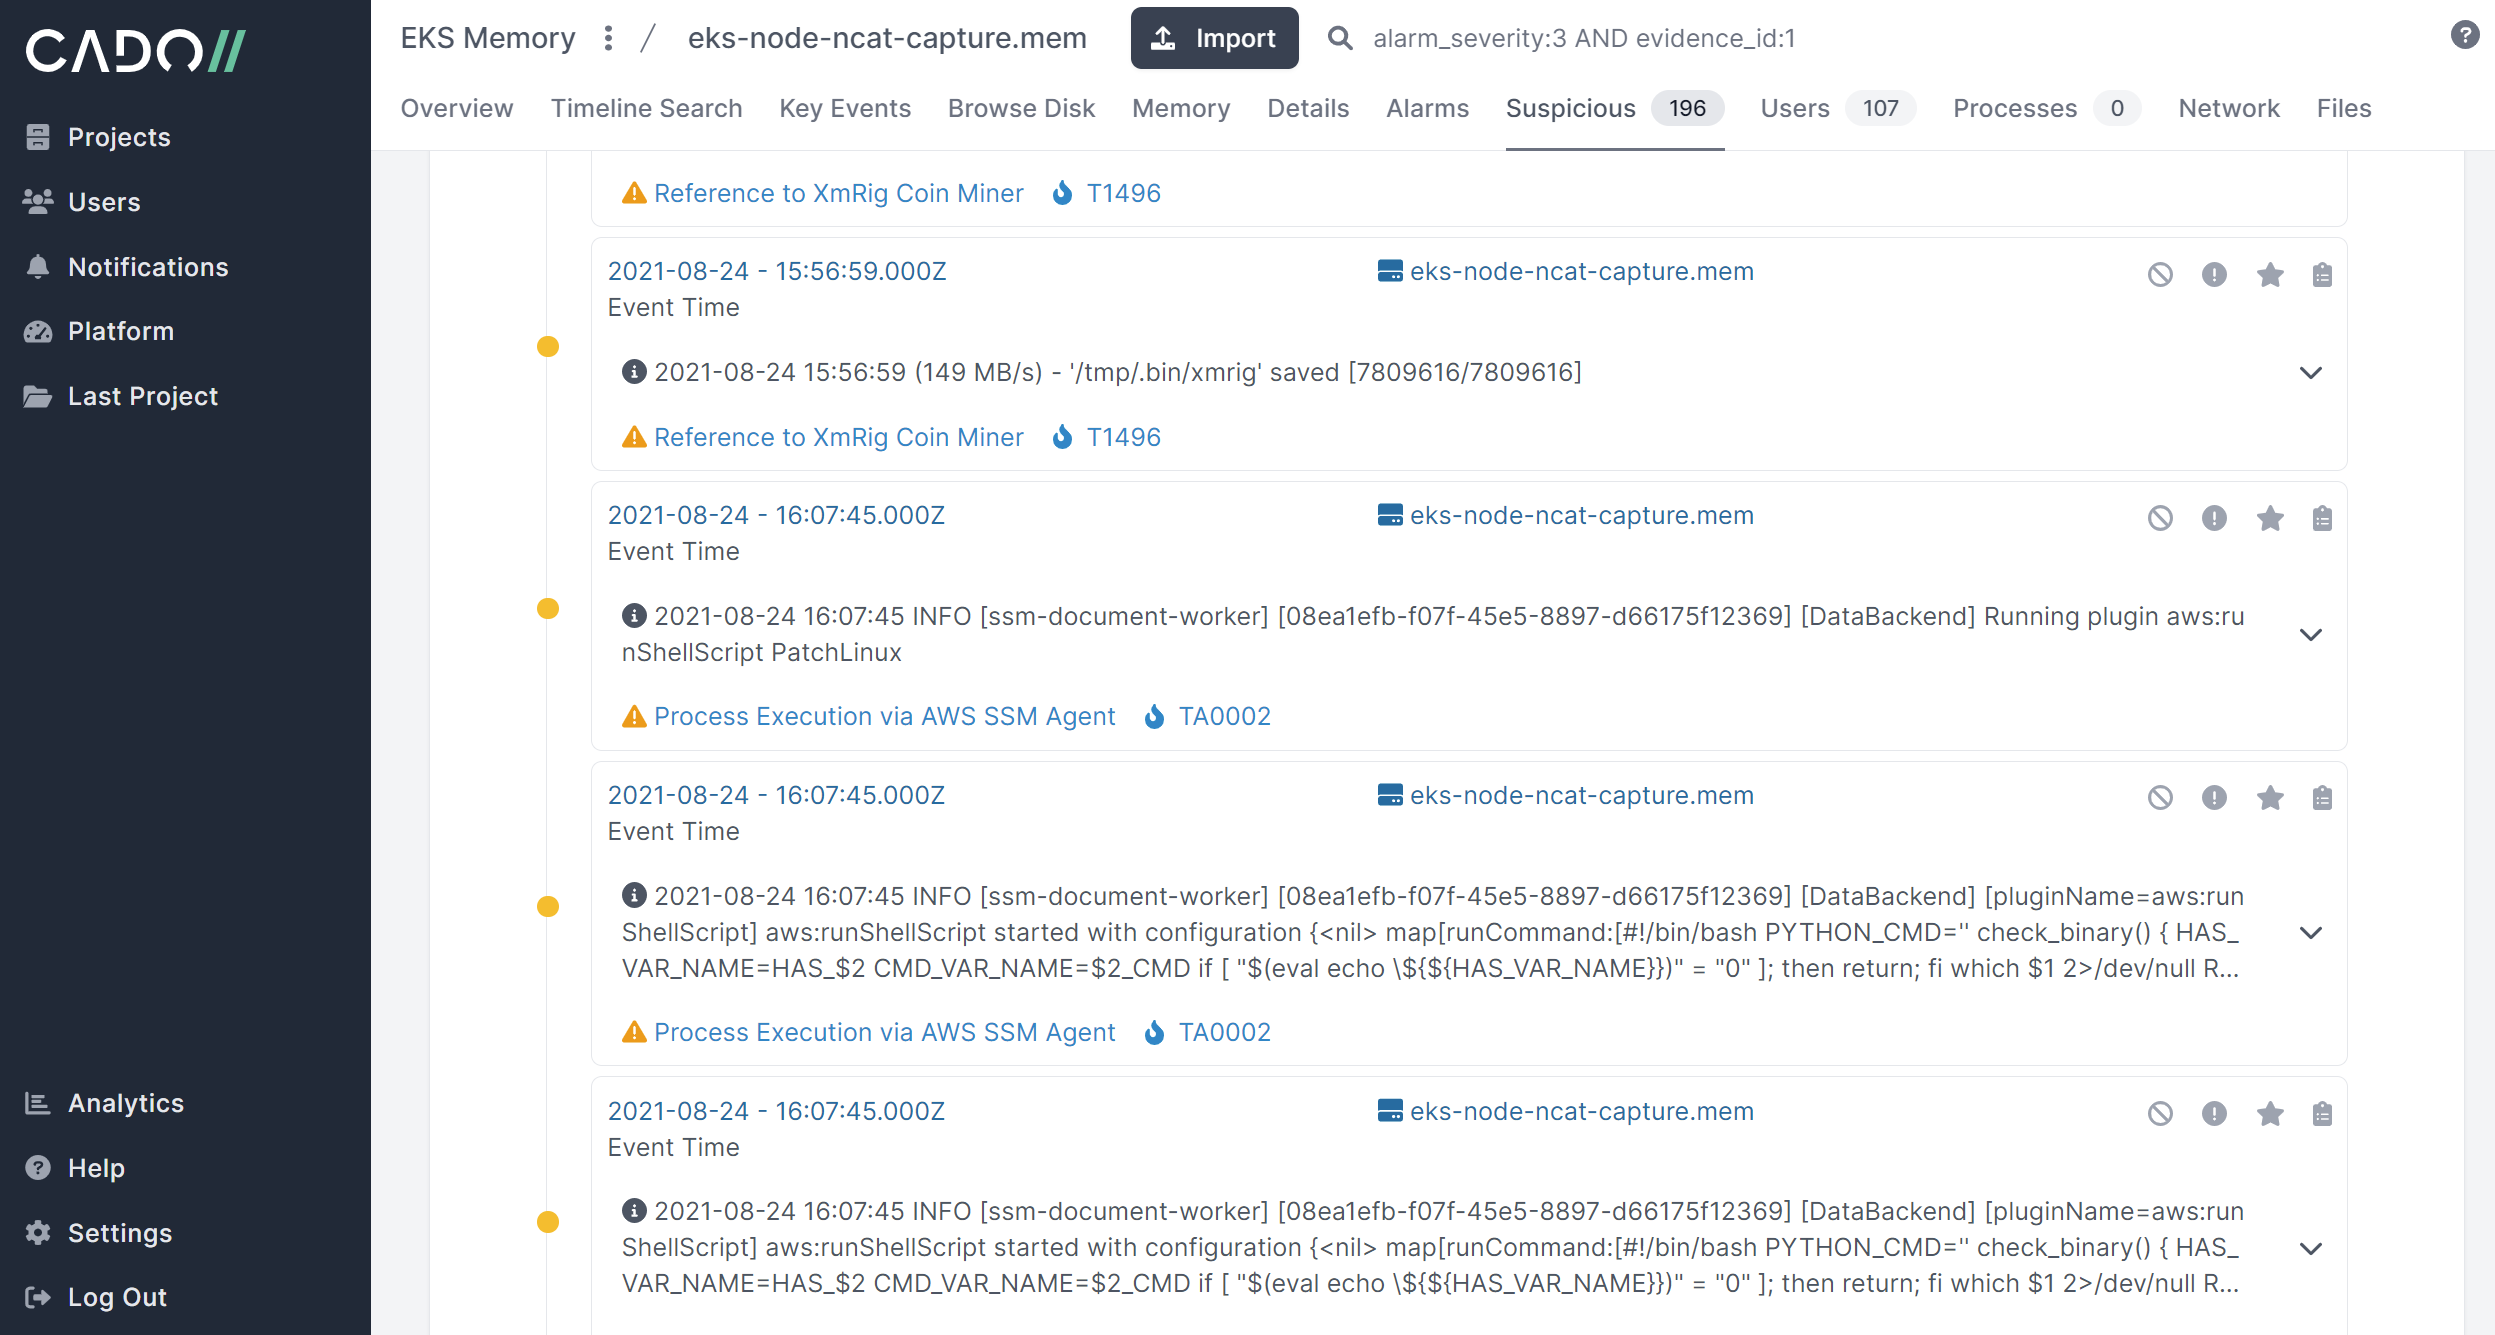 cado-security/rip_raw
Rip Raw は、侵害されたLinuxシステムのメモリを分析するための小さなツールです。
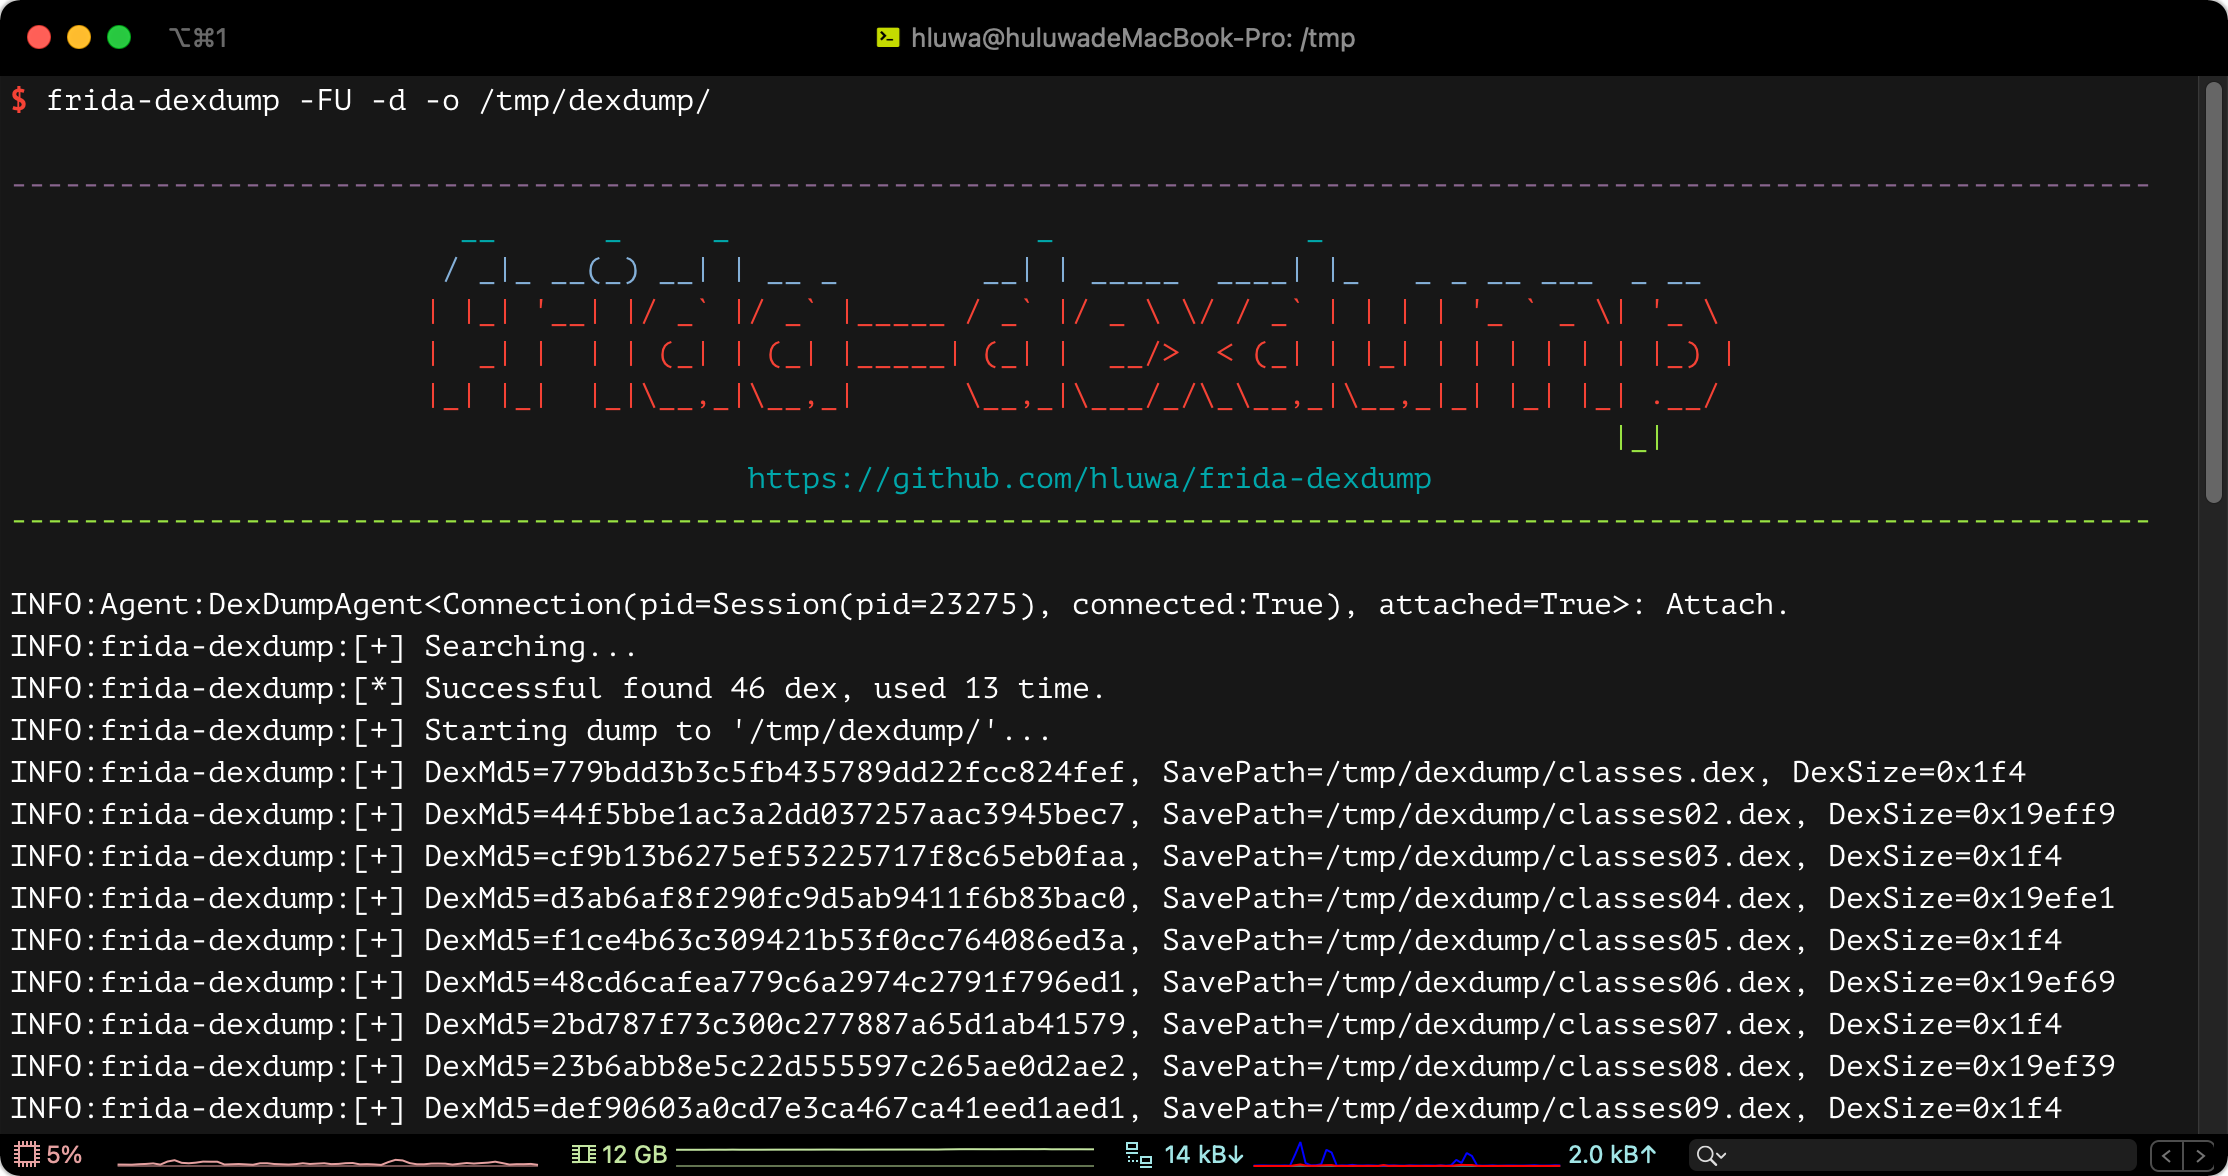 hluwa/frida-dexdump
メモリ内のdexをダンプするFridaツールで、セキュリティエンジニアがマルウェアを解析するのを支援します。
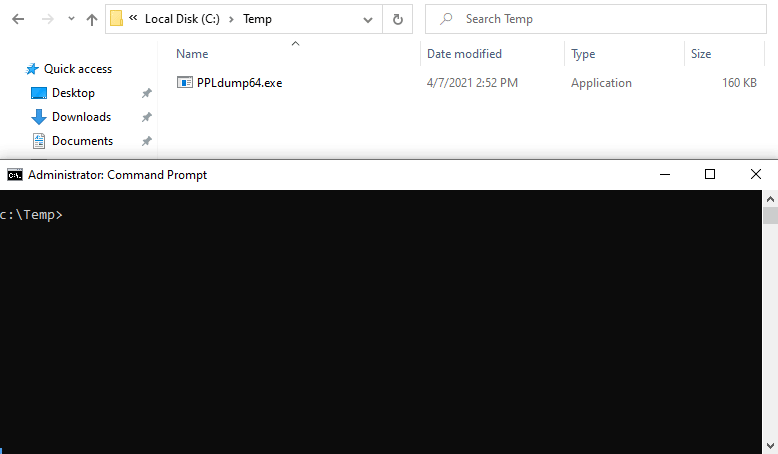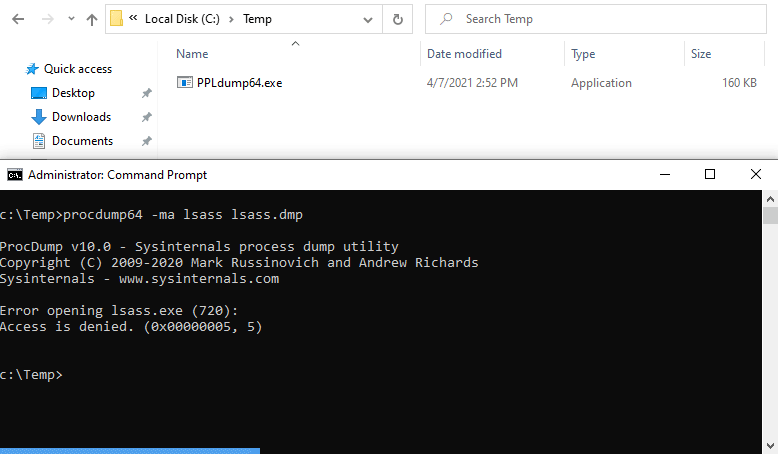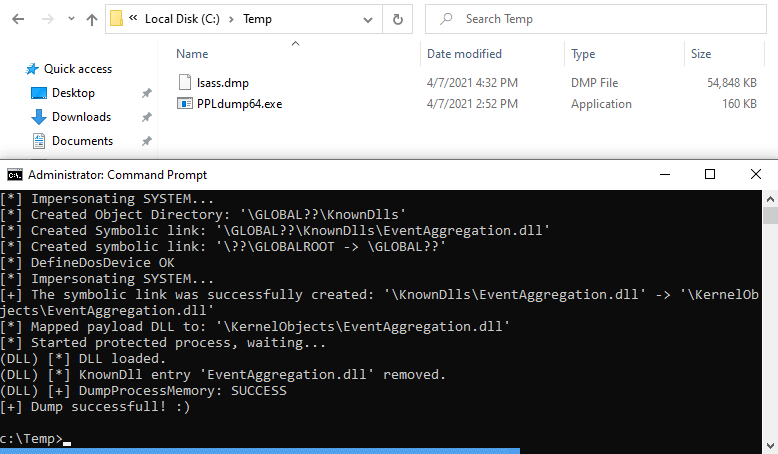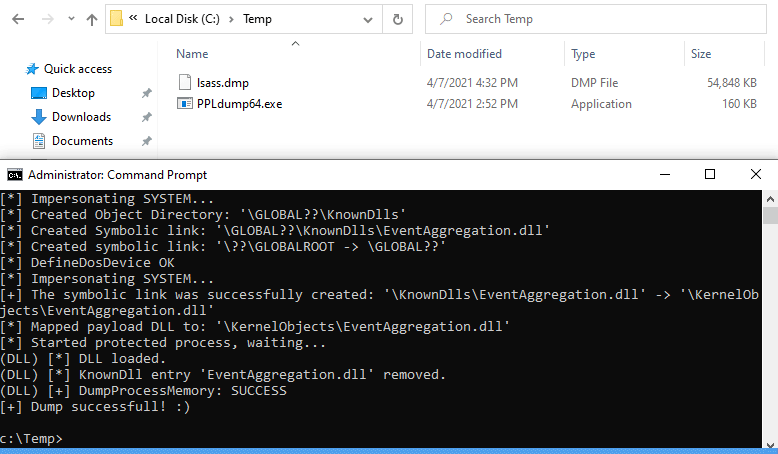 itm4n/ppldump
ユーザランドエクスプロイトを使用してPPLのメモリをダンプする
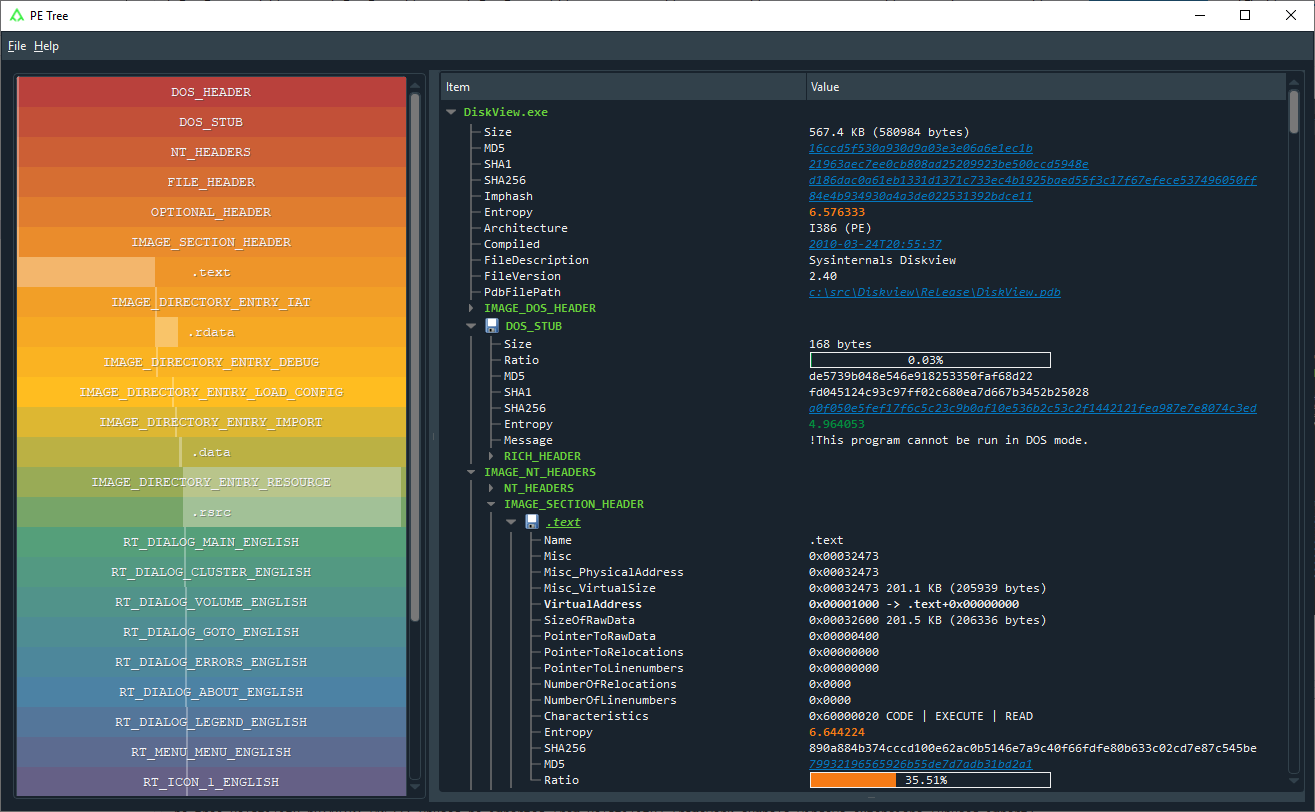 blackberry/pe_tree
Portable Executable (PE)ファイルをpefileとPyQt5を使用してツリービューで表示するためのPythonモジュール。IDA ProやRekallと併用して、メモリ内のPEファイルをダンプし、インポートを再構築することも可能です。
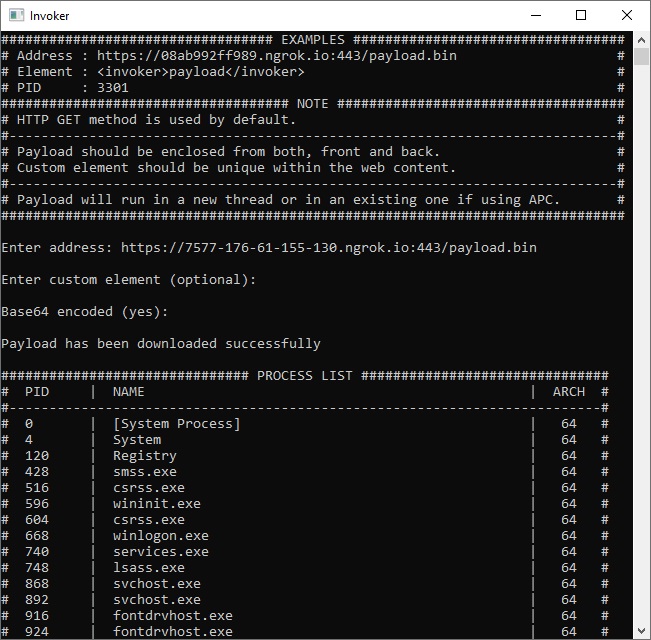 ivan-sincek/invoker
ペネトレーションテスト用ユーティリティおよびアンチウイルス評価ツール。
 mozilla/mig
分散型かつリアルタイムのクラウドスピードでのデジタルフォレンジック
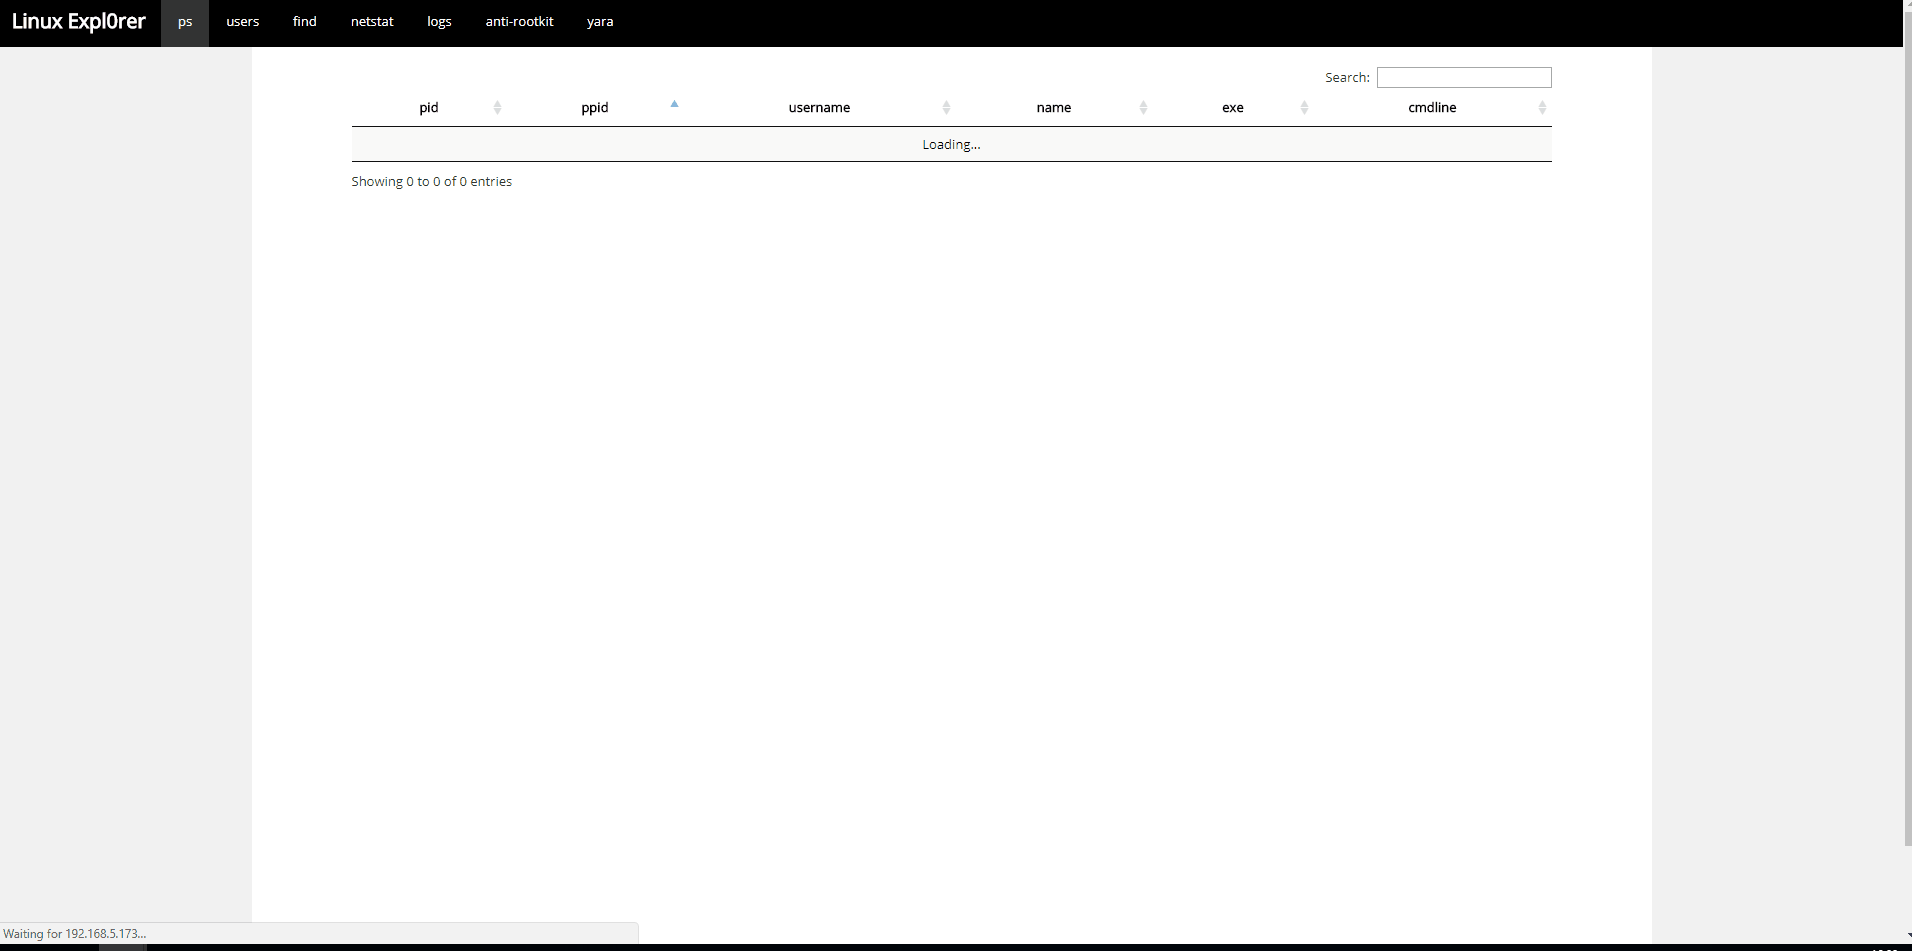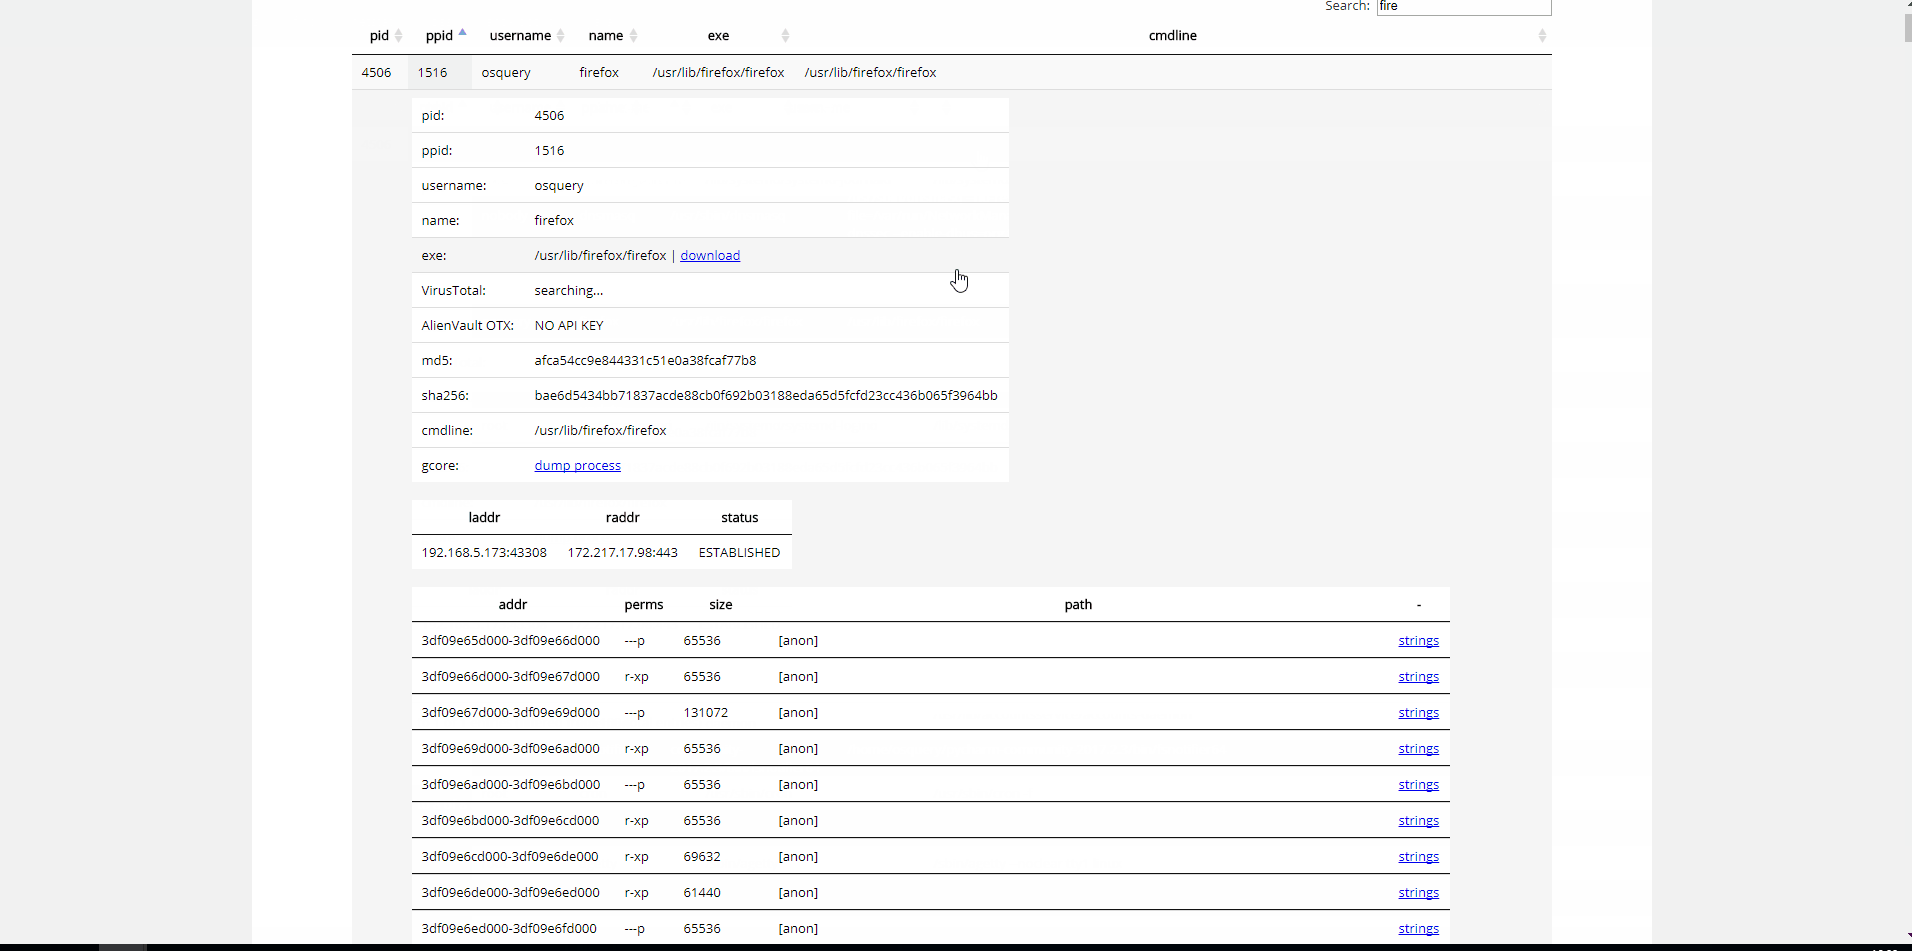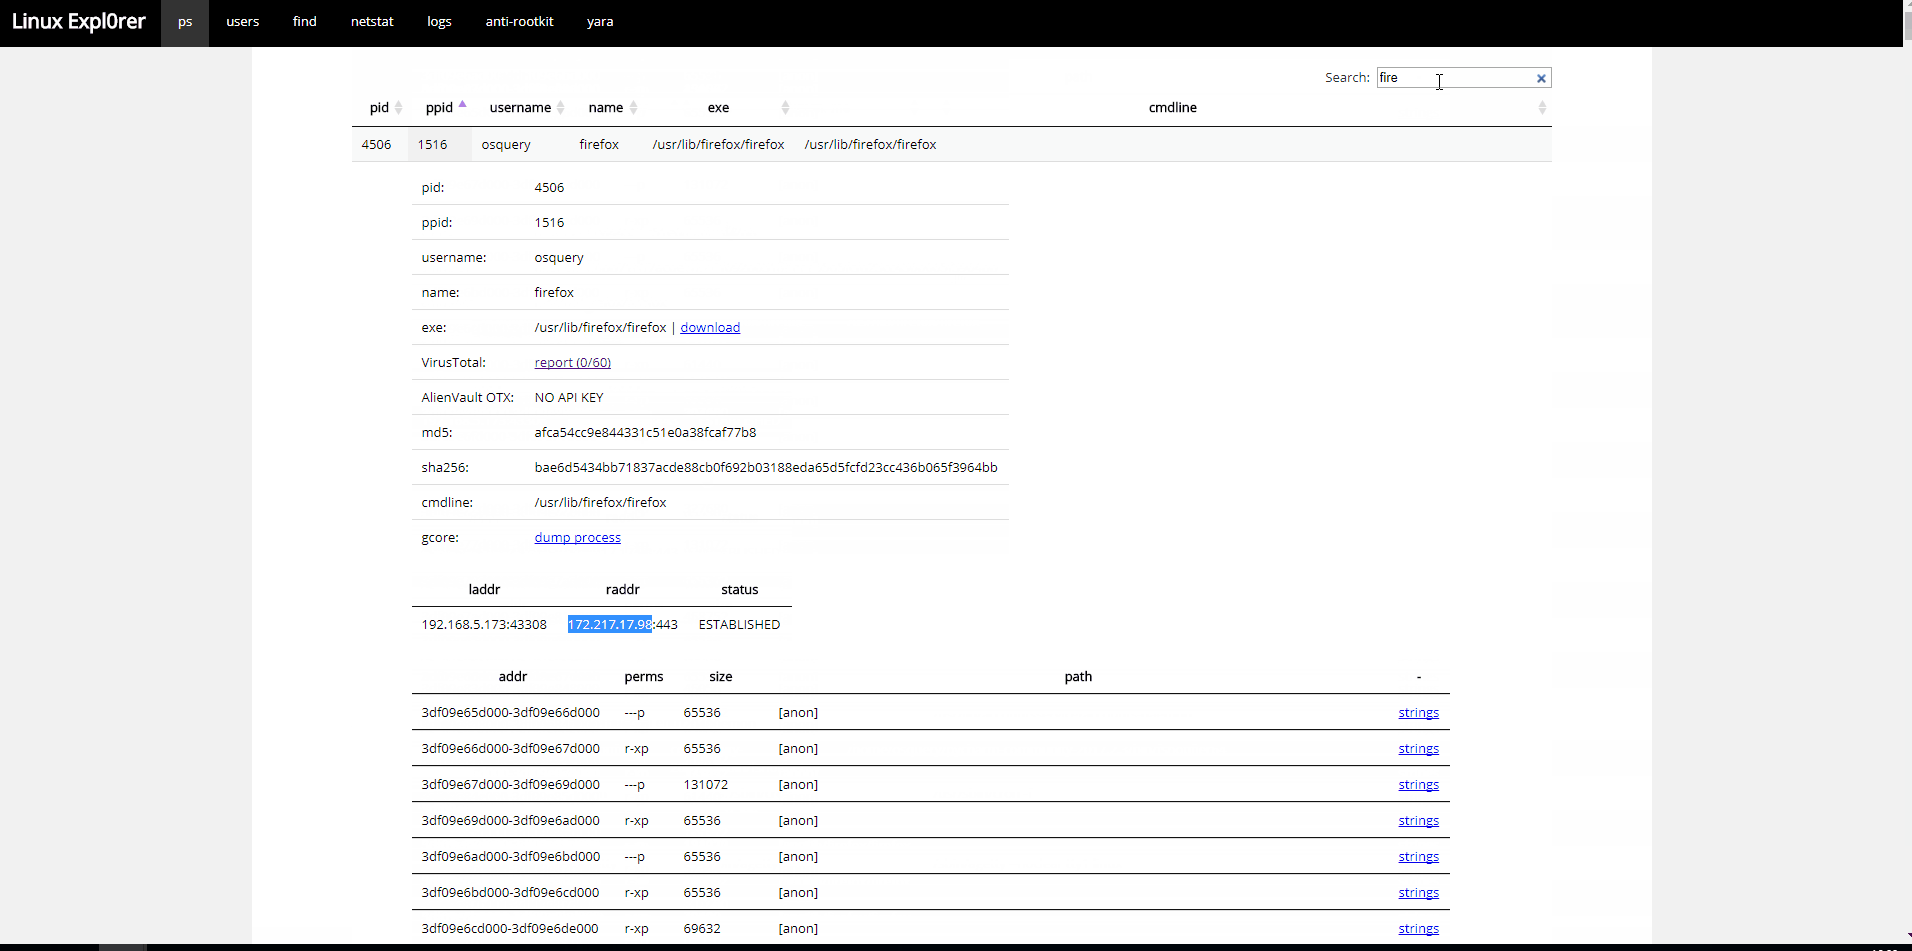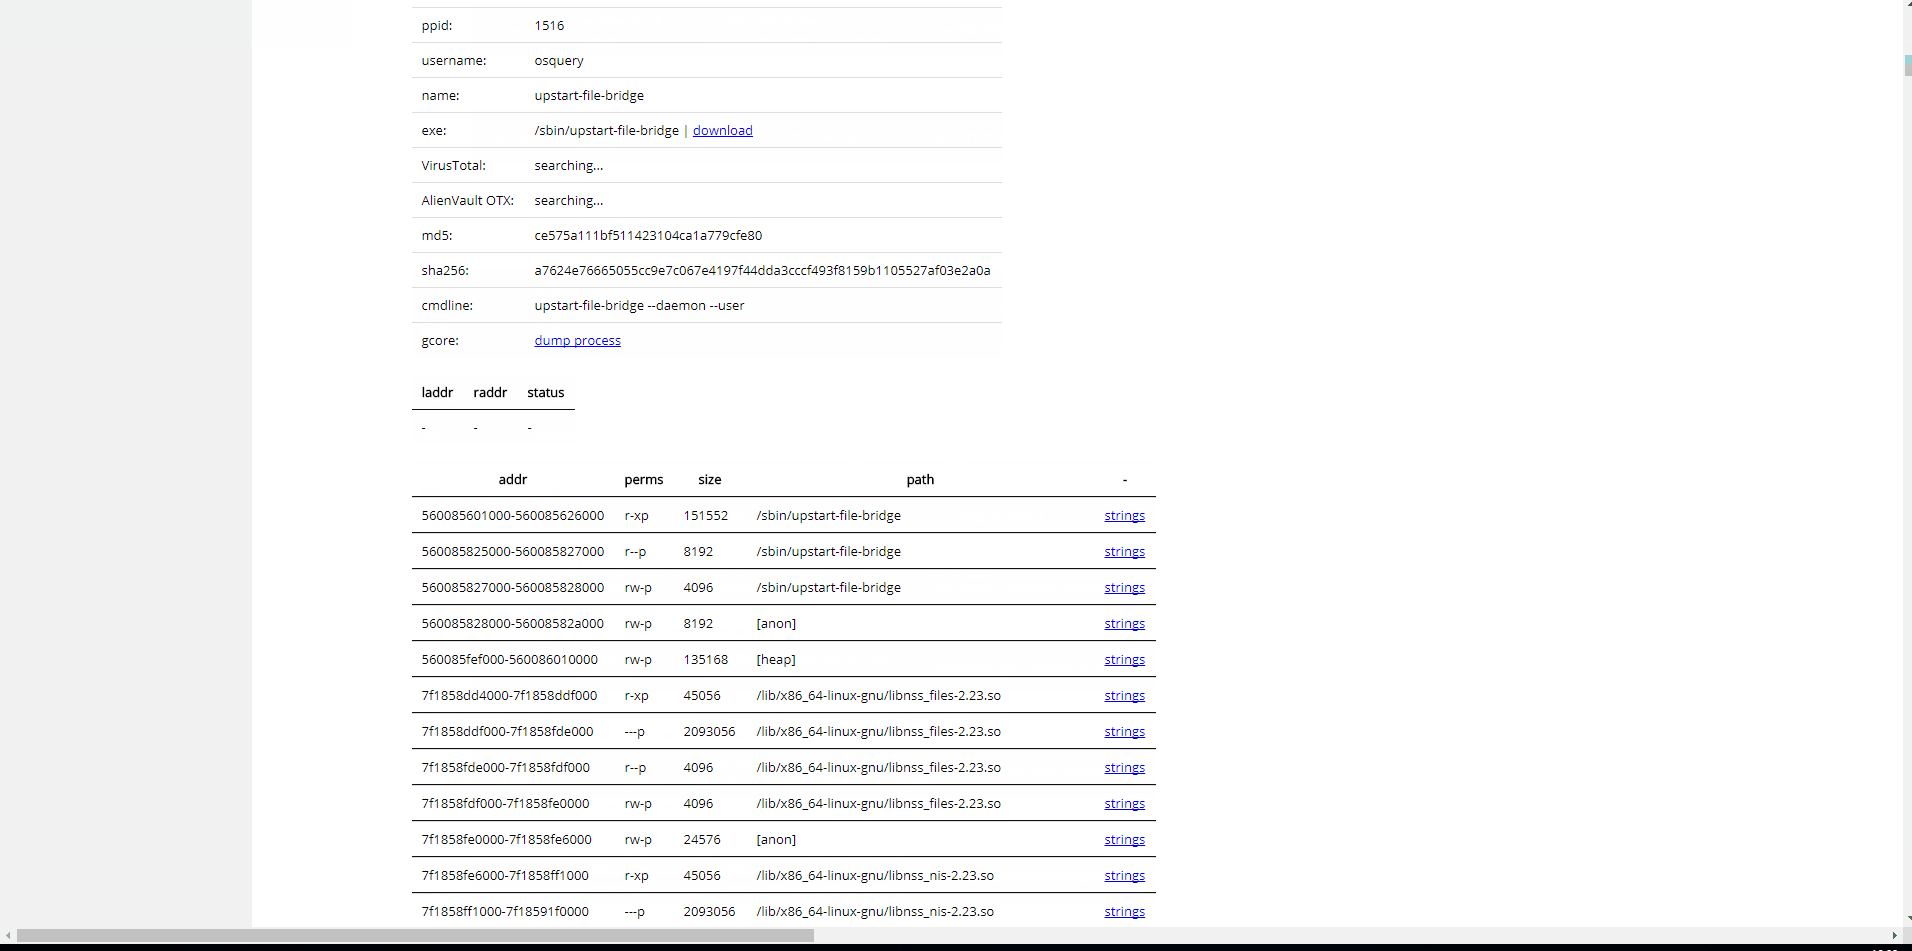 intezer/linux-explorer
Linuxエンドポイント向けの使いやすいライブフォレンジックツールボックス
 cisco-talos/pyrebox
Pythonでスクリプト可能なリバースエンジニアリングサンドボックス、QEMUベースの仮想マシン計装・検査フレームワーク
 volatilityfoundation/volatility
高度なメモリフォレンジックフレームワーク