
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
メモリフォレンジック — 4 ページ | Kitploit
カテゴリ

メモリフォレンジック

RAMダンプを分析して、実行中のプロセス、ネットワーク接続、および隠されたマルウェアを見つけるためのツール。

Kitploit おすすめ

おすすめツール

10 選択中
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3k15日前
avml preview#3

avml

GitHubmicrosoft/avml
1.1k4日前
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2k19時間33分前
LiME preview#6

LiME

GitHubjtsylve/lime
2.1k6ヶ月前
community preview#7

community

GitHubvolatilityfoundation/community
3786年前
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
1592年前
dissect preview#9

dissect

GitHubfox-it/dissect
1.1k5日前
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1k5日前
capa preview#11

capa

GitHubmandiant/capa
6.1k6日前
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2k16時間46分前
最新関連度人気最近更新
716 件
house_of_apple_2 preview

house_of_apple_2

GitHubjazho76/house_of_apple_2

glibc 2.43におけるHouse of Apple 2 FSOP手法のインタラクティブなGDBウォークスルー。vtableバイパス、スタックピボット、ROPを網羅した再現可能なサンドボックス付き。
memory-forensicsexploitationreverse-engineering+7
52ヶ月前
OnTheEdge preview

OnTheEdge

GitHubjssngc/ontheedge

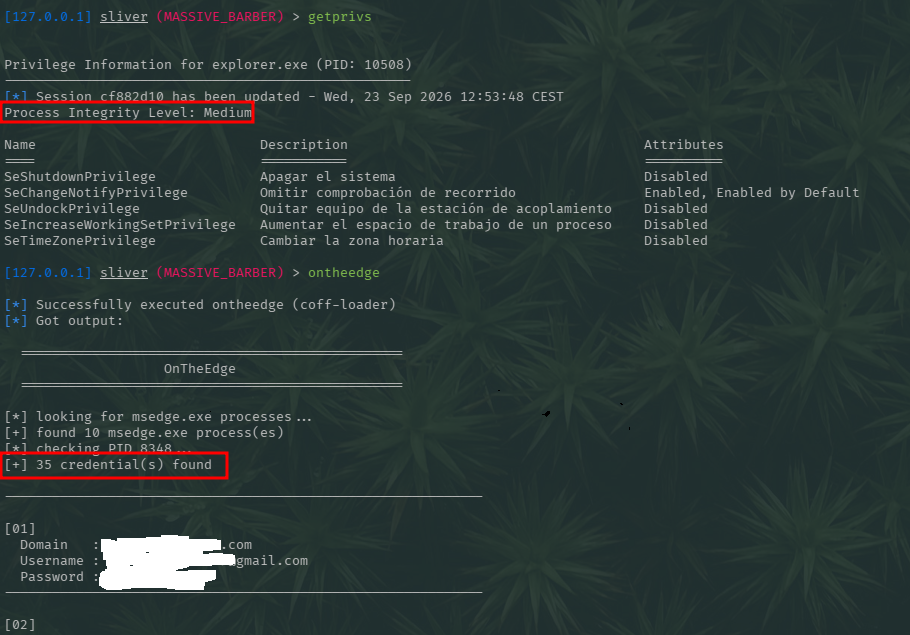
Microsoft Edgeのプロセスメモリをスキャンして認証情報関連データを検索するC言語によるWindows研究用PoC。スタンドアロン実行ファイルと、C2ラボ環境向けのBOF版を提供。
memory-forensicsdata-exfiltrationpost-exploitation+4
111ヶ月前
cve-2026-43687 preview

cve-2026-43687

GitHubjvidhan/cve-2026-43687

macOS NFSクライアントのアクセスキャッシュ競合(CVE-2026-43687)に関するリバースエンジニアリングノートと自己完結型PoC。kextの逆アセンブリ差分とdtraceによる競合キャプチャを含む。
memory-forensicsvulnerability-analysisexploitation+4
1ヶ月前
VectorFreed preview

VectorFreed

GitHubrafabd1/vectorfreed

librsvg の use-after-free RCE チェーン(CVE-2026-96889)を、SVG ジェネレーター PoC と librsvg、Next.js、Satori 向けの緩和ガイダンスとともに解説します。
memory-forensicsvulnerability-analysisexploitation+4
2112日前
PixelSmash preview

PixelSmash

GitHubse1ims/pixelsmash

CVE-2026-8461(FFmpegのMagicYUVデコーダーにおける境界外書き込み)の概念実証およびラボ用ハーネス。ペイロードジェネレーターとQtデモプレイヤー付き。
memory-forensicsvulnerability-analysisexploitation+6
1ヶ月前
cve-2023-6931-pipa preview

cve-2023-6931-pipa

GitHubyutori-natsu/cve-2023-6931-pipa

Xiaomi Pad 6 (pipa) における CVE-2023-6931 のカーネル LPE エクスプロイト。perf の read_size オーバーフローを連鎖させて root を取得し、データオンリーの netlink_sock sk_destruct 破壊により SELinux…
android-securityprivilege-escalationmemory-forensics+6
11ヶ月前
streambox-cve-2026-28618 preview

streambox-cve-2026-28618

GitHubraafatabualazm/streambox-cve-2026-28618

CVE-2026-28618 / StreamBox APVラボに関する墨消し済みノート — FRAME高さの不一致を介したセッションオブジェクトへのヒープ書き込み

android-securitymemory-forensicsvulnerability-analysis+6
1ヶ月前
frida-il2cpp-datacollector preview

frida-il2cpp-datacollector

GitHubgmh5225/frida-il2cpp-datacollector

Fridaベースのツールで、Cheat EngineのMonoDataCollectorをAndroidとiOSに移植し、モバイルアプリの実行時におけるMono/IL2CPPデータ収集とメモリ検査を可能にします。
android-securitydynamic-analysis-sandboxingios-security+5
134年前
frida-medit preview

frida-medit

GitHubgmh5225/frida-medit

Frida上に構築されたクロスプラットフォームCUIプロセスメモリスキャナで、リバースエンジニアリングや解析中にライブプロセスメモリの検索、フィルタリング、パッチ適用、ダンプを行います。
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
3年前
ghostlock-pfem10 preview

ghostlock-pfem10

GitHubimeiplus/ghostlock-pfem10

OPPO Find X5 Pro (PFEM10) 用 GhostLock (CVE-2026-43499) — OPlus watchdog & heap-spray detector reverse engineering

android-securityprivilege-escalationmemory-forensics+6
1ヶ月前
CVE-2026-28609-matroska-pcm-oob preview

CVE-2026-28609-matroska-pcm-oob

GitHubdevrodt2/cve-2026-28609-matroska-pcm-oob

CVE-2026-28609の概念実証および計測可能な再現ハーネス。これはAndroidのMatroskaExtractorにおける境界外書き込みであり、ビッグエンディアンPCMオーディオトラックを含む細工されたWebMファイルを介して到達可能です。
android-securitymemory-forensicsvulnerability-analysis+5
81ヶ月前
CVE-2026-68121 preview

CVE-2026-68121

GitHub0xblackash/cve-2026-68121

CVE-2026-68121の調査リポジトリ。LinuxカーネルのPPPoEにおけるpppoe_sendmsg()のuse-after-freeで、ローカル権限昇格を可能にする。PoC、根本原因分析、ラボ環境構築を含む。
privilege-escalationmemory-forensicsvulnerability-analysis+6
29日前
CVE-2026-74469 preview

CVE-2026-74469

GitHub0xblackash/cve-2026-74469

CVE-2026-74469(DiagSpill)の研究リポジトリ。LinuxカーネルSCTPピアトランスポートカウンタのオーバーフローによる境界外書き込みで、PoC、根本原因分析、パッチの詳細を含む。

privilege-escalationmemory-forensicsvulnerability-analysis+5
29日前
BHPAI preview

BHPAI

GitHubrin449/bhpai

ステルスRing-3 Windowsサンドボックス、静的PE/PDFアナライザー、ランサムウェア鍵復元、および誤検知耐性のある検出のためのAIアンサンブルを組み合わせたマルチフォーマットマルウェア解析プラットフォーム。
defensive-toolsstatic-analysisdynamic-analysis-sandboxing+8
51ヶ月前
PPPoEject preview

PPPoEject

GitHubmanizada/pppoeject

Linuxカーネルのローカル権限昇格PoC(CVE-2026-68121)で、PPPoE、FUSE、IP6GREを連鎖させてカーネルメモリを破壊し、root権限を取得します。
privilege-escalationmemory-forensicsvulnerability-analysis+4
71ヶ月前
libextractor-ole2-rce preview

libextractor-ole2-rce

GitHubhaitam-lazaar/libextractor-ole2-rce

GNU libextractor ≤ 1.14 における重大なスタックベースのバッファオーバーフローの PoC。悪意のある .doc ファイルが無制限の VLA 割り当てを引き起こし、無条件の DoS を発生させる。マルチスレッド環境では、スタッククラッシュ保護を回避して完全な RCE を実現する。

memory-forensicspayload-generationvulnerability-analysis+4
1ヶ月前
zenfone9-root preview

zenfone9-root

GitHubramenfast/zenfone9-root

ブートローダーロックされたASUS Zenfone 9上で、CVE-2025-21479とperfベースの物理アドレスリークを利用して一時的なroot(uid 0)を取得する。GPLv3。
android-securityprivilege-escalationmemory-forensics+7
41ヶ月前
EvilKaspersky preview

EvilKaspersky

GitHubgmh5225/evilkaspersky

KasperskyHookをベースにしたWindowsカーネルドライバーの実験で、プロセス間メモリコピーにダイレクトシステムコールを使用し、ドライバーのアンロードとそのメモリの消去をサポートします。


defensive-toolsprivilege-escalationmemory-forensics+3
22年前
前へ1…345…40次へ







