#1
 visma-prodsec/columbo
ML支援フォレンジック分析ツール。Volatility 3、autorunsc、sigcheckを使用してWindows上のメモリ、ディスク、ライブシステムのトリアージを自動化し、敵対的活動や侵害されたアーティファクトを検出します。
 fboldewin/atmmalscan
Windows ATMシステムをスキャンしてプロセスメモリとディスク上のマルウェア痕跡を検出し、フォレンジック解析のための自動メモリダンプを作成するコマンドラインDFIRツール。
 piat0n/baremetal-ram-dumper
物理RAMを直接ディスクにダンプするためのベアメタルx86ユーティリティ。凍結メモリに対するコールドブート攻撃実験のために構築・テスト済み。
 robertmotr/zirconium
Plutonium BO2ゾンビ用のDLLインジェクション可能な内部ゲームチート
 maldev-academy/dumpbrowsersecrets
最新のChromiumベースおよびGeckoベースのブラウザ(Chrome、Microsoft Edge、Firefox、Opera、Opera GX、Vivaldi)から、リフレッシュトークン、Cookie、保存された認証情報、クレジットカード、自動入力エントリ、閲覧履歴、ブックマークなどのブラウ…
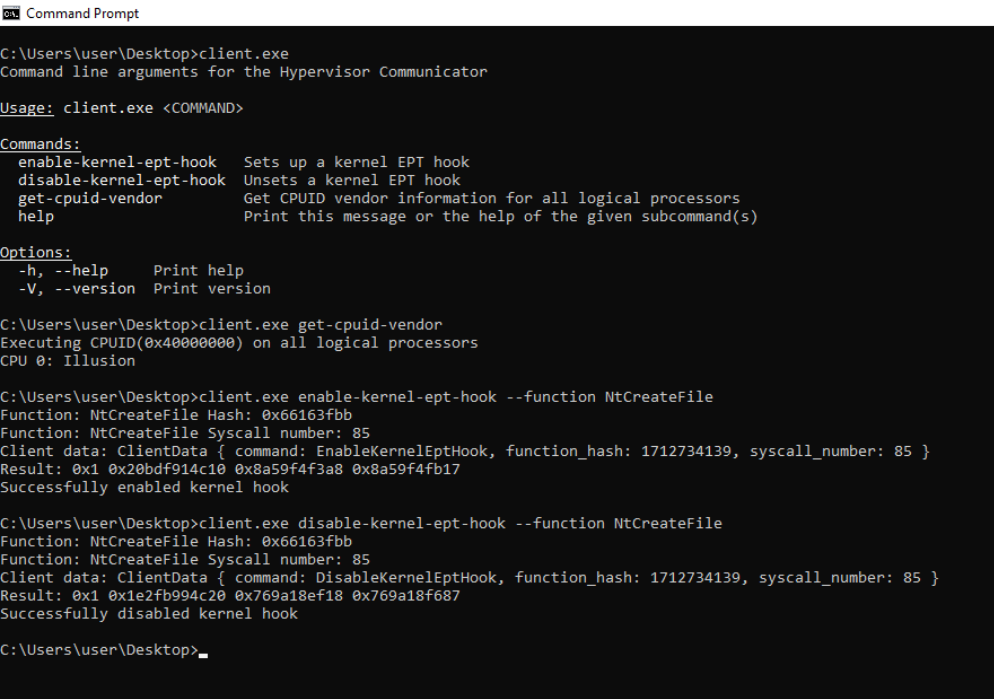 memn0ps/illusion-rs
Rusty Hypervisor - RustによるWindows UEFI Blue Pill Type-1ハイパーバイザー(コードネーム: Illusion)
 isec-tugraz/meltdown
Meltdownマイクロアーキテクチャ攻撃を実証するPoCデモとlibkdumpライブラリ。脆弱なIntel CPU上でカーネルメモリおよび物理メモリを漏洩させる。
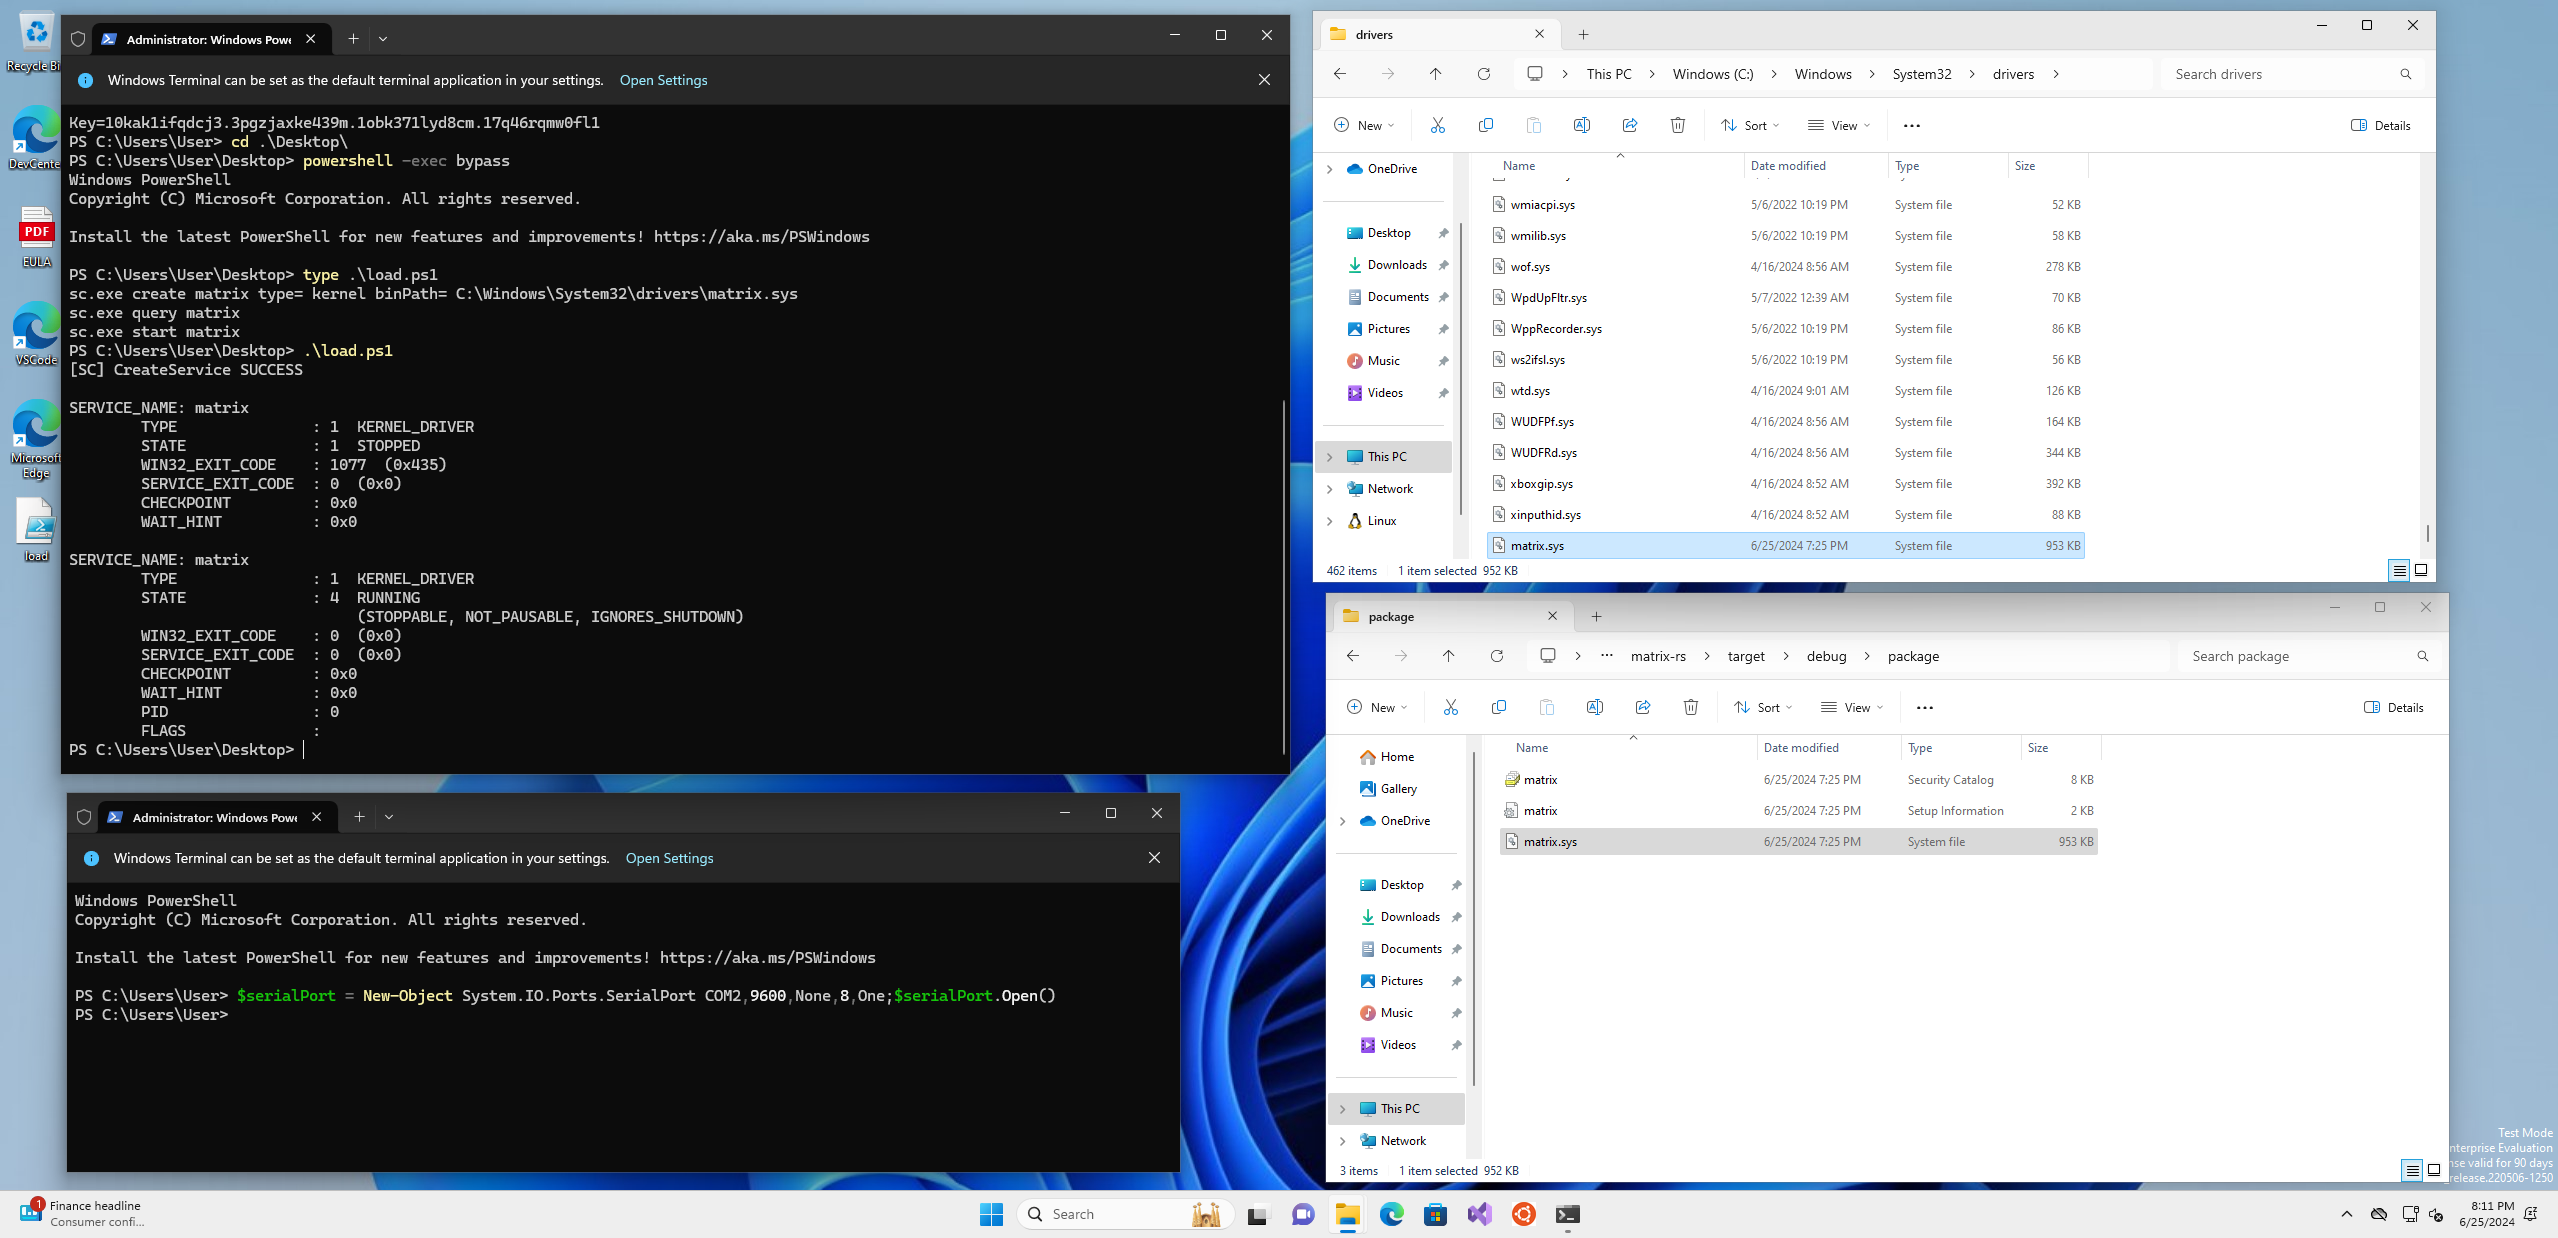 memn0ps/matrix-rs
Rusty Hypervisor - Rust製Windowsカーネル Blue Pill Type-2ハイパーバイザー(コードネーム: Matrix)
 dbrant/bios_memimage
RAM イメージングユーティリティ。
 soteria-research/cve-2015-4843-type-confusion-phrack
JavaにおけるCVE-2015-4843の型混乱およびヒープオーバーフローエクスプロイトを実演し、aarch64とMorello向けのデモを含み、CHERIケイパビリティの制限を強調します。
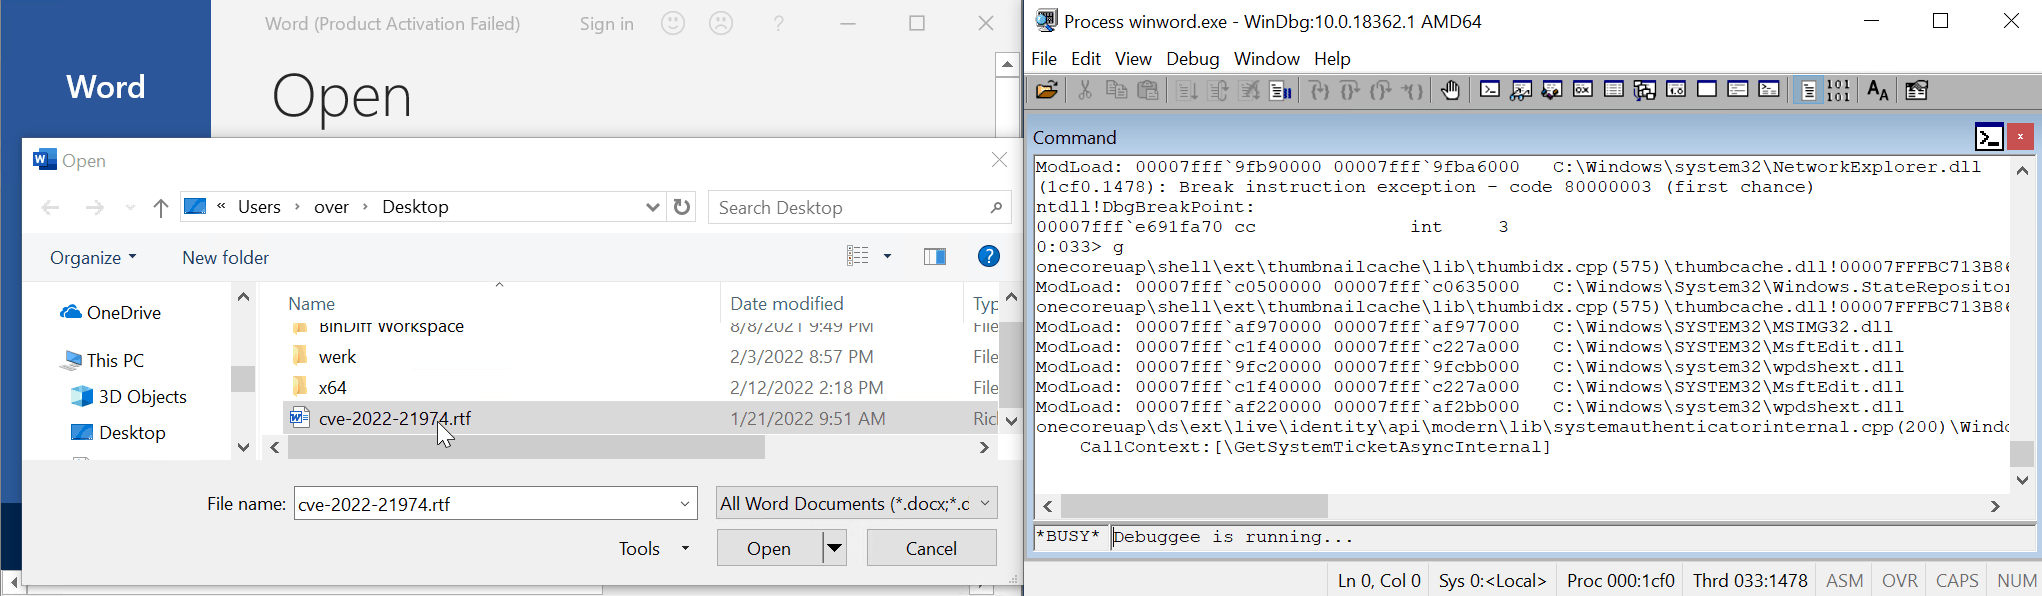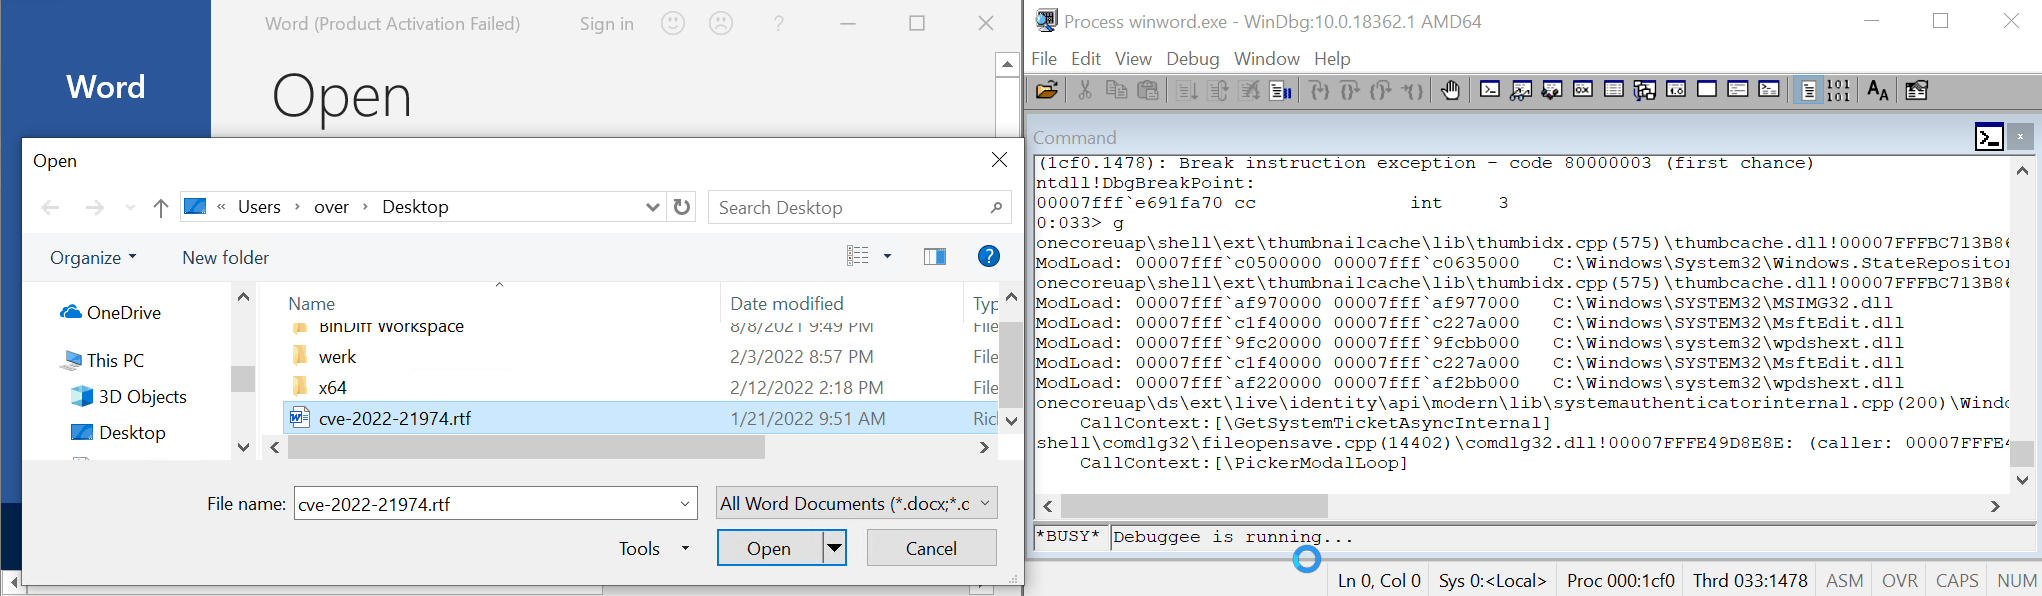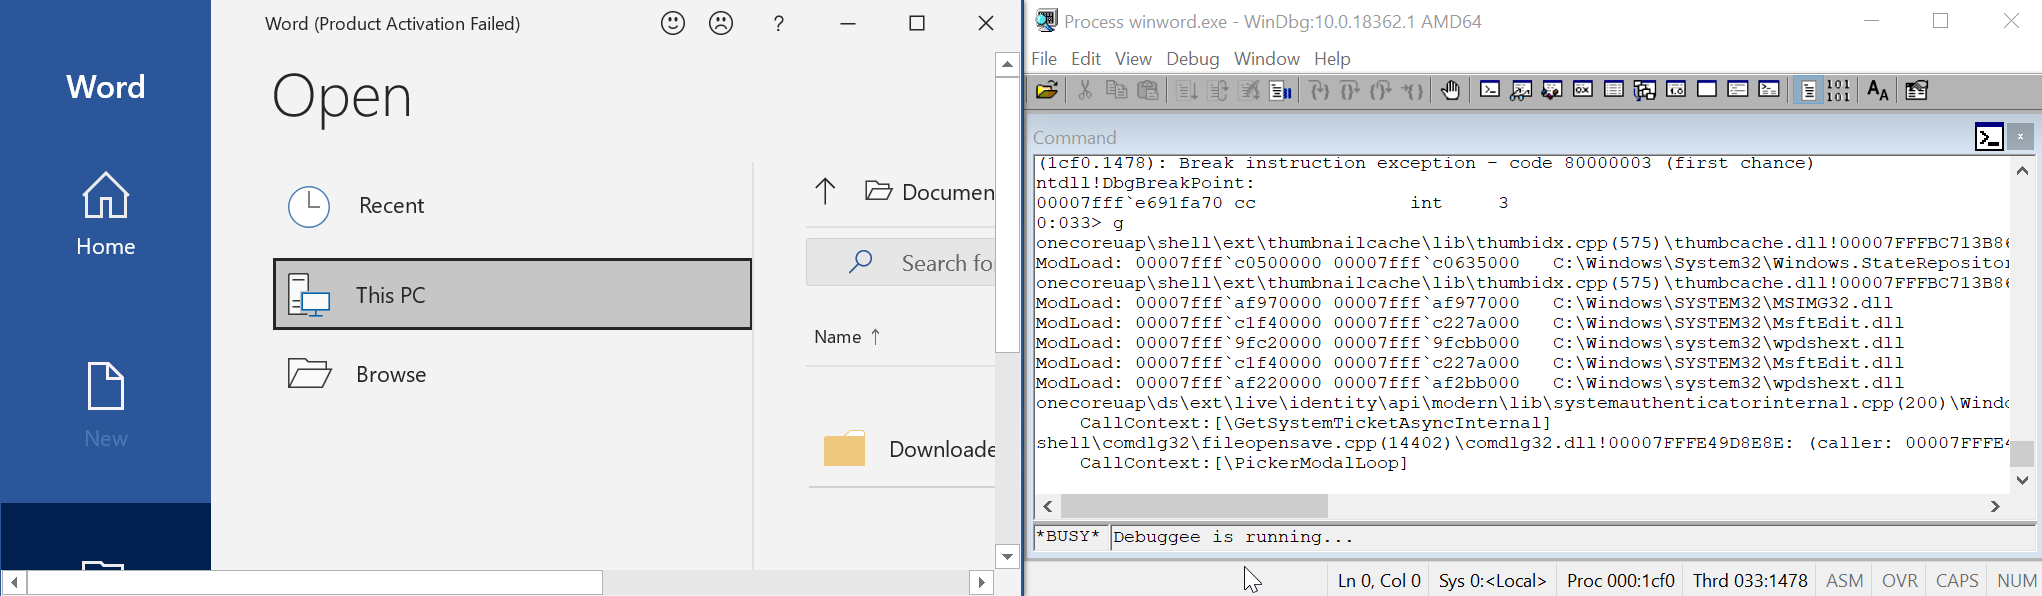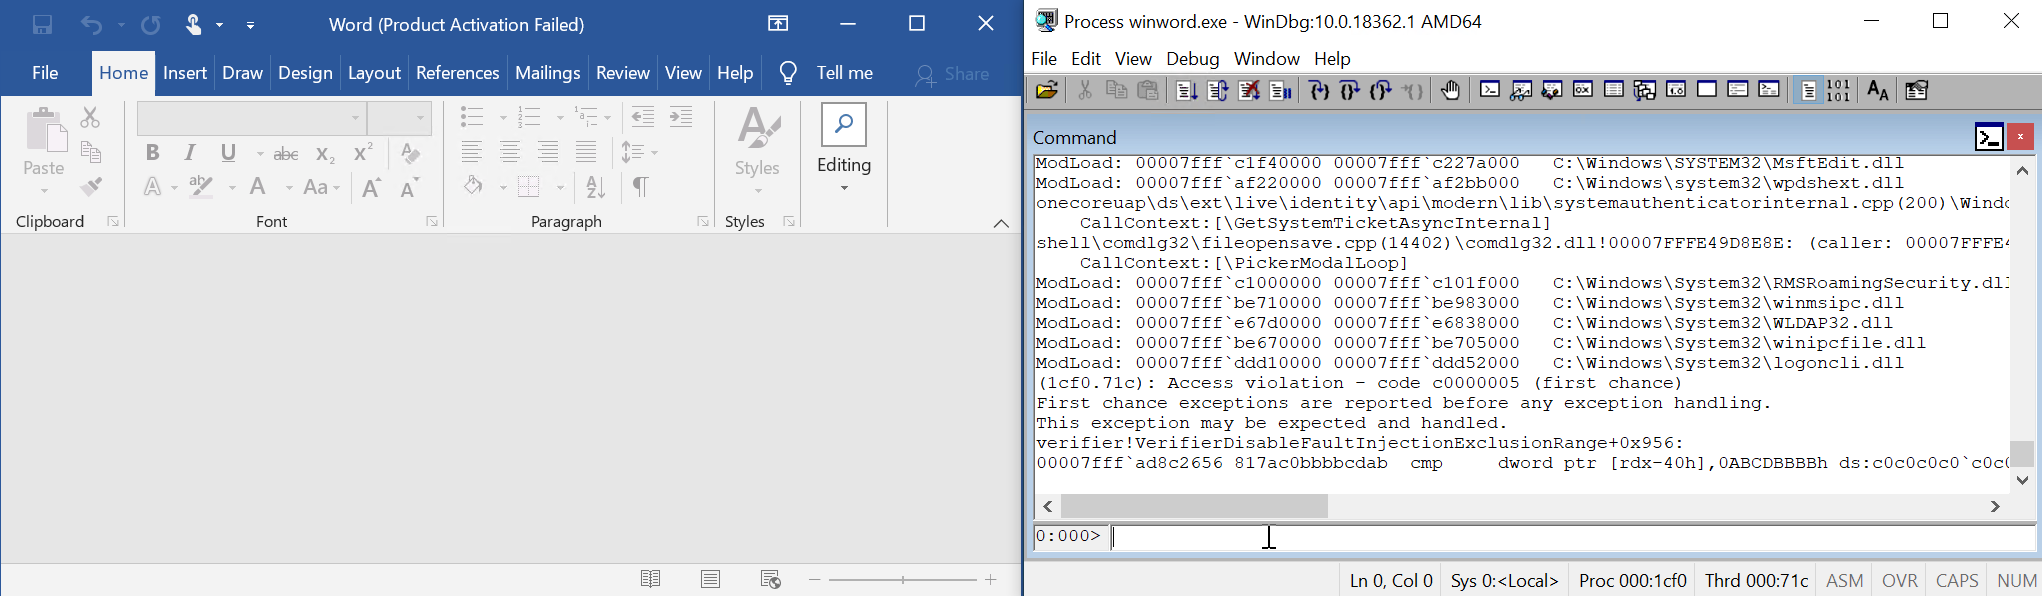 0vercl0k/cve-2022-21974
PoC for CVE-2022-21974「ローミング セキュリティ権利管理サービスのリモートコード実行の脆弱性」
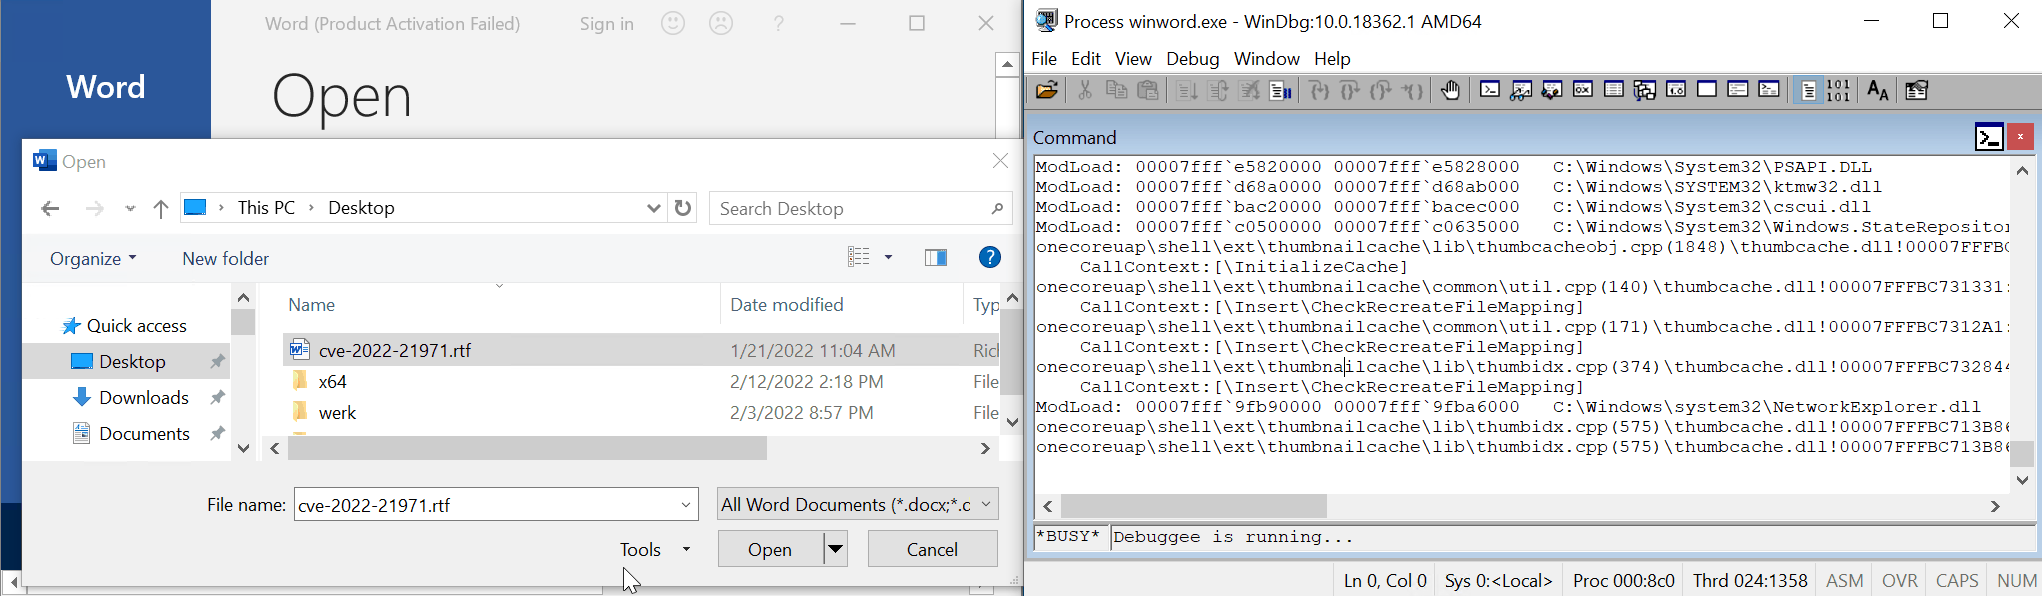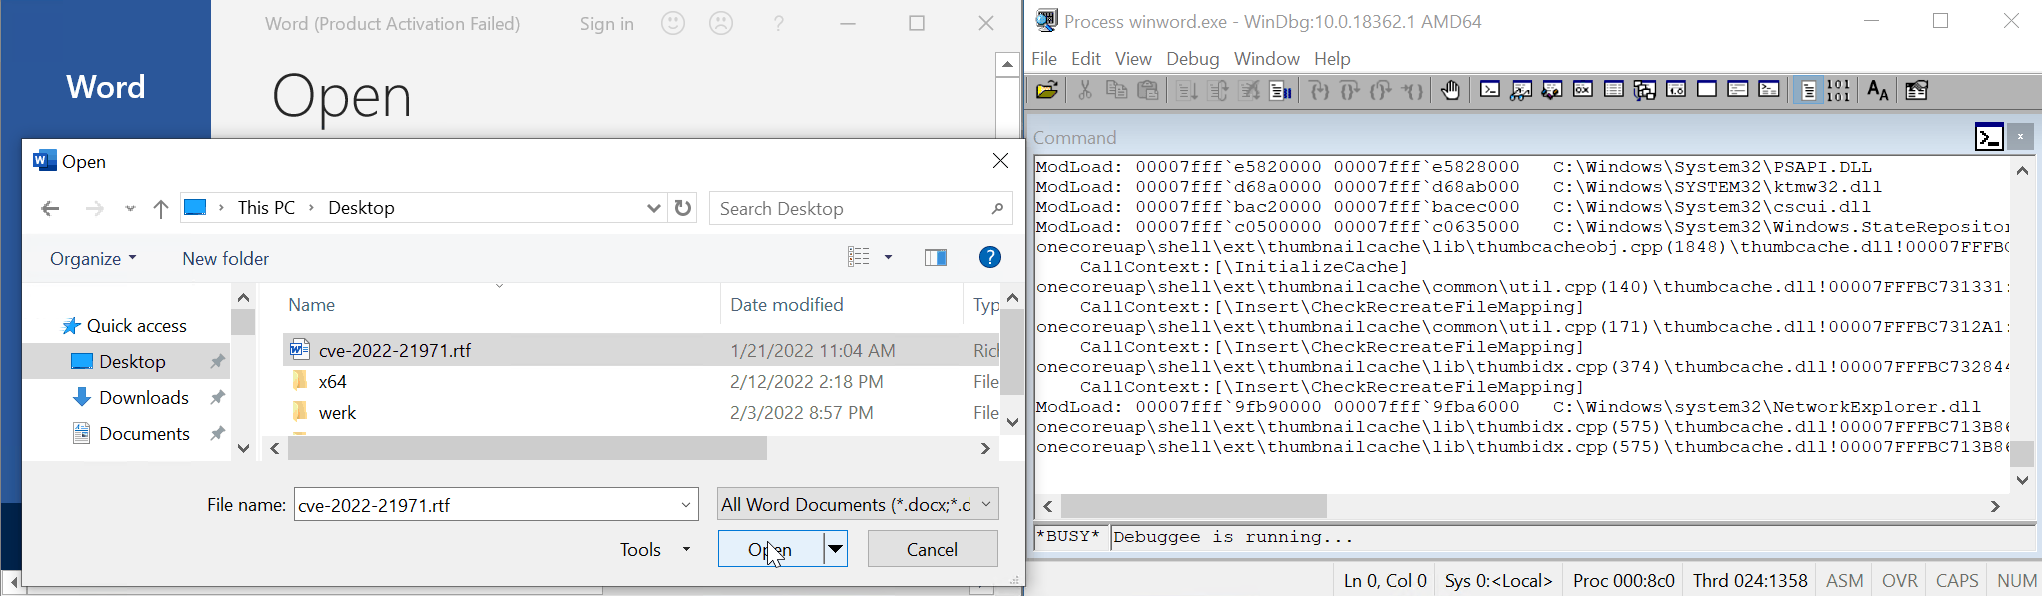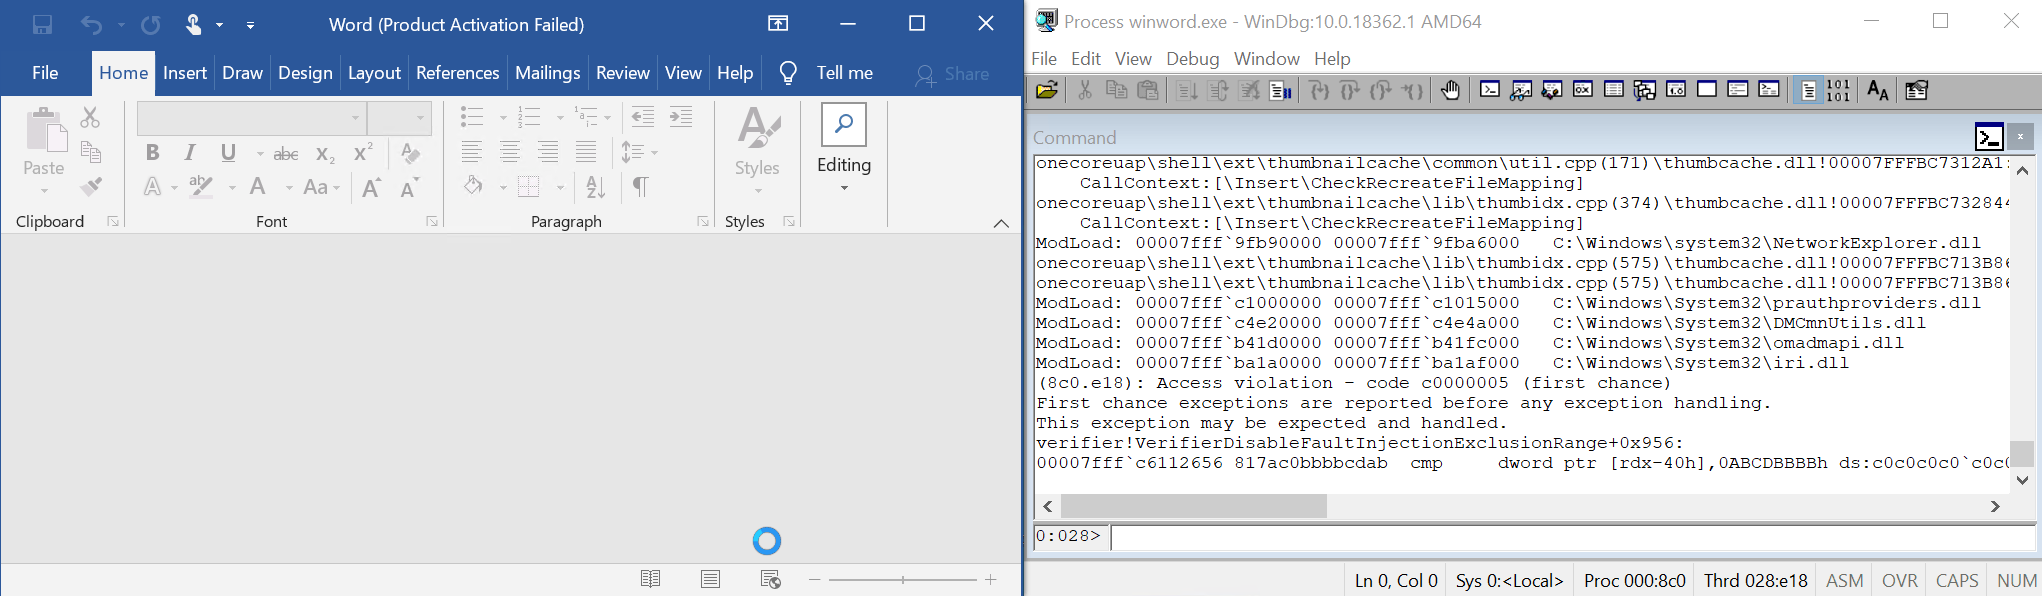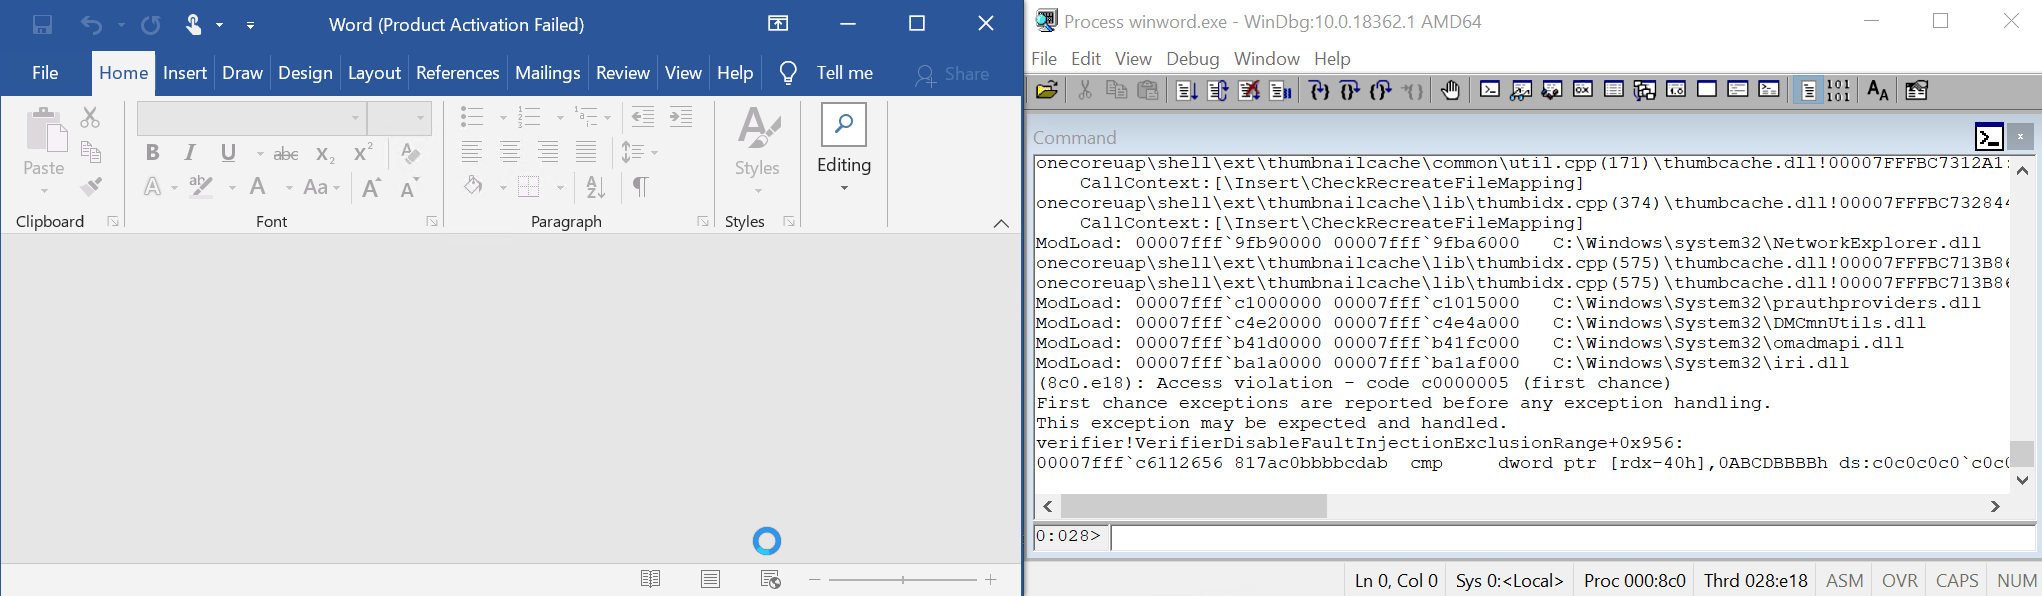 0vercl0k/cve-2022-21971
CVE-2022-21971「Windows Runtime リモートコード実行の脆弱性」のPoC
 0vercl0k/cve-2021-32537
CVE-2021-32537のPoC: Windowsカーネルにおけるプール破損を引き起こす範囲外メモリアクセス。
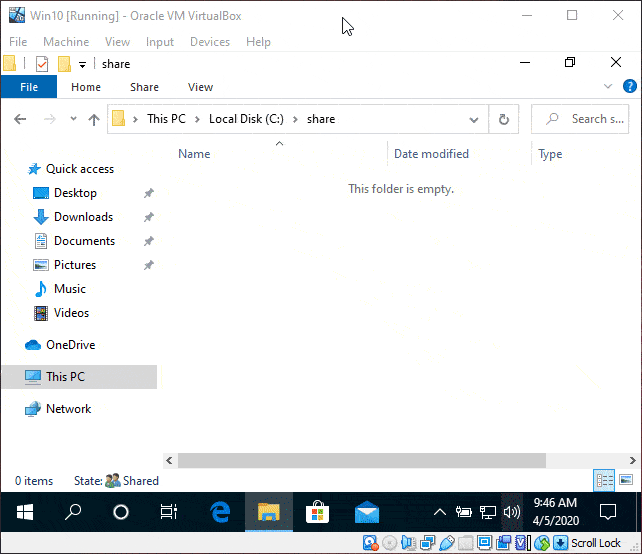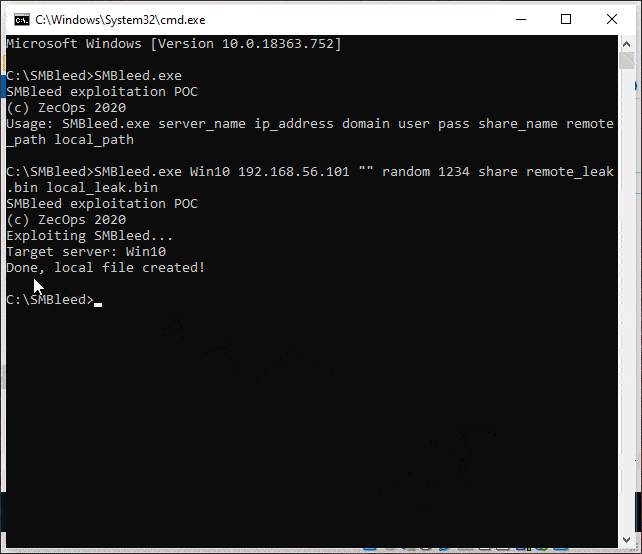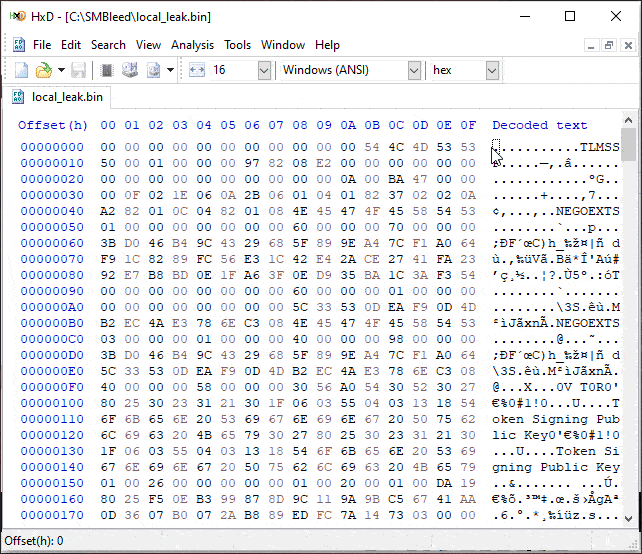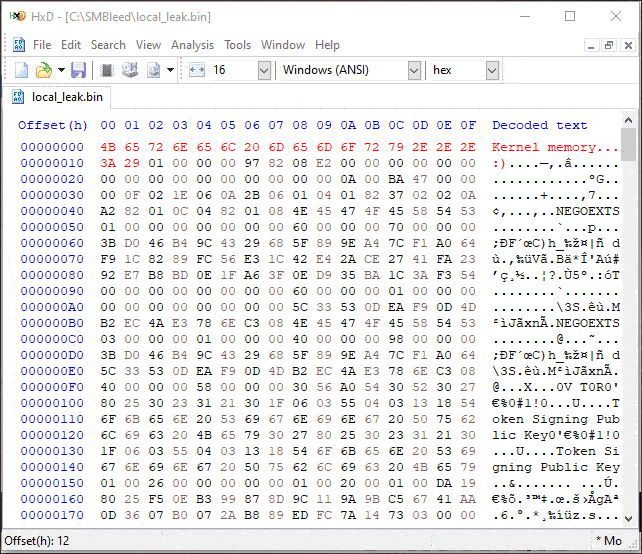 jamf/cve-2020-1206-poc
CVE-2020-1206 未初期化カーネルメモリ読み取り POC
 yelparchive/osxcollector
OS X向けのフォレンジック証拠収集・分析ツールキット