#1
 mellow-hype/c2finder
BroログからシンクホールされていないC&C IPを探します(Bambanek ConsultingのC&Cマスターリストより)
 michaelsanford/log4shell-honeypot
CVE-2021-44228 向け Docker化されたハニーポット.
 mandiant/ioc-scanner-cve-2019-19781
CVE-2019-19781 の侵害兆候スキャナー
 cisagov/check-your-pulse
このユーティリティは、Pulse Secure VPNアプライアンスのログファイルにCVE-2019-11510に関連する侵害指標(IOC)が存在するかどうかを判断するのに役立ちます。
 adamrpostjr/cve-2021-27065
クイックワンライナーPowershellスクリプト - webshells、可能性のあるzips、およびログを検出するための
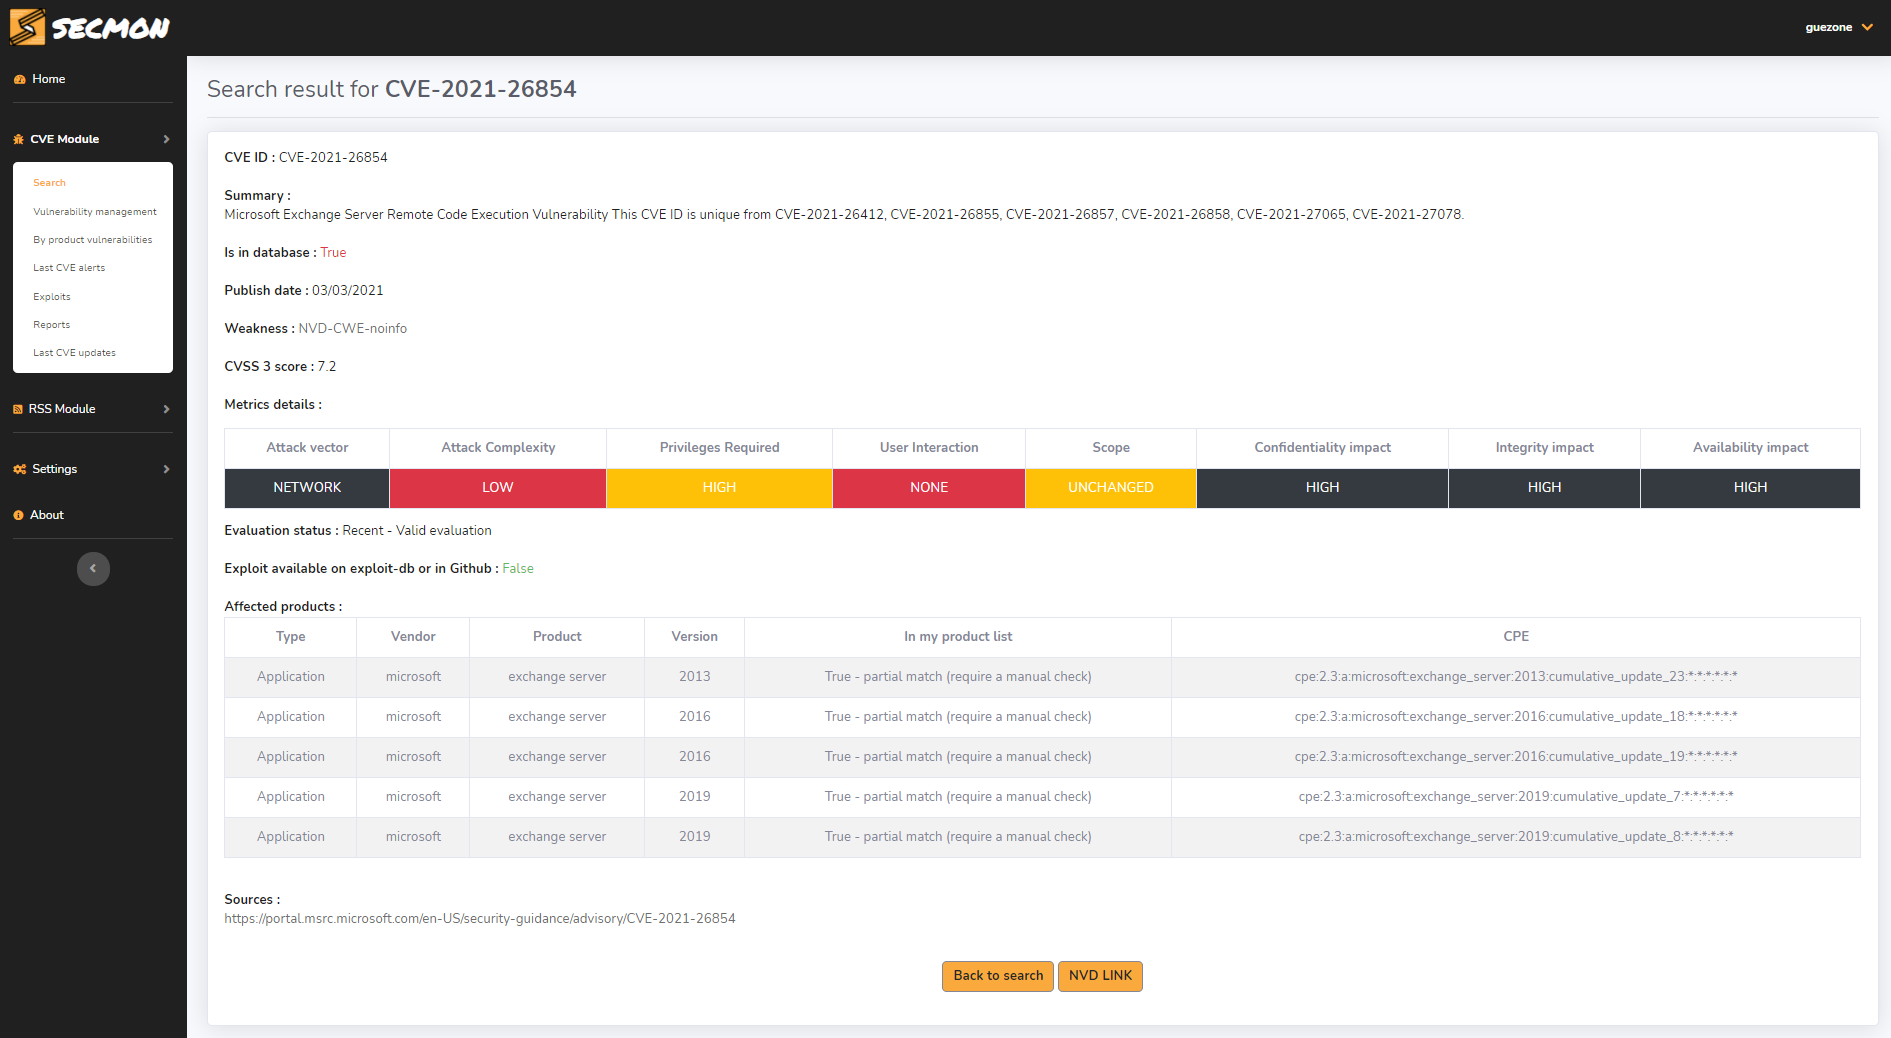 alb-uss/secmon
SECMONは、Webインターフェースを備えた、情報セキュリティの監視と脆弱性管理を自動化するためのWebベースのツールです。
 0x0v1/audix
Audixは、セキュリティ監視のためにWindowsイベント監査ポリシーを迅速に構成するPowerShellツールです。

 mandiant/silketw
C#で書かれたETWラッパー。脅威ハンティング、マルウェア解析、インシデント対応のために、カーネルおよびユーザーモードのイベントデータをJSONにシリアライズし、Yara統合とElasticsearchへの送信を備えています。
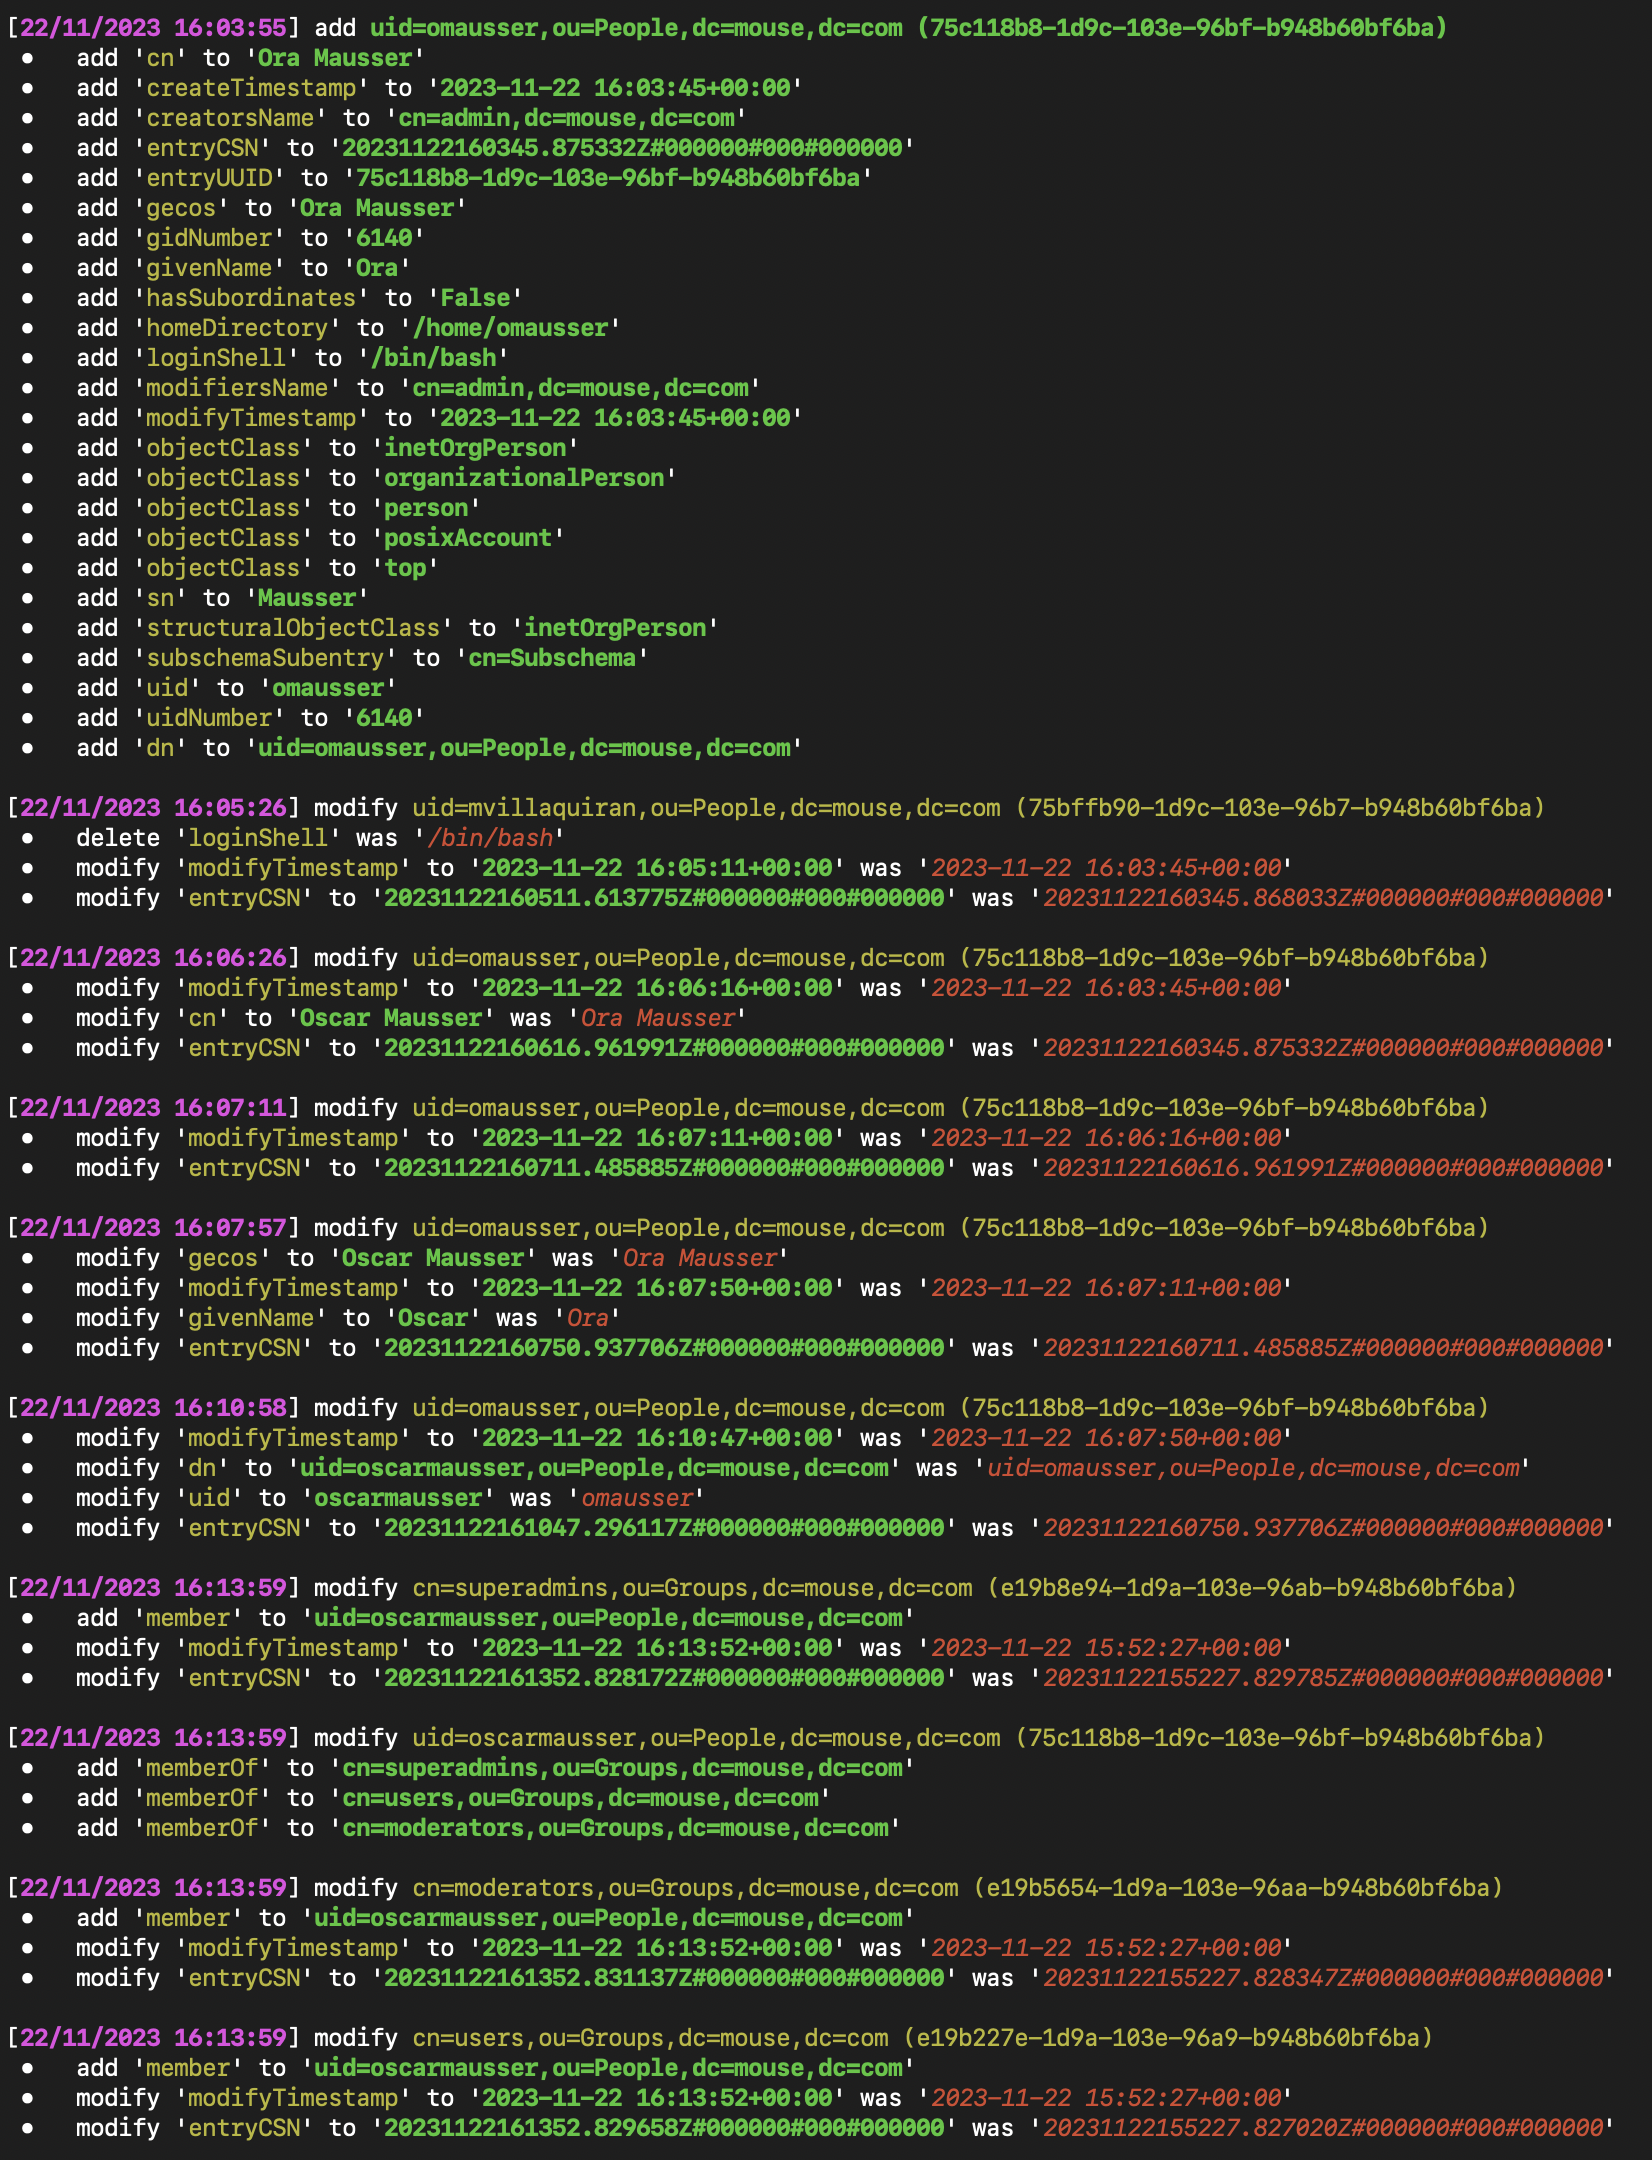 megamansec/ldap-monitoring-watchdog
LDAP Watchdog: リアルタイムでLinux互換のLDAP監視ツール。ディレクトリの変更を検出し、管理者やセキュリティ研究者に対して追加、変更、削除を可視化します。
 playtikaoss/leaktopus
GitHubおよびペーストサイト向けの自動シークレット・漏洩検出スキャナー。ヒューリスティックフィルタリング、Shhgit/TruffleHogによるIOLエンリッチメント、ELKベースの検索・通知機能を備えています。
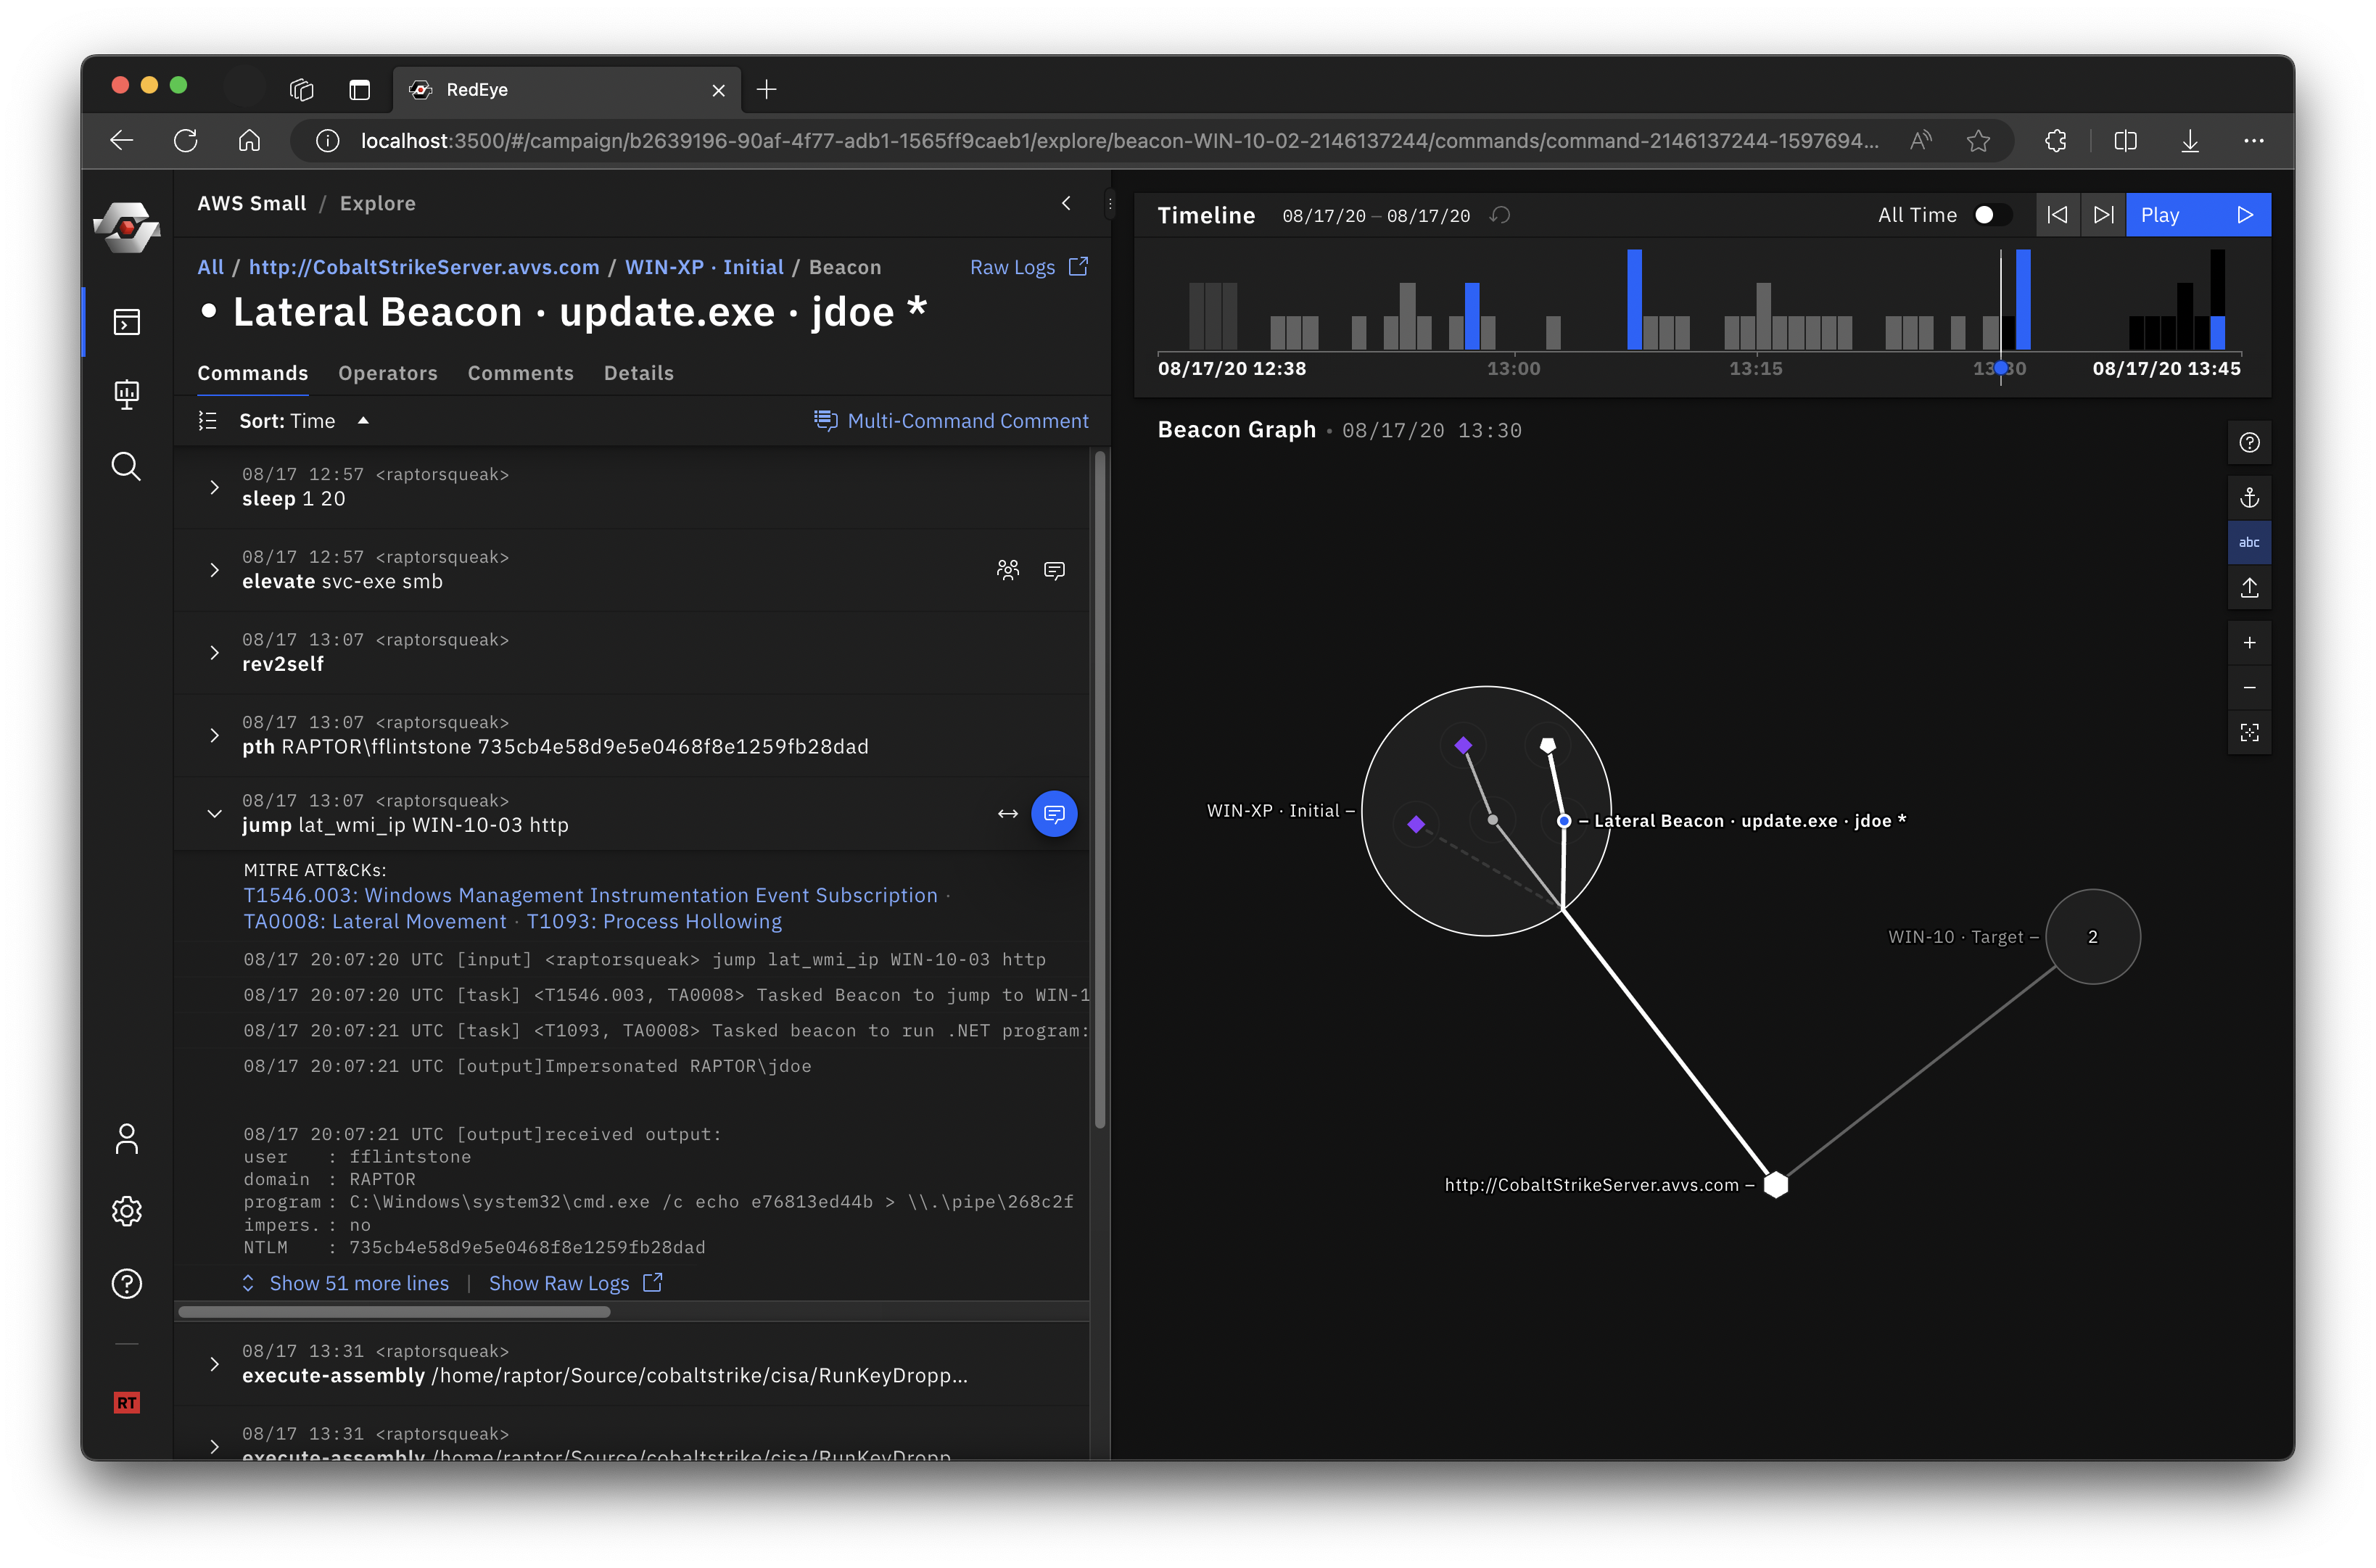 cisagov/redeye
RedEyeは、Red TeamおよびBlue Teamの運用を支援する視覚的分析ツールです。
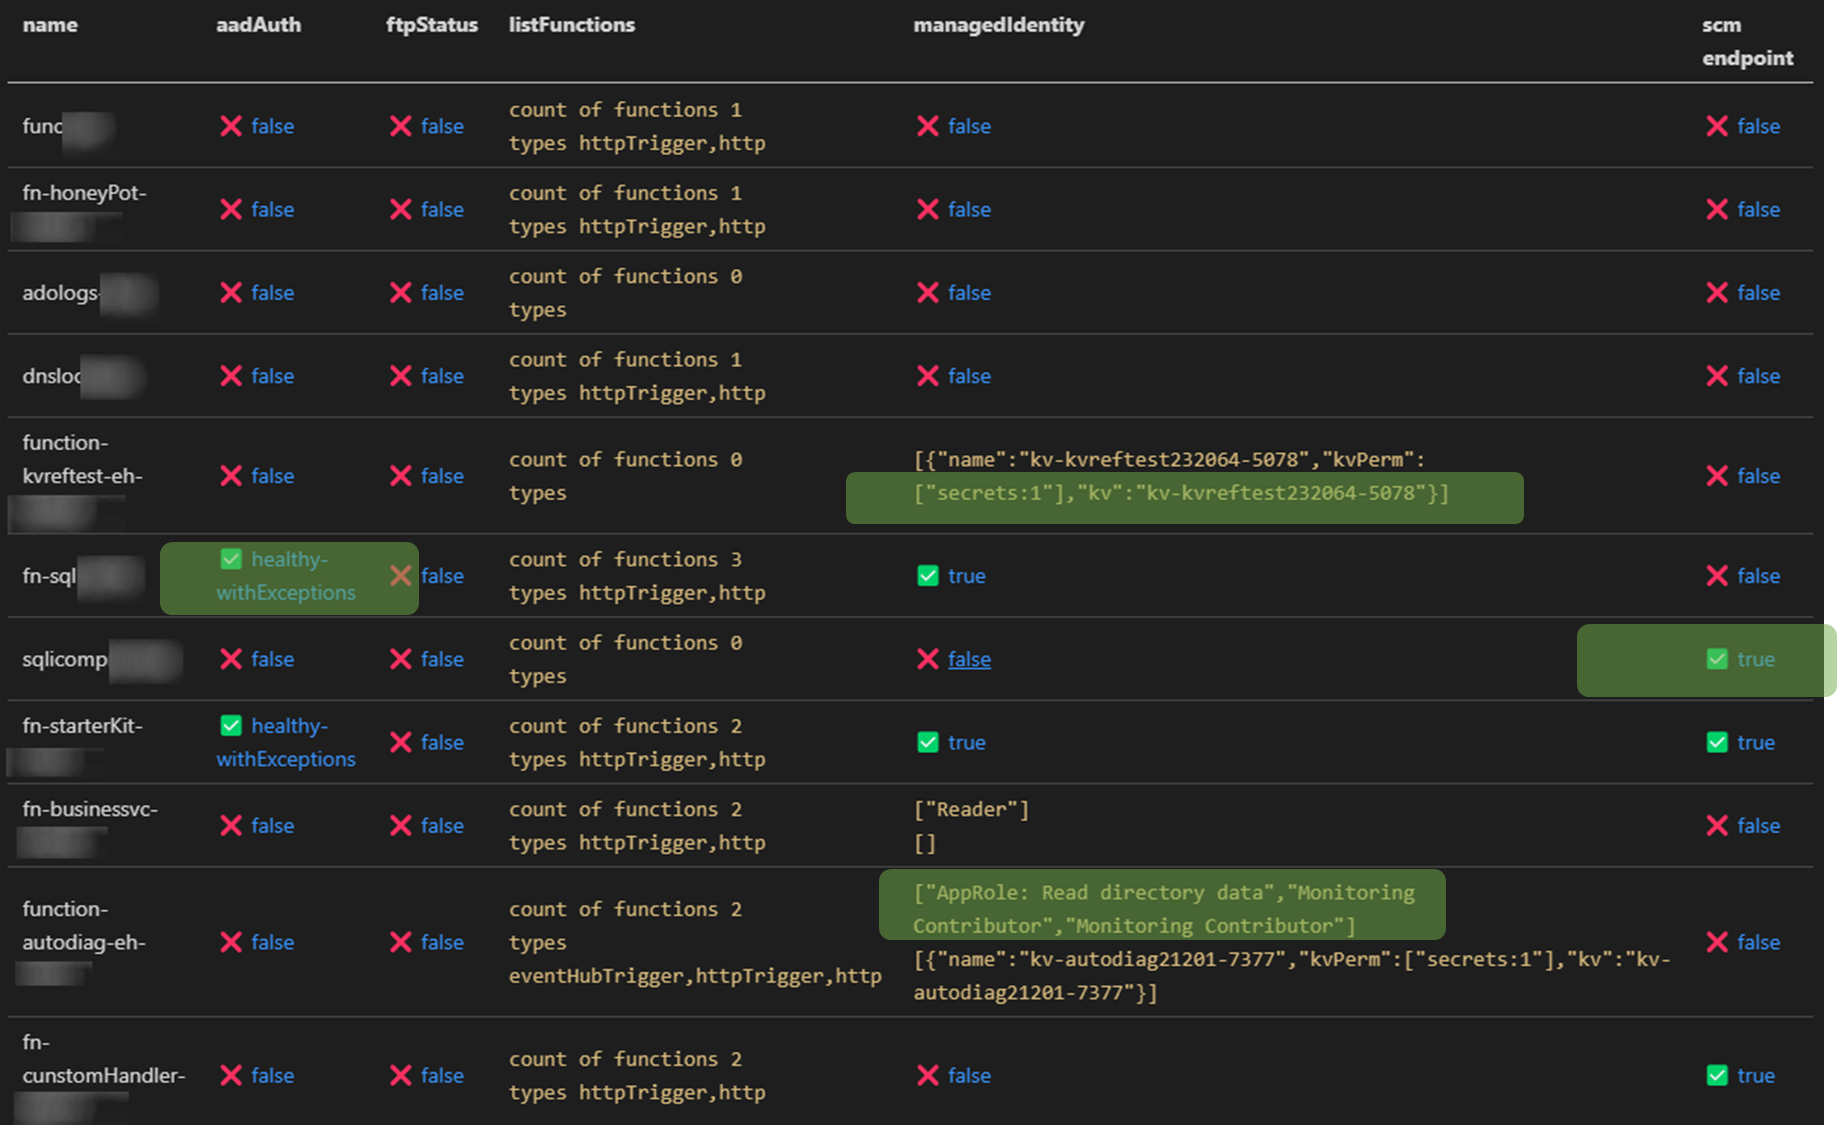 jsa2/east
拡張可能なAzureセキュリティツール - ドキュメント
 cado-security/rip_raw
Rip Raw は、侵害されたLinuxシステムのメモリを分析するための小さなツールです。
 mandiant/mandiant-azure-ad-investigator
Azure AD内のUNC2452およびその他の脅威アクターの痕跡を検出し、フェデレーションドメイン、サービスプリンシパル、アプリケーション、メールボックス権限を監査して侵害の兆候を確認するための読み取り専用PowerShellモジュールです。