

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/0xblackash/cve-2026-34197
脆弱性分析エクスプロイト横移動ウェブアプリケーション悪用ペネトレーションテスト脅威インテリジェンスレッドチーミング
GitHub0xblackash/cve-2026-34197

CVE-2026-34197

CVE-2026-34197

リポジトリを見る
1377ヶ月前未レビュー
共有

🚨 CVE-2026-34197 — Apache ActiveMQ における重大な Jolokia RCE

Apache ActiveMQ は不正なパケットにより攻撃者に DoS 攻撃を許す (1)

Security CVSS Platform Status

Jolokia MBeans 経由の認証済み RCE → リモート Spring XML → JVM コード実行


📖 概要

CVE-2026-34197 は、Apache ActiveMQ Classic に影響を与える 高深刻度の認証済みリモートコード実行脆弱性 です。

この問題は、以下のように公開されている Jolokia JMX-HTTP ブリッジ に存在します。

/api/jolokia/

認証済み攻撃者は、以下のような危険な MBean メソッドを悪用できます。

  • BrokerService.addNetworkConnector(String)
  • BrokerService.addConnector(String)

細工されたディスカバリ URI を供給することで、ブローカーは リモート Spring XML アプリケーションコンテキスト をロードし、検証が行われる前に 悪意のある Bean をインスタンス化し、ブローカー JVM 上での任意のコード実行 につながります。


⚡ 影響

指標値
深刻度高
CVSS v3.18.8
攻撃ベクトルネットワーク
特権低 (認証済み)
ユーザー操作なし
影響JVM 完全侵害

🎯 攻撃者が得るもの

  • リモートコマンド実行
  • ブローカーの完全乗っ取り
  • 認証情報の窃取
  • 内部ネットワーク内での水平移動
  • ランサムウェア展開リスク
  • 悪意ある Spring Bean による持続的なバックドア

🧠 技術的根本原因

脆弱性の原因は次のとおりです。

  • 不適切な入力検証
  • 安全でないコード生成/Bean インスタンス化フロー
  • 危険なデフォルトの Jolokia exec 権限

🔗 脆弱なフロー

graph TD
    A[Authenticated User] --> B[/api/jolokia/]
    B --> C[exec MBean method]
    C --> D[addConnector / addNetworkConnector]
    D --> E[Crafted discovery URI]
    E --> F[Remote Spring XML Load]
    F --> G[Bean Instantiation]
    G --> H[Arbitrary JVM Code Execution]
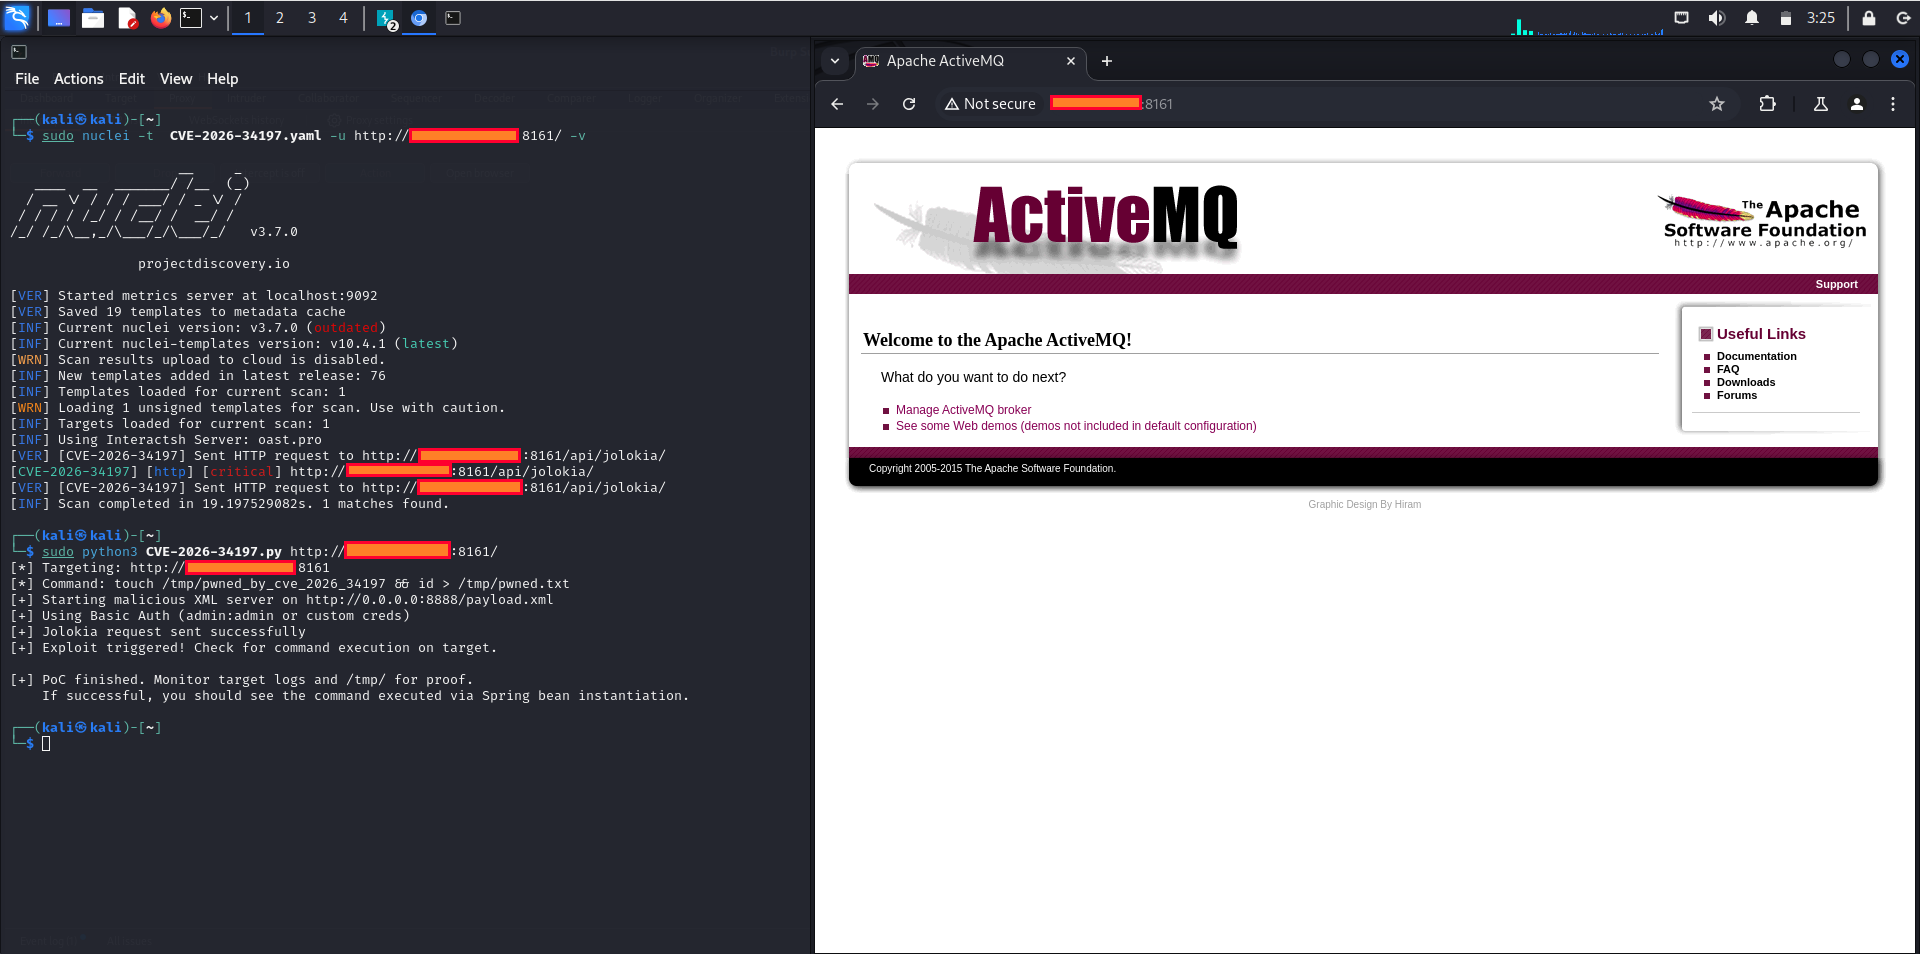
📸 スクリーンショット

CVE-2026-34197

📦 影響を受けるバージョン

❌ 脆弱なバージョン

  • Apache ActiveMQ < 5.19.4
  • Apache ActiveMQ 6.0.0 - 6.2.2
  • 該当範囲内の activemq-all

✅ 修正済みバージョン

  • 5.19.5
  • 6.2.3

🛡️ 緩和策

即時対応

# Upgrade immediately
5.19.5+
6.2.3+

防御チェックリスト

  • ブローカーバージョンのアップグレード
  • /api/jolokia/ の制限
  • 使用していない場合は Jolokia を無効化
  • 管理者認証情報のローテーション
  • addConnector ログのレビュー
  • コンソールを VPN/内部ホストに制限
  • WAF リバースプロキシルールの有効化

🔍 検出のアイデア

ログで疑わしいパターンを検索:

/api/jolokia/exec
addNetworkConnector
addConnector
brokerConfig=
ResourceXmlApplicationContext
Runtime.exec

🧪 SIEM ハントクエリ (疑似)

SELECT * FROM logs
WHERE path LIKE '%jolokia%'
AND (
  message LIKE '%addConnector%'
  OR message LIKE '%brokerConfig=%'
)

🚀 なぜこれが重要なのか

このバグは、ActiveMQ ブローカーがしばしば次のような状況にあるため、特に危険です。

  • 内部管理ネットワーク に公開されている
  • 複数のアプリから信頼されている
  • 高い OS 権限 で実行されている
  • 機密キューや認証情報に接続されている

これにより、これは 強力な初期アクセスおよび水平移動ベクトル となります。


🏷️ タグ

#cve #activemq #rce #apache #jolokia #redteam #blueteam #threatdetection


⭐ これが役に立ったら、リポジトリにスターを付けてください

パッチを適用してください。Jolokia を監視してください。何も信頼しないでください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    345
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    340
  • 5

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    306
  • 6

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    292

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





