
 #1
許可された安全なサイバーセキュリティ実践のためのトレーニングラボ、実践環境、再現可能な課題。
Kitploit おすすめ

 humbss/cve-2022-42889
CVE-2022-42889(Apache Commons Text RCE)のデモンストレーションアプリケーション。Dockerセットアップとnetcatベースのコマンド実行を備え、セキュリティテストと教育向け。
 dbgee/cve-2022-22947
# CVE-2022-22947 の再現可能なラボ環境 Spring Cloud Gateway Actuator API のリモートコード実行の脆弱性です。エクスプロイトをコンパイルおよびテストするためのソースコードと手順が含まれています。
 yougina/cve-2022-28346
QuerySet.annotate()、aggregate()、extra() におけるSQLインジェクション
 0xblackash/cve-2026-20841
CVE-2026-20841
 ivanbg2004/odh-bricksbuilder-cve-2024-25600-thm
CVE-2024-25600(Bricks Builder WordPressの未認証RCE)のスキャナーおよびPoC。脆弱なサイトを検出・検証します。Oblivionによるセキュリティ研究。
 kkirsche/slae
SecurityTube Linuxアセンブリエキスパート x86試験
 aniket2912/internal-network-penetration-testing
内部ネットワークペネトレーションテストに関する教育モジュール:方法論、攻撃ベクトル、列挙、エクスプロイト、権限昇格、および実践的なラボ手順を含むポストエクスプロイト。
 inertfluid/sk-cve-2026-26030-lab
倫理的でネットワーク分離されたDockerラボがCVE-2026-26030を再現 — Semantic Kernel in-memory vector store filter eval() RCE (patched in 1.39.4)
 ywh-jfellus/cve-2026-9082
CVE-2026-9082(Drupal SA-CORE-2026-004)Drupal Core SQLi のPoC
 cd6629/cve-2015-3306-python-poc
Metasploitモジュールを微調整して変換したもので、OSCPの学習およびエクスプロイト開発の演習用です。
 syn-4ck/wvctf
WVCTF(WebVulnCTF)は、ペネトレーションテストとWebアプリケーション開発のセキュリティを楽しい方法でトレーニングできるゲーム化されたWebプラットフォームです。報酬システムを通じて、ユーザーは脆弱なアプリケーション内で、Webアプリケーションのよくある脆弱性に対応する一連のフラグを探…
 alpacamybags118/log4j-cve-2021-44228-sample
このエクスプロイトの動作を示すサンプルdocker-composeセットアップ
 rizlmaulanaa/cve-2026-23479-redis-uaf-proof-of-concept
GDB支援によるエクスプロイトを用いた概念実証(教育・ラボ用途のみ)
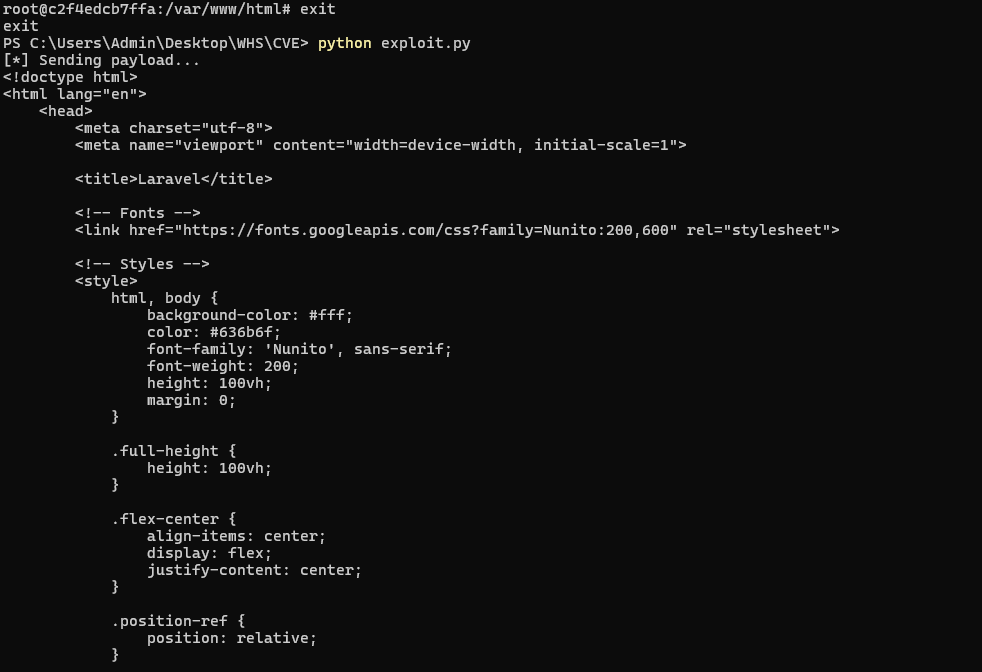 yeahhbean/laravel-cve-2018-15133
DockerベースのCVE-2018-15133 Laravel APP_KEY アンシリアライゼーション脆弱性のPoC環境。Laravel <= 5.7.27 上で悪意のあるペイロードによるリモートコード実行を検証するエクスプロイトスクリプトを含む。
 gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
このリポジトリには、CVE-2024-21413に関する研究ノートとハイレベルな概念実証(PoC)が含まれています。CVE-2024-21413は、メッセージに埋め込まれたSMB/モニカー形式のリンクを処理する際に、特定のメールクライアントで観察される脆弱性です。ここに記載されているPoCと実験は、…
 inertfluid/cve-2026-54316-lab
CVE-2026-54316 (Claude Code WebFetch huggingface.co ベアホスト名権限バイパス / 情報流出) の再現ラボ
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API toolkit b4acd7ca - 高 - リモート - IDOR - 1つのコントローラーJWTはフリートトークンです
 emc-kk/cve-2026-97229-lab
CVE-2026-97229(GitLab CI-lint の Onigmo 正規表現整数オーバーフローにより RCE に至る未認証の脆弱性)に関する Docker ラボと Python エクスプロイト。プロービング、レイアウト導出、ポストエクスプロイテーションを含む。








