
 #1
許可された安全なサイバーセキュリティ実践のためのトレーニングラボ、実践環境、再現可能な課題。
Kitploit おすすめ

 j3r1ch0123/cve-2025-9074
Docker で新たな脆弱性が発見されました。脆弱性の発見者は Felix Boulet です。
 hackspeak/cve-2026-14669
CVE-2026-14669 の概念実証エクスプロイト。PostgreSQL の to_char() タイムゾーン省略形におけるヒープバッファオーバーフローであり、情報漏えいと ROP チェーンを通じて RCE を可能にします。Docker ラボと自動化された PoC が含まれます。
 alexsvobo/nhi-zero-trust-bypass
BIND CVE-2025-40775を悪用してDNSを妨害し、シークレットローテーションを破壊し、クラウドネイティブラボの静的認証情報を露出させることで、実際のゼロトラストバイパスを実証します。
 top-celestial-company-ltd/dros-vep-lite
Open reference implementation of the VEP protocol (RFC-010): a deterministic sandbox and benchmark suite evaluating AI agent runtime containment…
 hydragyrum/cve-2021-41773-playground
CVE-2021-41773 と CVE-2021-42013 で遊ぶための Docker イメージ集
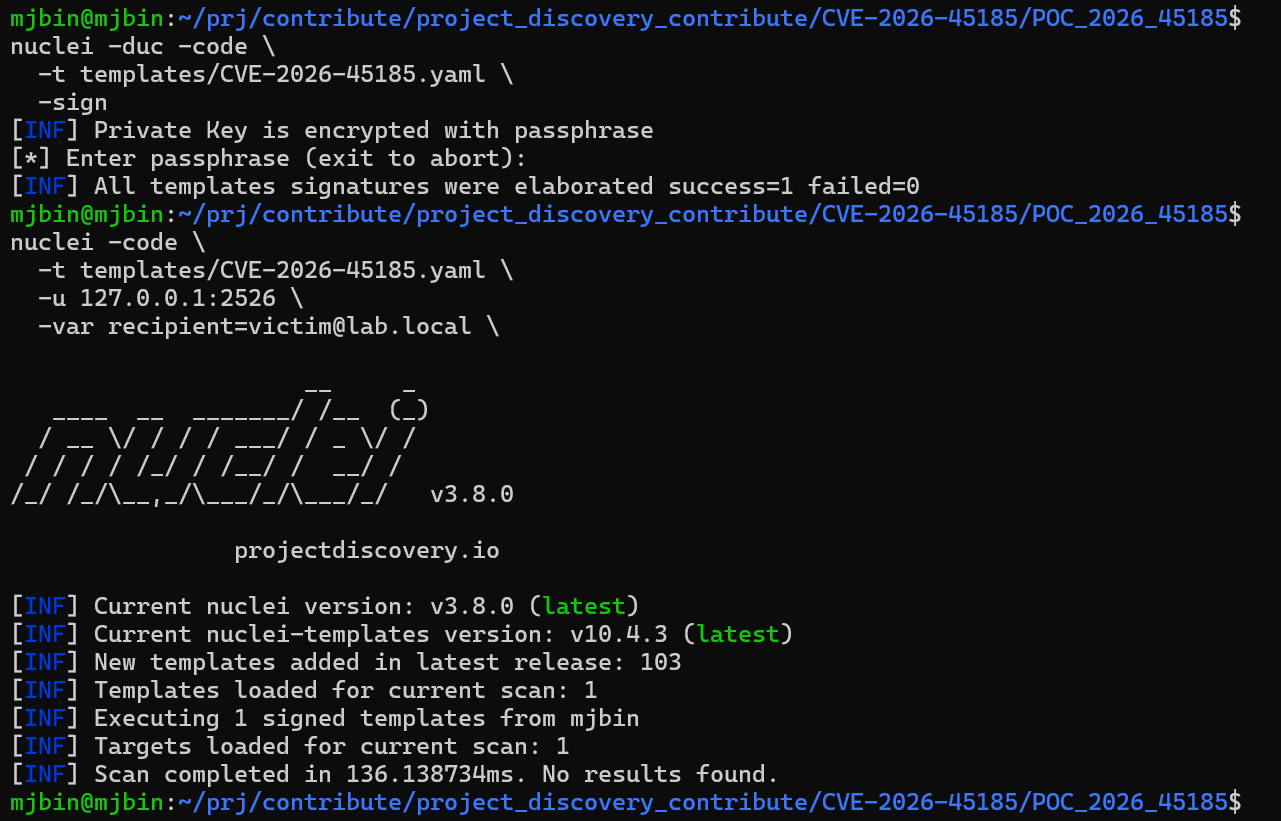 mj-bin/poc_cve-2026-45185
nuclei-templates用のPOC_CVE-2026-45185
 rishabhpande/memory-poison-lab
Local test range for agent memory poisoning - watch a planted memory steer an agent, then prove the repair. Synthetic targets, scripted deterministic…
 nupacachi/-cve-2021-44790
実験 CVE-2021-44790
 why-success/fastjson-rce-lab
Fastjson 1.2.83 RCE 演習環境 (CVE-2026-16723)
 thiscitze/cve-2026-98432-root-shell
CVE-2026-98432 - Linux IPv4/TCP lab root-shell kit (by thiscitze)
 sak110/cve-2026-20131
CVE-2026-20131の検出および概念実証エクスプロイト。Cisco Secure FMCにおける認証不要のJavaデシリアライゼーションRCEの重大な脆弱性です。安全な検出プローブと、認可されたラボおよびCTF環境向けのysoserialベースのPoCが含まれています。
 kolya080808/cve-2026-97332-poc
CVE-2026-97332 の独立した PoC と再現可能なラボ — WordPress Multisite における User Private Files < 2.2.0 の未認証プライベートファイル開示。
 slabbdev/uefi-pxe-cve-2026-97631
PXEブートを実行し、過大なICMPエラーを送信することで、ローカルラボ環境でEDK II PxeBcSupportのバッファオーバーフロー(CVE-2026-97631)を再現するヘッドレスQEMU/OVMFハーネスです。
 alsaut1/react2shell-lab
CVE-2025-55182 React2Shell PoC ラボ
 libasmon/exploite-cve-2023-30212-vulnerability
Docker環境とCVE-2023-30212の脆弱性を悪用する。CVE-2023-30212は、OURPHPのバージョン7.2.0以前に影響を与えるセキュリティ脆弱性です。この脆弱性により、クロスサイトスクリプティング(XSS)攻撃が可能になります。
 pedrorichil/cve-2025-49844
教育用ラボ環境で、Redis における CVE-2025-49844 (RediShell) を実演します。Docker セットアップ、エクスプロイト PoC スクリプト、パッチ適用と堅牢化のためのセキュリティ推奨事項が含まれています。
 thestingr/reactoops-writeup
Hack The Box 引退済みチャレンジ ReactOOPS の Writeup - CVE-2025-55182/CVE-2025-66478 (React2Shell RCE) の完全攻略と教育的ガイド。詳細な脆弱性分析、悪用手法、チーム学習資料を含みます。
 navaidzansari/cve_demo
厳選されたCVEデモンストレーション集。実践的な脆弱性分析と教育目的のエクスプロイト演習のための修正推奨事項を備えています。








