#1
 commando-x/vuln-bank-mobile
意図的に脆弱性を持たせたモバイルバンキングアプリケーションで、モバイルセキュリティテストの練習用に設計されています。実際のアプリケーションに見られる一般的な脆弱性を備えており、セキュリティ専門家、開発者、愛好家がモバイルペネトレーションテストを学ぶための理想的なプラットフォームです。
 seinab-ibrahim/follina-vulnerability-cve-2022-30190-exploit-analysis
Follina(CVE-2022-30190)Microsoft Office の脆弱性の調査。詳細な分析、管理されたラボ環境での概念実証(PoC)エクスプロイト、および緩和策を含みます。教育および研究目的のみを対象としています。
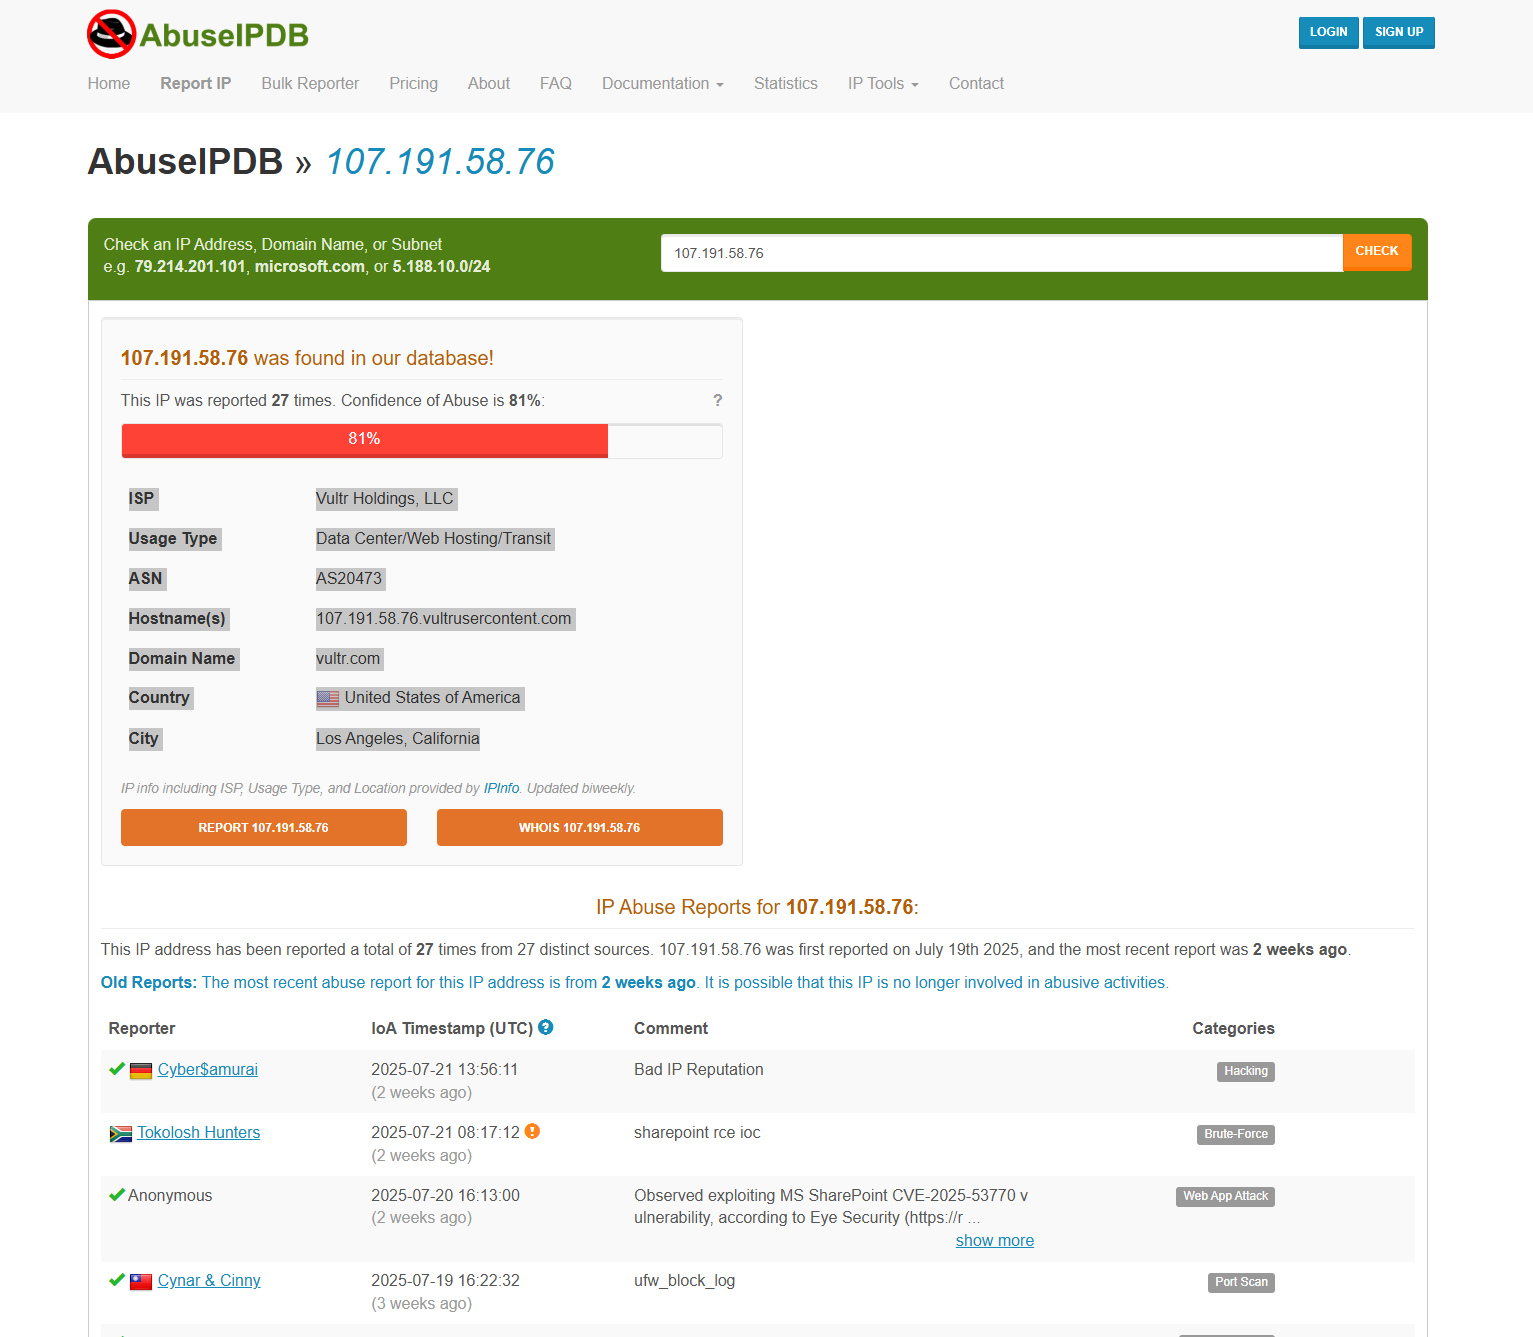 cyprianatsyor/toolshell-cve-2025-53770-sharepoint-exploit-lab-letsdefend
LetsDefend ラボにおける CVE-2025-53770 (ToolShell) 悪用のステップバイステップのウォークスルー。RCE、Web シェルの展開、インシデントレスポンス分析を扱います。
 xxxtectationxxx/cve-2017-16995
exploitDBからの2つのCプログラムが含まれており、Ubuntu 16.04用の特権昇格(privilege escalation)を実行します。
 spydomain/cve-2023-22809-automated-python-exploits
sudoのバージョンに対する脆弱性チェックと、エクスプロイト可能な場合のsudoeditを介した権限昇格を自動化し、ユーザーがテストしてrootアクセスを取得するのを支援します。
 hunters-sec/cve-2025-55188-7z-exploit
CVE-2025-55188の概念実証エクスプロイト。25.01より前の脆弱な7-Zipバージョンで、シンボリックリンクトラバーサルを介した任意のファイル書き込みを示します。
 kylew1004/cve-2017-5941-poc-docker-lab
CVE-2017-5941 node-serializeの信頼できないデシリアライゼーションRCEの概念実証ラボ。承認されたテスト用のDocker環境で、POSTおよびCookieベースのエクスプロイトベクターを含みます。
 rkx1209/cve-2019-1010298
ARM TrustZoneのセキュアワールドを対象とした概念実証エクスプロイトで、教育および研究目的でOP-TEE OSの脆弱性を実証します。
 rajmadhusankha/shellshock-cve-2014-6271-exploitation-and-analysis
教育用ラボで、Metasploitable 2 を対象に Metasploit を使用した Shellshock(CVE-2014-6271)の悪用を実演します。スキャン、悪用、リバースシェル、および緩和策を含みます。
 hackmelocal/cve-2021-24891-simulation
Elementor WordPressプラグインのDOMベースXSS脆弱性(CVE-2021-24891)をシミュレートおよび悪用するためのコンテナ化されたラボ環境。実践的なセキュリティ教育用。
 m0d0ri205/wargame_re-ls
CVE-2025-0184 DOCX SSRF脆弱性を悪用して内部管理サービスにアクセスし、フラグを取得するCTFチャレンジ。エクスプロイトジェネレーターとDockerセットアップを含む。
 hn1e13/test-mcp
CVE-2025-54135 の再現用リポジトリ
 slow-mist/cve-2025-4126
スマートコントラクトのリエントランシー攻撃脆弱性POC
 dhmosfunk/http3onsteroids
PoCおよびラボ環境 for CVE-2023-25950: HAProxyのHTTP/3実装における不正なヘッダーフィールドを介したHTTPリクエストスマグリングにより、DoSおよびデータ窃取を可能にします。
 dollarboysushil/cve-2024-32019-netdata-ndsudo-path-vulnerability-privilege-escalation
CVE-2024-32019 は、Netdata(バージョン >= 1.44.0-60 < 1.45.3)における高深刻度のローカル権限昇格脆弱性であり、ndsudo SUID バイナリ内での PATH 変数の安全でない使用に起因し、攻撃者が root…
 juanbelin/cve-2024-32019-poc
Netdata ndsudo ローカル権限昇格ワークフローとPoC (CVE-2024-32019)
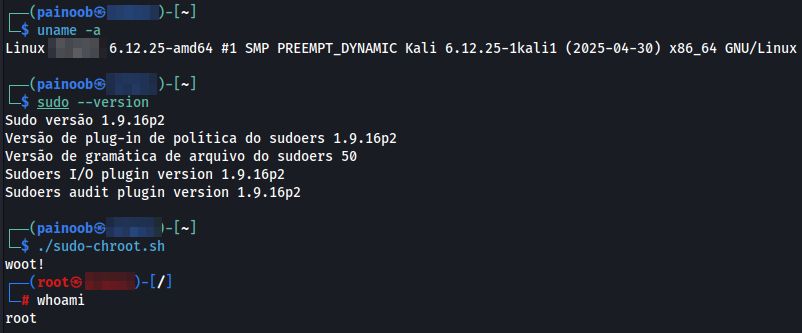 painoob/cve-2025-32463
CVE-2025-32463 の概念実証エクスプロイト。特定の sudoers 設定を介して chroot jail からの脱出を可能にする sudo のローカル権限昇格の脆弱性。