#1
 swabird/cve-2025-7775-poc
NetScaler ADC/Gateway用の仮想的なRCE概念実証。検出検証、IRドリルトレーニング、ラボベースのセキュリティテストのために、HTTP POSTを介したコマンドインジェクションをシミュレートします。
 a1ex-var1amov/ctf-cve-2019-11043
意図的に脆弱性を持たせたPHPアプリで、Nginx/PHP-FPM構成によるCVE-2019-11043の再現用です。DockerおよびKubernetesへのデプロイ、権限昇格後の演習、phuip-fpizdamとの連携を含みます。
 walidpyh/cve-2025-8088
教育研究と制御されたラボテストを目的とした、細工されたWinRARアーカイブを介した代替データストリーム(ADS)ペイロード配信を実証する概念実証。
 14mb1v45h/cve-2025-38676
cmdline解析中のスタックバッファオーバーフロー
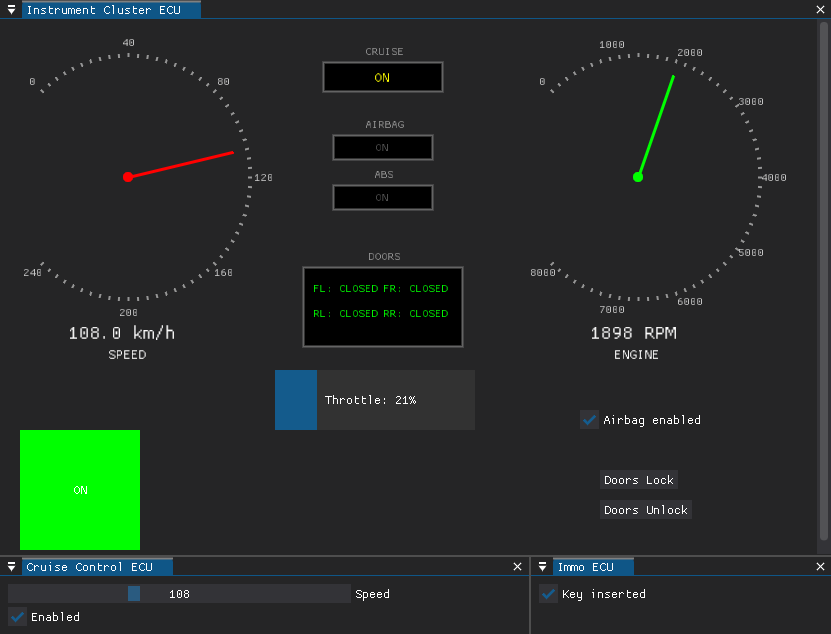 infobyte/doggie_workshop
CAN Bus車両シミュレータで、攻撃的な自動車セキュリティ攻撃の練習用です。管理されたラボ環境でCANメッセージのスニッフィング、インジェクション、改ざんを可能にするため、複数のECUをエミュレートします。
 a1ex-var1amov/ctf-cve-2024-4577
CVE-2024-4577 PHP CGI引数インジェクションを実証するCTFチャレンジ。脆弱なアプリ、攻撃スクリプト、Kubernetes/Dockerデプロイメントを備え、実践的な悪用練習が可能です。
 zenzue/cve-2025-9074
CVE-2025-9074 の概念実証エクスプロイト。Windows 上の露出した Docker Engine API を介してコンテナからホストへのファイル書き込みを実証します。許可されたテストおよび教育目的に限ります。
 keymandll/cve-2022-29622
このサービスをハックしてCVE-2022–29622が有効であることを証明せよ
 abiyeenzo/cve-2025-8671
CVE-2025-8671(lighttpd 上の HTTP/2 DoS)の脆弱性に対する教育用 PoC。ローカルラボでのみ使用してください。
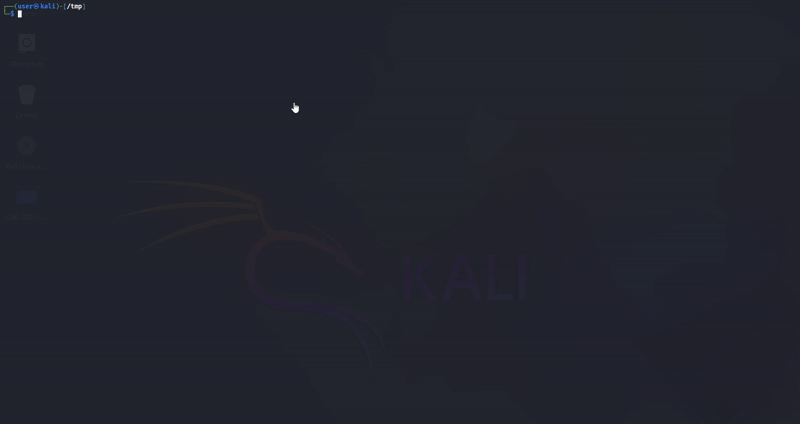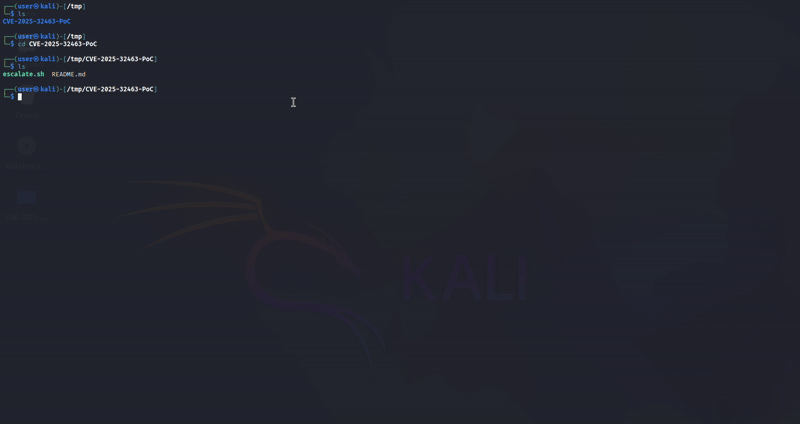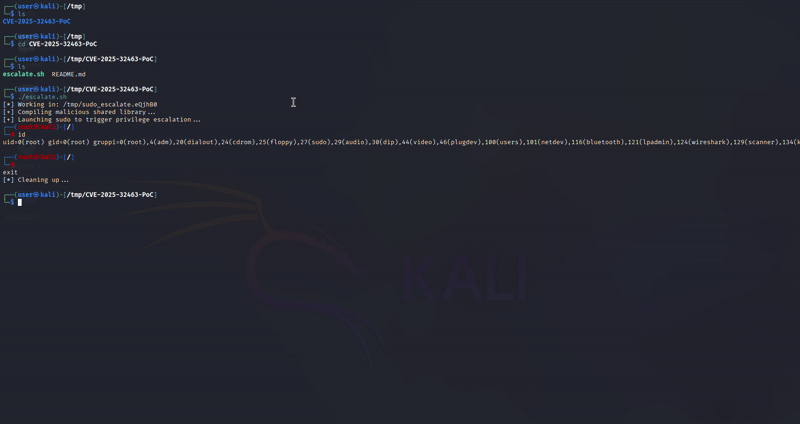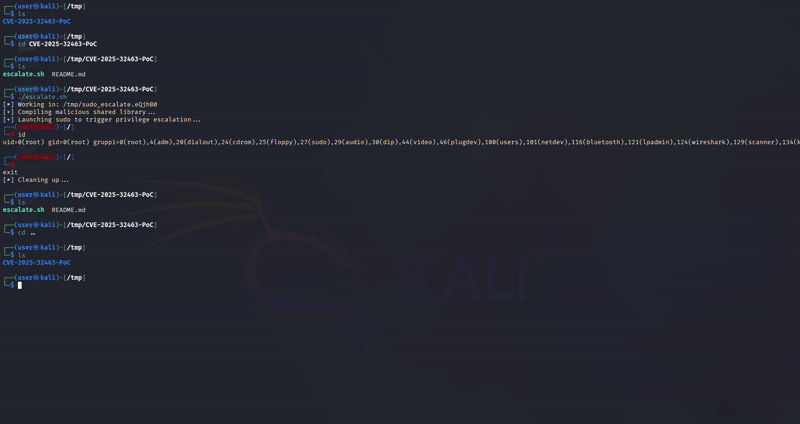 freedurok/cve-2025-32463-poc
Proof of Concept for CVE-2025-32463 脆弱なLinuxシステム上のsudo -Rを標的としたローカル権限昇格エクスプロイト。教育および許可されたセキュリティテスト専用です。
 artemcyberlab/project-project-chimera-exploiting-a-modern-wordpress-xxe-to-pillage-secrets-
目的は、WordPressベースのWebアプリケーションに対して本格的なセキュリティ評価を実施し、最終的にサーバー全体を侵害することです。この評価では、特定の現実の脆弱性(CVE-2021-29447)を悪用して初期アクセスを獲得することに焦点を当てます。
 marioalejos-cs/dirtycow-lab
Ubuntu 16.04.1 における Dirty COW 脆弱性 (CVE-2016-5195) の悪用
 yumeae/bootstrap-with-xss
Bootstrap XSSのPoC (CVE-2024-6485、CVE-2016-10735、CVE-2019-8331、CVE-2018-14040)
 arosenmund/defcon33_silence_kill_edr
実践的なDEFCONワークショップ資料: EDRエージェントを無効化・沈黙させるためのラボ環境のセットアップ、BYOVD、カスタムC/C++製の回避ツール、リバースエンジニアリング。
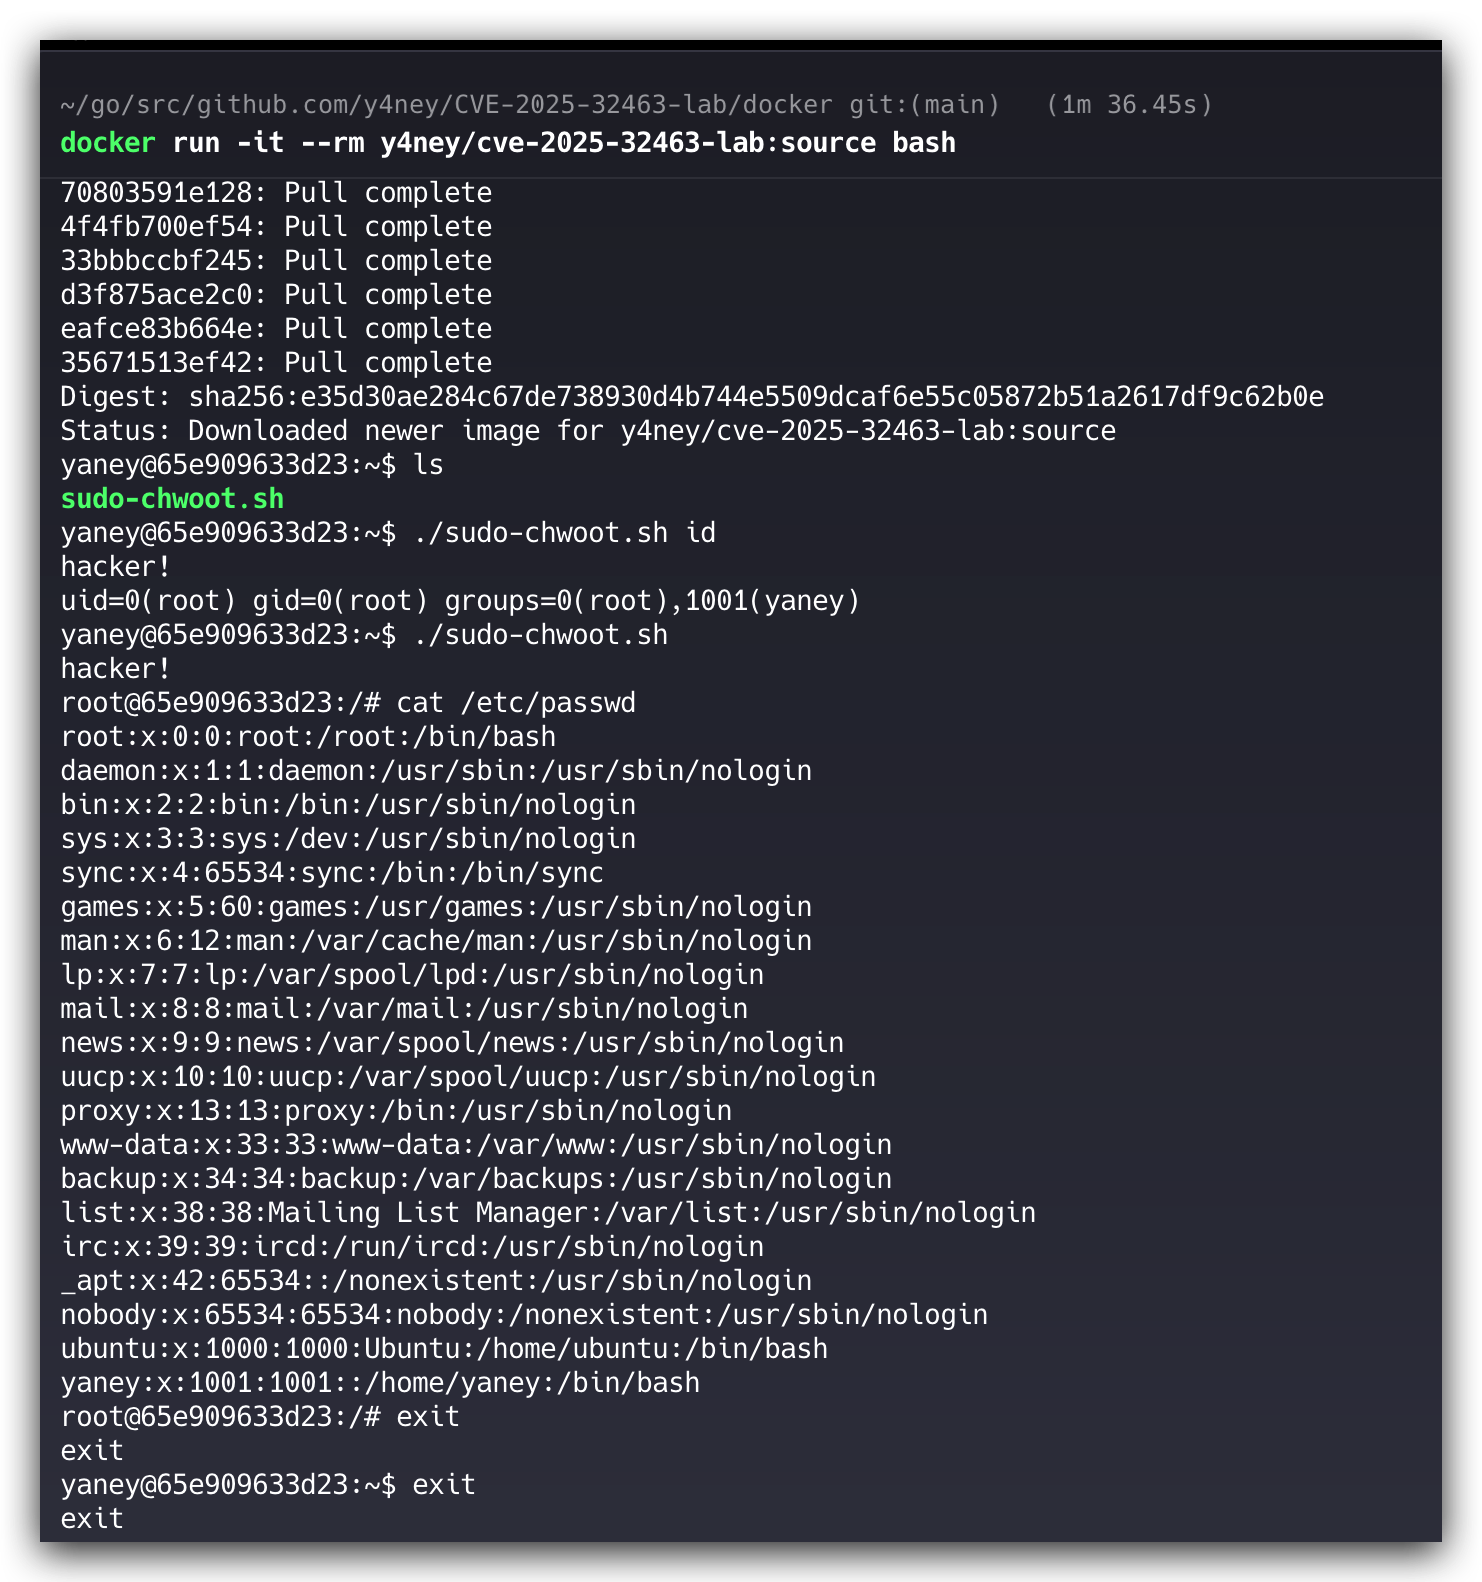 y4ney/cve-2025-32463-lab
このプロジェクトは、Docker を使用して sudo ローカル権限昇格脆弱性 CVE-2025-32463 の再現およびテストのための実験環境を構築します。
 r3versein/nextjs-middleware-vulnerable-appdemo-cve-2025-29927
意図的に脆弱性を持たせたNext.jsアプリケーションで、CVE-2025-29927のミドルウェア認可バイパスを実演するもので、セキュリティテストと教育目的の練習用に設計されています。
 artemcyberlab/project-exploitation-of-webmin-authentication-vulnerability
研究目的: Webminバージョン1.890(CVE-2019-15107)におけるリモートコード実行(RCE)脆弱性の包括的な分析と悪用に成功し、最終的に対象システムの完全な制御を獲得すること。