#1
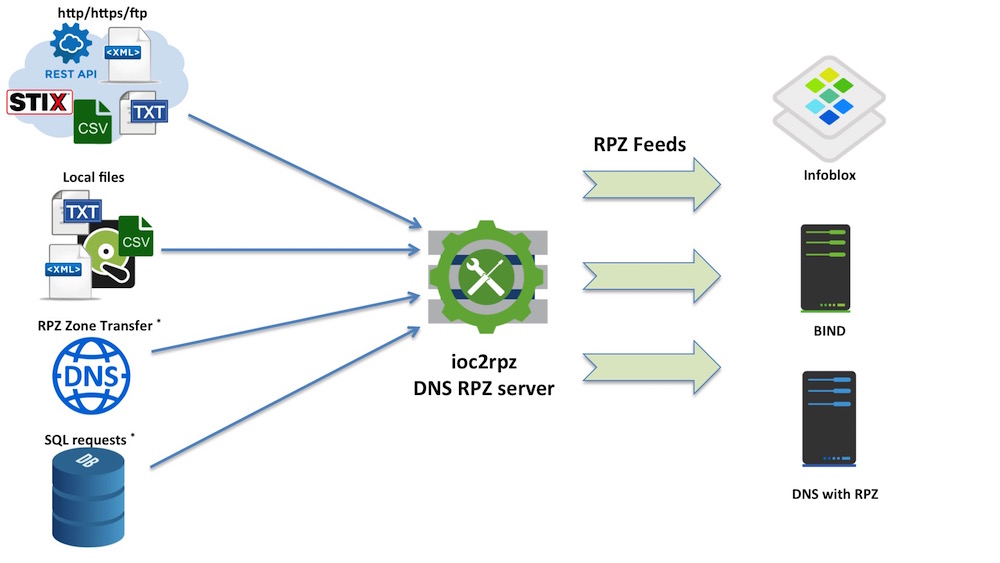
セキュリティ防御に侵害指標(IOC)を管理、共有、および統合するためのツール。
Kitploit おすすめ
 abhinavbom/threat-intelligence-hunter
TIHは、複数の公開セキュリティフィードや有名なAPIにわたってIOCを検索するのに役立つインテリジェンスツールです。このツールの背後にある考え方は、頻繁に追加されるIOCを検索して保存し、独自のローカルインジケータデータベースを作成するのを容易にすることです。
 pr0xylife/qakbot
脅威インテリジェンスおよびマルウェア解析リポジトリ。銀行型トロイの木馬とボットネットに焦点を当て、IOC、C2インジケーター、行動調査(ビヘイビアリサーチ)を含み、検知と防御に役立つ情報を提供します。
 wiz-sec-public/wiz-research-iocs
Wiz Researchが集約した侵害指標(IoC)の厳選された公開データベースで、脅威検出、ハンティング、インシデント対応のワークフロー向けです。
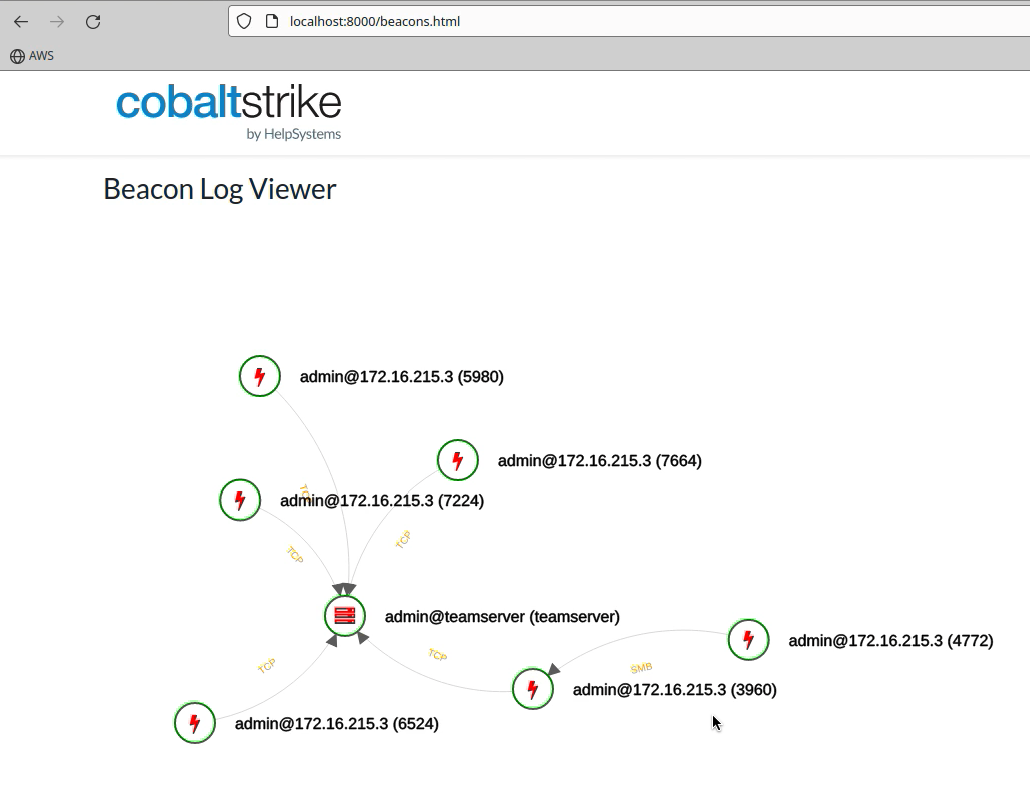 cobalt-strike/sleep_python_bridge
このプロジェクトは、sleepとPython言語の間の「ブリッジ」です。標準のGUIクライアントを必要とせずに、Pythonを介してCobalt Strikeチームサーバーを制御できます。注:…
 mubix/cve-2021-44228-log4shell-hashes
脆弱性のあるLOG4Jバージョンのハッシュ
 inquest/threatkb
YARAルールおよびC2アーティファクト(IP、DNS、SSL)のためのナレッジベースワークフロー管理(現時点ではアルファ版)
 cred-club/artif
IPレピュテーションと履歴データに基づいて脅威や悪意のあるウェブトラフィックを特定する、高度なリアルタイム脅威インテリジェンスフレームワーク。
 huntresslabs/threat-intel
このリポジトリには、Huntressのブログ記事やその他のメディアで説明されているIOCおよびシグネチャを含む補足アイテムが含まれています。
 cado-security/dfir_resources_revil_kaseya
REvilランサムウェアKaseyaサプライチェーン攻撃に対応するDFIR専門家向けリソース
 elastic/labs-releases
Elastic Security Labs リリース
 cronup/malware-iocs
マルウェアの侵害指標(IOC)を収集・整理し、迅速な脅威検出、インシデント対応、実践的なインテリジェンス共有を実現します。
 adulau/the-art-of-pivoting
「ピボッティングの技法 - 複雑な世界でインテリジェンスアナリストが新たな関係性を発見するためのテクニック」
 google/threat-team
メンテナンスは終了しました。Google Threat Intelligence / Virus Total のコレクションを参照してください。
 packetsifter/packetsiftertool
PacketSifterは、パケットキャプチャ(pcap)を分析して注目すべきトラフィックを見つけるアナリストを支援するために設計されたツール/スクリプトです。PacketSifterは引数としてpcapを受け取り、複数のファイルを出力します。