
 #1
セキュリティ防御に侵害指標(IOC)を管理、共有、および統合するためのツール。
Kitploit おすすめ

 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
 rollwagen/abusech
abuse.ch用CLIクライアント
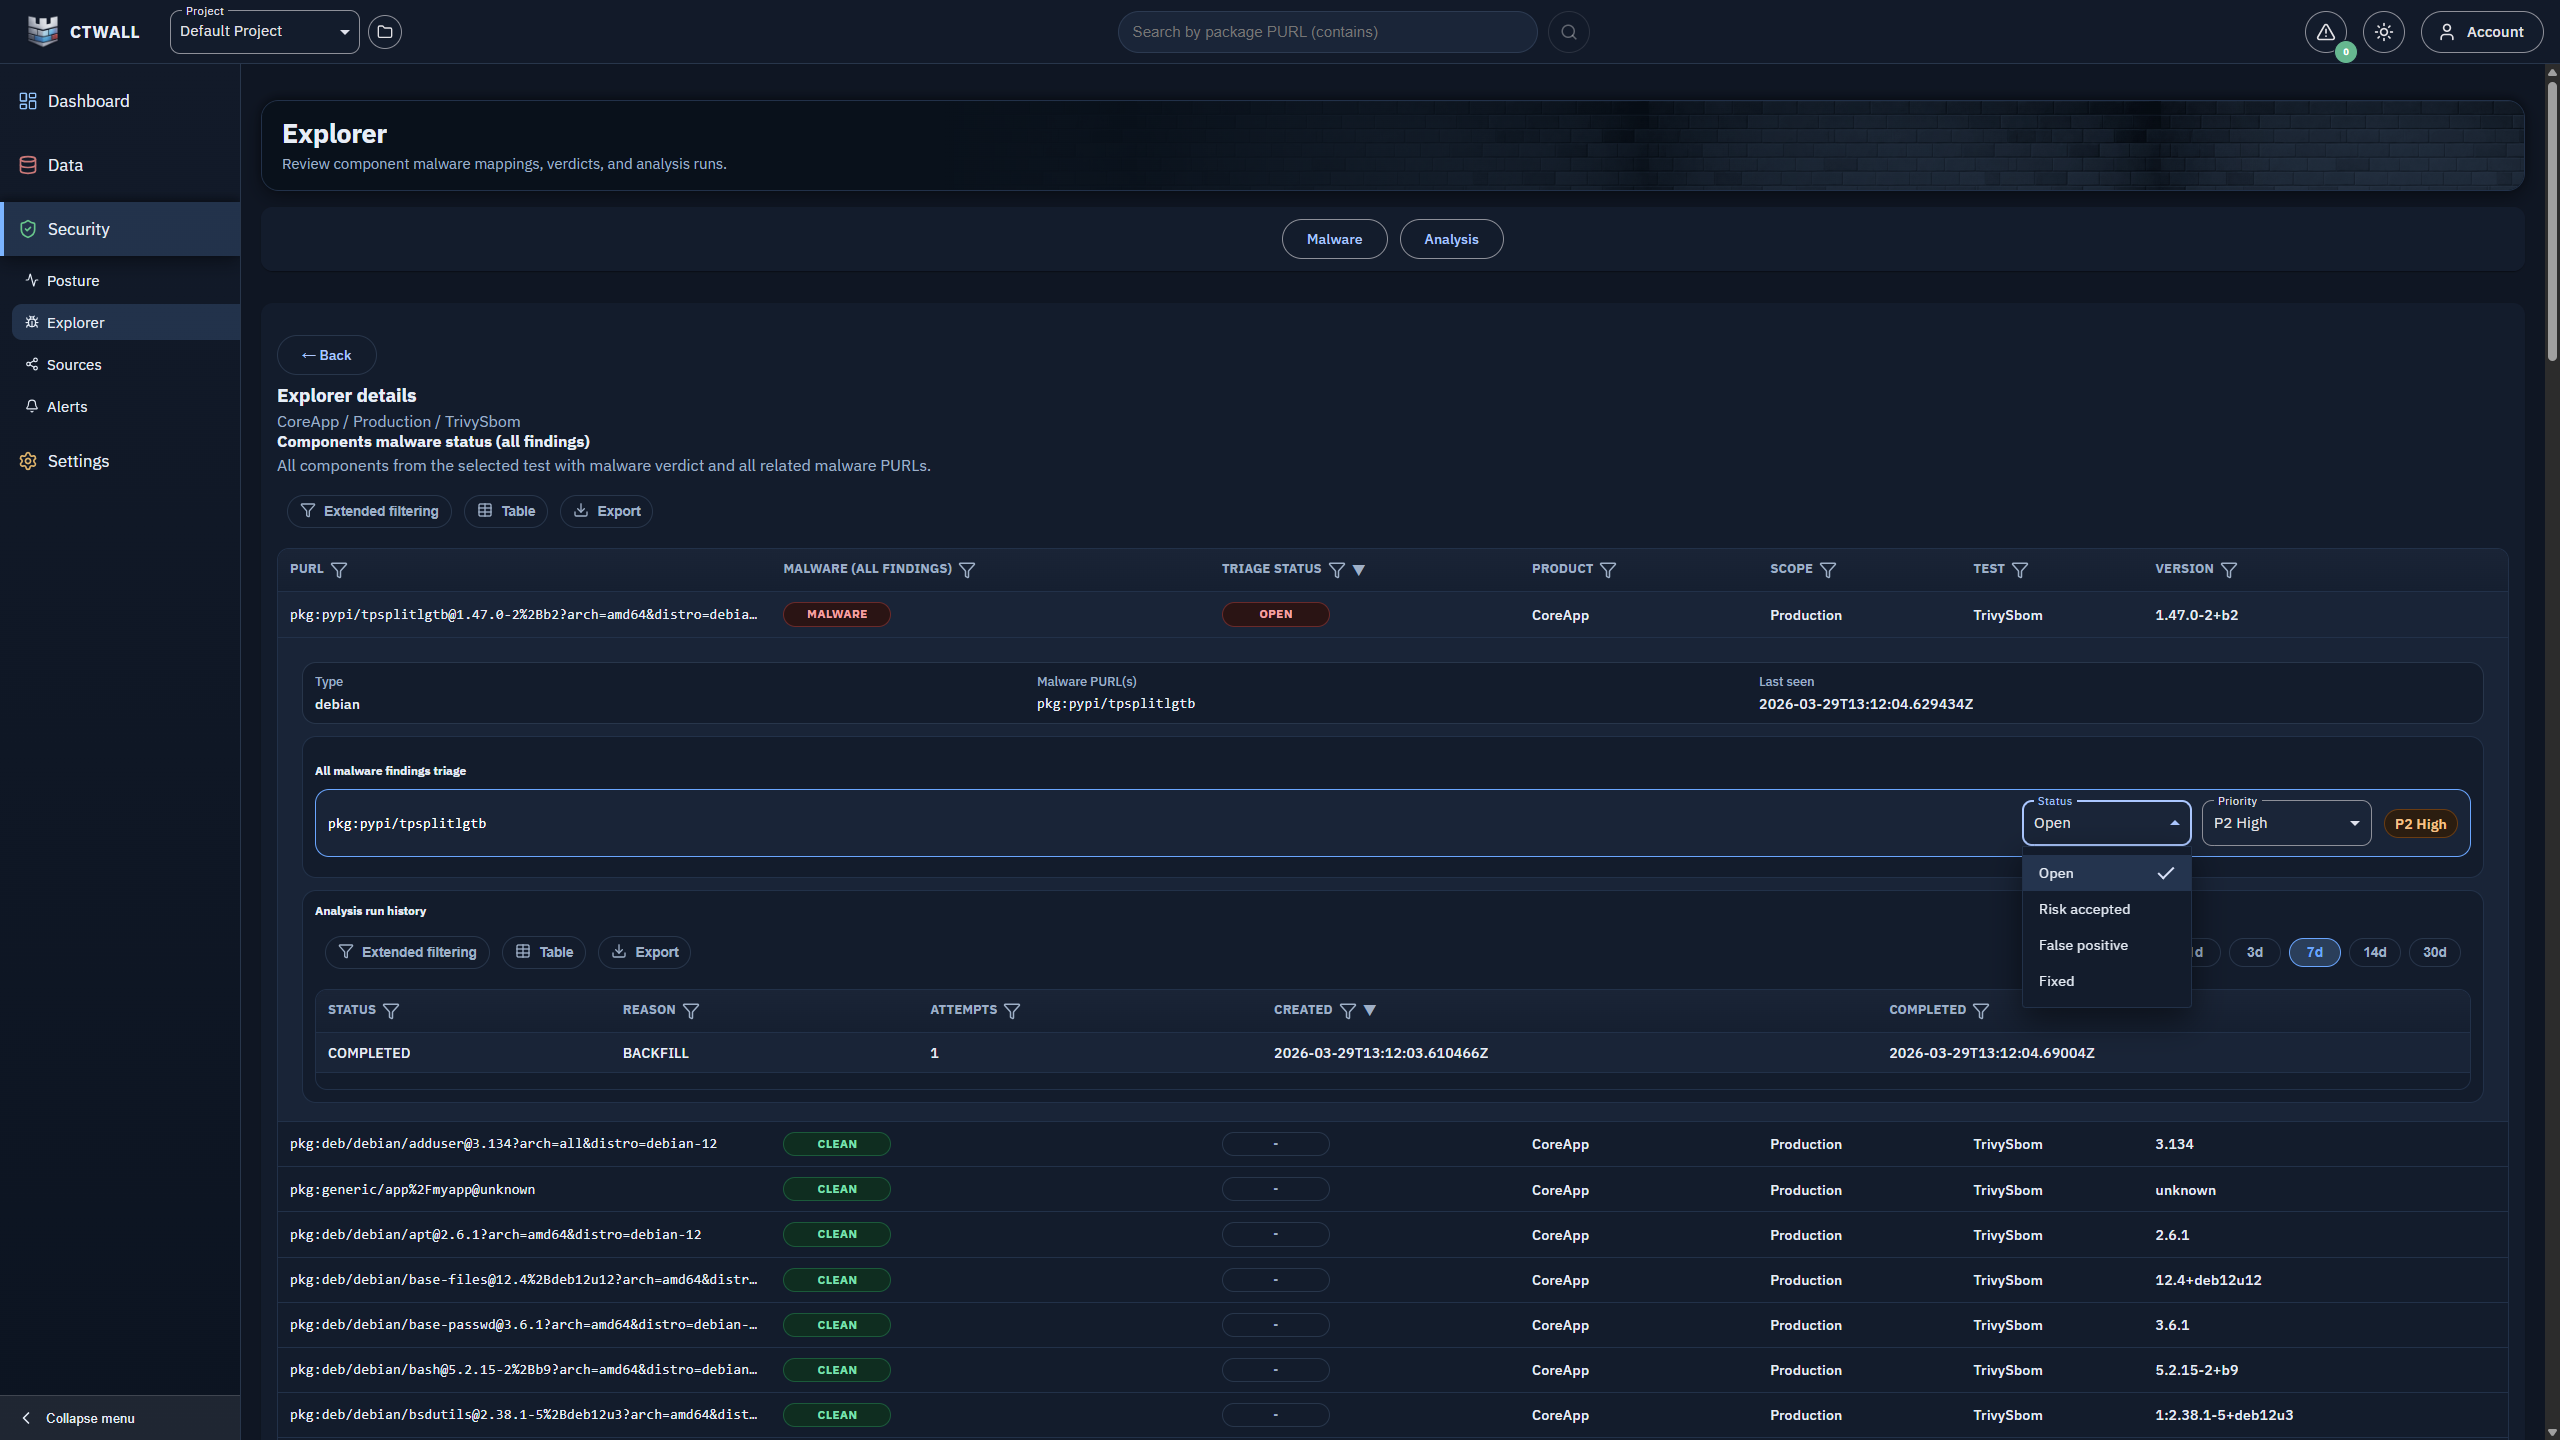 cybergabisoft/ctwall
CTWall(ChainThreatWall)プラットフォームは、セキュリティ、DevOps、プロダクトチームがSBOM/BOMデータを使用してソフトウェアサプライチェーン内のマルウェアを特定し、リスク判断をより迅速に行えるように支援します。
 swaybs/cve-2024-3400
Palo AltoファイアウォールでCVE-2024-3400のエクスプロイト試行をチェックするPythonスクリプト
 mceeomoba/apex-kev-change-desk
オフラインのCISA KEVスナップショット比較によるフィールド単位の変更レビュー。無料プロトタイプであり、セキュリティ評価ではありません。AI支援による開発。
 synacktiv/hexalocker-analysis
HexaLocker ランサムウェア分析
 24520597-blip/cve-2025-99999
重大なHSM認証バイパス(CVE-2025-99999)のPoCおよびIOC。金融セクター向け脅威インテリジェンス。
 joaoreis13/flight-risk
CVE-2025-55182 (React2Shell) 用セキュリティツールキット — React Server Components RCE の脆弱性をスキャン、検出、関連付け、テストします
 fevar54/cve-2026-76461-detection-kit-
CVE-2026-76461(Cisco Secure Email Gateway における重大な SQL インジェクション)向けの防御的検出キット。Sigma および YARA ルール、IOC、修復ガイダンスを収録。
 nkopylov/tanscript-exploit-check
TanStack/Mini Shai-Hulud npmサプライチェーン攻撃(CVE-2026-45321)用のIOCチェッカー
 mrrawbit/sonicwall-sma1000-zero-day-ioc-check
非公式のBash IoCチェッカー for 活発に悪用されているCVE-2026-15409およびCVE-2026-15410の影響を受けるSonicWall SMA1000アプライアンス向け。
 aelshimony-cloud/openwire-cve-2023-46604-investigation
Apache ActiveMQのOpenWireを介したCVE-2023-46604の悪用を分析するインシデントレスポンスのウォークスルー。PCAP分析、IOC識別、リバースシェルペイロードの抽出を含みます。
 bryanster/ioc-cve-2022-42475
FG-IR-22-398 に記載されている ioc のテスト
 jchable/miasma-toolkit
Miasma / Shai-Hulud ワームおよび CVE-2026-35603 (AI-agent/IDE config injection) のための検出および修復ツールキット
 vishvacyber/detection-tool-kit-for-cve-2026-31431
多層検出ツールキット: CVE-2026-31431 (Copy Fail) Linux カーネル LPE 向け。防御者向けに eBPF、auditd、Sigma ルール、ページキャッシュ差分、IOC ガイドを提供します。
 ry-allan/tanstack-compromise-checker
CVE-2026-45321(TanStack サプライチェーン侵害)および Mini Shai-Hulud ワームのアーティファクトを検出します。node_modules、ロックファイル、永続化フック(Claude Code、VS Code、systemd、LaunchAgent)、GitHub…
 anuththara2007-w/cve-2026-20127-exploit-extension
CVE-2026-20127の防御的分析と検出ガイダンスを提供するオフラインブラウザ拡張機能。パケット可視化、IOC抽出、Cisco SD-WANの緩和戦略を備えています。
 techwithorgito/cve-2025-55182-researching-process
CVE-2025-55182(React Server Components/Next.js における事前認証RCE)のための防御研究リポジトリ。技術分析、検出ルール(Suricata、Sigma、YARA)、緩和ガイド、および新しい開示やパッチを追跡するための自動CVE監視システムを含みます。








