
 #1

 qeeqbox/analyzer
ファイルやメモリダンプ(Windows、Linux、Android、iPhone、Blackberry、macOSバイナリ、電子メールなど)の特徴、アーティファクト、IoCを分析、抽出、可視化します。
 fevar54/detectar-backdoor-en-liblzma-de-xz-utils-cve-2024-3094-
YARAルールで、XZ Utils 5.6.0/5.6.1(CVE-2024-3094)のliblzmaバックドアを検出します。
 forrest-orr/moneta
Monetaは、マルウェアIOCを検出する機能を備えたWindows向けのライブユーザーモードメモリ解析ツールです。
 pr0xylife/qakbot
脅威インテリジェンスおよびマルウェア解析リポジトリ。銀行型トロイの木馬とボットネットに焦点を当て、IOC、C2インジケーター、行動調査(ビヘイビアリサーチ)を含み、検知と防御に役立つ情報を提供します。
 synacktiv/krustyloader-analysis
KrustyLoaderの分析
 jmussmann/cve-2023-4966-iocs
Citrix NetScalerログでCVE-2023-4966の悪用の可能性を検索するPythonスクリプト。
 gmh5225/oz-known-issues
現在開発中または監査中のプロジェクトが使用しているバージョンを特定し、そのコードに影響を与える可能性のある既知のスマートコントラクトセキュリティ脆弱性をすばやく確認できます。
 deadbits/yara-rules
個別の研究から収集されたYARAシグネチャのコレクション
 shadow0ps/cve-2023-20198-scanner
これは、CVE-2023-20198およびCVE-2023-20273の影響を受けるCisco IOS XE WebUI上のインプラントを特定するために設計されたウェブシェルフィンガープリンティングスキャナーです。
 blackberry/threat-research-and-intelligence
BlackBerry脅威リサーチ&インテリジェンス
 embee-research/agenttesla-config-extractor
AgentTesla(Discord/Telegram亜種)の設定抽出ツール
 mandiant/citrix-ioc-scanner-cve-2023-3519
Citrix ADCアプライアンスにおけるCVE-2023-3519の悪用から侵害の痕跡を検出し、ライブ分析とフォレンジックイメージ分析をサポートするBashベースのスキャナー。
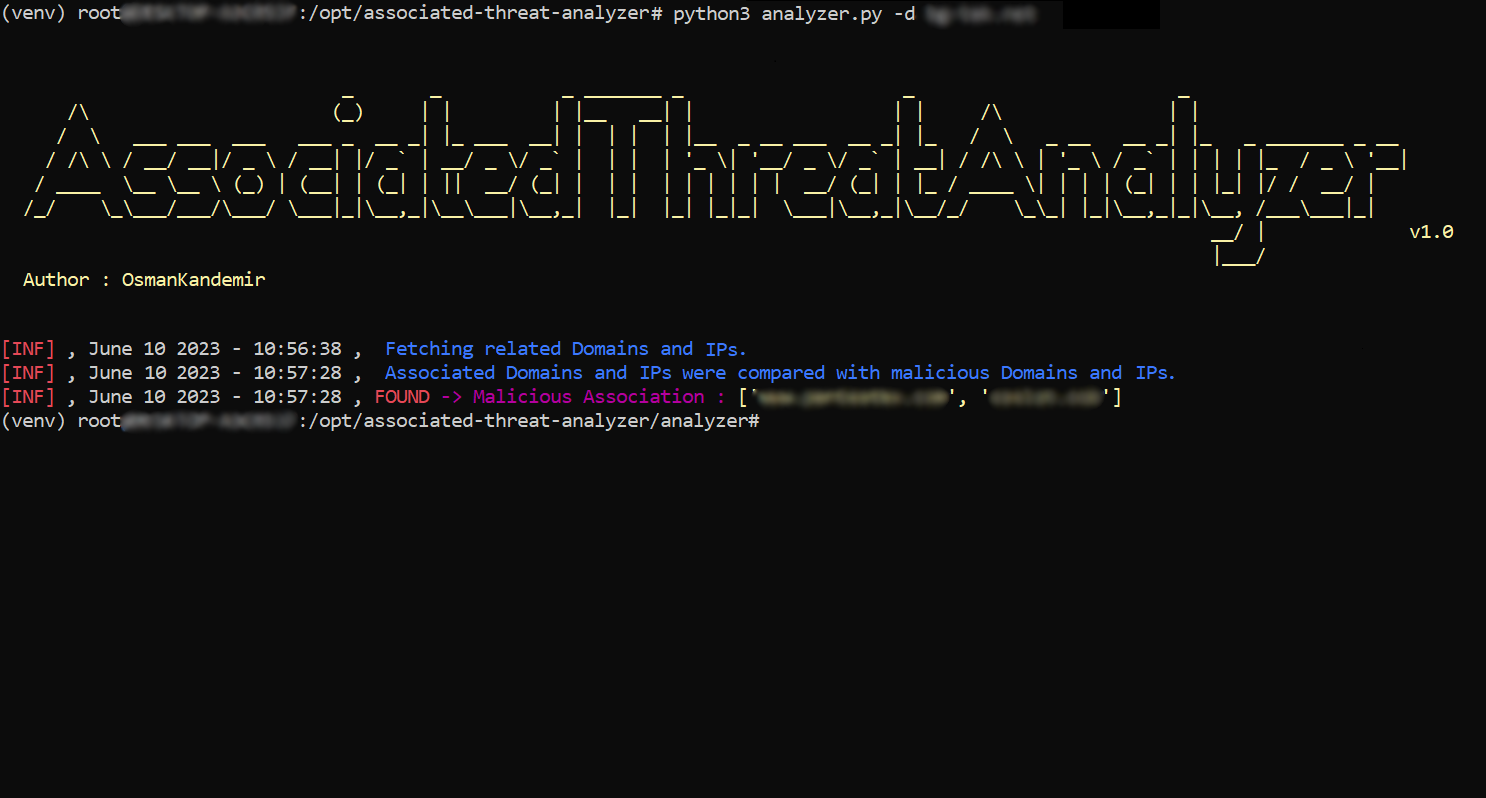 osmankandemir/associated-threat-analyzer
Webアプリケーションに関連する悪意のあるIPv4アドレスとドメイン名を、既知の悪意のある指標のローカルの脅威インテリジェンスリストと比較して検出します。
 pascalasch/cve-2023-38831-kql
WinRAR CVE-2023-38831 を検出する KQL ハンティング
 nstcyber/cve-2023-24488-siem-sigma-rule
CVE-2023-24488 の悪用試行を検出
 curated-intel/ukraine-cyber-operations
Curated Intelligence は、世界各地のアナリストと協力し、追加の無料脅威インテリジェンスを求めるウクライナの組織に役立つ情報を提供しています。Slava Ukraini. ウクライナに栄光あれ。









