
 #1

 orgito1015/cve-2025-55182-researching-process
CVE-2025-55182(React Server Components/Next.jsにおけるPre-Auth RCE)の防御研究リポジトリ。脆弱性分析、検出ルール(Suricata、Sigma、YARA)、緩和ガイド、および新しい開示やパッチを追跡する自動CVE監視システムを含みます。
 adulau/the-art-of-pivoting
「ピボッティングの技法 - 複雑な世界でインテリジェンスアナリストが新たな関係性を発見するためのテクニック」
 kadir/copy-fail-cve-2026-31431-ioc
Copy Fail CVE-2026-31431 Linuxカーネルのページキャッシュ権限昇格に対する検出、緩和、およびIOCツールキット
 dev-lu/osint_toolkit
サイバーセキュリティアナリスト向けのオープンソースプラットフォームで、脅威インテリジェンスと検知エンジニアリングのための多くの機能を備えています。
 paspke/scavenger_scanner
Windows上でCVE-2025-54313 eslint-config-prettier サプライチェーン攻撃のIOCを検出します
 cybersecurity-enthusiasts-ce/cve-2025-55182-researching-process
CVE-2025-55182(React Server Components/Next.js における事前認証 RCE)に関する防御的研究リポジトリ。技術的分析、検知ルール(Suricata/Sigma/YARA)、緩和策ガイド、およびセキュリティ研究者とSOCアナリスト向けの自動化CVE監視システ…
 certtools/intelmq
IntelMQは、メッセージキューイングプロトコルを使用してセキュリティフィードを収集・処理するための、ITセキュリティチーム向けのソリューションです。
 joaoreis13/flight-risk
CVE-2025-55182 (React2Shell) 用セキュリティツールキット — React Server Components RCE の脆弱性をスキャン、検出、関連付け、テストします
 opensourcemalware/vercel-april2026-incident-response
これは、Vercel 2026年4月の侵害に対して作成したインシデントレスポンスプレイブックです。

 infostealers-stats/credential-and-breach-monitoring
このリポジトリは、侵害インテリジェンス、ダークウェブモニタリング、およびアイデンティティ露出サービスの実践的な比較を提供し、実際のセキュリティワークフローにおいて重要となる要素(コーパスの深さ、インフォスティーラーログのカバレッジ、APIの可用性、セッショントークン/クッキーの監視、ベンダーのポジシ…
 cronup/malware-iocs
マルウェアの侵害指標(IOC)を収集・整理し、迅速な脅威検出、インシデント対応、実践的なインテリジェンス共有を実現します。
 aquibpro/forensix-studio
ファイルを分析し、脅威インディケーターを相関付け、動作をMITRE ATT&CKにマッピングし、実用的なセキュリティインサイトを生成するフォレンジックインテリジェンスプラットフォーム。
 adamwhitehat/judge-jury-and-executable
A file system forensics analysis scanner and threat hunting tool. Scans file systems at the MFT and OS level and stores data in SQL, SQLite or CSV.…
 darksp33d/hyperhives-macos-infostealer-analysis
HyperHivesのmacOS Rust情報窃取マルウェアの完全静的解析 — 571件の復号化された設定値、C2インフラストラクチャ、DPRK/Contagious Interviewの帰属、YARA/Sigmaルール、STIX 2.1バンドル、ATT&CK Navigatorレイヤー
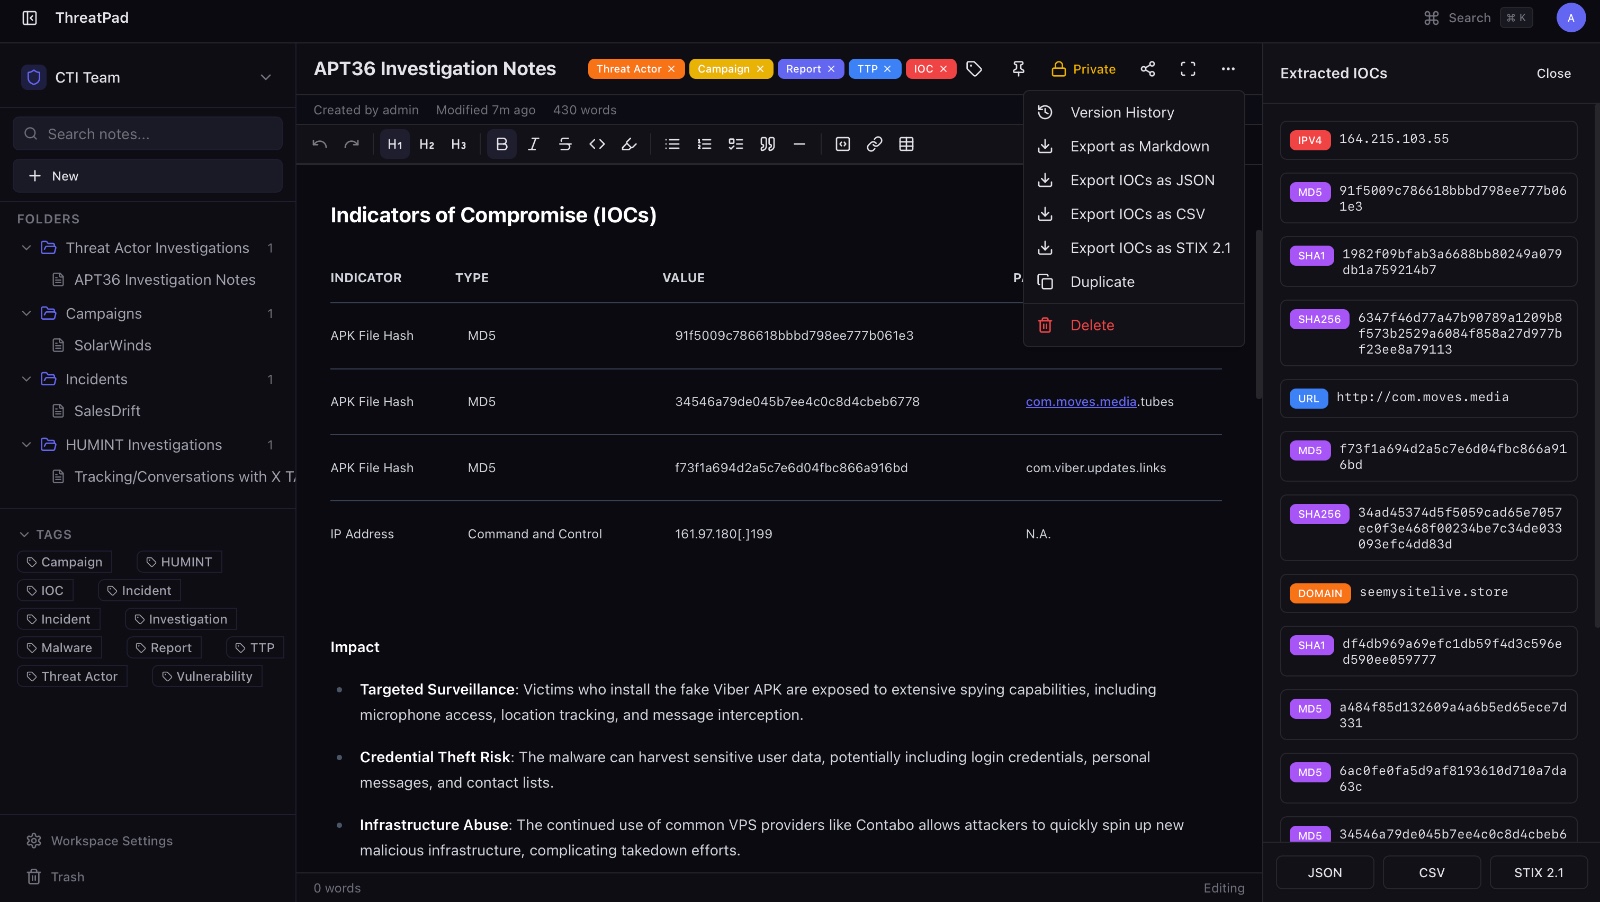 bhavikmalhotra/threatpad
オープンソースの共同ノート作成プラットフォームで、サイバーセキュリティおよびCTIチーム向け。IOC自動抽出、STIX 2.1エクスポート、リアルタイム編集、RBAC、バージョン履歴、監査ログ。Dockerでセルフホスト。
 google/threat-team
メンテナンスは終了しました。Google Threat Intelligence / Virus Total のコレクションを参照してください。
 salaheldinfikri/kalim_backdoor
カリム バックドア マルウェアレポート







