
 #1

 inquest/python-inquestlabs
InQuest Labs APIと対話するためのPythonらしいインターフェースとコマンドラインツール。
 prodaft/malware-ioc
このリポジトリには、私たちのさまざまな調査で得られた侵害指標(IOC)が含まれています。
 sifalcon/detection
DFIR業務やマルウェア解析から抽出した検知ルールとIOCを厳選したコレクションで、脅威ハンティング、インシデントレスポンス、侵入検知を支援します。
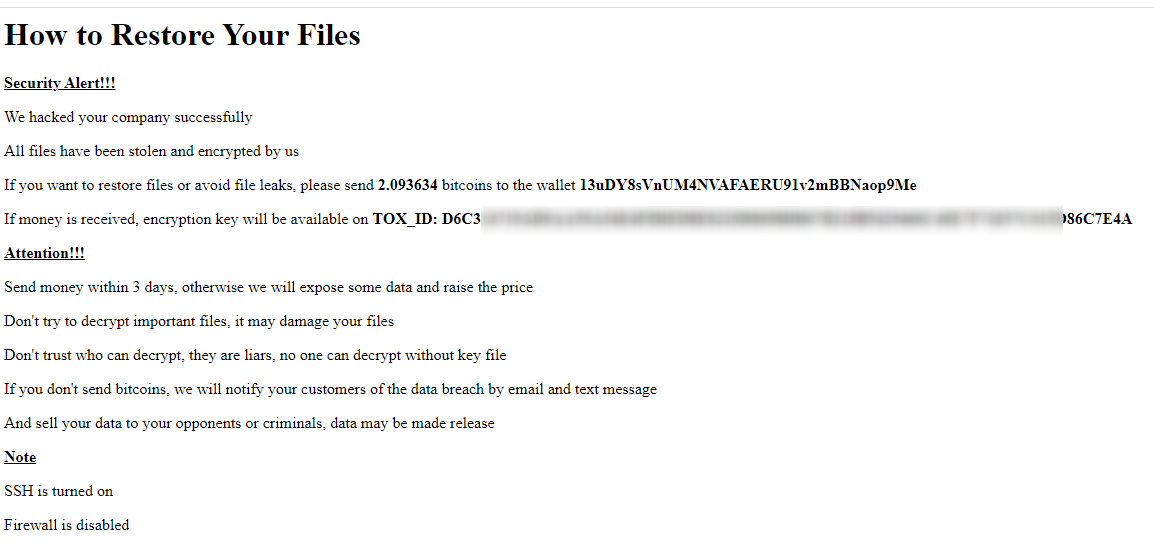 soufianetahiri/esxi_ransomware_bitcoinwallets
ESXi 半自動ランサムウェア攻撃 ビットコインウォレット
 fastfire/ioc_attack_esxi_feb_2023
2023年2月3日(金)時点で発生したESXiインフラへの攻撃に関連する、利用可能なIoCのコレクション。

 curated-intel/ukraine-cyber-operations
Curated Intelligence は、世界各地のアナリストと協力し、追加の無料脅威インテリジェンスを求めるウクライナの組織に役立つ情報を提供しています。Slava Ukraini. ウクライナに栄光あれ。

 rollwagen/abusech
abuse.ch用CLIクライアント
 binarly-io/supplychainattacks
文書化されたファームウェアサプライチェーン攻撃のキュレーション済みリポジトリです。IoC、検出ツール、参考情報を備え、防御者がファームウェアサプライチェーン侵害を理解し、対策するのに役立ちます。
 huntresslabs/threat-intel
このリポジトリには、Huntressのブログ記事やその他のメディアで説明されているIOCおよびシグネチャを含む補足アイテムが含まれています。
 cyb3rxp/awesome-soc
A curated knowledge base to build, run and mature a SOC (including CSIRT).
 elastic/labs-releases
Elastic Security Labs リリース
 embee-research/agenttesla-config-extractor
AgentTesla(Discord/Telegram亜種)の設定抽出ツール
 cobalt-strike/sleep_python_bridge
このプロジェクトは、sleepとPython言語の間の「ブリッジ」です。標準のGUIクライアントを必要とせずに、Pythonを介してCobalt Strikeチームサーバーを制御できます。注:…
 paloaltonetworks/unit42-threat-intelligence-article-information
これは、Palo Alto Networks Unit 42 ウェブサイトに掲載された脅威インテリジェンス記事向けの侵害インジケーター(IOC)およびその他のデータのリポジトリです。
 creamyg31337/ncentral-compromise-ioc-triage
Windows エンドポイント向けの読み取り専用 N-able N-central CVE-2026-18556/CVE-2026-18577 ポストエクスプロイテーション IoC ハンター








