
 #1

 payloadsecurity/sandbox_scryer
公開サンドボックスのデトネーションレポートを解析して脅威ハンティングインテリジェンスを生成し、MITRE ATT&CKに基づいて発見事項を整理、IOCを収集し、大規模な攻撃分析のためのNavigatorヒートマップを生成します。
 mgeeky/protectmytooling
Multi-Packerラッパー。さまざまなパッカー、難読化ツール、その他のレッドチーム向け兵器をデイジーチェーン接続できます。アーティファクトの透かし入れ、IOCの収集、PEバックドアリングを備えています。あなたのインプラントを投入すると、多くの陰湿な処理を行い、難読化された実行可能ファイルを出力…
 ignacioj/whacamole
プロセス、モジュール、ハンドル、トークン、スレッド、.NETアセンブリ、メモリアドレス空間、環境変数におけるマルウェアIOCを検出するライブメモリ分析。フック、シェルコード、メモリ領域、モジュール、プロセスをダンプ、検出、逆アセンブルします。
 00gxd14g/misp-extractor
選択したMISP属性(IPアドレス、URL、ハッシュを含む)を抽出し、再利用可能な出力ファイルに保存します。

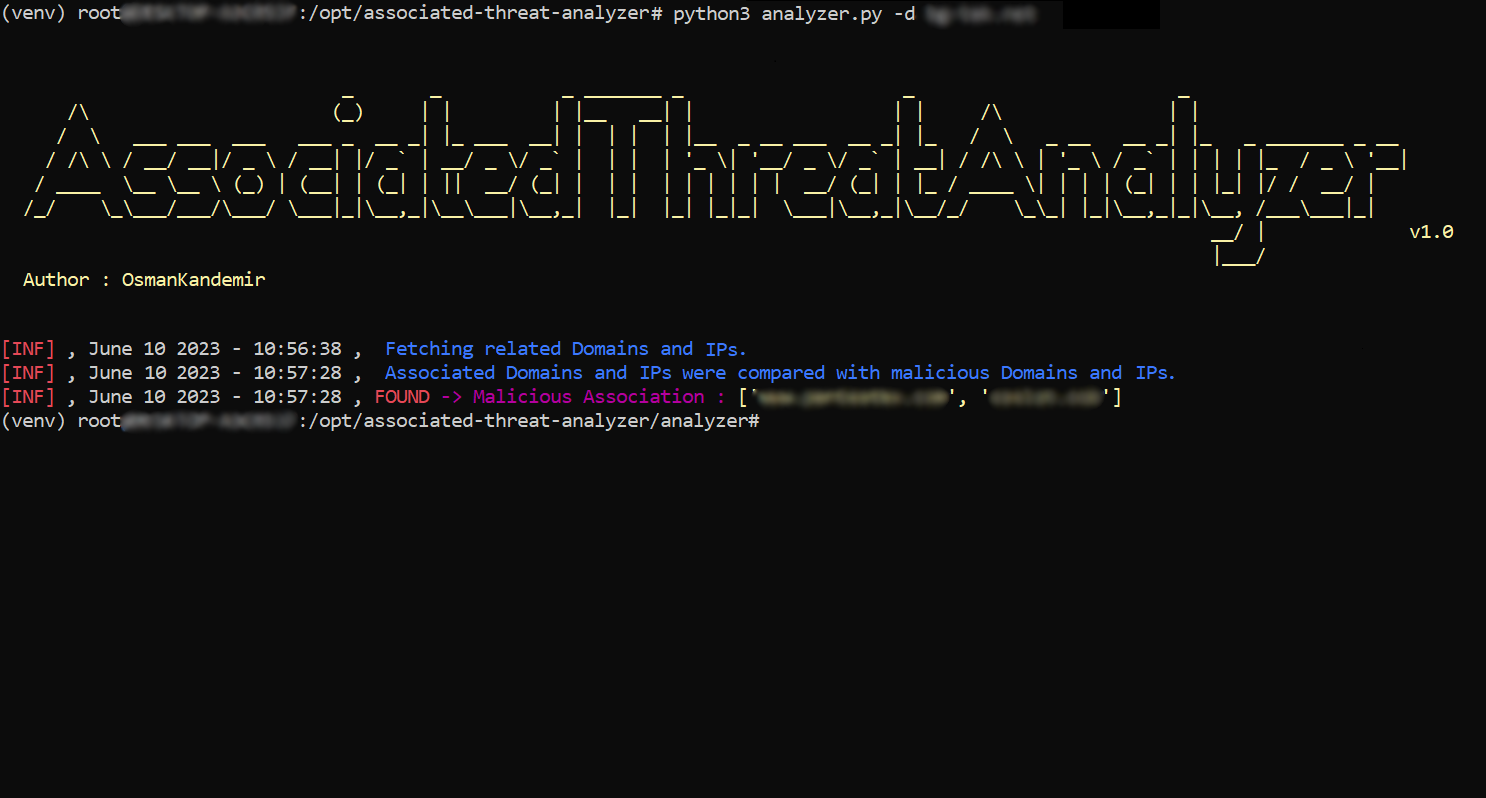 osmankandemir/associated-threat-analyzer
Webアプリケーションに関連する悪意のあるIPv4アドレスとドメイン名を、既知の悪意のある指標のローカルの脅威インテリジェンスリストと比較して検出します。
 dev-lu/osint_toolkit
サイバーセキュリティアナリスト向けのオープンソースプラットフォームで、脅威インテリジェンスと検知エンジニアリングのための多くの機能を備えています。
 qeeqbox/analyzer
ファイルやメモリダンプ(Windows、Linux、Android、iPhone、Blackberry、macOSバイナリ、電子メールなど)の特徴、アーティファクト、IoCを分析、抽出、可視化します。

 hamza-megahed/odin
中央集権型IoCスキャナー。Lokiをエンドポイント全体に展開し、検出結果を収集し、ログをCSVにパースしてインシデント対応およびフォレンジック分析に利用します。


 chaitanyakrishna/iocscraper
IOCPARSER.COMは、さまざまなデータソースからIOCやインテリジェンスを抽出できる高速で信頼性の高いサービスです。

 adamwhitehat/judge-jury-and-executable
A file system forensics analysis scanner and threat hunting tool. Scans file systems at the MFT and OS level and stores data in SQL, SQLite or CSV.…
 sepinf-inc/iped
IPEDデジタルフォレンジックツール。法執行機関による犯罪現場での押収や、民間の調査員による企業調査などで押収されたデジタル証拠の処理・分析に使用できるオープンソースソフトウェアです。
 opencve/opencve
複数のソースからCVEを集約、フィルタリング、追跡し、チームコラボレーション、カスタムダッシュボード、アラート、AIを活用した分析による脆弱性インテリジェンスを提供します。








