#1
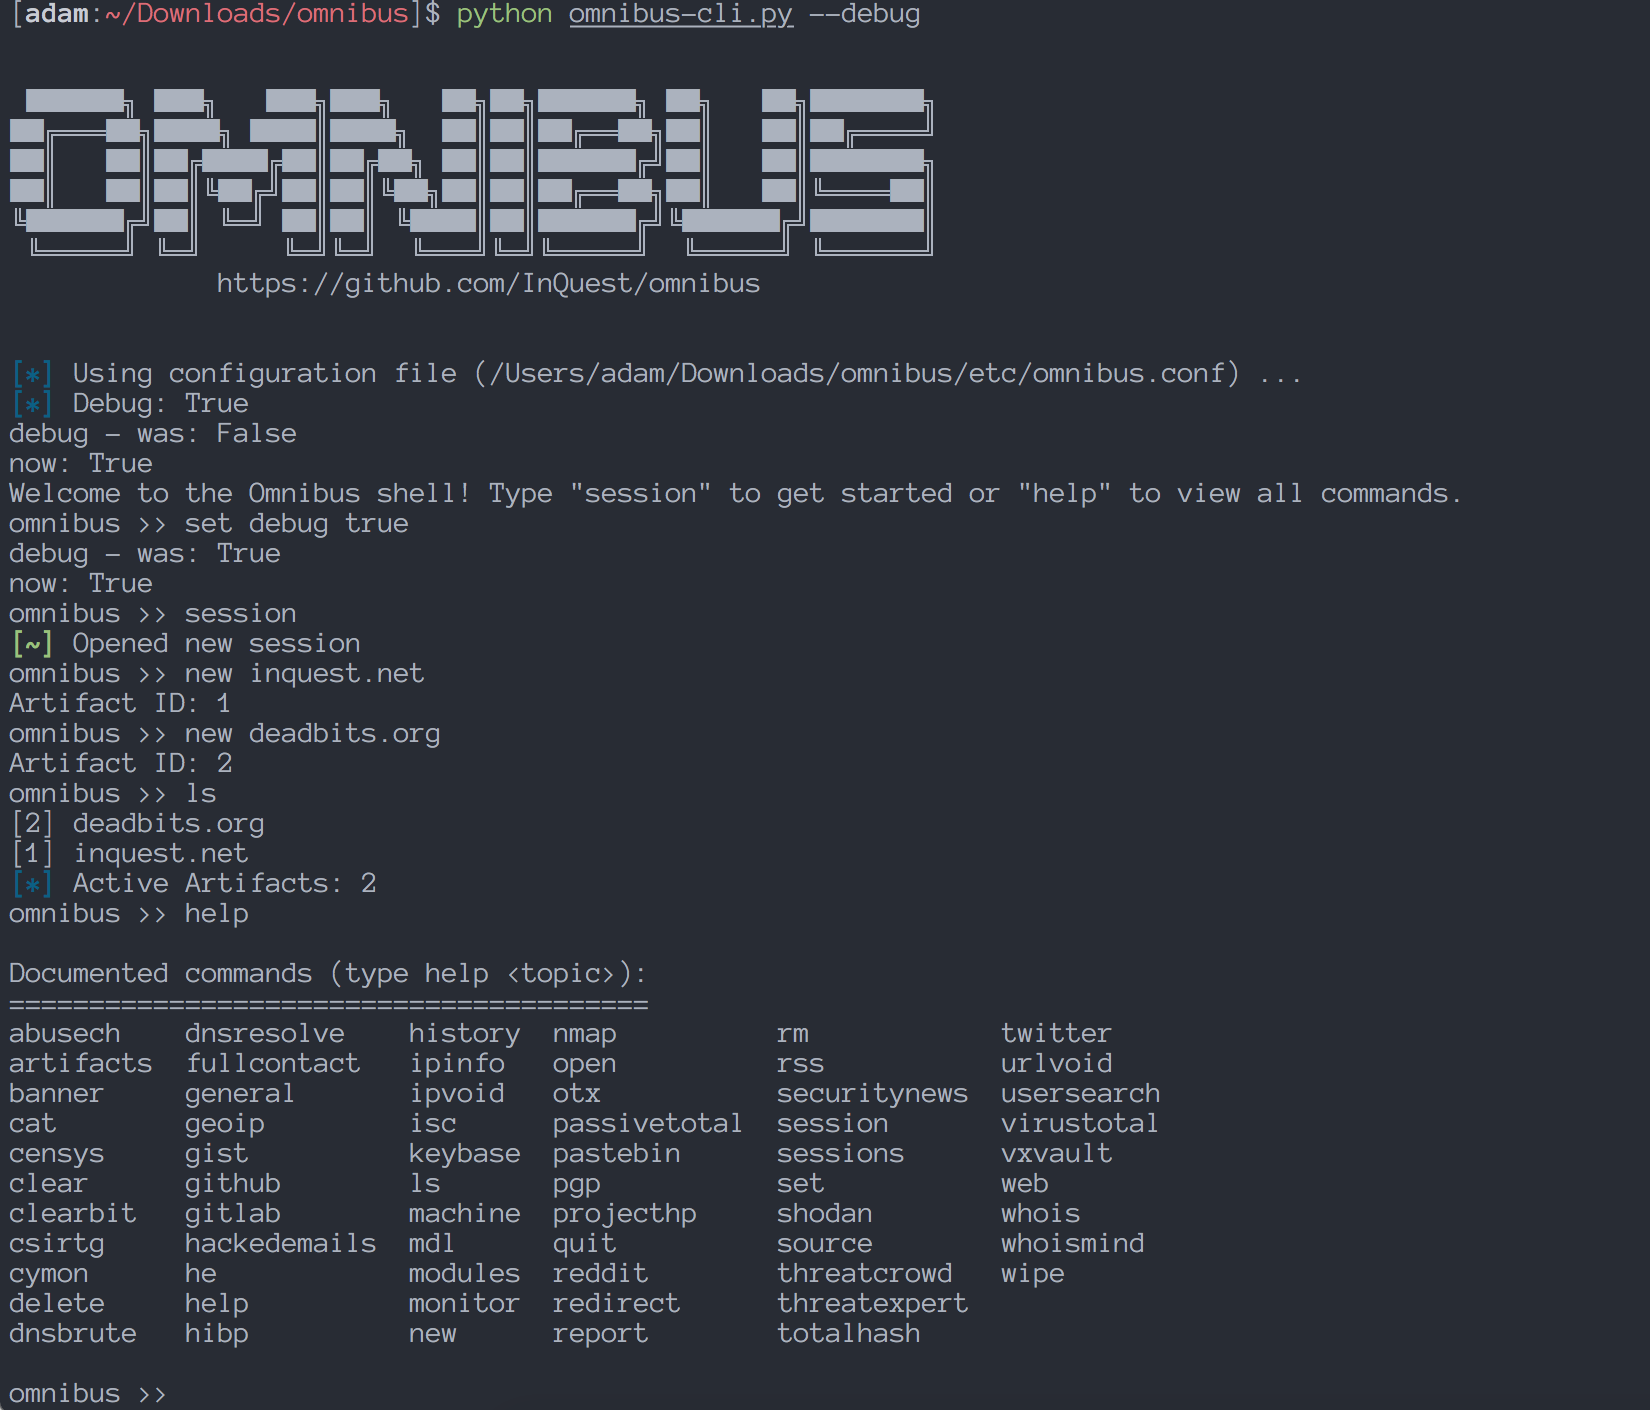
セキュリティ防御に侵害指標(IOC)を管理、共有、および統合するためのツール。
Kitploit おすすめ

 r3nzsec/irflow-timeline
macOS向けDFIRタイムライン分析 — CSV、TSV、XLSX、EVTX、Plaso、$MFT、$JファイルをSQLiteベースのビューアで解析。AI Artifacts、AI Secret Hunt、プロセス検査、横方向移動追跡、永続化検出、VirusTotalエンリッチメントを搭載。
 opensourcemalware/polinrider
DPRK関連のPolinRiderサプライチェーン攻撃に関する技術資料。難読化されたJSペイロードインジェクション、git履歴の改ざん、C2インフラストラクチャ、および1,951件の侵害リポジトリに対する修復ガイダンスを文書化。
 cecio/xenoboxx
ハードウェアサンドボックスツールキット
 malpedia/malpedia-flossed
Malpedia内のアンパック済み・ダンプ済みサンプルすべてにFLARE flossを適用し、さらに利用しやすいように前処理しました。
 opencti-platform/opencti
Open Cyber Threat Intelligence Platform
misp/mispMISP (core software) - オープンソースの脅威インテリジェンス共有プラットフォーム
 mandiant/capa
Rule-based static and dynamic analysis tool that identifies capabilities in PE, ELF, .NET, and shellcode files, mapping them to MITRE ATT&CK…
 intelowlproject/intelowl
200以上のアナライザを使用して観測可能データやファイルを強化する、拡張可能な脅威インテリジェンスプラットフォーム。内部GUI、REST API、SOCアナリストおよびDFIRチーム向けの自動化ワークフローを備えています。
 neo23x0/signature-base
YARAシグネチャとIOCデータベース(私のスキャナおよびツール用)
 biggiesmallsag/nighthawkresponse
インシデントレスポンスフォレンジックフレームワーク
 rurik/noriben
Pythonベースのマルウェア解析サンドボックスで、Sysinternals Procmonと統合し、ランタイムインジケーターを自動収集・分析・報告します。YARAスキャンとIOC生成に対応。
 stamparm/maltrail
公開ブラックリスト、静的マルウェア痕跡、およびヒューリスティック分析を利用して、DNS、HTTP、IPトラフィック全体の脅威を特定するリアルタイムの悪性トラフィック検出システム。
 cve-search/cve-search
ローカルCVE/CPE脆弱性データベース。検索、ランキング、Webインターフェース、APIを備え、オフラインでの脆弱性分析と管理を実現します。
 neo23x0/loki
IOCおよびYARAベースのスキャナーで、ファイル名の正規表現、YARAシグネチャ、ハッシュマッチング、エンドポイントでのC2バックコネクトチェックにより侵害指標を検出します。
 julioliraup/antiphishing
高度なフィッシング対策:オープンかつ無料のSuricataルールセット
 abhinavbom/threat-intelligence-hunter
TIHは、複数の公開セキュリティフィードや有名なAPIにわたってIOCを検索するのに役立つインテリジェンスツールです。このツールの背後にある考え方は、頻繁に追加されるIOCを検索して保存し、独自のローカルインジケータデータベースを作成するのを容易にすることです。