
 #1
 karib0u/rustinel
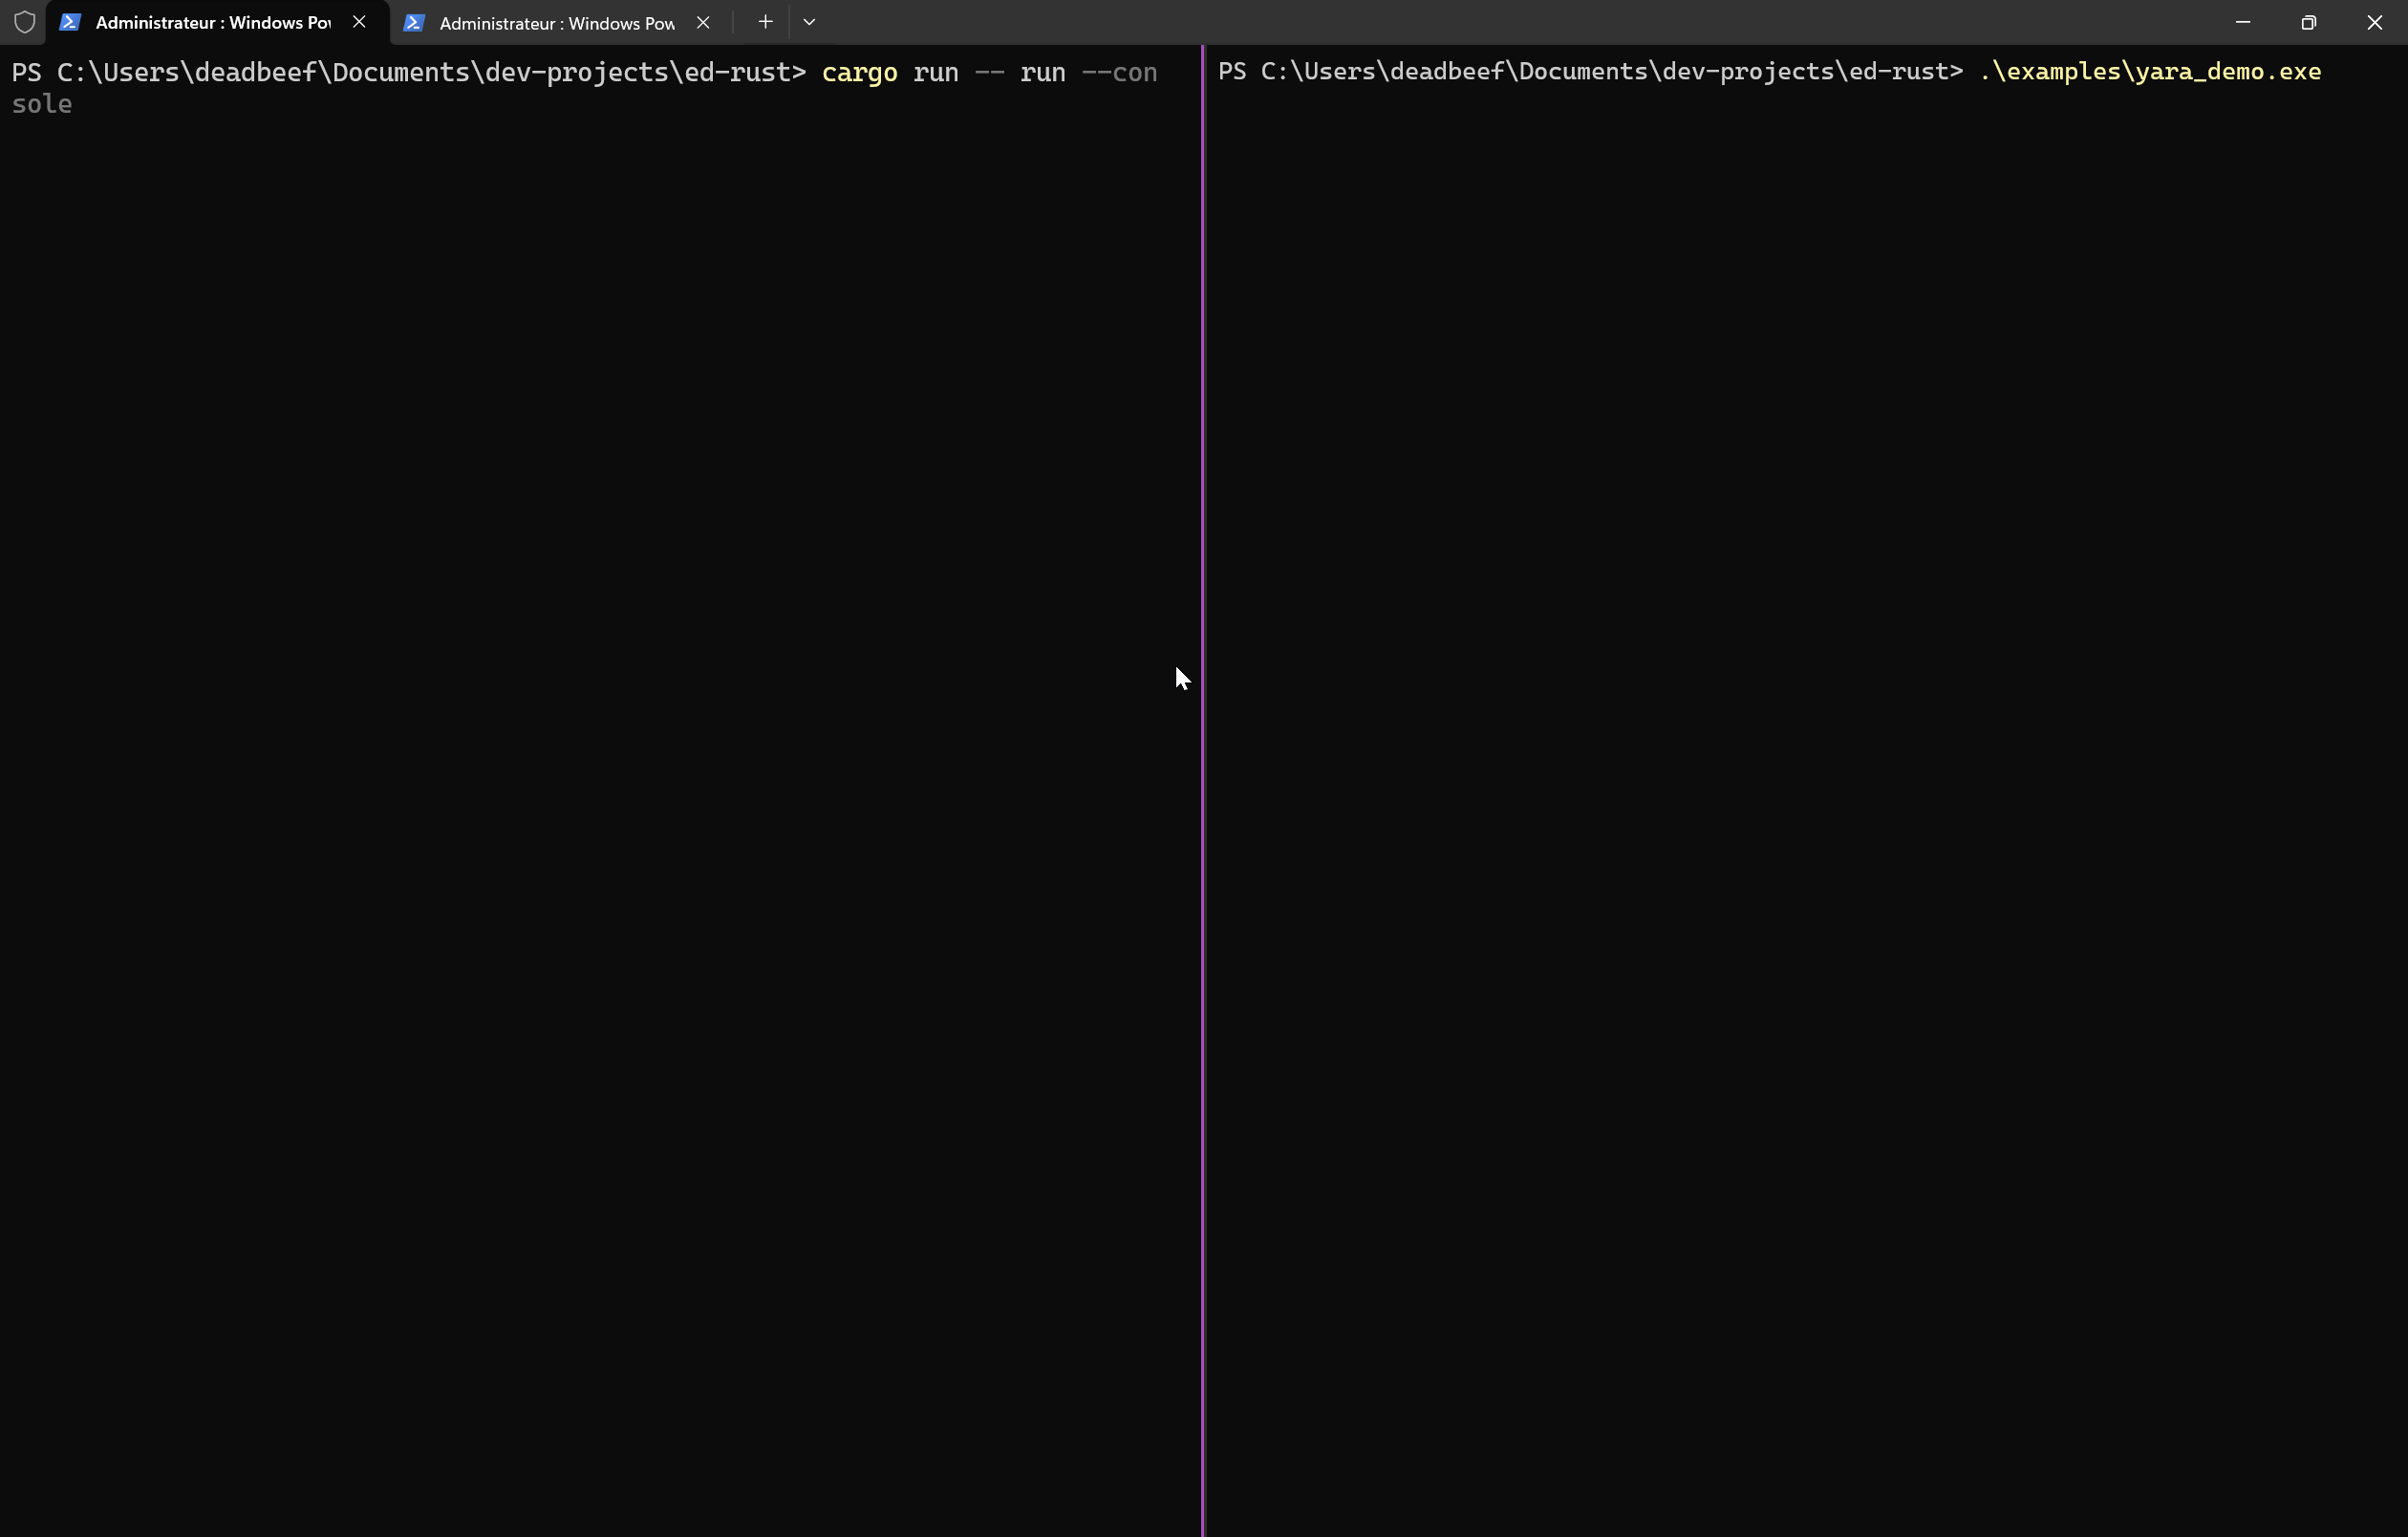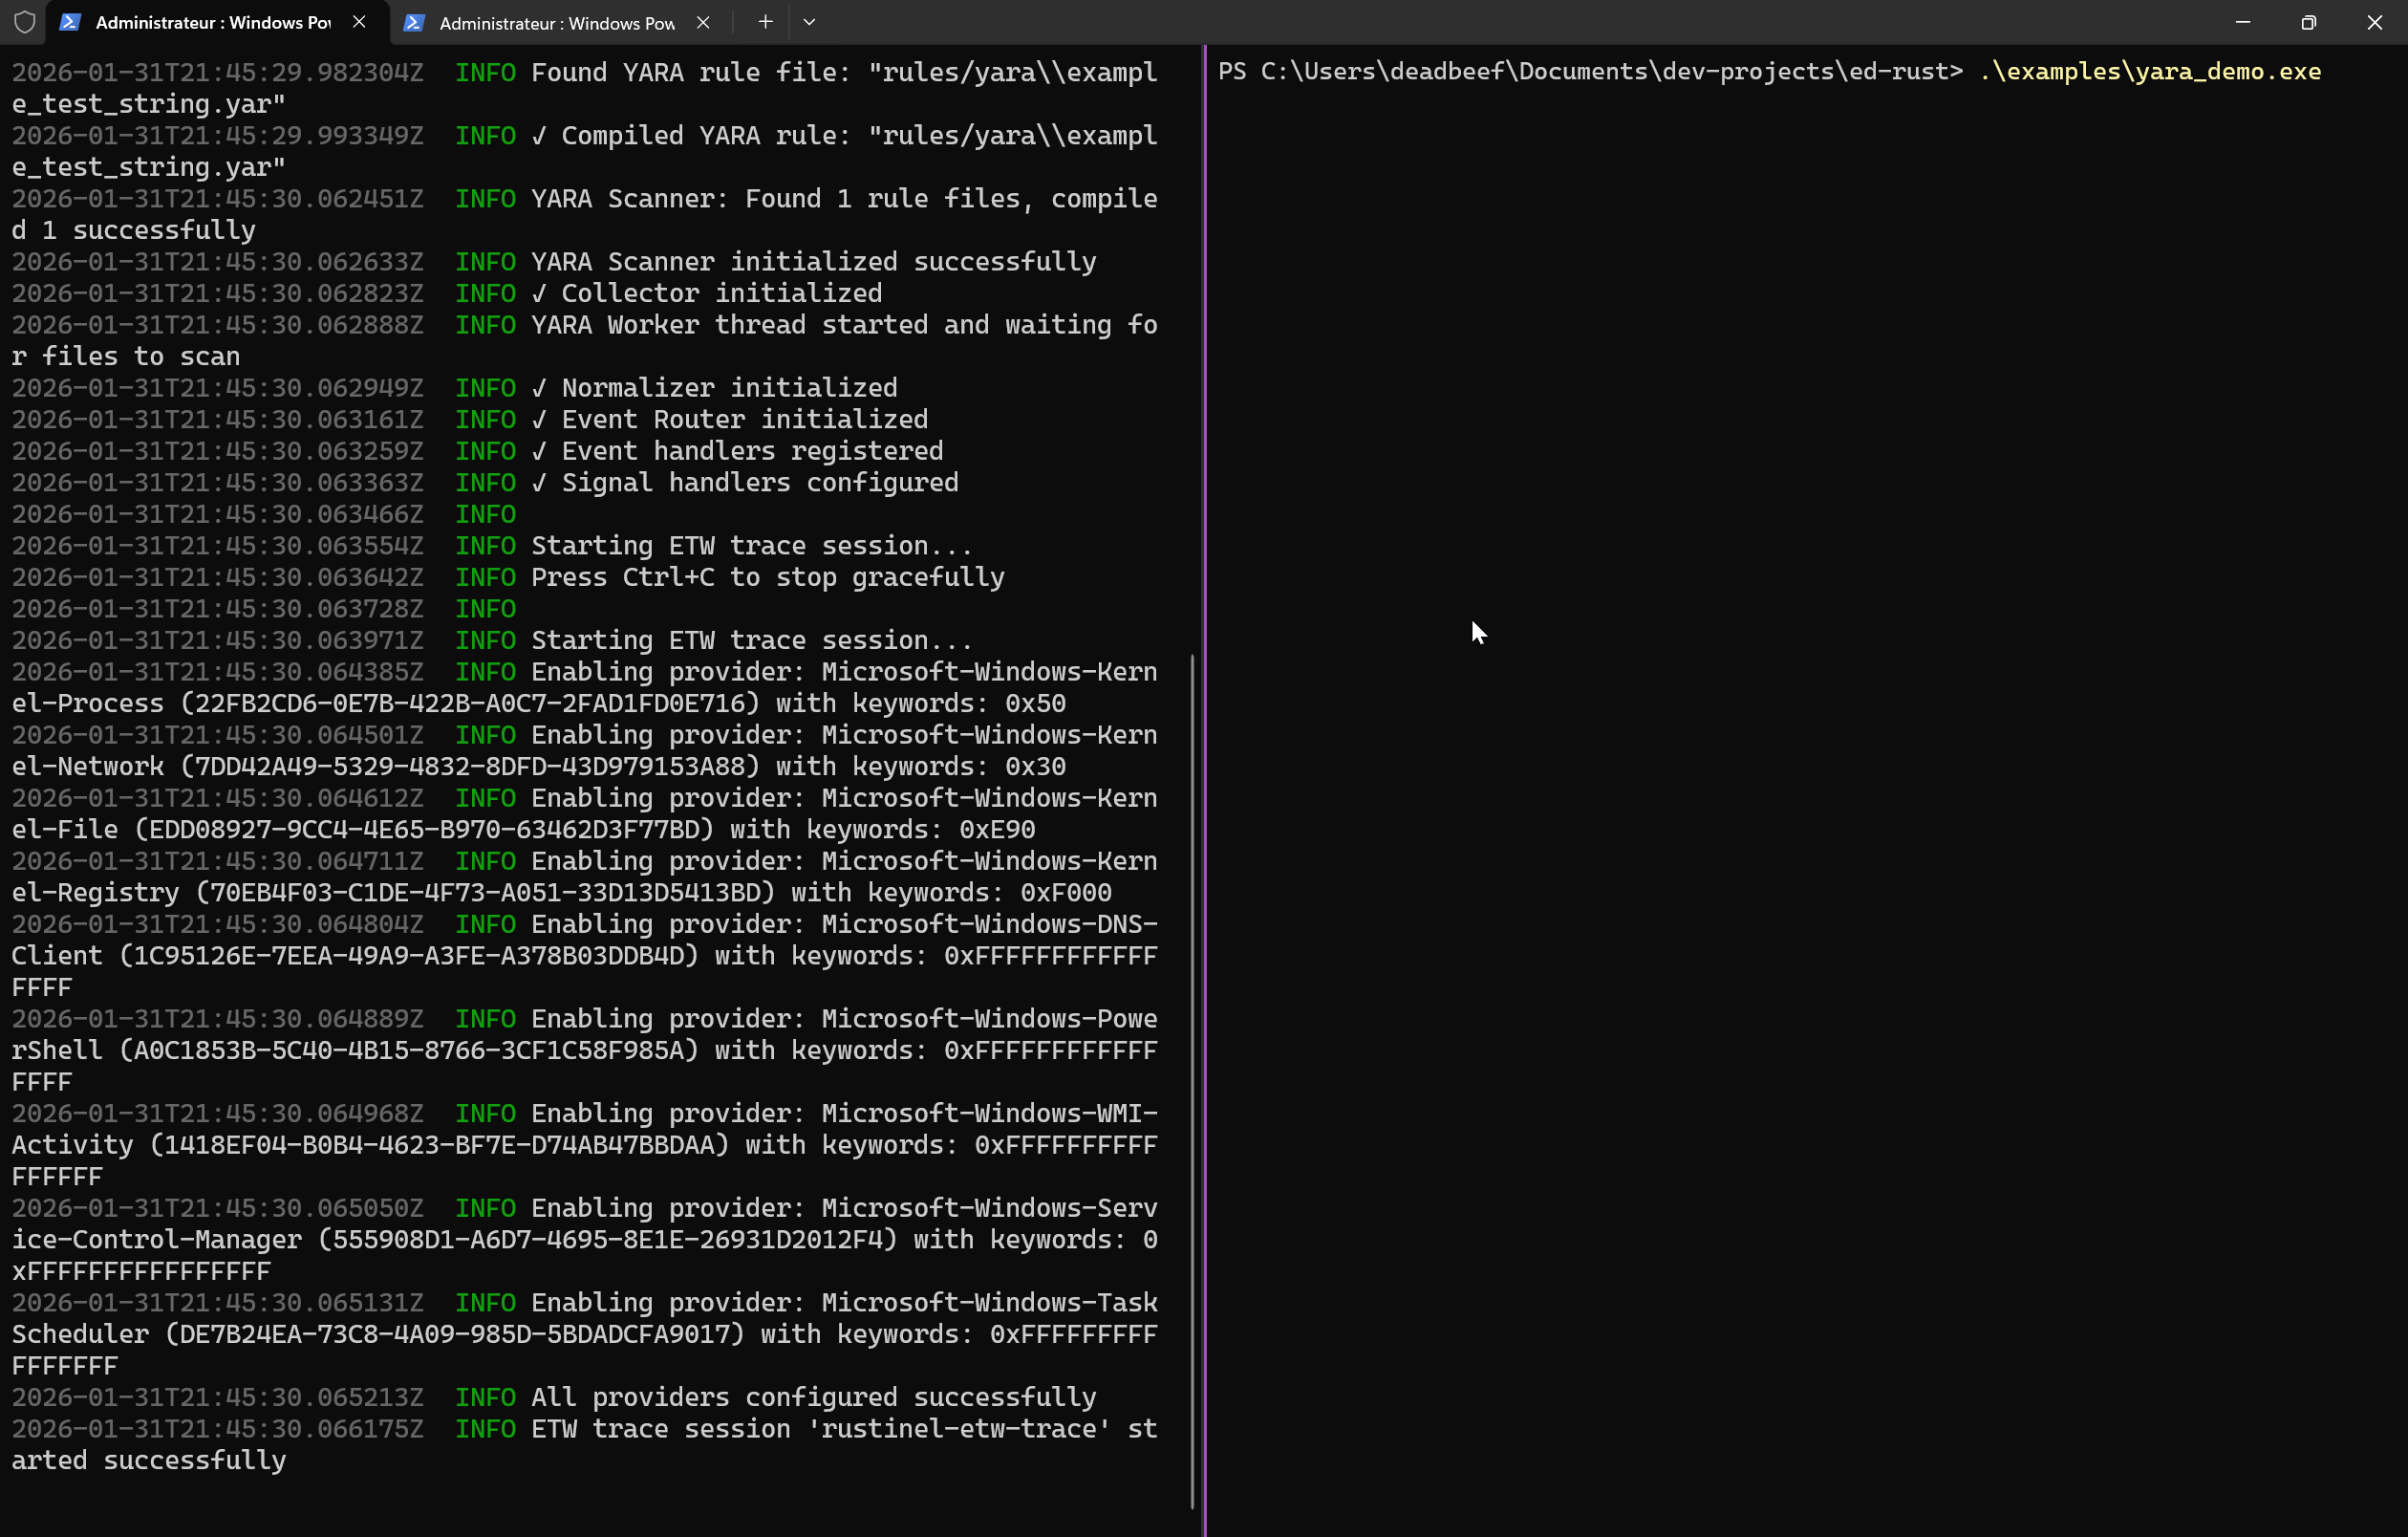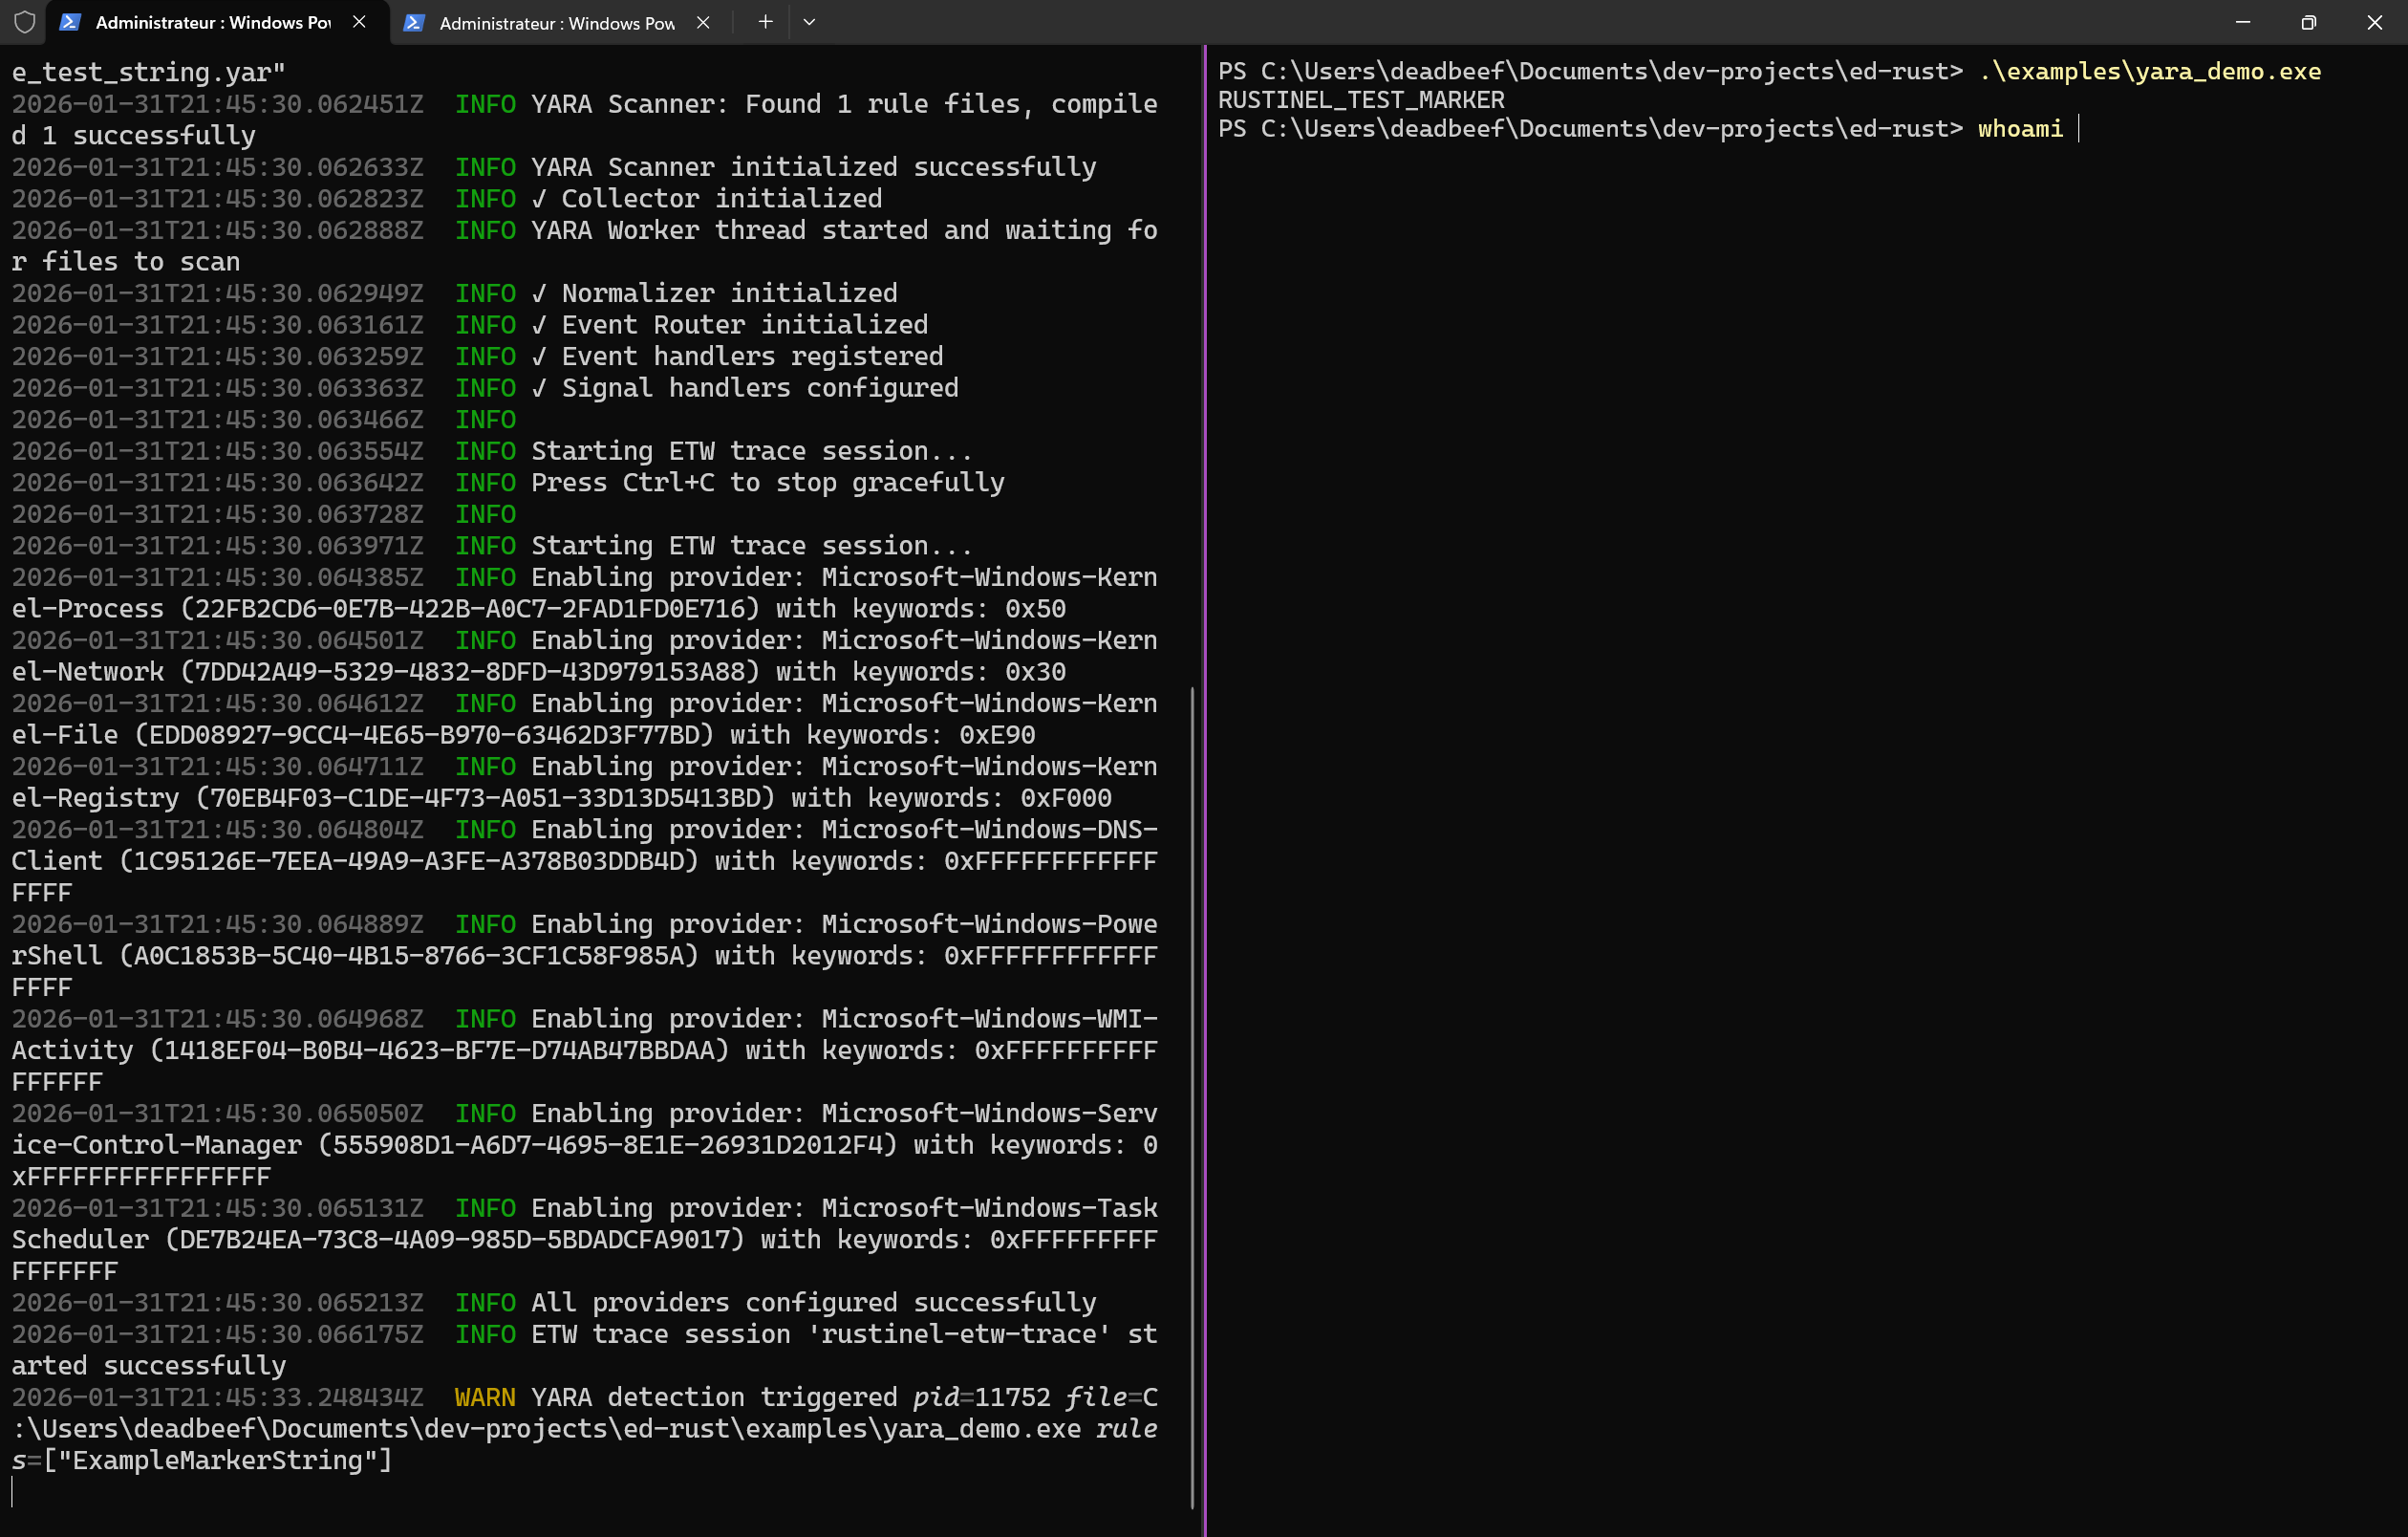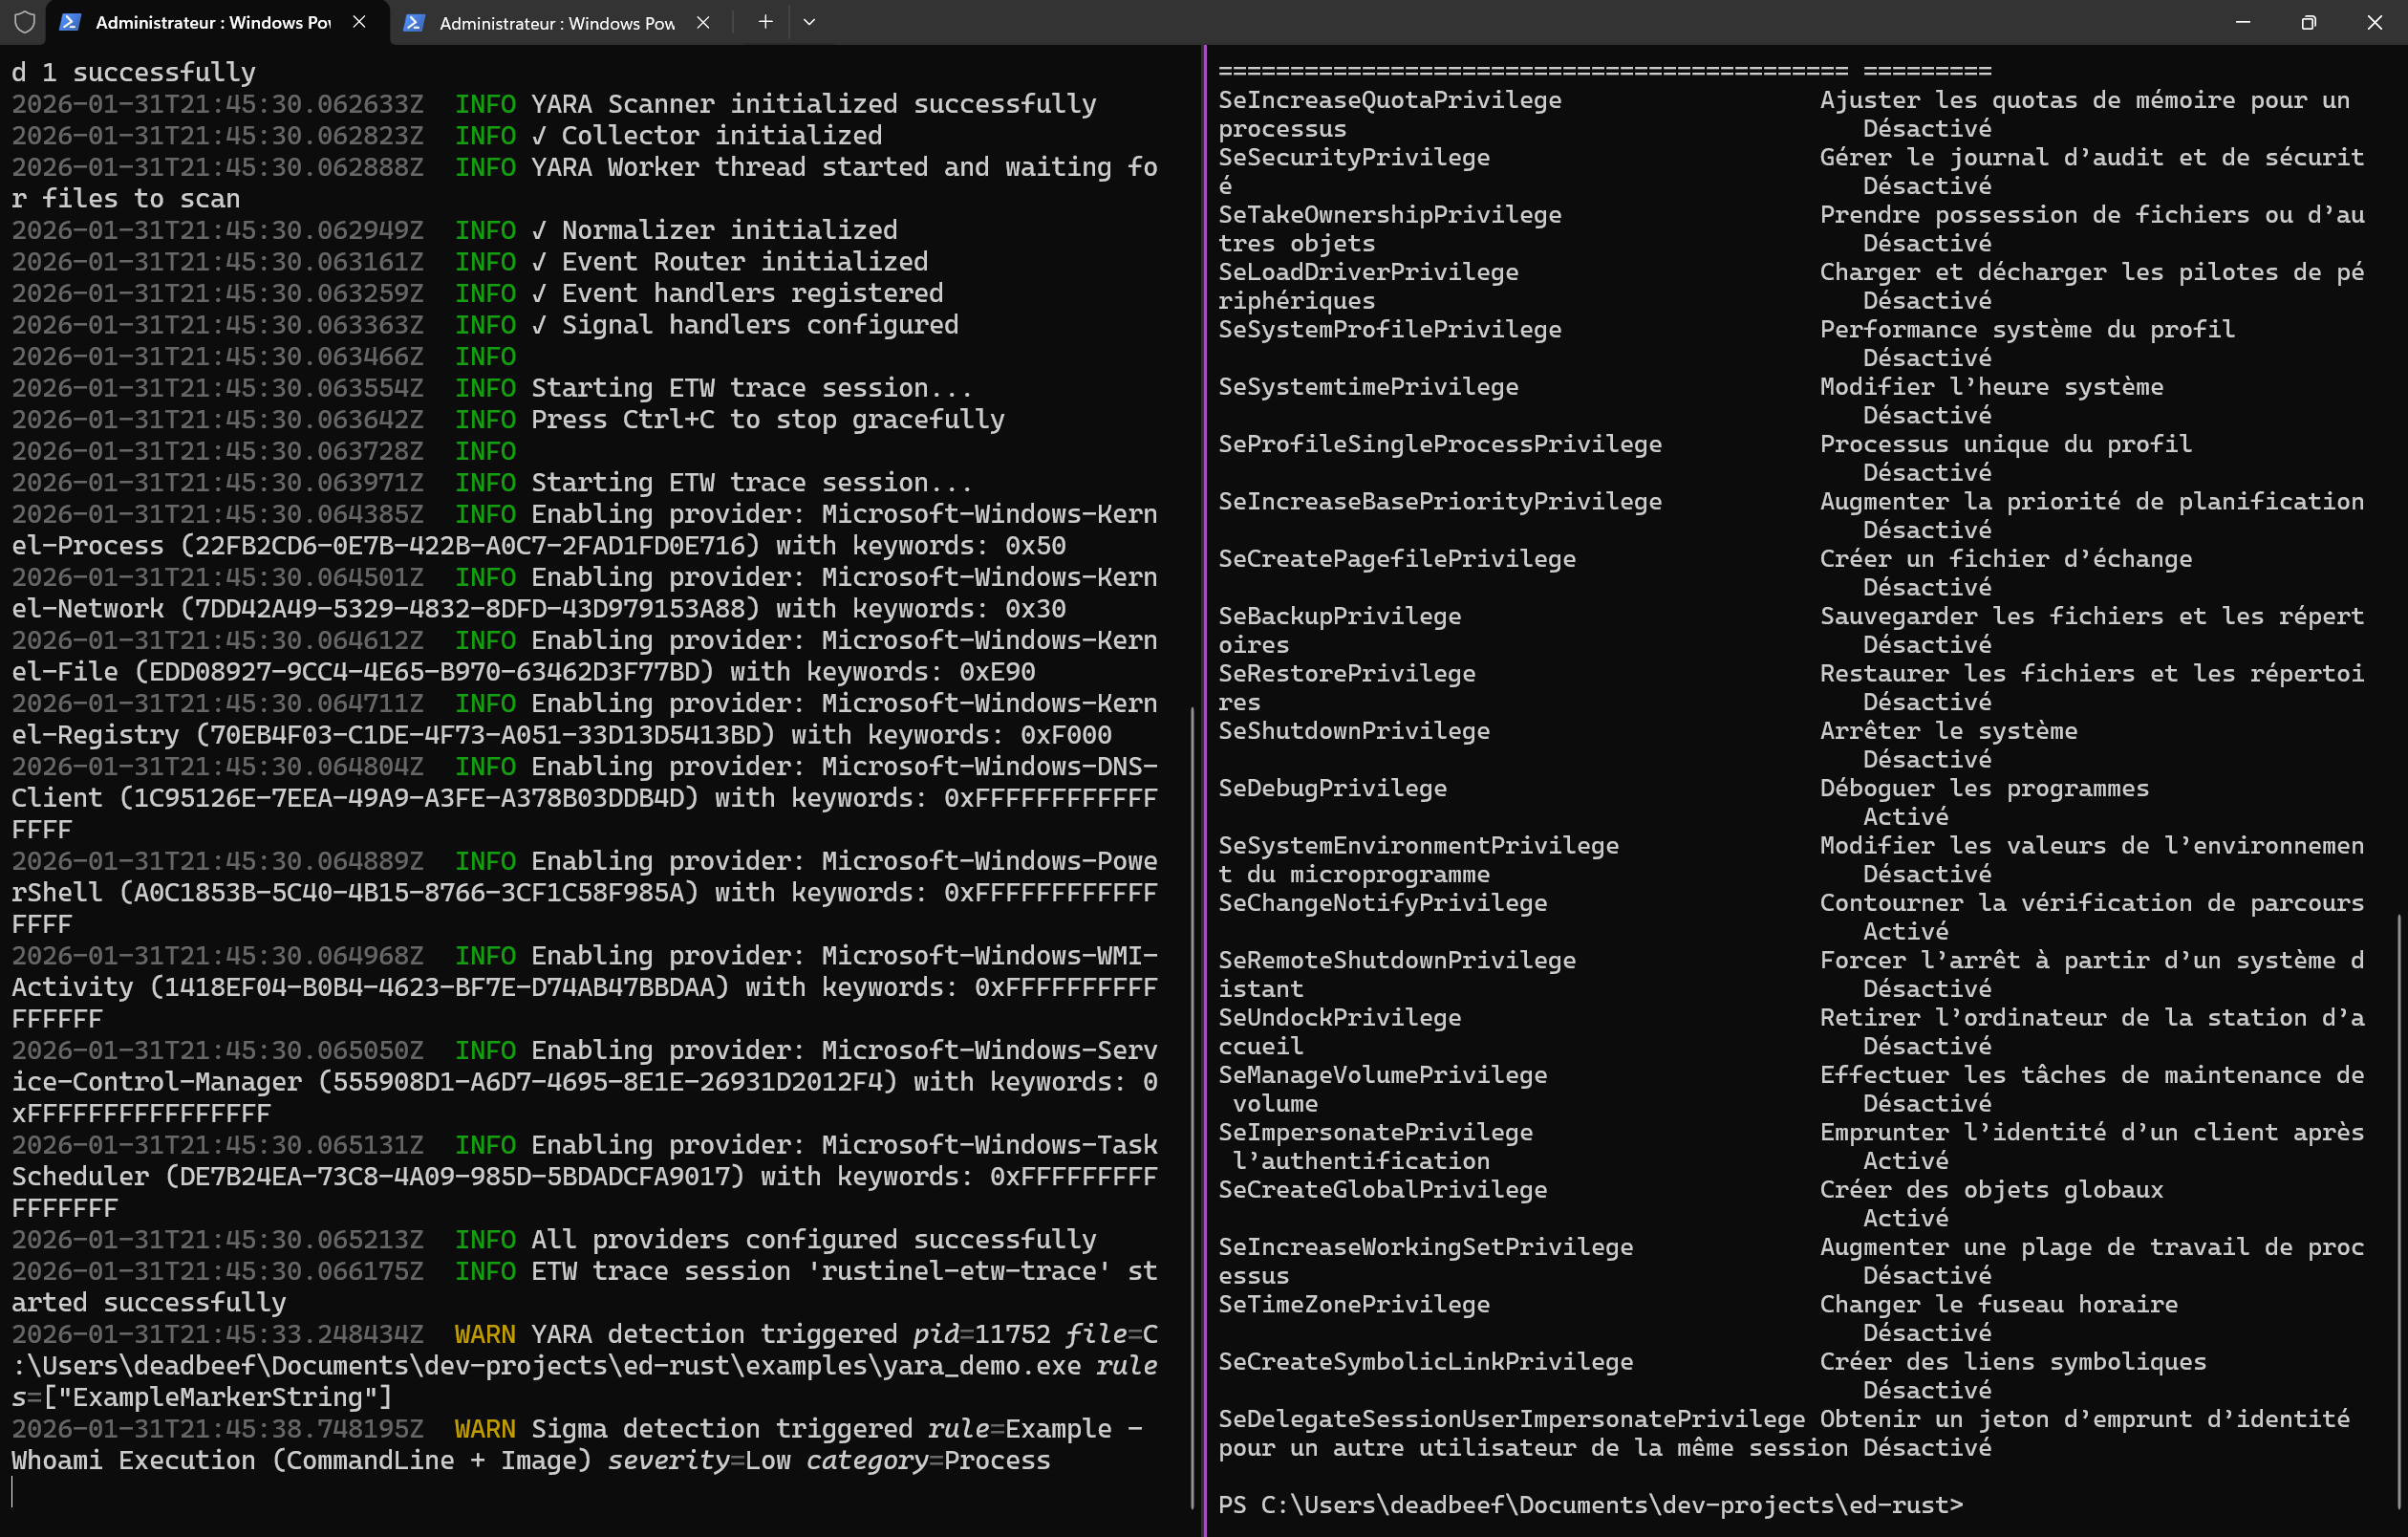
Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.

 darksp33d/hyperhives-macos-infostealer-analysis
HyperHivesのmacOS Rust情報窃取マルウェアの完全静的解析 — 571件の復号化された設定値、C2インフラストラクチャ、DPRK/Contagious Interviewの帰属、YARA/Sigmaルール、STIX 2.1バンドル、ATT&CK Navigatorレイヤー
 aquibpro/forensix-studio
ファイルを分析し、脅威インディケーターを相関付け、動作をMITRE ATT&CKにマッピングし、実用的なセキュリティインサイトを生成するフォレンジックインテリジェンスプラットフォーム。
 azeemering/cve-2019-19781-dfir-notes
私のCitrix ADC NetScaler CVE-2019-19781脆弱性DFIRノート。
 adityabhatt3010/react2shell-cve-2025-55182-the-deserialization-bug-that-broke-the-web
React2Shell、CVE-2025-55182、RCE Vulnerability: React Server Componentsにおける安全でないデシリアライゼーションの脆弱性の重大な解説。認証されていないリモートコード実行をデフォルトのReact/Next.js環境で可能にします。
 reddrip7/log4shell_cve-2021-44228_related_attacks_iocs
Log4Shell(CVE-2021-44228)攻撃に関する侵害インジケータ(IOC)、攻撃元IPアドレス、Snort/Suricata検出ルールを収集したキュレーション済みリポジトリです。
 resellnom/litespeed-cpanel-cve-2026-54420-fix
LiteSpeed cPanelプラグインのCVE-2026-54420に対する防御的緩和・監査ツールキット。共有ホスティング環境向けに、シンボリックリンク検出、IOCハンティング、および修復検証を提供します。
 kavan00/android-projector-c2-malware
中国のビーマーによるC2ネットワークの分析 - SilentSDK-Analysis
 salaheldinfikri/kalim_backdoor
カリム バックドア マルウェアレポート
 opensourcemalware/vercel-april2026-incident-response
これは、Vercel 2026年4月の侵害に対して作成したインシデントレスポンスプレイブックです。
 professorquantumuniverse/veto
VirusTotal用のオープンソースAndroidクライアント。ファイル、URL、インストール済みアプリを70以上のアンチウイルスエンジンでスキャン。ハッシュ、脅威分類、YARAマッチ、サンドボックス動作を含む詳細レポートを表示。トラッキングや広告はありません。
 certtools/intelmq
IntelMQは、メッセージキューイングプロトコルを使用してセキュリティフィードを収集・処理するための、ITセキュリティチーム向けのソリューションです。
 lukehebe/kql-hunting_and_detection-queries
私のKQLハンティングクエリの一部
 honeylabshq/spip-go
Goで書かれたSpipネットワークセンサー
 0xkirisame/spica
eBPFベースのLinuxルートキット検出器。マルチチャンネルクロスビュー分析(sched_switch、NMI、/proc)を使用して、DKOM、トレースポイント改ざん、プロセス隠蔽を検出し、ハードウェアレベルの整合性検証を実施します。









