
 #1
セキュリティ防御に侵害指標(IOC)を管理、共有、および統合するためのツール。
Kitploit おすすめ

 michaael01/letsdefend--soc-342-cve-2025-53770-sharepoint-exploit-toolshell
CVE-2025-53770 (ToolShell) SharePointのゼロデイ悪用に関する詳細なウォークスルー。これにはRCE分析、MachineKeyの流出、ペイロードのコンパイル、ウェブシェルの展開、インシデント対応の封じ込め手順が含まれます。
 cyb3rtus/keepass_cve-2023-24055_yara_rule
侵害された可能性のあるKeePass設定ファイルを検出するためのシンプルなYARAルールが含まれています。
 respondiq/jsp-webshell-scanner
🔍 SAP NetWeaver CVE-2025-31324 のエクスプロイトに使用されるものを含む、悪意のある JSP Webシェルを検出するシンプルな Bash スクリプト
 vulncheck-oss/fetch-broker-conf
CVE-2023-33246 の侵害インジケータを発見するために、RocketMQ ブローカーの設定を取得する go-exploit。
 dcscoder/exchange_ioc_hunter
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065
 sgnls/exchange-0days-202103
CVE-2021-26855、CVE-2021-26857、CVE-2021-26858 および CVE-2021-27065 の悪用に対する IoC の特定
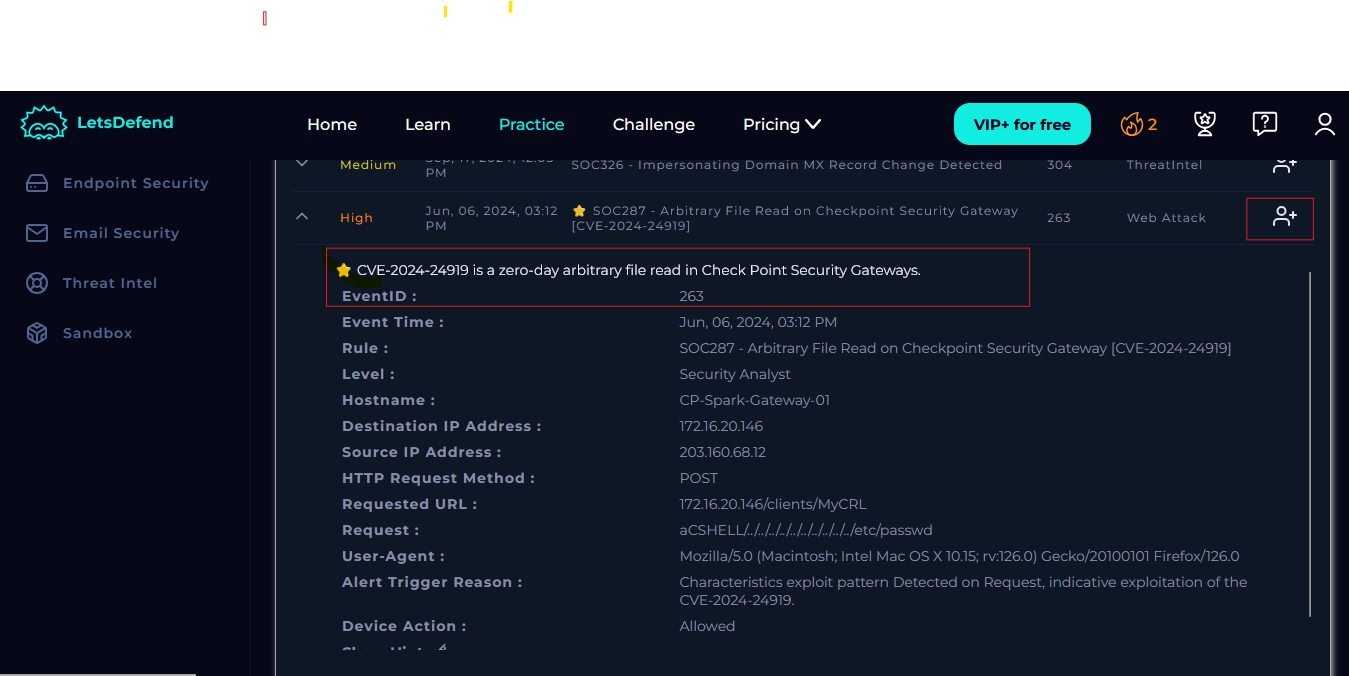 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
CVE-2024-24919(Check Pointゲートウェイにおける任意のファイル読み取り)のSOCインシデント対応手順をステップバイステップで説明します。検出、分析、封じ込め、およびIOCを用いた修復を網羅しています。
 vishvacyber/detection-tool-kit-for-cve-2026-31431
多層検出ツールキット: CVE-2026-31431 (Copy Fail) Linux カーネル LPE 向け。防御者向けに eBPF、auditd、Sigma ルール、ページキャッシュ差分、IOC ガイドを提供します。
 macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation
SIEMプラットフォームを使用したCVE-2024-24919の悪用の検出と分析のステップバイステップのウォークスルー。トラフィック分析、IOC文書化、封じ込め、エスカレーション手順を含む。
 travisbgreen/cve-2025-8088
cve-2025-8088_検出
 ngvcanh/cve-2025-55182-attack-analysis
CVE-2025-55182 (React2Shell) の実際の攻撃分析 - React Server Components RCE脆弱性
 google/threat-team
メンテナンスは終了しました。Google Threat Intelligence / Virus Total のコレクションを参照してください。
 pedramamini/threatingestor
複数のソース(OSINTフィード、マルウェアレポート)からインジケータを抽出・正規化し、分析と共有のための統一的フォーマットにまとめる、自動化された脅威インテリジェンス集約ツール。
 tsale/awesome-dfir-skills
InfoSec実務者向けの、厳選されたDFIRスキルとワークフローのコレクション。
 destiny-creates/goxlr-malware-family
goxlr.net ドメインからのマルウェア解析
 murrayr0123/cve-2024-3400-compromise-checker
CVE-2024-3400に関連する侵害の証拠を確認するためのシンプルなbashスクリプト
 swaybs/cve-2024-3400
Palo AltoファイアウォールでCVE-2024-3400のエクスプロイト試行をチェックするPythonスクリプト
 ptkthg/statecraftcyber
PT-BR向け脅威インテリジェンスプラットフォーム - CVE、ブリーフィング、IOC、セキュリティニュース







