#1


 neo23x0/signature-base
YARAシグネチャとIOCデータベース(私のスキャナおよびツール用)
 nict-csl/exist
EXISTは、サイバー脅威インテリジェンスを集約・分析するためのWebアプリケーションです。
 habibkaratas/sorry-ransomware-analysis
申し訳ありませんが、この入力は翻訳対象の自然言語テキストが含まれていないようです。これは技術的な識別子(マルウェア名、ファイル拡張子、CVE ID、ツール名)のみで構成されており、翻訳すべき自然言語の文章がありません。 翻訳ルールに従い、技術的識別子は翻訳せず、そのまま保持します。
 techupdate24/fortimail-zero-day-cve-2026-104286
アジャイルスプリントとDevOps CI/CDパイプラインを統合するための完全ガイドとワークフロー。

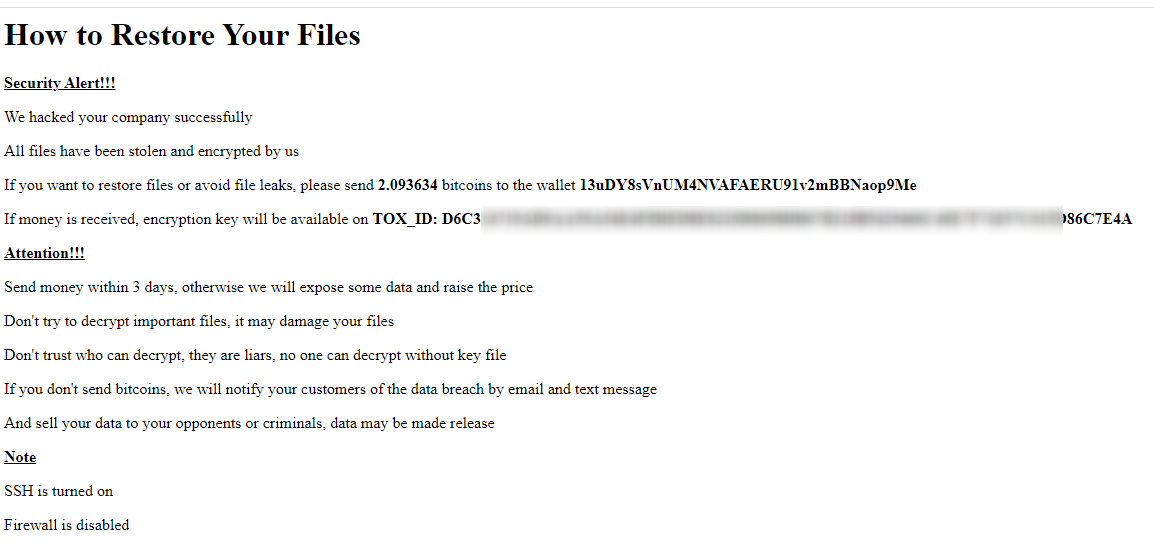 soufianetahiri/esxi_ransomware_bitcoinwallets
ESXi 半自動ランサムウェア攻撃 ビットコインウォレット
 pedramamini/threatingestor
複数のソース(OSINTフィード、マルウェアレポート)からインジケータを抽出・正規化し、分析と共有のための統一的フォーマットにまとめる、自動化された脅威インテリジェンス集約ツール。
 packetsifter/packetsiftertool
PacketSifterは、パケットキャプチャ(pcap)を分析して注目すべきトラフィックを見つけるアナリストを支援するために設計されたツール/スクリプトです。PacketSifterは引数としてpcapを受け取り、複数のファイルを出力します。
 inquest/yara-rules
マルウェア、悪意のあるOffice文書、エクスプロイトの痕跡を追跡するためのYARAルール集で、サンプルや調査レポートへの参照付き。
 salesforce/hassh
HASSHは、特定のクライアントおよびサーバーSSH実装を識別するために使用できるネットワークフィンガープリンティング標準です。フィンガープリントは、小さなMD5フィンガープリントの形式で簡単に保存、検索、共有できます。
 malpedia/malpedia-flossed
Malpedia内のアンパック済み・ダンプ済みサンプルすべてにFLARE flossを適用し、さらに利用しやすいように前処理しました。
 helgesverre/livewire-honeypot
高対話型ハニーポットで、脆弱なLaravel/Livewireアプリを模倣します。CVE-2024-47823、CVE-2025-54068、CVE-2025-14894を標的とするRCEエクスプロイトやウェブシェルを捕捉し、サンドボックス化されたDockerコンテナ内で分析してIOCを抽出します。
 cyberdudebivash/cyberdudebivash-cisco-asyncos-cve-2025-20393-scanner
このツールは、開放されたTCP/6025ポート、応答するスパム隔離インターフェース、および既知のポストエクスプロイテーションIOCをチェックすることで、CVE-2025-20393への露出を特定するのに役立ちます。