
 #1

 synacktiv/sccmsecrets
SCCMSecrets.pyは、認証情報の収集、初期アクセス、およびラテラルムーブメントを目的として、SCCMポリシーの配布を悪用することを目的としたツールです。
 pushpenderindia/sinister
Sinisterは、キーログをメールで送信するWindows/Linux用キーロガージェネレーターで、その他の有益なターゲット情報も添付します。
 allyomalley/livetargetsfinder
ターゲット設定用のライブホストとURLのリストを生成し、MassDNS、Masscan、nmapの使用を自動化して、到達不能なホストをフィルタリングし、サービス情報を収集します。
 olafhartong/attackdatamap
イベントレベルでのデータソース評価により、潜在的なカバレッジまたはMITRE ATT&CKフレームワークを示します。
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 zdhenard42/soc-multitool
セキュリティプロフェッショナルのための調査を効率化する、強力でユーザーフレンドリーなブラウザ拡張機能。
 cisagov/kev-data
CISAのKnown Exploited Vulnerabilities(KEV)カタログをCSVおよびJSON(JSONスキーマ付き)としてミラーリングし、KEV更新へのプログラムによるアクセスとコミット履歴の追跡を可能にします。
 sw4mpf0x/powerlurk
PowerShellを使用した悪意のあるWMIイベント
 rfidresearchgroup/chameleonmini
非接触型スマートカードのエミュレーションとクローン作成、タグの読み取り、RFトラフィックの傍受、Mifareアクセスキーの復旧に対応したポータブルNFC/RFIDセキュリティツール。
 kvasirsecurity/kvasir
Kvasir: ペネトレーションテストのデータ管理
 mazen160/bfac
BFAC(Backup File Artifacts Checker):Webアプリケーションのソースコードを漏洩させる可能性のあるバックアップアーティファクトをチェックする自動化ツール。
 helixmap/sigwood
Local-first threat hunting for the logs you already have: Zeek, Pi-hole, syslog or the systemd journal, CloudTrail. Every run names the technique…
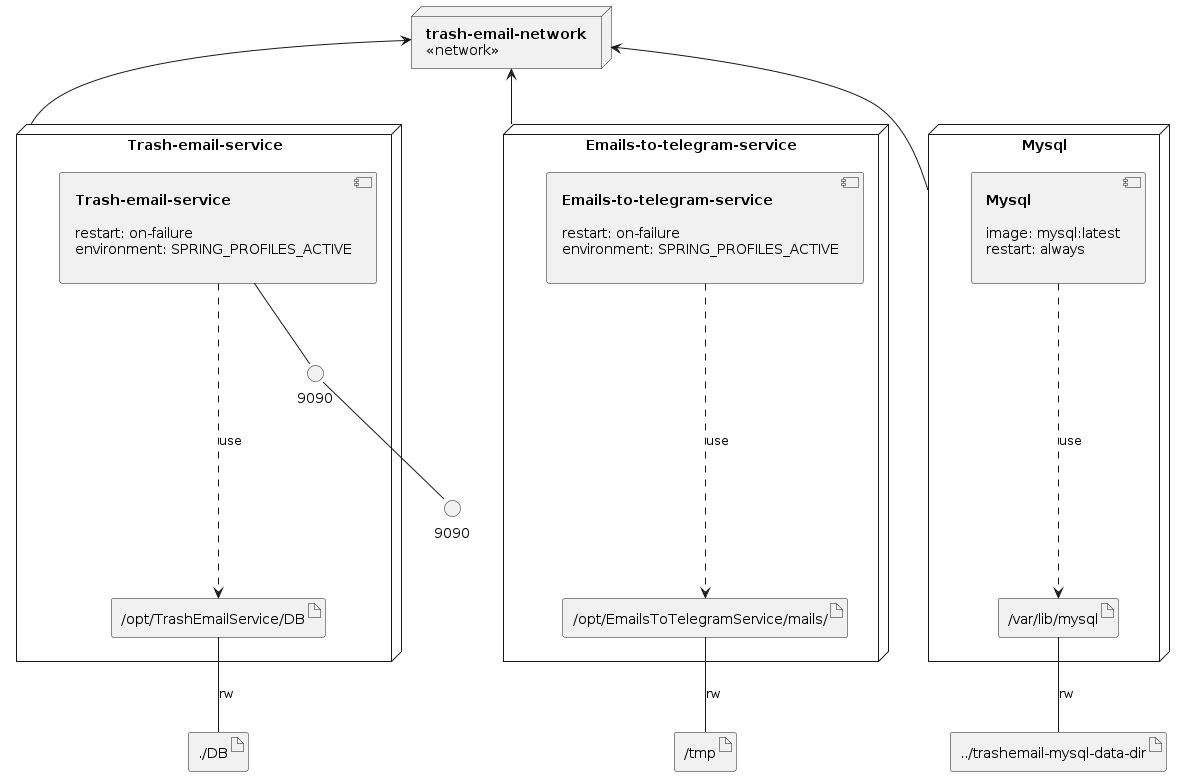 rosehgal/trashemail
ホスト型の使い捨てメールTelegramボット;非常にプライバシーに配慮;コミュニティのために誇りを持ってホストされています。
 1ultimat3/pcapviz
pcapファイルに基づいてネットワークトポロジを可視化し、グラフ統計を収集します
 dievus/oh365userfinder
レスポンス分析を介して有効なMicrosoft 365アカウントとドメインを列挙し、パスワードスプレー攻撃をサポート、ロックアウトを回避するためのスロットリング検出機能を備えています。
 projectdiscovery/tldfinder
セキュリティ研究向けのプライベートTLD発見のための合理化されたツール









