
 #1

 evilsocket/dnssearch
サブドメイン列挙ツール。
 cisagov/untitledgoosetool
Untitled Goose Toolは、堅牢で柔軟なハントおよびインシデント対応ツールであり、顧客のAzure Active Directory (AzureAD)、Azure、およびM365環境に対して完全な調査を実行するために、新しい認証方法とデータ収集方法を追加します。
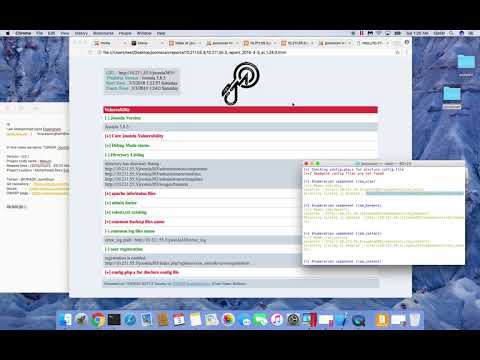 owasp/joomscan
PerlベースのJoomla CMS脆弱性スキャナ。バージョン列挙、コンポーネント検出、エクスプロイトマッチング、ファイアウォール識別、および設定ミス発見を自動化し、テキスト/HTMLレポートを生成します。
 qeeqbox/chameleon
19個のカスタマイズ可能なハニーポット:ネットワークトラフィック、ボット活動、ユーザー名\パスワード認証情報を監視(DNS、HTTP Proxy、HTTP、HTTPS、SSH、POP3、IMAP、STMP、RDP、VNC、SMB、SOCKS5、Redis、TELNET、Postgres、MySQL、…
 ekultek/zeus-scanner
高度な偵察ユーティリティ
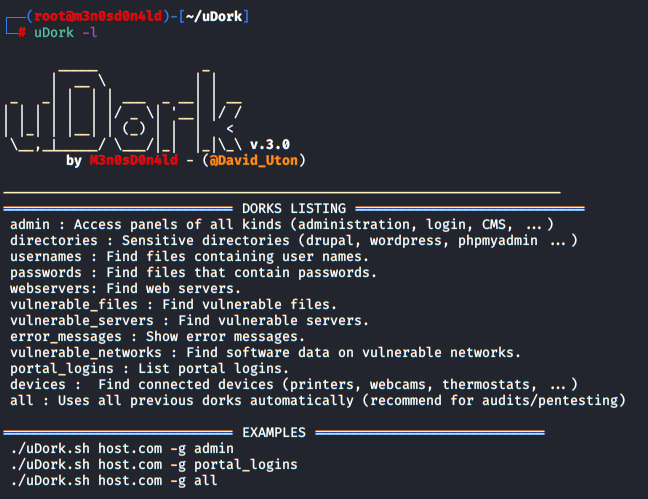 m3n0sd0n4ld/udork
uDorkは、Bashスクリプトで書かれたスクリプトで、高度なGoogle検索技術を使用して、ファイルやディレクトリ内の機密情報を取得し、IoTデバイスを見つけ、Webアプリケーションのバージョンを検出するなどを行います。
 superhedgy/attacksurfacemapper
AttackSurfaceMapperは、偵察プロセスを自動化することを目的としたツールです。
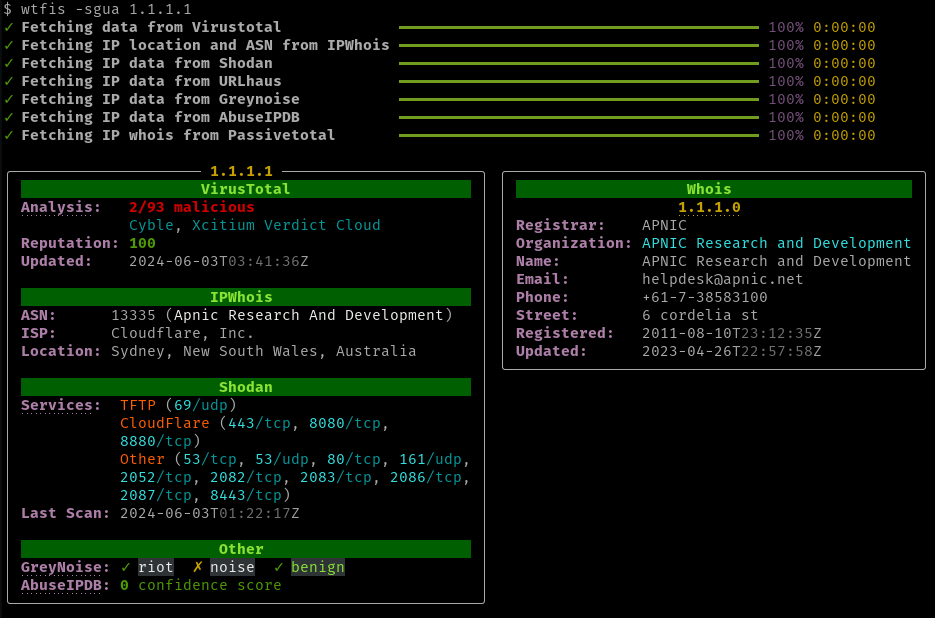 pirxthepilot/wtfis
非ロボット向けのパッシブなホスト名・ドメイン・IPルックアップツール
 eldraco/salamandra
Salamandraは、無線周波数を使用して送信するスパイマイクを見つけるためのツールです。SDRを使用します。
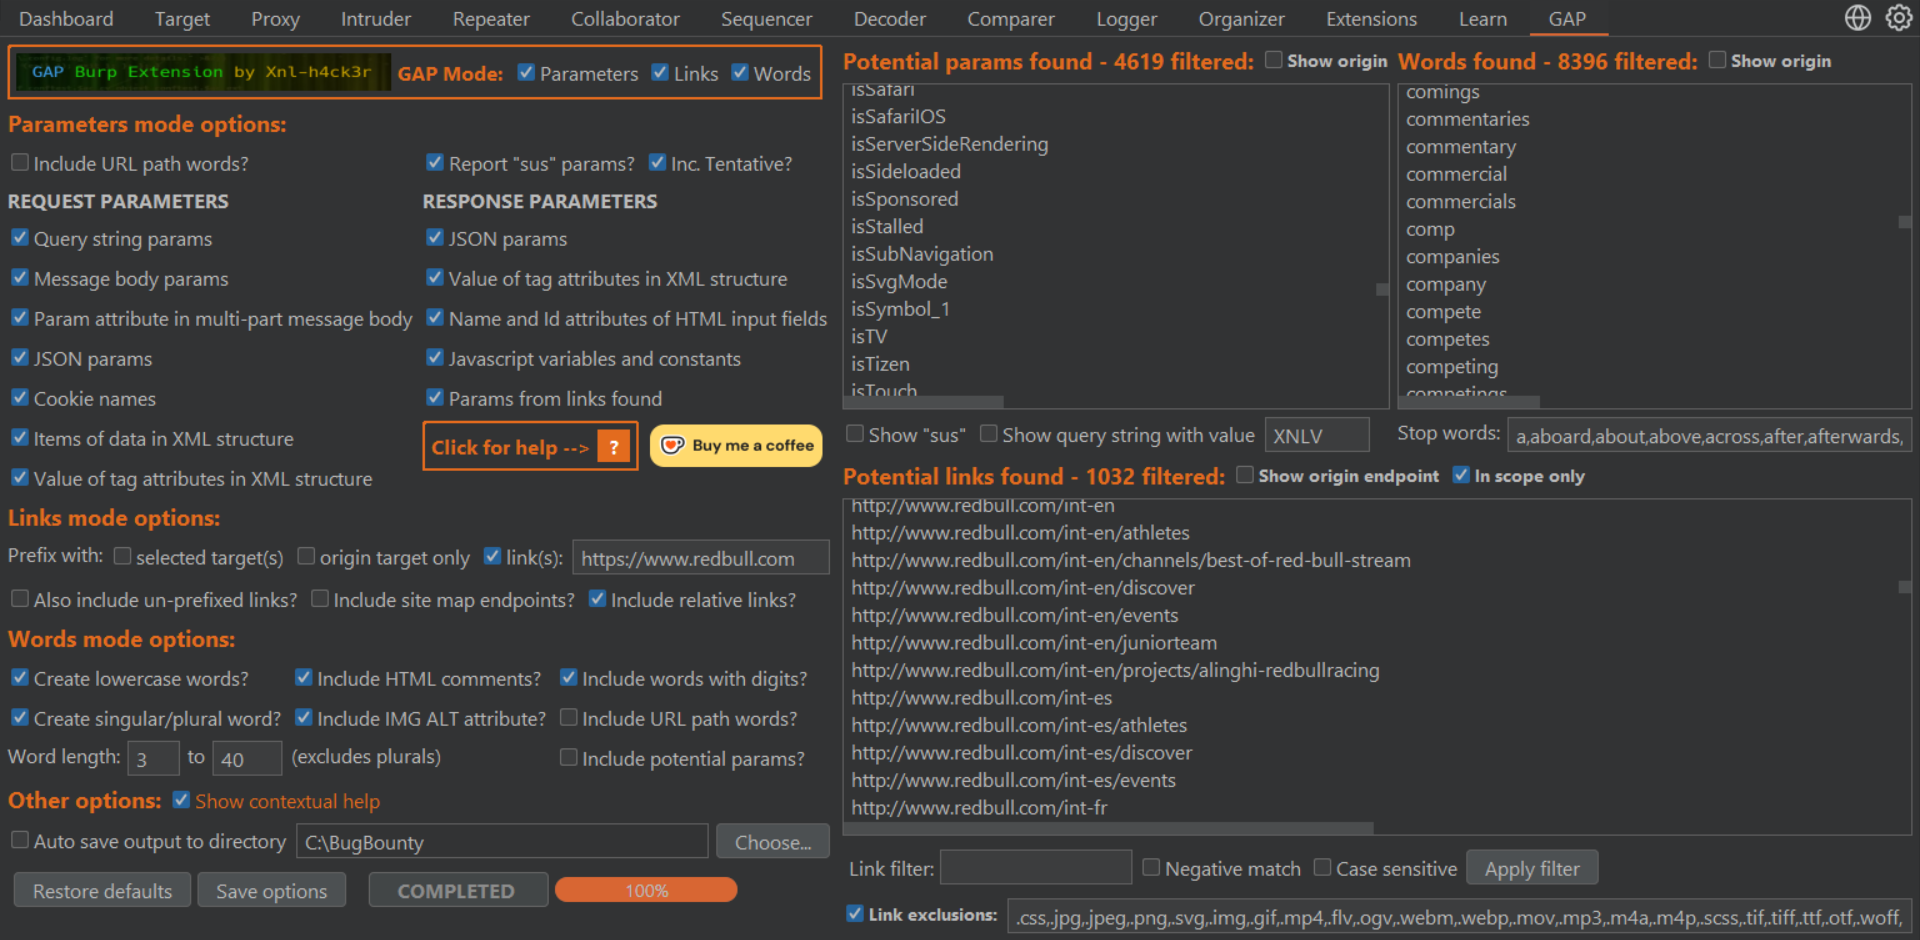 xnl-h4ck3r/gap-burp-extension
潜在的なエンドポイント、パラメータを見つけ、カスタムターゲットワードリストを生成するためのBurp拡張機能
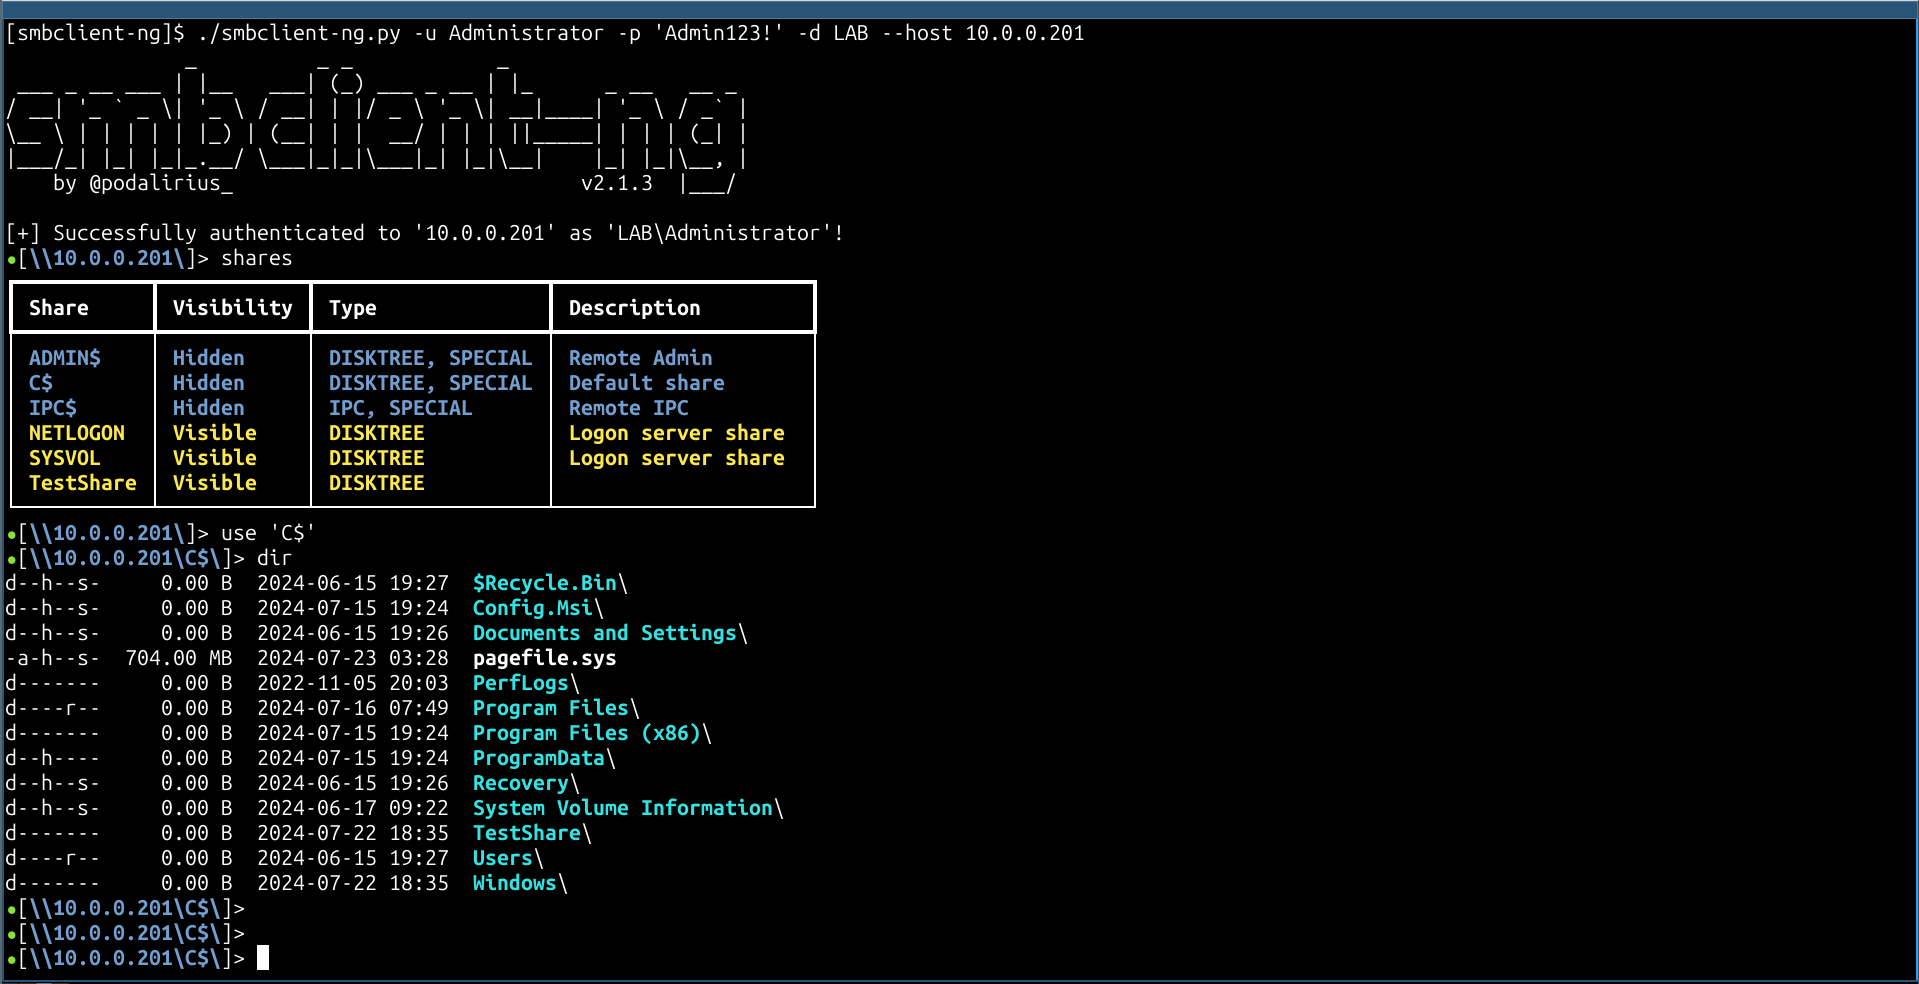 p0dalirius/smbclient-ng
smbclient-ngは、SMB共有と対話するための高速でユーザーフレンドリーな方法です。
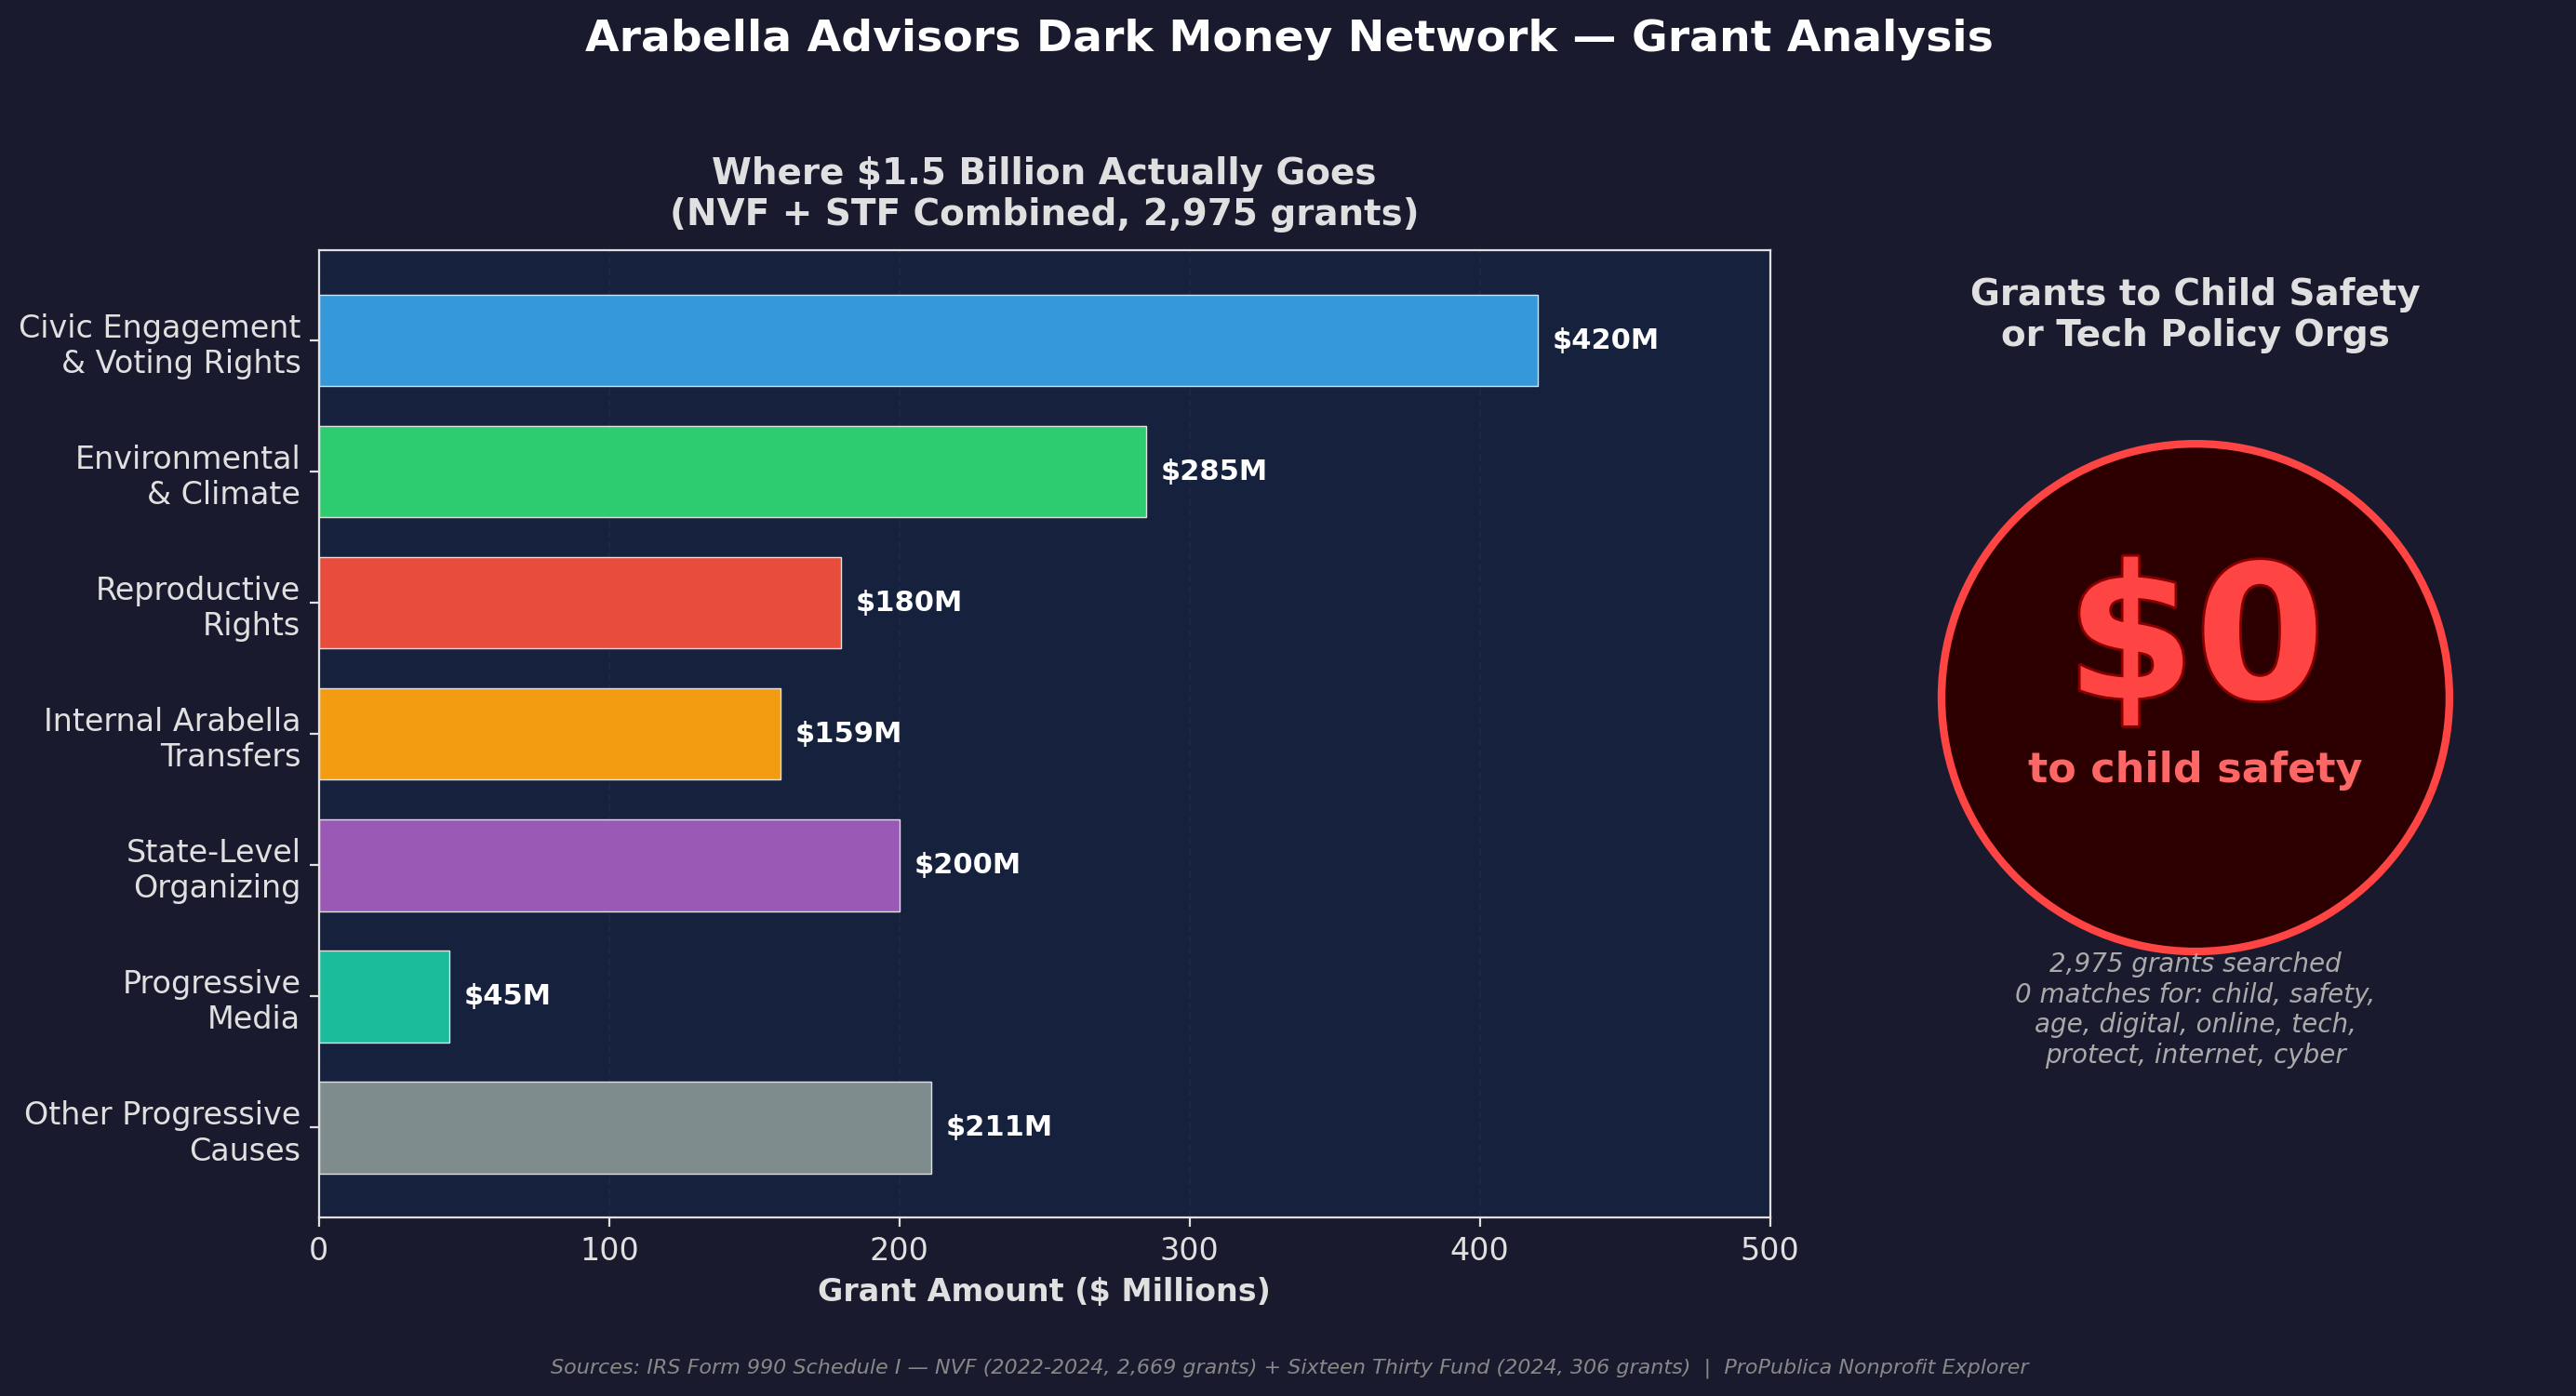 upper-up/meta-lobbying-and-other-findings
メタ社のApp Store説明責任法をめぐるマルチチャネルロビー活動に関するオープンソースインテリジェンス調査。公的記録分析を通じて、ダークマネーの流れ、立法への影響、偽装草の根アドボカシーを追跡する。
 chvancooten/bugbountyscanner
バグバウンティの偵察用のBashスクリプトとDockerイメージ。ヘッドレスでの使用を目的としています。
 tillson/git-hound
高速なGitHub偵察ツール。既知のリポジトリや組織だけでなく、GitHub全体で漏洩した秘密情報をスキャンします。GitHub dorkをサポート。
 royhills/arp-scan
高速なARPベースのネットワークスキャナで、ローカルネットワーク上のIPv4ホストの検出とフィンガープリンティングを行います。ベンダー検索、調整可能なスキャンレート、ネットワーク監査向けの柔軟な出力を備えています。
 kevthehermit/pastehunter
YARAルールを使用したPastebinのスキャン
 spider863644/phonenumber-osint
電話番号に関する情報を収集するためのOSINTツール









