
 #1

 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : ペネトレーションテストフレームワークとサイバーセキュリティリソース
 h4x0r-dz/leaked-credentials
漏洩した資格情報を探す方法!
 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ はパッシブなオープンソースインテリジェンス(OSINT)自動偵察(フレームワーク)です。
 w-digital-scanner/w12scan
🚀 サイバーセキュリティのためのシンプルな資産発見エンジン。(ネットワーク資産発見エンジン)
 cyberark/skyark
SkyArkは、AzureとAWSで最も特権的なエンティティを発見、評価、保護するのに役立ちます。
 ahmedkhlief/ninja
ステルスレッドチーム運用のために作成されたオープンソースC2サーバー
 entropy1337/infernal-twin
ワイヤレスハッキング - これは自動化されたワイヤレスハッキングツールです
 spinkham/skipfish
lcamtufがGoogle向けに作成したWebアプリケーションセキュリティスキャナー - 非公式ミラー
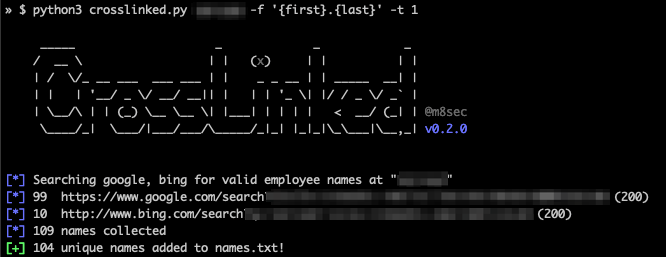 m8sec/crosslinked
LinkedInの列挙ツールで、検索エンジンスクレイピングを通じて組織から有効な従業員名を抽出します。
 samjoan/droopescan
プラグインベースのスキャナーで、セキュリティ研究者が主にDrupalとSilverstripeを含む複数のCMSの脆弱性を特定するのを支援します。
 securing/gattacker
Man-in-the-Middle攻撃などを使用したBLE(Bluetooth Low Energy)セキュリティ評価のためのNode.jsパッケージ。
 netspi/powerhuntshares
Active Directory の SMB 共有を監査し、過剰な権限を棚卸し、分析、報告します。アクセス可能なシステムを発見し、共有 ACL を列挙し、高リスクな構成を特定し、改善優先順位付けのための HTML/CSV レポートを生成します。
 malfunkt/hyperfox
HTTP/HTTPS MITM プロキシおよびレコーダー
 soxoj/telegram-bot-dumper
Telegramボットをダンプします。Telegram Webのように閲覧できます。Webインターフェースを備えたフォレンジックCLIツール
 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.
 screetsec/dracnmap
Dracnmapは、nmapの支援を利用してネットワークを調査し情報を収集するために使用されるオープンソースプログラムです。nmapコマンドには多くのオプションがあり、そのユーティリティをより堅牢にする一方で、新規ユーザーにとっては追跡が困難になります。そこでDracnmapは、nmapのスクリプト…
 repplus/rep-chrome
rep+ — Chrome DevTools向けBurpスタイルHTTPリピーター、組み込みAIでリクエスト説明と攻撃提案









