#1
 heavyghost-le/poc_sql_injection_in_parse_server_prior_6.5.7_-_7.1.0
Parse Server の CVE-2024-39309 を悪用する高度な PostgreSQL データベース列挙ツール - セキュリティ研究のための包括的な SQL インジェクション悪用
 tnkr/poc_monitor
CVE-2024-49112 の PoC を探す短いスクレイパー
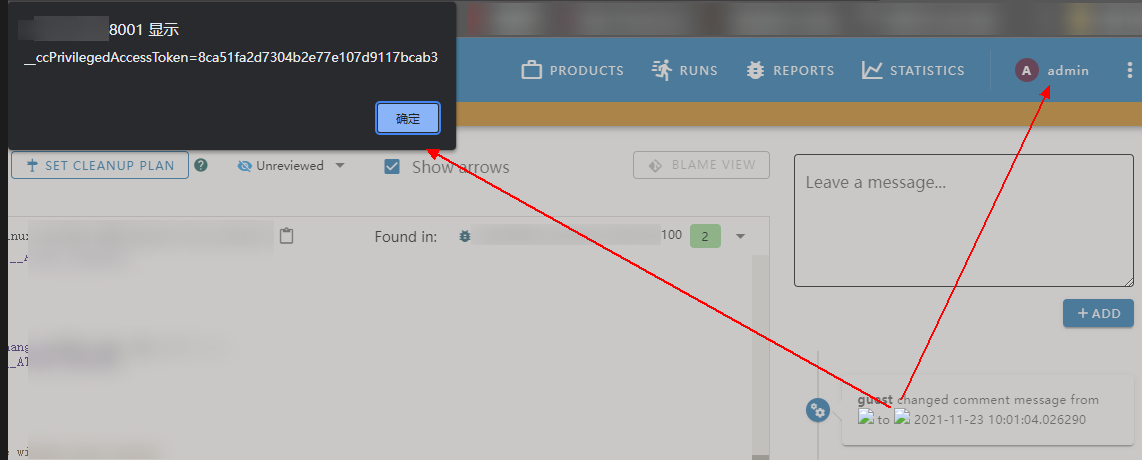 hyperkopite/cve-2021-44217
概念実証: Ericsson CodeCheckerのコメントコンポーネントにおける格納型XSS脆弱性(CVE-2021-44217)を利用し、レポートビューアAPIを介したクッキー窃取および機密データの不正取得を可能にします。
 pgasus99/poc-cve-2025-52913
CVE-2025-52913(Mitel MiCollabにおけるパス正規化の脆弱性)の概念実証(PoC)
 ruiwenya/cve-2025-32395
CVE-2025-32395-POC
 matejsmycka/poc-cve-2025-12097
CVE-2025-12097の概念実証エクスプロイト。NI-modified Appwebサーバーにおけるディレクトリトラバーサルの脆弱性で、Windowsシステム上で任意のファイル読み取りを可能にします。
 vmc8ll/poc-cve-2024-23897
CVE-2024-23897: Jenkinsの任意ファイル読み取りがRCEにつながる
 defensiveorigins/poc-cve-2022-26671
CVE-2022-26671の概念実証エクスプロイトで、ASPXログインページにおけるハードコードされた平文の認証情報の開示を示します。脆弱性の検証やセキュリティ評価に有用です。
 sunhuihi666/cve-2025-31125
Vite 任意ファイル読み取り脆弱性POC
 thechrono13/poc---cve-2018-6389
Wordpress 4.9.2 における脆弱性 CVE-2018-6389 の概念実証(PoC)
 downgraderz/poc-cve-2000-0649
CVE-2000-0649 の PoC を作成する小さなツール。
 tabbysable/poc-2020-8558
Kubernetes CVE-2020-8558 に関する情報、概念実証エクスプロイトを含む。
 tpdlshdmlrkfmcla/php-cgi-cve-2024-4577
php-cgi-cve-2024-4577
 miclelsoncn/cve-2025-30208_poc
CVE-2025-30208 任意ファイル読み取り脆弱性のクイック検証
 ywchen-ntust/php-cgi-rce-scanner
URLリストを使用してCVE-2024-4577の脆弱性をスキャンします。
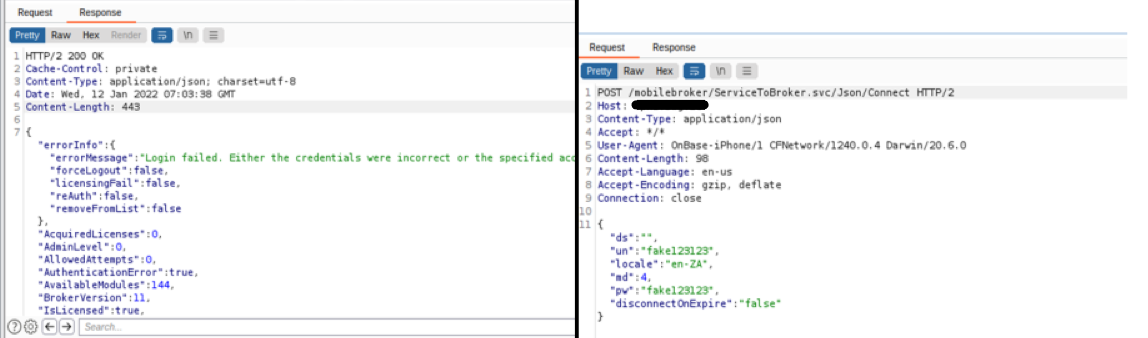 initroot/cve-2022-23342
Hyland OnBaseのActive Directoryユーザー名列挙脆弱性の概念実証。ログインエンドポイントの応答の違いを利用し、未認証のユーザー偵察を可能にします。
 mooseloveti/pagseguro-connect-para-woocommerce-cve-report
CVE-2025-10142 の開示