#1
 alperenugurlu/nac_bypass_agent
この関数は上記のすべての機能を組み合わせ、ユーザーから必要な情報を受け取り、IPアドレスとMACアドレスの変更、responderおよびtcpdumpツールの起動、そしてnbtscanツールの実行を行います。
 antoniococo/runascs
RunasCs - Windows標準のrunas.exeのC#およびオープン版
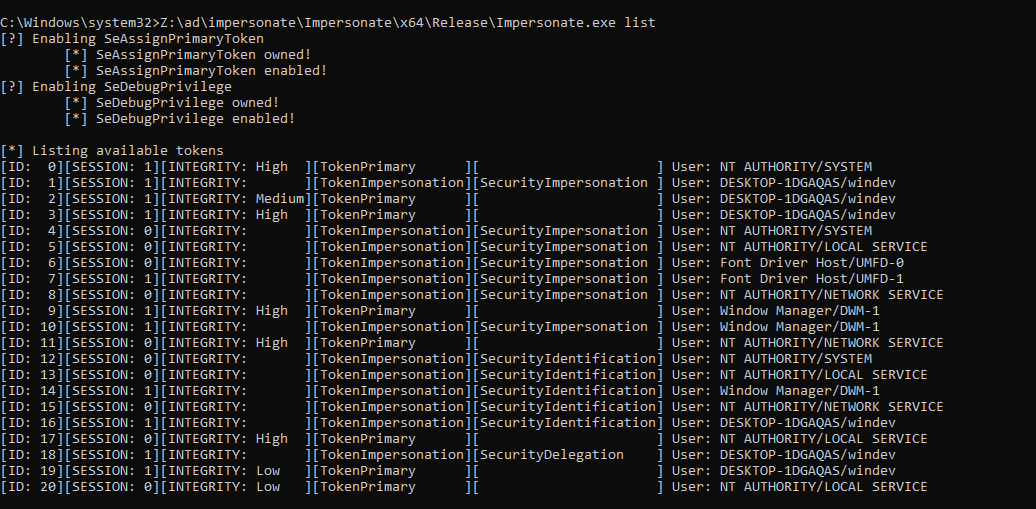 sensepost/impersonate
Windowsトークン偽装ツール
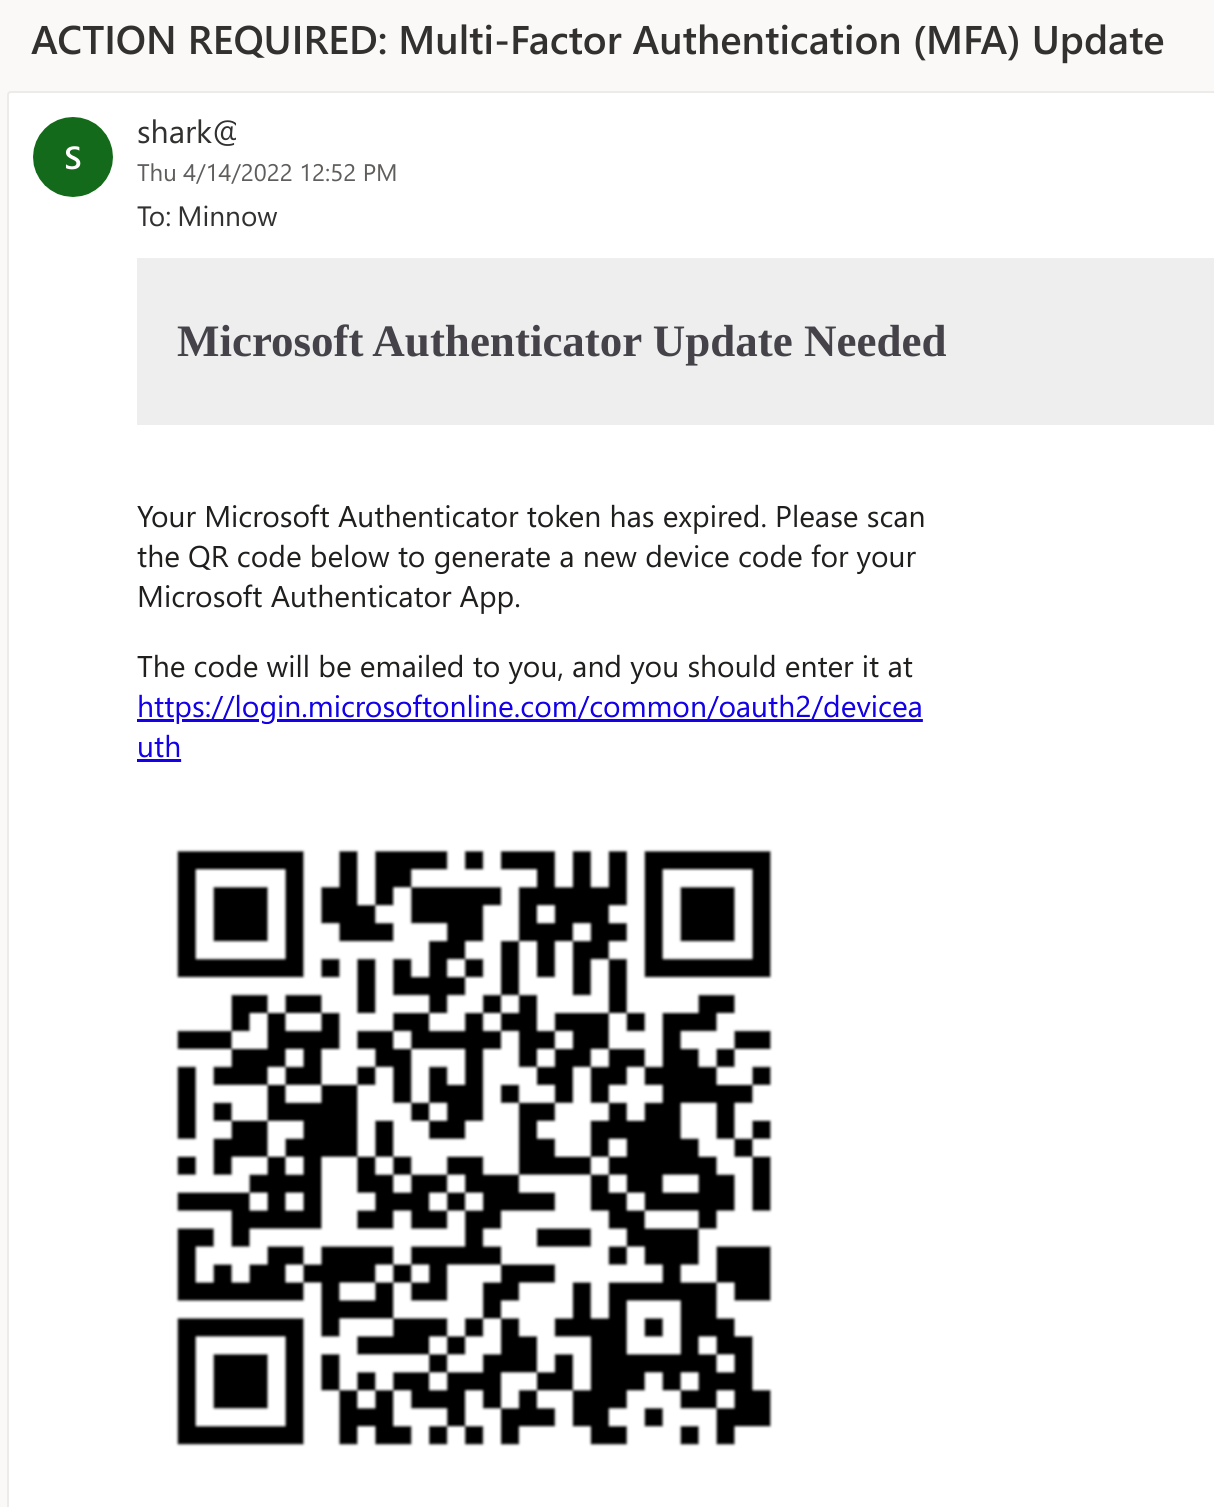 secureworks/squarephish
MFA更新の口実を利用し、OAuthデバイスコード認証フローとQRコードを組み合わせてMicrosoft認証トークンを収集する高度なフィッシングツール。
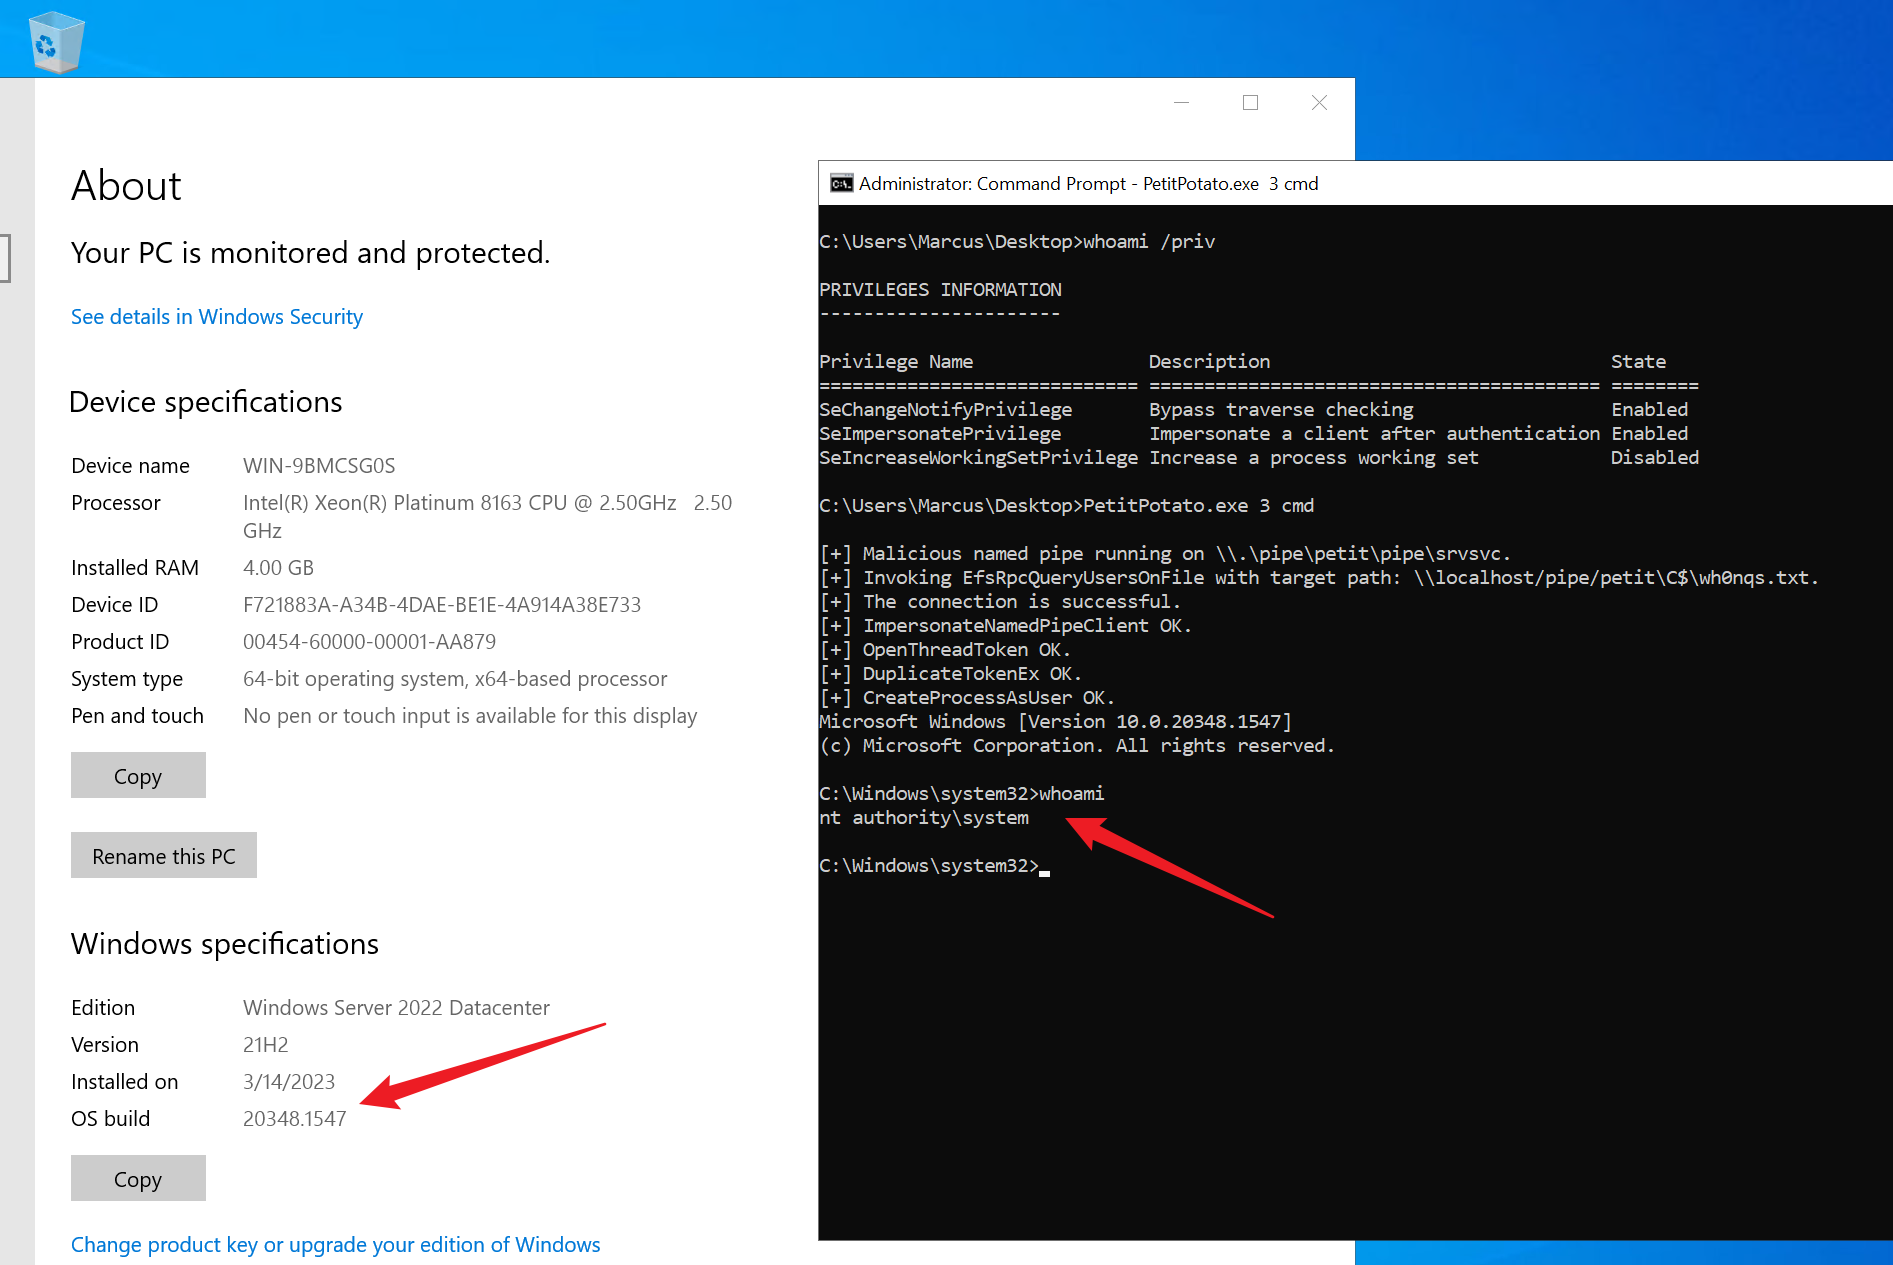 wh0amitz/petitpotato
PetitPotam によるローカル権限昇格(偽装特権の悪用)。
 nccgroup/droppedconnection
Cisco ASA Anyconnect VPNサービスをエミュレートし、レッドチームのフィッシング作戦における認証情報の収集とVBSペイロードの配信を行います。

 gar-re/cve-2022-27438
CVE-2022-27438の概念実証エクスプロイト。Advanced Installer 19.3における偽装された更新サーバーを介したリモートコード実行を示す。DNSスプーフィングと証明書生成手順を含む。
 rxwx/chlonium
オフラインDPAPI状態キー復号化を用いてブラウザ間でChromiumのクッキーとパスワードをクローン・インポートし、AES-256 GCM暗号化データベースをサポートするレッドチーム運用向けツールです。
 quentinhardy/pytmipe
Windows上での権限昇格のためのトークン操作と偽装を行うPythonライブラリおよびクライアント
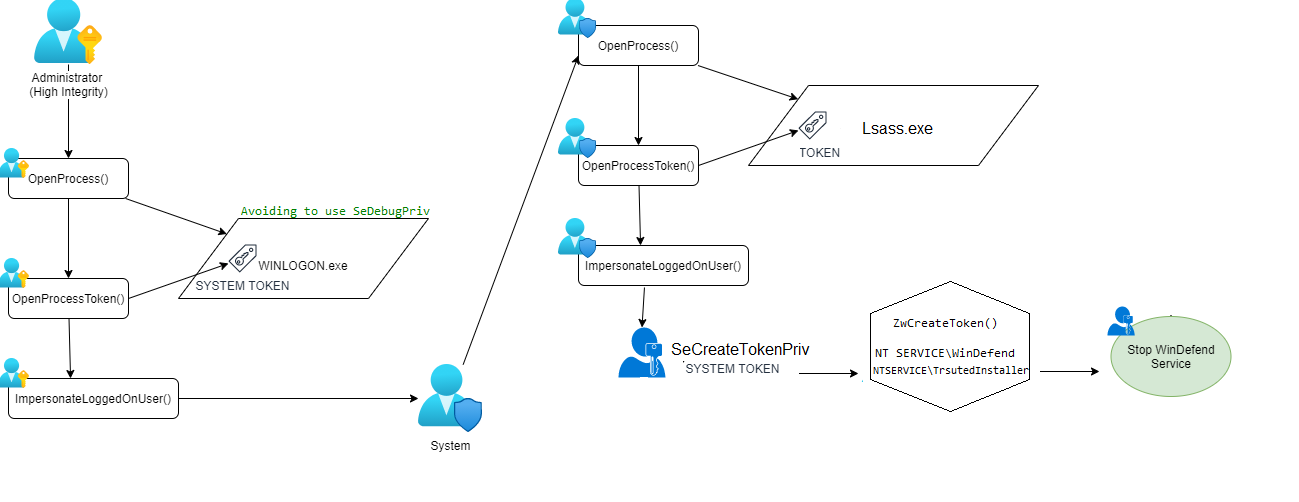 lab52io/stopdefender
プログラムによるWindows Defenderの停止
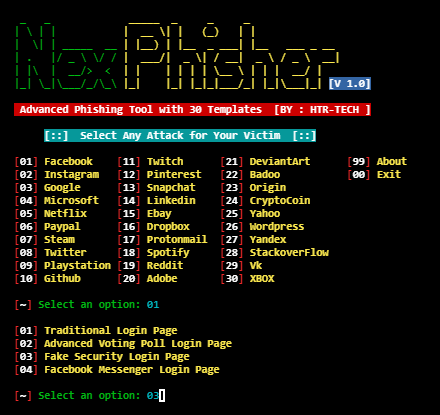 htr-tech/nexphisher
高度なフィッシングツール
 thekingofduck/burpfakeip
Burp Suite拡張機能で、HTTPリクエスト内のIPアドレスを偽装し、サーバー側のIP制限のテストや、IPベースのアクセス制御のバイパスを可能にします。
 kevin-robertson/inveighzero
ペネトレーションテスター向けの.NET IPv4/IPv6 マシン・イン・ザ・ミドル ツール
 dec0ne/krbrelayup
KrbRelayUp - LDAP署名が強制されていない(デフォルト設定)Windowsドメイン環境におけるユニバーサルな修正不要のローカル権限昇格。
 morrubin/negoexrelay
NegoEx/PKU2U Kerberos認証を任意のターゲットにリレーし、資格情報なしの認証、コマンド実行、SMBハッシュのダンプ、および横移動のための対話型セッションを可能にします。
 hackerxphantom/spoof_anymail
最も強力な、あらゆるメールアドレスで偽メールを送信。検出不能。