#1
 abdurahmon3236/cve-2022-4539
CVE-2022-4539のエクスプロイトで、X-Forwarded-Forヘッダーを偽装してWordPress WAFのIPベースのログイン制限およびログ記録制限をバイパスします。スケーラブルなペイロードと、対象を絞ったセキュリティテストのためのIP生成ロジックを含みます。
 quinnbast/malicious-mcp
信頼できないMCPサーバーが文字通りすべてを盗む方法を示す概念実証リポジトリ...
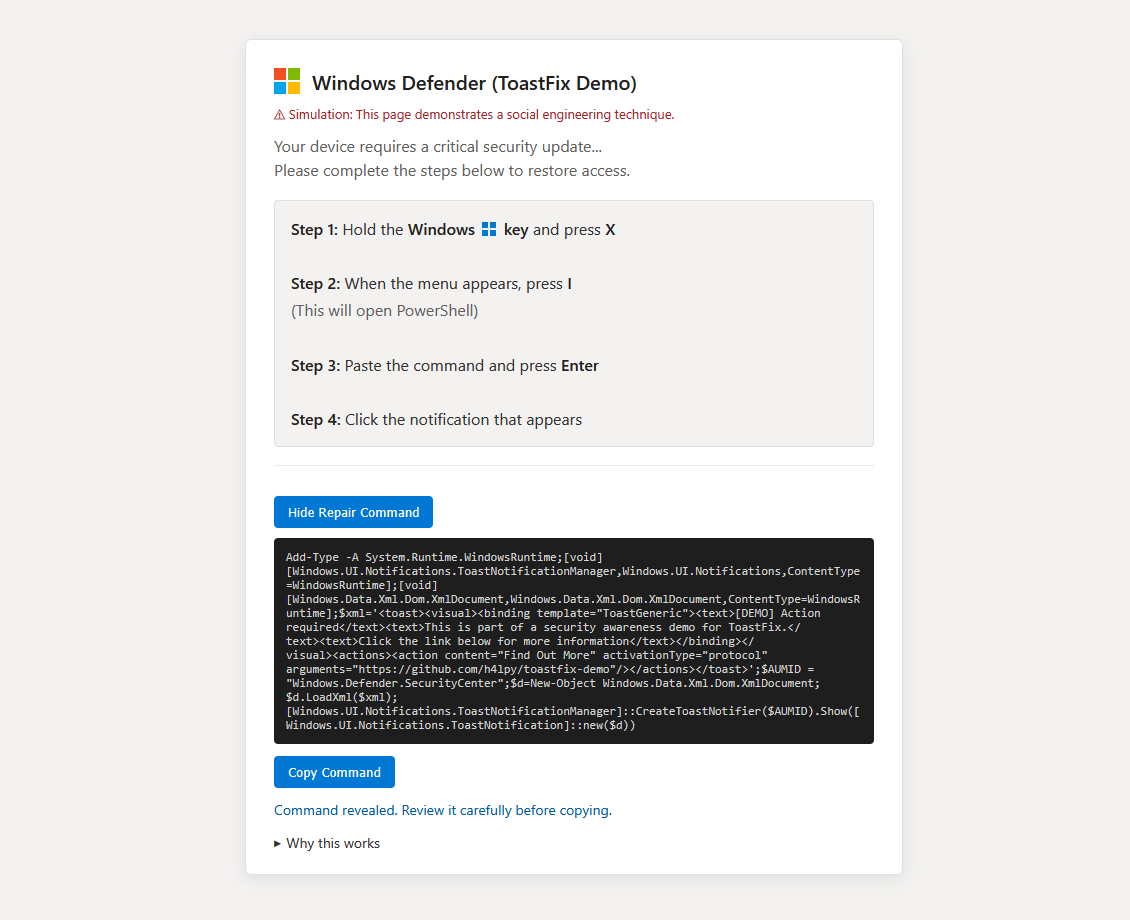 h4lpy/toastfix-demo
概念実証セキュリティデモは、PowerShellが信頼できるように見えるWindowsトースト通知を作成し、ClickFixスタイルのルアーと連鎖させる方法を示す。
 wifiphisher/wifiphisher
レッドチームの活動やWi-Fiセキュリティテストのための不正アクセスポイントフレームワーク。Evil Twin、KARMA、Known Beacons攻撃を実行してMITMの位置を確立し、その後カスタムWebフィッシングキャンペーンを展開して認証情報を取得したりペイロードを配信します。
 r00t-3xp10it/backdoorppt
あなたのpayload.exeを偽のWord文書(.ppt)に変換します
 syss-research/clone-cert
X.509証明書を"クローン"するシンプルなシェルスクリプト
 ustayready/credsniper
CredSniperは、PythonのマイクロフレームワークFlaskとJinja2テンプレートで書かれたフィッシングフレームワークで、2FAトークンをキャプチャする機能をサポートしています。
 kernelfl00d/incriminator
Incriminatorは、教育目的のオープンソースプロジェクトであり、サイバー犯罪中に他のデバイスを罪に陥れることを可能にします。
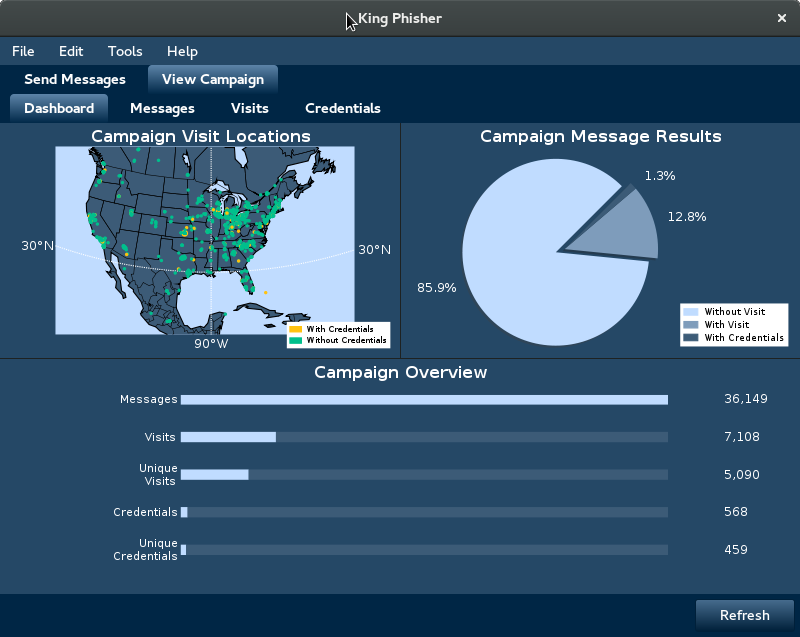 crimsonforge-io/king-phisher
実際のフィッシングキャンペーンを模倣し、認証情報収集、メール追跡、ランディングページのクローン作成により、セキュリティ意識向上トレーニングおよび許可されたペネトレーションテストを実施します。
 undeadsec/socialfish
認定されたレッドチーム演習のための最新の動的フィッシングツールキット。ログインページをクローンし、資格情報、クッキー、2FAコードを取得します。ライブオペレータパネルとトンネリングサポートを備えています。
 mharjac/bad_ducky
Rubber Ducky 互換クローン、CJMCU BadUSB HW ベース。
kgretzky/evilginx2スタンドアロン型のMan-in-the-Middle攻撃フレームワークで、ログイン認証情報とセッションクッキーをフィッシングし、二要素認証をバイパスすることを可能にします。
 trustedsec/social-engineer-toolkit
TrustedSec による Social-Engineer Toolkit (SET) リポジトリ - SET の全ての新バージョンがここにデプロイされます。

 initstring/evil-ssdp
SSDP応答をスプーフィングし、偽のUPnPデバイスを作成して、認証情報やNetNTLMチャレンジ/レスポンスをフィッシングします。