#1
 virtualabs/btlejuice
ウェブベースのインターセプションプロキシを介して、Bluetooth Smartデバイスとモバイルアプリ間のGATTトラフィックを傍受・リプレイ・改変するBLE Man-in-the-Middleフレームワーク。
 trustedsec/reel
ノードベースのキャンペーン、認証情報の取得、SMTP配信、CAPTCHA、およびオプションのブラウザ認証情報リプレイに対応したフィッシングシミュレーションとセキュリティ意識向上フレームワーク。
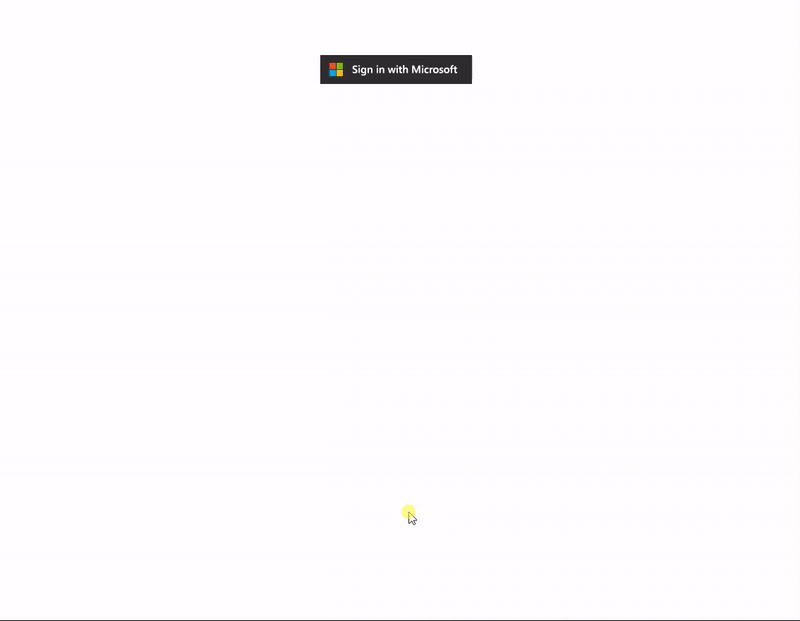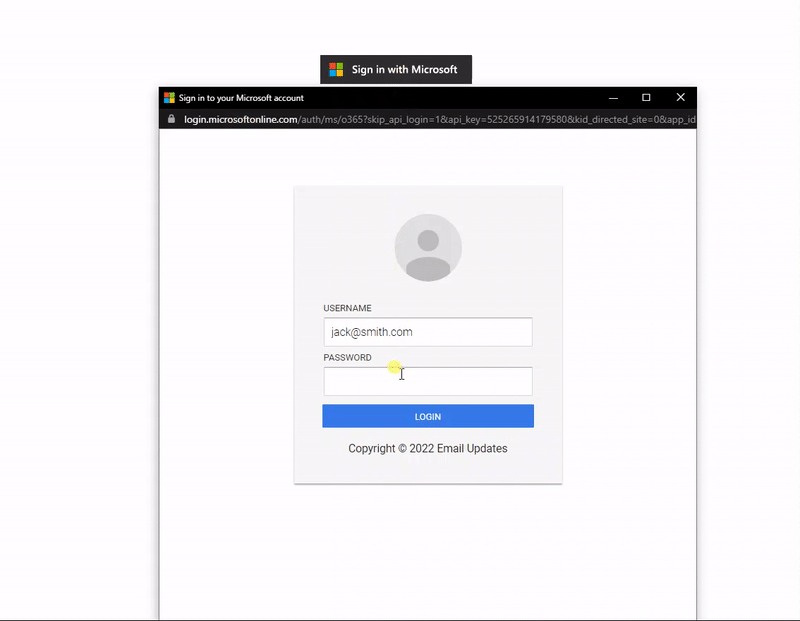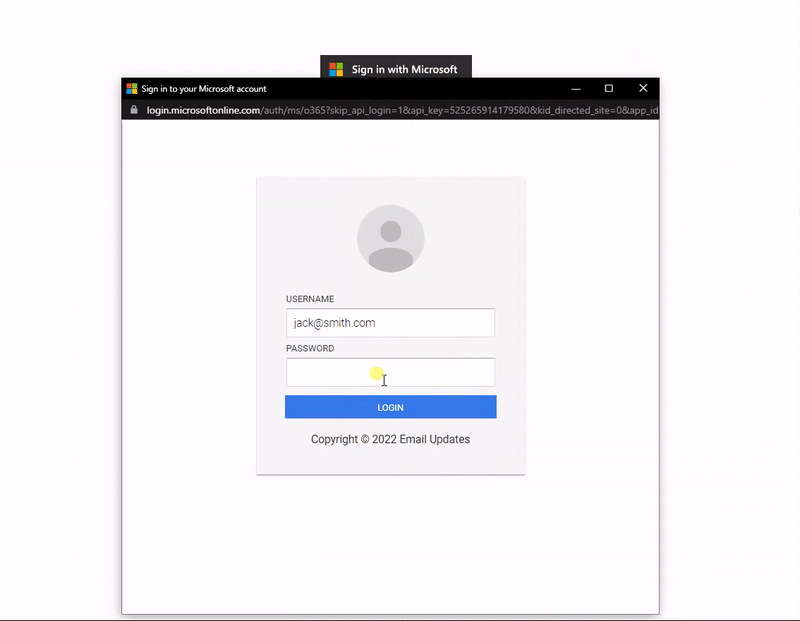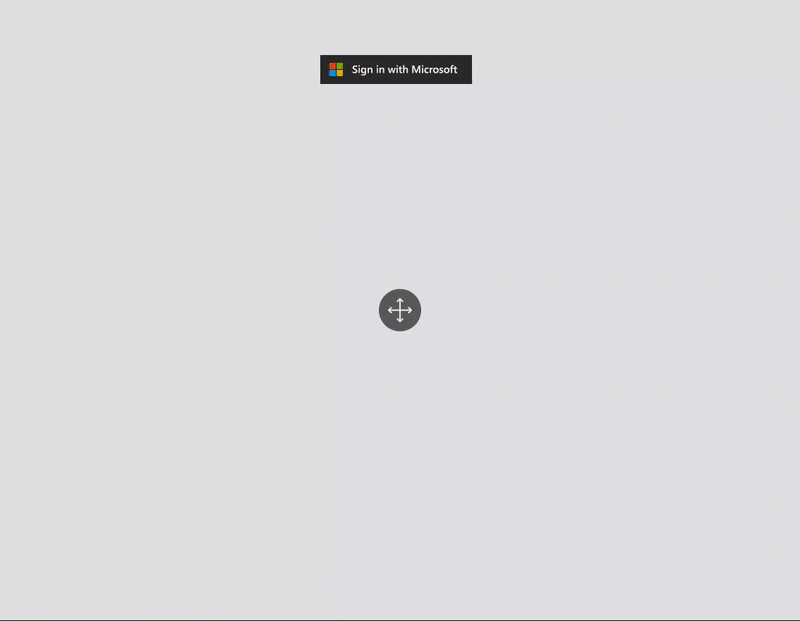 mrd0x/bitb
HTML/CSS/JSテンプレート(Browser-In-The-Browserフィッシング攻撃用)。偽のログインウィンドウを埋め込み、タイトル、ドメイン、フィッシングリンクをカスタマイズ可能で、ソーシャルエンジニアリングシミュレーションに使用します。
 mandatoryprogrammer/thermoptic
スタックの全レイヤーにわたってリクエストをChromeブラウザとして完全に偽装する、次世代のHTTPステルスプロキシ。
 byt3bl33d3r/spamchannel
MailChannels を利用して +200万以上のドメインからメールをスプーフィング (DEFCON 31 トーク)
 dec0ne/krbrelayup
KrbRelayUp - LDAP署名が強制されていない(デフォルト設定)Windowsドメイン環境におけるユニバーサルな修正不要のローカル権限昇格。
 johnhammond/recaptcha-phish
偽のreCAPTCHAを使ったフィッシング
 synacktiv/prox-ez
Windows認証メカニズムをテストするためのHTTP/HTTPSインターセプトプロキシ。NTLM、Kerberos、pass-the-hash、pass-the-ticket、リレー攻撃に対応し、MITM用の証明書生成機能を内蔵。
 breakfix/sharpscom
SCOMと対話するためのC#ユーティリティ
 sfewer-r7/cve-2026-55040
Microsoft SharePoint CVE-2026-55040 用の概念実証エクスプロイト。JWTトークンを偽造し、認証をバイパスして、メタデータを自動検出し、SID列挙によりサイト管理者になりすまします。
 mharjac/bad_ducky
Rubber Ducky 互換クローン、CJMCU BadUSB HW ベース。
 antoniococo/runascs
RunasCs - Windows標準のrunas.exeのC#およびオープン版
 quinnbast/malicious-mcp
信頼できないMCPサーバーが文字通りすべてを盗む方法を示す概念実証リポジトリ...
 dtrecherel/dnsspoof
Python3で書かれたDNSスプーファーツール。
 kevin-robertson/inveighzero
ペネトレーションテスター向けの.NET IPv4/IPv6 マシン・イン・ザ・ミドル ツール
 r00t-3xp10it/backdoorppt
あなたのpayload.exeを偽のWord文書(.ppt)に変換します