
 #1
偽のIDを作成し、通信を偽装し、ソーシャルエンジニアリングのターゲットになりすますためのツール。
Kitploit おすすめ

 pwardle/not-a-mused
Museの文書化されていないディクテーションエンドポイント設定を悪用するProof-of-conceptで、ローカルの非特権プロセスがディクテーショントラフィックをリダイレクトしてプロンプトをキャプチャし、アプリのアクセス権限を悪用できるようにする。
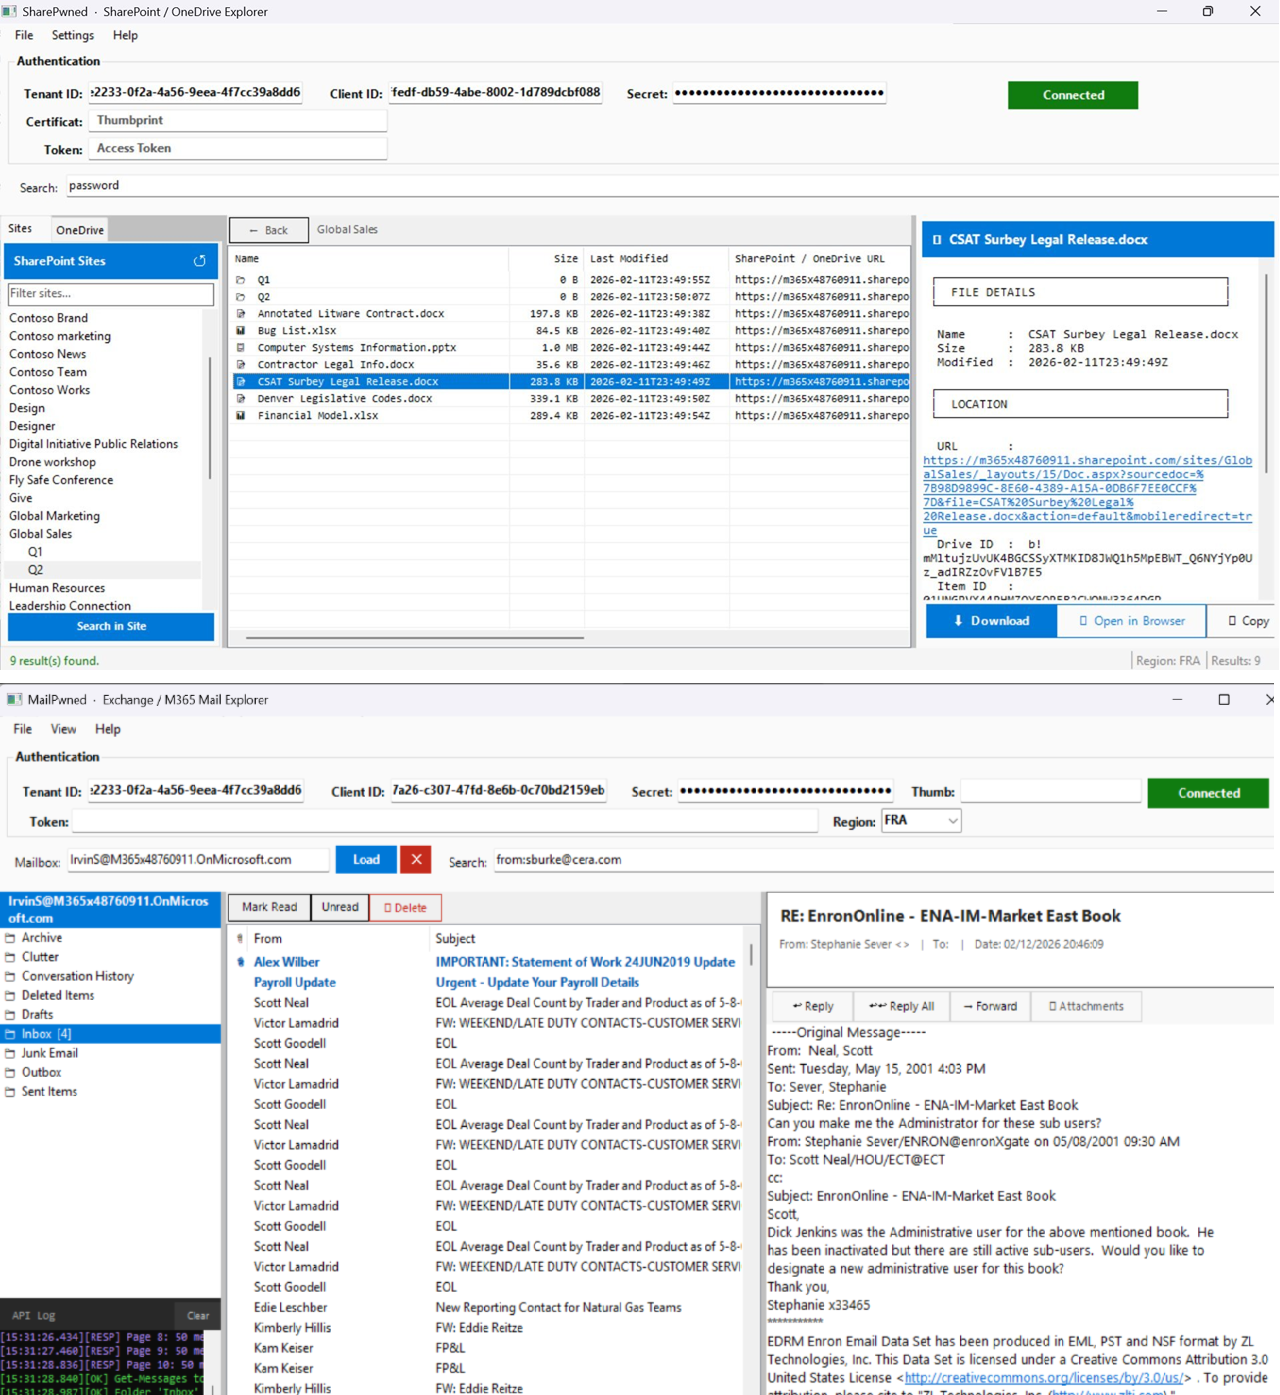 otterhacker/m365pwned
M365環境からアプリケーションレベルのOAuthトークンを使用してデータの列挙、検索、および外部持ち出しを行うための2つのWinForms GUIツール
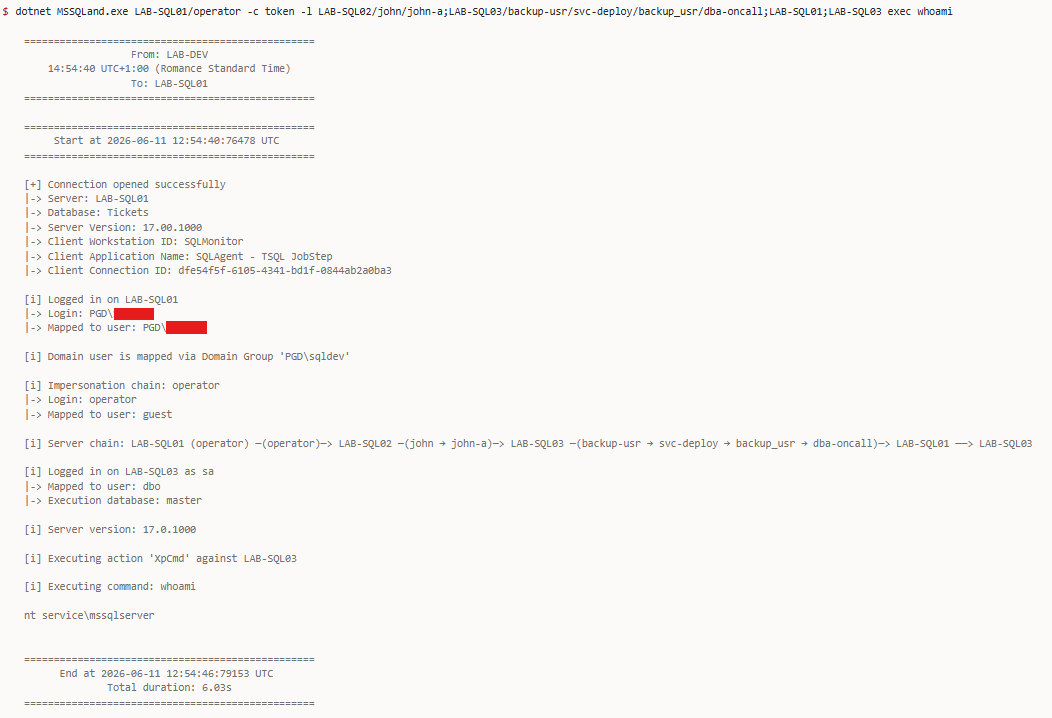 n3rada/mssqland
ターゲット内C#製のMicrosoft SQL Server(MS SQL / MSSQL)用ポストエクスプロイテーションツールで、任意の深さのリンクサーバーチェーンをたどり、各ホップでカスケードログイン権限借用を行います。
 ghost-otpbot/smsotpbot
OTP BOT Paypal、Instagram、Snapchat、Google、3D Secure、その他多くのSMS認証をバイパスします...
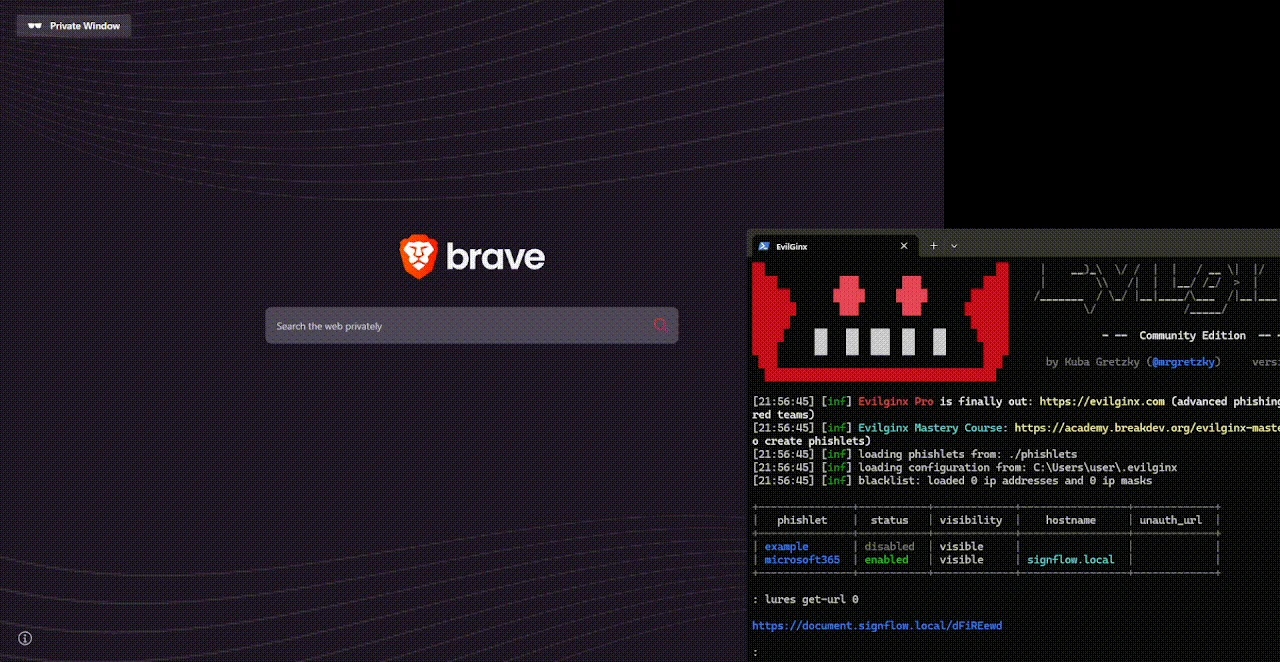 0x4meliorate/mimic
フレームレス Browser‑in‑the‑Browser (BitB) - iframe なし、フレームバスティングの問題なし。リバースプロキシ経由で簡単に注入できる、現実的なフィッシングシミュレーションのための単一スクリプトの Shadow DOM / MutationObserver…
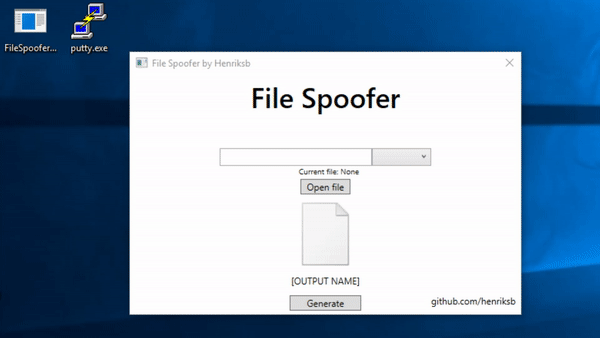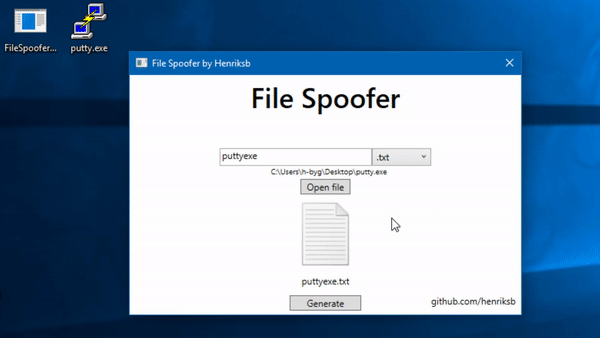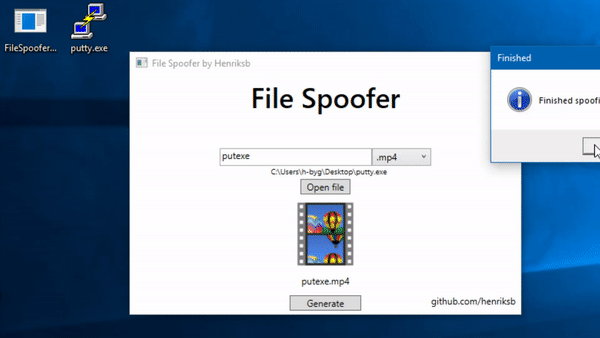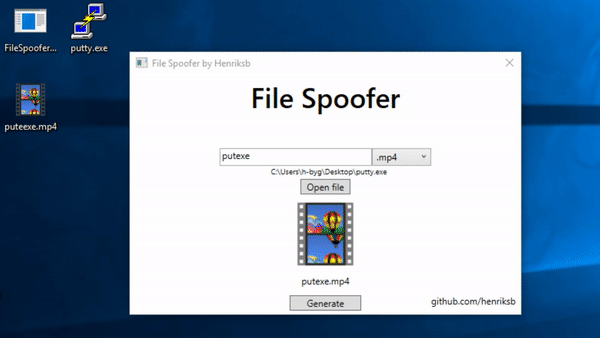 henriksb/extensionspoofer
Windowsでファイルアイコンと拡張子を偽装する
 muraenateam/muraena
ほぼ透過的なリバースプロキシを用いて、標的のWebアプリケーションを動的にミラーリングし、オリジンサーバーと対話しながら、フィッシングおよびフィッシング後の活動を自動化します。
 thekingofduck/burpfakeip
Burp Suite拡張機能で、HTTPリクエスト内のIPアドレスを偽装し、サーバー側のIP制限のテストや、IPベースのアクセス制御のバイパスを可能にします。

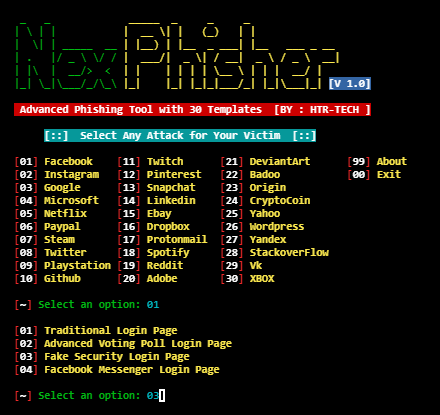 htr-tech/nexphisher
高度なフィッシングツール
 priyankvadaliya/hack-captive-portal
このスクリプトは、公共Wi-Fiネットワークのキャプティブポータルを通過するのに役立ちます。既にキャプティブポータルに接続して認証を受けている誰かからIPとMACを乗っ取ります。
 0x574r/darkcloak
Linuxプロセスアイデンティティ偽装ツール。11フェーズのprctlパイプラインを通じてcomm、argv、cmdline、environ、exeパス、VMAを偽装し、別のプロセスになりすます。
 venomous/cloudscraper
CloudflareのアンチボットページをバイパスするPythonモジュール。
 s4vitar/eviltrust
Rogue APの自動展開に最適なツール、テンプレート選択機能 + 2FA対応。有線接続は不要。
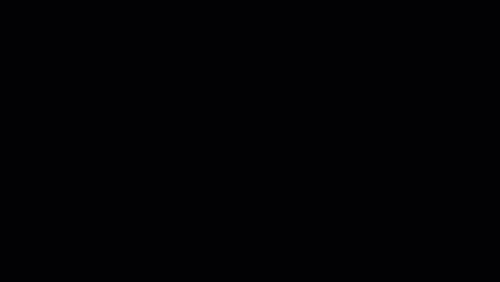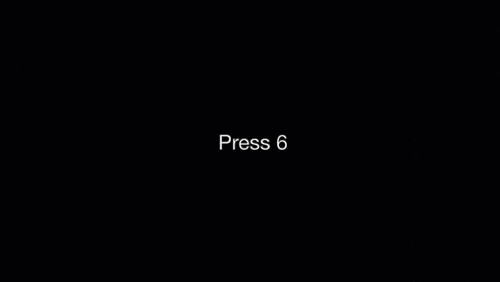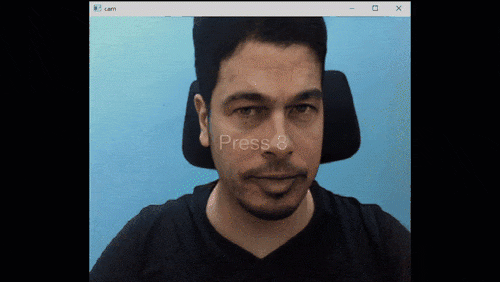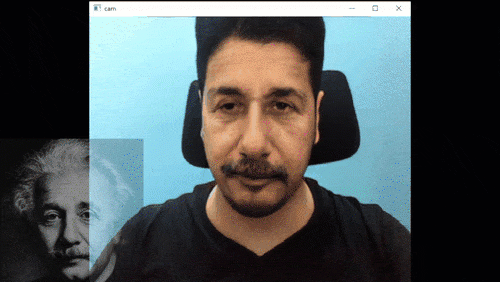 sensity-ai/dot
リアルタイムのディープフェイクツールキット。身元確認システムやビデオ会議システムのペネトレーションテスト用。フェイススワップ、画像アニメーション、レッドチーム向け仮想カメラインジェクションをサポート。
 thespeedx/tbomb
これは、LinuxおよびTermux向けのSMSおよびコールボンバーです。
 kernelfl00d/incriminator
Incriminatorは、教育目的のオープンソースプロジェクトであり、サイバー犯罪中に他のデバイスを罪に陥れることを可能にします。
 ytkoka/impersonate-proxy
TLSフィンガープリント(JA3/JA4)、HTTP/2フィンガープリント、HTTPヘッダーの順序、User-Agentを、単一のYAML設定ファイルからすべて制御できるローカルMITMプロキシ。






