#1
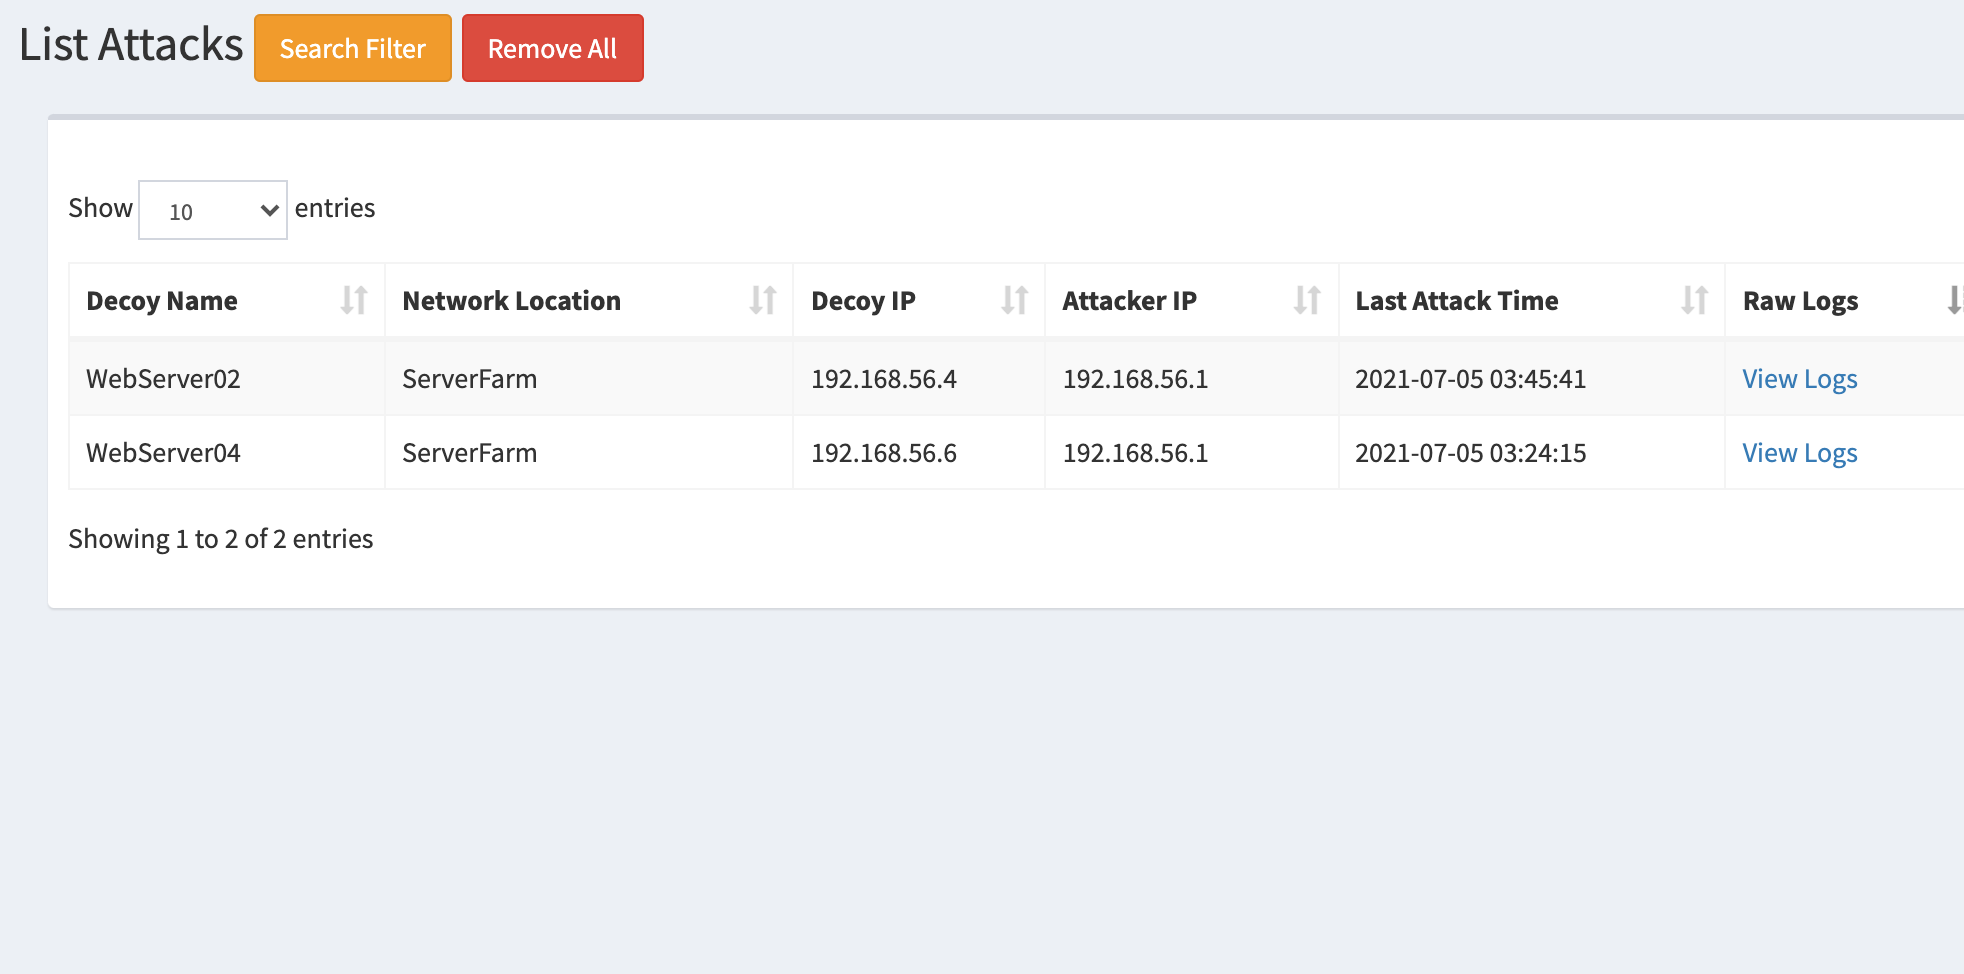
 bhdresh/dejavu
DejaVU - オープンソースデセプションフレームワーク
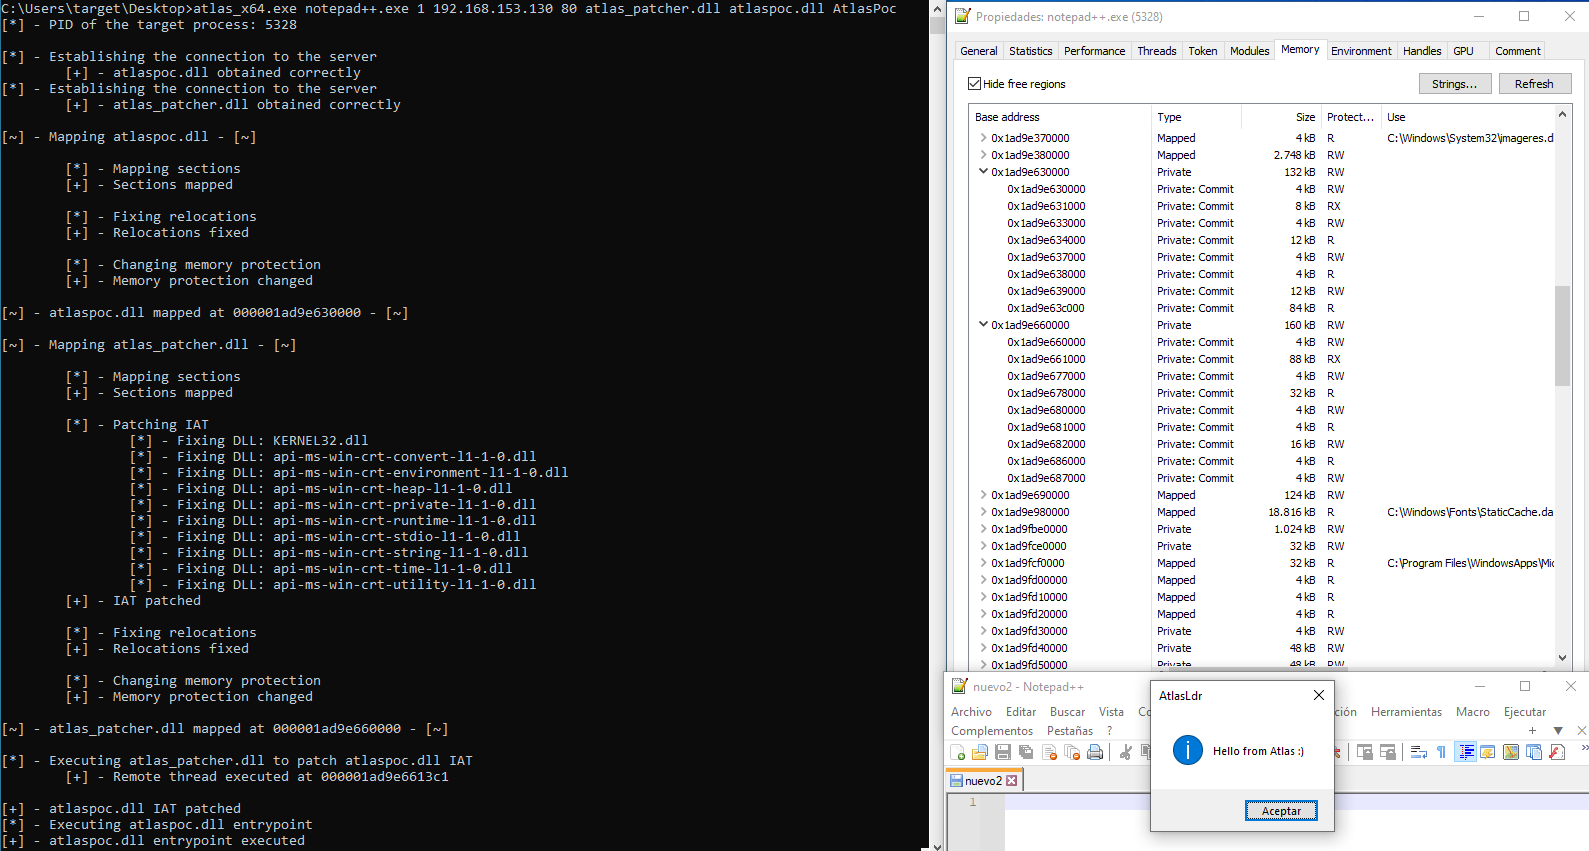 krypteria/atlasldr
Dynamic Indirect Syscalls を使用して実装された Reflective x64 PE/DLL Loader
 syworks/wireless-ids
無線パケットをスニッフィングして、(WEP/WPA/WPS) 攻撃などの疑わしいアクティビティを検出する機能。
 an0nud4y/av-edr-lab-environment-setup
マルウェア開発に役立つAV/EDRラボ環境のセットアップ参考情報
 telefonica/ibombshell
任意のタイミングでポストエクスプロイテーションのプロンプトを展開するツール
 r00t-3xp10it/trojanizer
ペイロードのトロイの木馬化 - WinRAR (SFX) 自動化 - Linuxディストリビューション上
 xyrem/hyperdeceit
HyperDeceit 是一个终极一体化库,模拟 Windows 的 Hyper-V,使您能够轻松拦截和操纵操作系统任务。
 bl4ckm1rror/fud-uuid-shellcode
C++のシェルコードインジェクション技術。XOR暗号化とUUID文字列変換を用いてWindows Defenderを回避し、関数呼び出しの難読化、VirtualAllocとEnumChildWindowsによるメモリ実行を実現。
 vxfemboy/ghostport
Rustで構築された高性能ポートスプーフィングツール。全ポートにわたる動的サービスエミュレーションでポートスキャナを撹乱します。カスタマイズ可能なシグネチャ、効率的な非同期処理、簡単なトラフィックリダイレクトを備えています。

 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - あなたのfake-APのニーズすべてに応えます!
 mgeeky/stracciatella
運用セキュリティ上安全な、C#内から(別名SharpPick)のPowerShell実行空間。AMSI、制約言語モード、スクリプトブロックログが起動時に無効化されています。
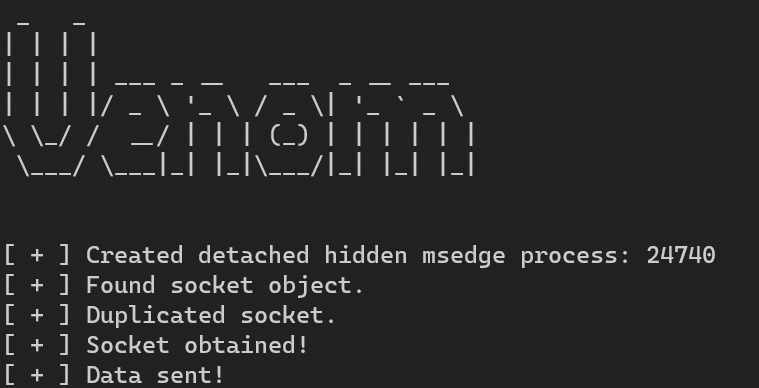 idov31/venom
Venom は、盗まれたブラウザソケットを使用して回避的通信を実行することを目的としたライブラリです
 matheuzsecurity/ringreaper
io_uringを使用して従来のsyscallを回避することで、EDRの検出をステルス的にバイパスするLinuxポストエクスプロイテーションエージェント。
 d4rksystem/vboxcloak
マルウェア解析者が、解析を回避しようとするマルウェアからWindows VirtualBox Windows VMを隠す手助けをするPowerShellスクリプト。確実にpafishの評価を少なくとも数ポイント下げられます ;)
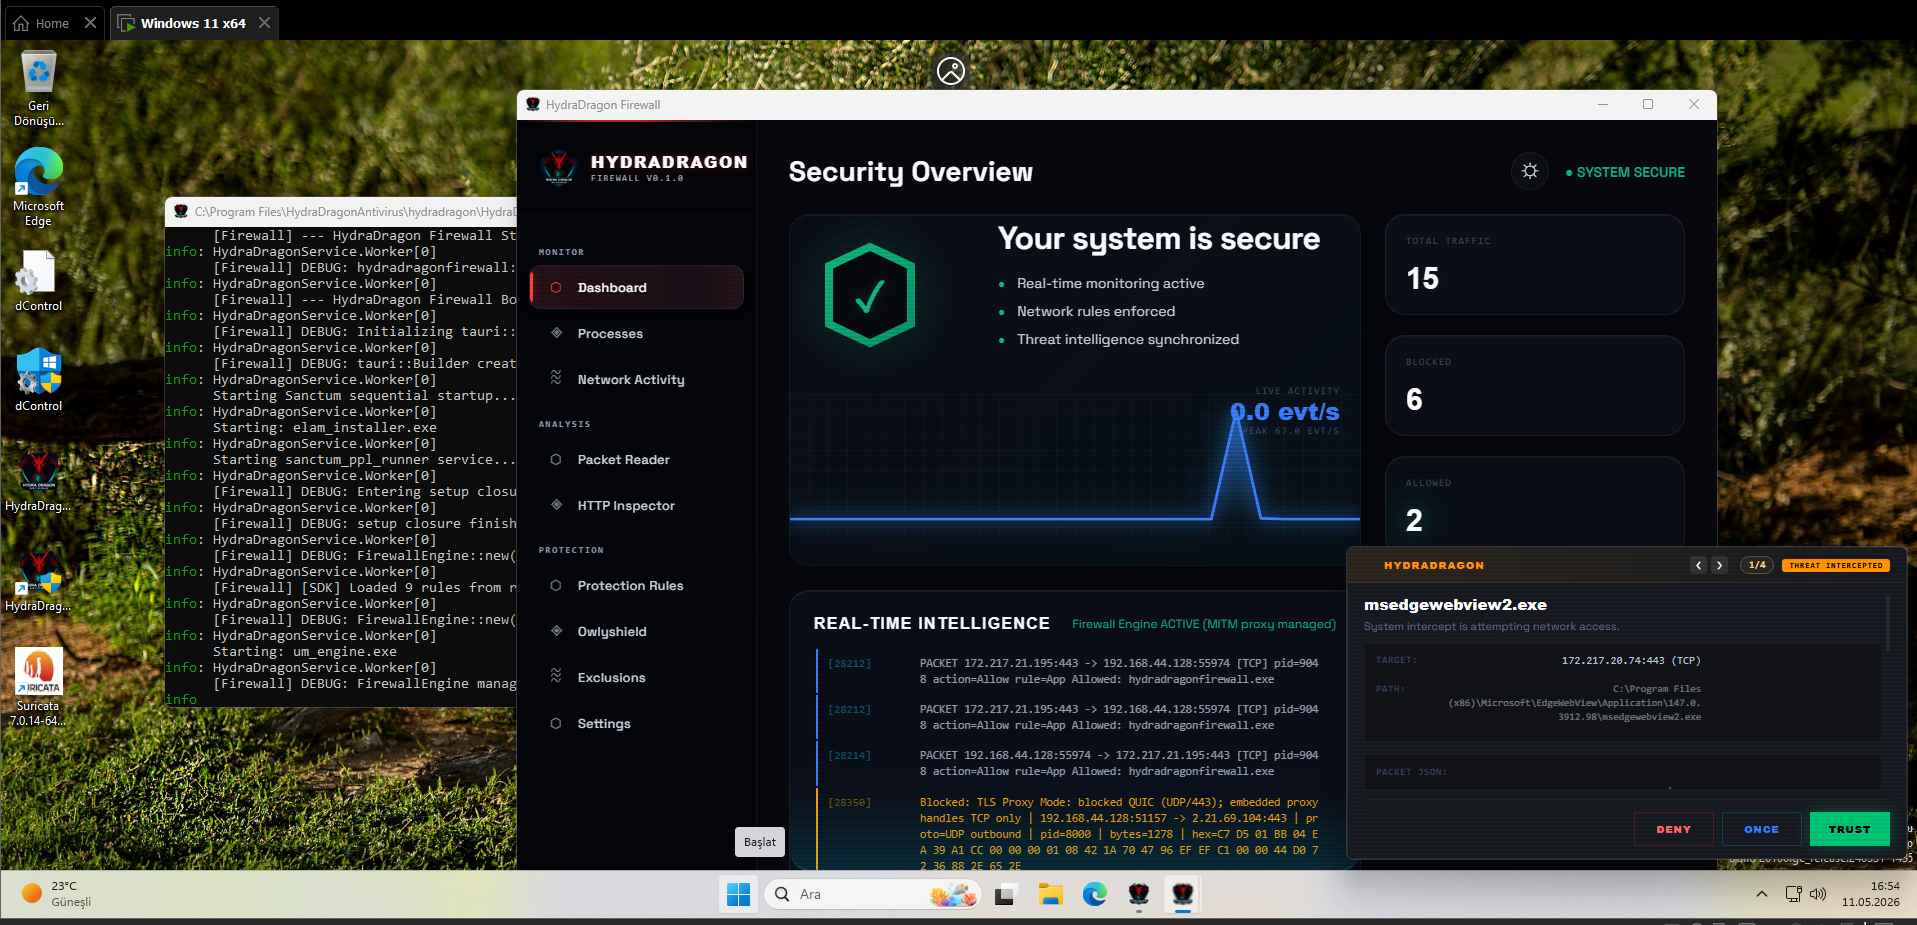 hydradragonantivirus/hydradragonantivirus
Dynamic and static analysis with Real Time Malware Analysis with Antivirus for Windows, including open-source XDR (3 EDR projects), ClamAV, YARA-X,…
 robertdavidgraham/isowall
これは、対象デバイスをローカルネットワークから完全に隔離するミニファイアウォールです。