

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ghostport — Rustで構築された高性能ポートスプーフィングツール。全ポートにわたる動的サービスエミュレーションでポートスキャナを撹乱します。カスタマイズ可能なシグネチャ、効率的な非同期処理、簡単なトラフィックリダイレクトを備えています。 | Kitploit
ツール/GitHubGitHub/vxfemboy/ghostport
防御ツールIDS/IPS回避ネットワークセキュリティフィンガープリントスプーフィング
GitHubvxfemboy/ghostport

ghostport

Rustで構築された高性能ポートスプーフィングツール。全ポートにわたる動的サービスエミュレーションでポートスキャナを撹乱します。カスタマイズ可能なシグネチャ、効率的な非同期処理、簡単なトラフィックリダイレクトを備えています。

リポジトリを見る
48630453ヶ月前Kitploit レビュー済み
共有

Rust

Ghostport

Ghostport は、ポートスキャナーを混乱させ、誤った情報を与えるために設計された高度なポートスプーフィングツールです。portspoof のコンセプトに触発された Rust 実装で、優れたパフォーマンスと柔軟性を提供します。
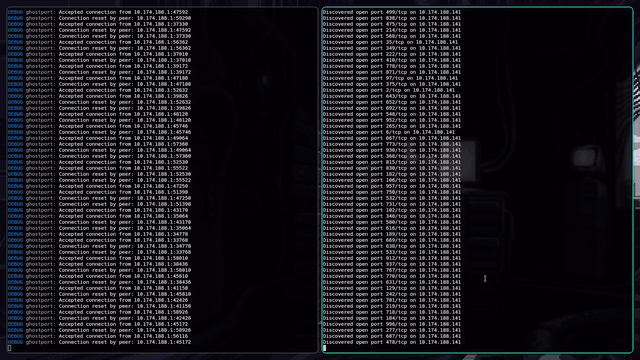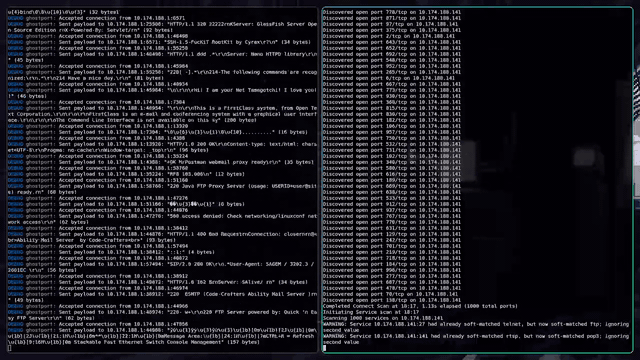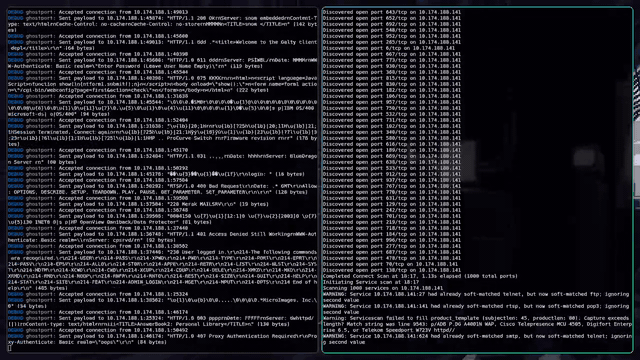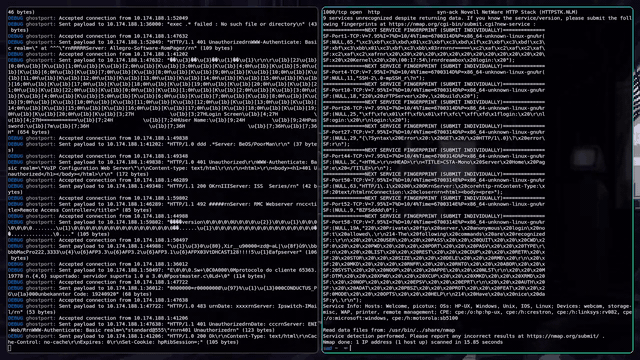
Ghostport Demo

特徴

  • 動的ポートエミュレーション: 多様な説得力のあるサービスシグネチャでポートスキャンに応答します。
  • カスタマイズ可能なシグネチャ: シンプルなテキストファイルでサービスシグネチャを簡単に追加または変更できます。
  • 高性能: Rust と Tokio で構築されており、接続を効率的に非同期処理します。
  • 柔軟なロギング: さまざまなユースケース向けに、デバッグ、詳細、クワイエットの各ロギングモードを提供します。
  • 使いやすさ: シンプルなコマンドラインインターフェースと適切なデフォルト設定を備えています。

インストール

git clone https://github.com/vxfemboy/ghostport.git
cd ghostport
cargo build --release

使い方

基本的な使い方:

./target/release/ghostport -s signatures.txt

または cargo で実行することもできます:

git clone https://github.com/vxfemboy/ghostport.git
cd ghostport 
cargo run -- -s signatures.txt

これにより、Ghostport はデフォルトのアドレス (127.0.0.1:8888) で signatures.txt のシグネチャを使用して起動します。

コマンドラインオプション

  • -s, --signatures <FILE>: シグネチャファイルへのパス (デフォルト: "signatures")
  • -l, --listen <ADDRESS>: リッスンするアドレス (デフォルト: "127.0.0.1:8888")
  • -d, --debug: デバッグロギングを有効にします
  • -v, --verbose: 詳細ロギングを有効にします
  • -q, --quiet: クワイエットロギングを有効にします
  • -V, --version: バージョン情報を表示します

例

カスタムアドレスと詳細ロギングで実行:

./target/release/ghostport -s signatures.txt -l 0.0.0.0:8888 -v

デバッグロギングで実行:

./target/release/ghostport -s signatures.txt -l 0.0.0.0:8888 -d

シグネチャファイルの形式

シグネチャファイルには、1行に1つのシグネチャを記述します。シグネチャは生のテキストまたは正規表現パターンを使用できます。例:

HTTP/1.1 200 OK\r\nServer: Apache/2.4.41 (Unix)\r\n
SSH-2.0-OpenSSH_8.2p1 Ubuntu-4ubuntu0.1
220 (vsFTPd 3.0.3)

その他の例については、シグネチャ ファイルを参照してください。

Ghostport へのトラフィックのルーティング

受信するすべての TCP トラフィックを Ghostport にリダイレクトするには、iptables を使用できます。これにより、Ghostport があらゆるポートでの接続に応答し、すべてのサービスを効果的にスプーフィングできます:


INTERFACE="eth0" # change to your network interface

iptables -t nat -A PREROUTING -i $INTERFACE -p tcp -m tcp -m multiport --dports 1:65535 -j REDIRECT --to-ports 8888

このコマンドは、ポート 1〜65535 のすべての TCP トラフィックを、Ghostport がリッスンしているポート 8888 にリダイレクトします。"eth0" は実際のネットワークインターフェースに置き換えてください。

[!NOTE] この操作には root 権限が必要であり、指定したインターフェース上のすべての受信 TCP 接続に影響します。特に本番環境では注意して使用してください。

このルールを削除するには:


iptables -t nat -D PREROUTING -i $INTERFACE -p tcp -m tcp -m multiport --dports 1:65535 -j REDIRECT --to-ports 8888

貢献

貢献は歓迎します! Pull Request を送信してください。

ライセンス

このプロジェクトは GNU ライセンスの下でライセンスされています。詳細は LICENSE ファイルを参照してください。

謝辞

  • オリジナルの portspoof プロジェクト に触発されました
  • Rust と Tokio で構築されています
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    402
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





