
 #1
IDS/IPS(侵入検知および防御システム)とネットワークセキュリティ制御をバイパスするためのツール。
Kitploit おすすめ
 cenobyte-vincit/xspawn
launchdのプライベートXPCインターフェースを介してmacOSプログラムをexecせずに起動し、EDRにlaunchdが親プロセスとして記録させます。ワンショット、KeepAlive、およびplistベースのジョブに対応しています。
 shredzwho/ig-detective
IGハンドルを追跡するために研究・設計されたOSINTツール
 umidguluzada/cyberdefense-lab
pfSense、Suricata、ELK Stackを備えた、ネットワーク監視と脅威検知のための完全なBlue Teamサイバーセキュリティラボ。
 appneta/tcpreplay
キャプチャしたネットワークトラフィックを任意の速度で編集・再生 — *NIX および Windows 向けの pcap ツールスイート。
 bettercap/bettercap
802.11、BLE、HID、CAN-bus、IPv4およびIPv6ネットワークの偵察とMITM攻撃のためのスイスアーミーナイフ。
 ghaziwali/hulios
Rustベースの透過型Torプロキシ。すべてのシステムトラフィックをTorネットワーク経由でルーティングし、強化されたセキュリティ、適切なDNS分離、最新のLinux互換性を実現します。
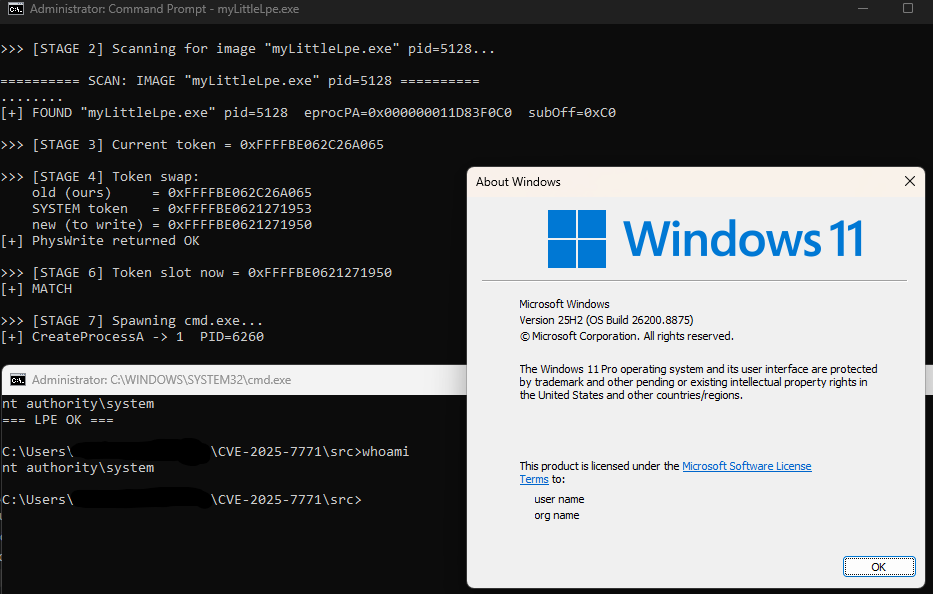 enessakircolak/cve-2025-7771
ThrottleStop.sys 任意物理メモリ読み書き
 ivan-sincek/powershell-reverse-tcp
リモートホストと通信するためのPowerShellスクリプト。
 longwayhomie/polyengine
PolyEngineは、CTFチャレンジや低レベルのWindowsセキュリティ教育向けに設計された回避型PEパッカーです。EDRおよびAVのヒューリスティックを、メモリ内実行と難読化技術の層状スタックを通じてバイパスすることに重点を置いています。
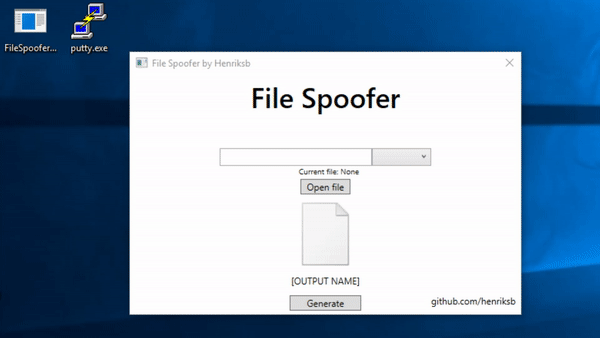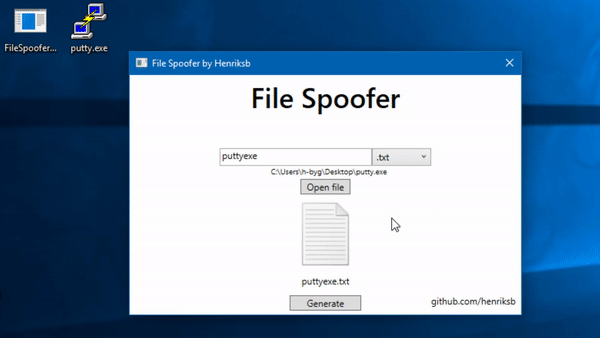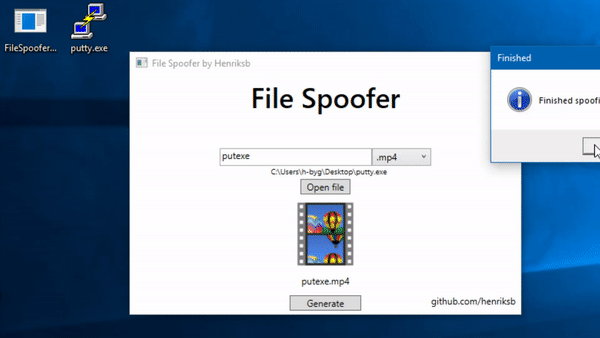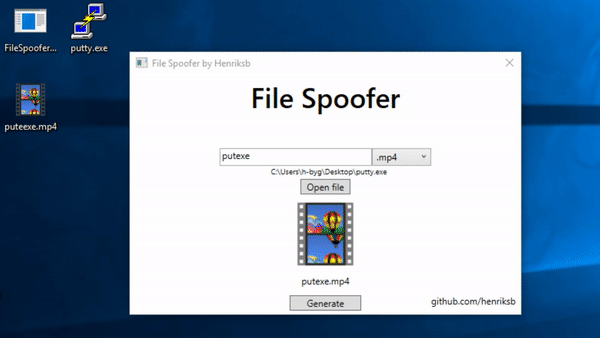 henriksb/extensionspoofer
Windowsでファイルアイコンと拡張子を偽装する
 swelljoe/flar
軽量なCLIツール。AIコーディングエージェントを隔離されたBubblewrapサンドボックス内で実行し、ファイルシステム、ネットワーク、認証情報を厳格に分離することで、プロンプトインジェクションやサプライチェーン攻撃から保護します。
 garagehq/nightcrawler
ローカルAI駆動のレッドチーマーをスマートフォン上で
 0xdea/blindsight
LSASSメモリをダンプし、基本的な対策を回避するレッドチーミングツール。
 vxfemboy/ghostport
Rustで構築された高性能ポートスプーフィングツール。全ポートにわたる動的サービスエミュレーションでポートスキャナを撹乱します。カスタマイズ可能なシグネチャ、効率的な非同期処理、簡単なトラフィックリダイレクトを備えています。
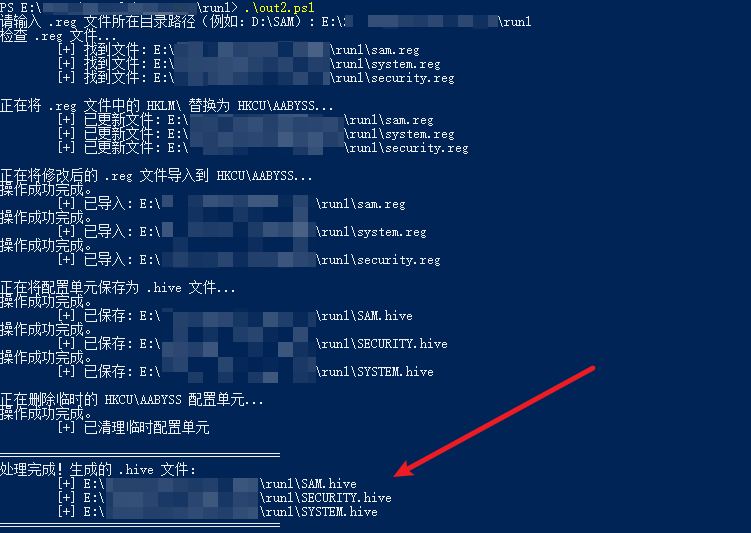 aabysszg/hashdump-bypassedr
Windows绕过EDR实现DumpHash
 egebalci/sgn
攻撃的セキュリティペイロード用のポリモーフィックバイナリエンコーダ。LFSRベースのフィードバックループ、ガベージ命令注入、複数回の難読化によりシェルコードをエンコードし、静的検出を回避します。
 markus-go/bonesi
BoNeSi - DDoSボットネットシミュレーター






