
 #1
システムおよびネットワーク内のユーザーID、認証、承認、およびアクセス制御を管理するためのツール。
Kitploit おすすめ

 abraxas/loom-adk-ci-glob
Loomでは、code_interpreter という名前の承認ルールが Strands ツールを一時停止し、ADK のコードツールとコマンドツールを見逃します。空、スター、および code_interpreter-star のルールは依然として一致します。v1.9.0 および…
 abraxas/loom-adk-a2a-hitl
google-adk 2.13.0 上の Loom では、エージェント間ツールが承認チェックを待たないため、送信が完了してしまいます。同じルールは依然として Strands と通常の ADK 関数を一時停止させます。v1.9.0 および v1.10.3。Medium 6.5。
 mihhailsokolov/bloodtrail
BloodHound CE向けのインメモリ・グラフエンジンドライバ。大規模なActive DirectoryおよびEntraフォレスト上での攻撃パスやCypherクエリを高速化し、不正確な読み取りはPostgreSQLに委譲します。

 chrisdcode1/vault-zero
VaultZero: Android向けのオフライン・ゼロ知識パスワードマネージャー兼暗号化Vault。AES-256-GCM、BIP-39 128ビットリカバリーキット、ハードウェア生体認証を採用し、ネットワーク権限なし、テレメトリなし。
 ymsniper/vault-share
Flaskによるセルフホスト型、招待制の暗号化ファイル共有。各ファイルには独自のAES-256-GCM鍵が付与され、すべての閲覧者向けにHPKEで封緘される。署名付きアップロード、別個のカバーボールトを開くデュレスパスワード、USBフラッシュドライブを要求できるマスターキーを備える。
 abraxas/chatwoot-hook-inbox-idor
Chatwoot v4.19.1 - 中: 6.6 - リモート管理者 - クロステナント設定 - 統合フックが外部の inbox_id を受け入れ、保留ステータスを強制する
 abraxas/webmin-postfix-opts-acl
Webmin 2.670 高 8.1 リモートACLバイパス。general=0/startstop=0 の Postfix ユーザーが、save_opts_misc.cgi 経由で依然として main.cf…
 excession-labs/web-security-fixtures
WebおよびAPIのセキュリティにおける一般的な脆弱性に対応した、実行可能なローカルフィクスチャ:脆弱モード、修正モード、検証ツール、記録済み実行。
 stefanoandreatta/cve-2026-51367-insecure-direct-object-reference-idor
セキュリティアドバイザリ — Vedo Suite(Bottinelli Informatica)における安全でない直接オブジェクト参照(IDOR / BOLA)。責任ある開示。
 matrix-org/synapse
Synapse: Python/Twistedで書かれたMatrixホームサーバー。
 fadi002/unshackle
起動可能なUSBからWindowsとLinuxのパスワードをバイパスするためのオープンソースツール
 mandiant/mandiant-azure-ad-investigator
Azure AD内のUNC2452およびその他の脅威アクターの痕跡を検出し、フェデレーションドメイン、サービスプリンシパル、アプリケーション、メールボックス権限を監査して侵害の兆候を確認するための読み取り専用PowerShellモジュールです。
 azuread/azure-ad-incident-response-powershell-module
The Azure Active Directory Incident Response PowerShell モジュールは、Azure Active Directory プロダクトグループが Microsoft Detection and Response Team (DART)…
 mandiant/adfsdump
「AD FS の署名キー、トークン証明書、および証明書利用者 (Relying Party) 構成をダンプし、レッドチーム運用向けの偽造フェデレーション認証トークンを可能にします。」
 jsa2/caoptics
CA Optics - Azure AD 条件付きアクセスのギャップ分析ツール
 vmware-archive/lightwave
従来のインフラストラクチャ、アプリケーション、コンテナ向けのアイデンティティサービス。
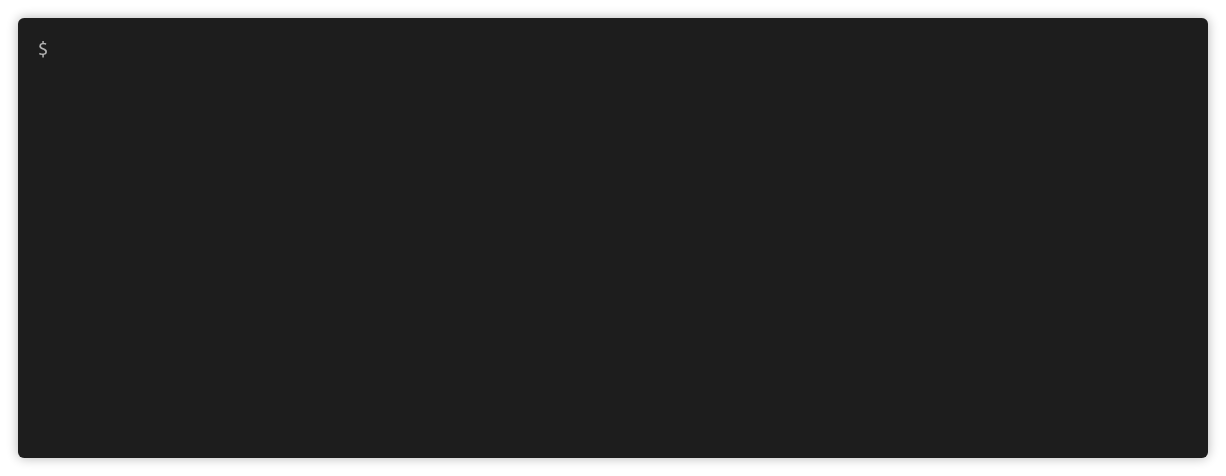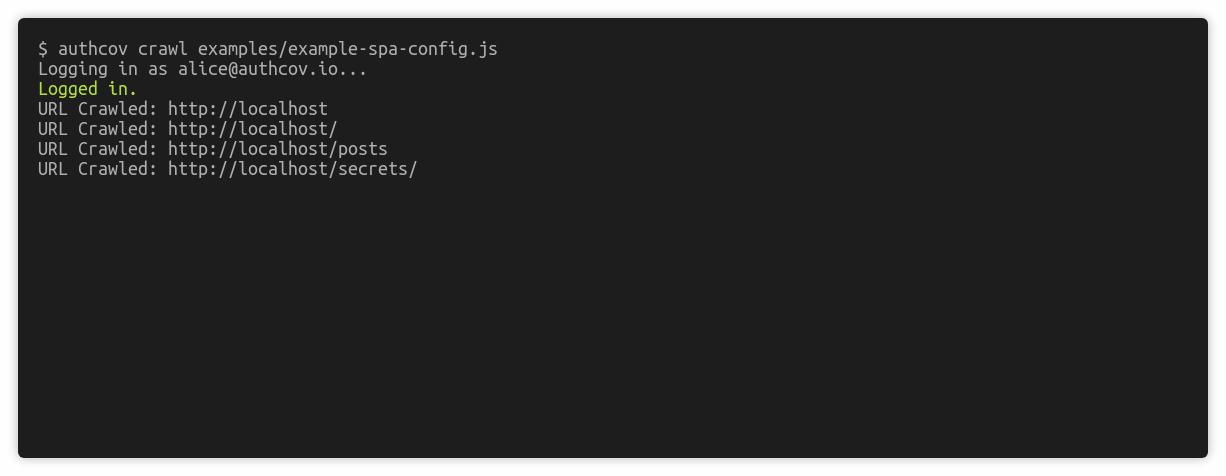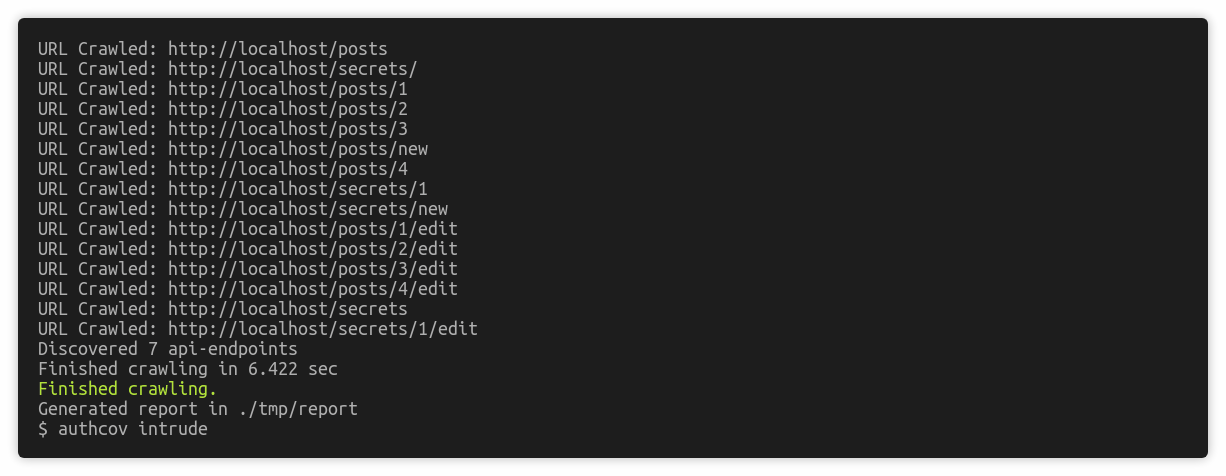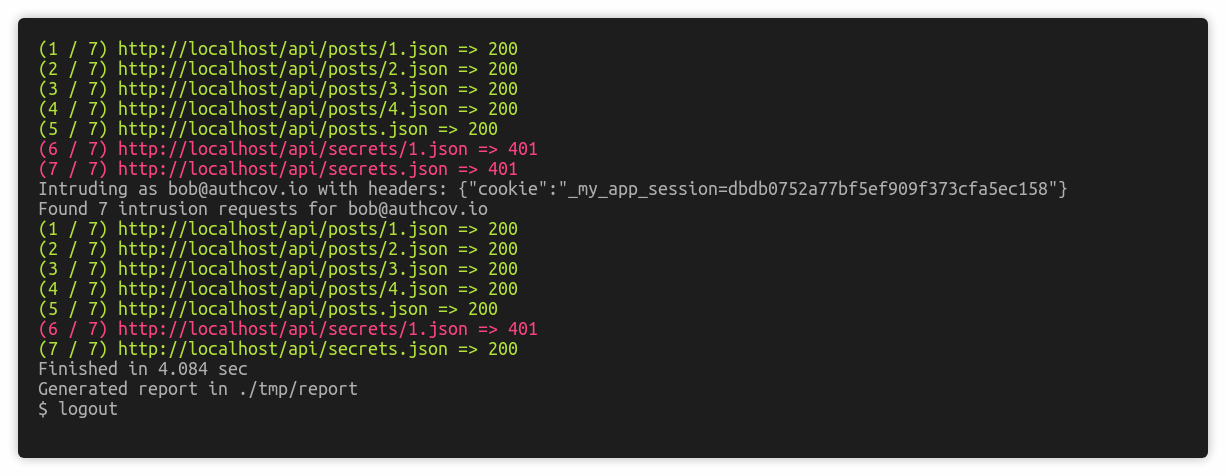 authcov/authcov
Webアプリケーションの認可カバレッジスキャン
 netwrix/pingcastlecloud
AzureADの監査プログラム








