
 #1
システムおよびネットワーク内のユーザーID、認証、承認、およびアクセス制御を管理するためのツール。
Kitploit おすすめ

 mandiant/mandiant-azure-ad-investigator
Azure AD内のUNC2452およびその他の脅威アクターの痕跡を検出し、フェデレーションドメイン、サービスプリンシパル、アプリケーション、メールボックス権限を監査して侵害の兆候を確認するための読み取り専用PowerShellモジュールです。
 azuread/azure-ad-incident-response-powershell-module
The Azure Active Directory Incident Response PowerShell モジュールは、Azure Active Directory プロダクトグループが Microsoft Detection and Response Team (DART)…
 mandiant/adfsdump
「AD FS の署名キー、トークン証明書、および証明書利用者 (Relying Party) 構成をダンプし、レッドチーム運用向けの偽造フェデレーション認証トークンを可能にします。」
 jsa2/caoptics
CA Optics - Azure AD 条件付きアクセスのギャップ分析ツール
 vmware-archive/lightwave
従来のインフラストラクチャ、アプリケーション、コンテナ向けのアイデンティティサービス。
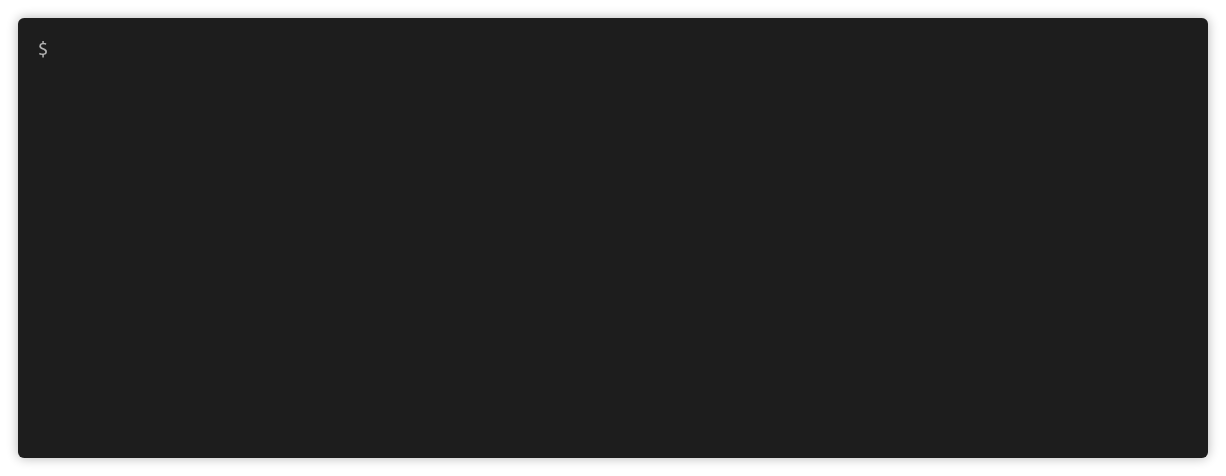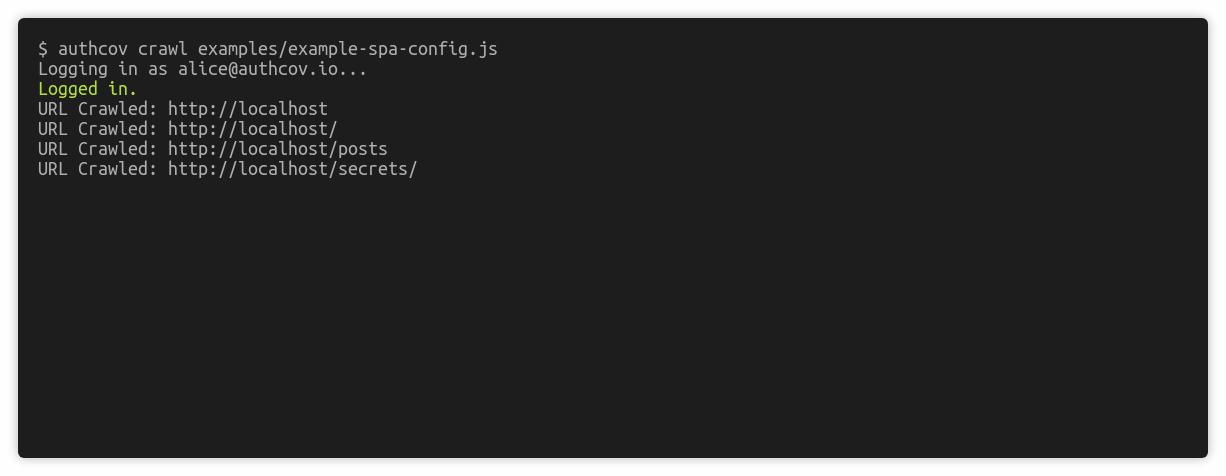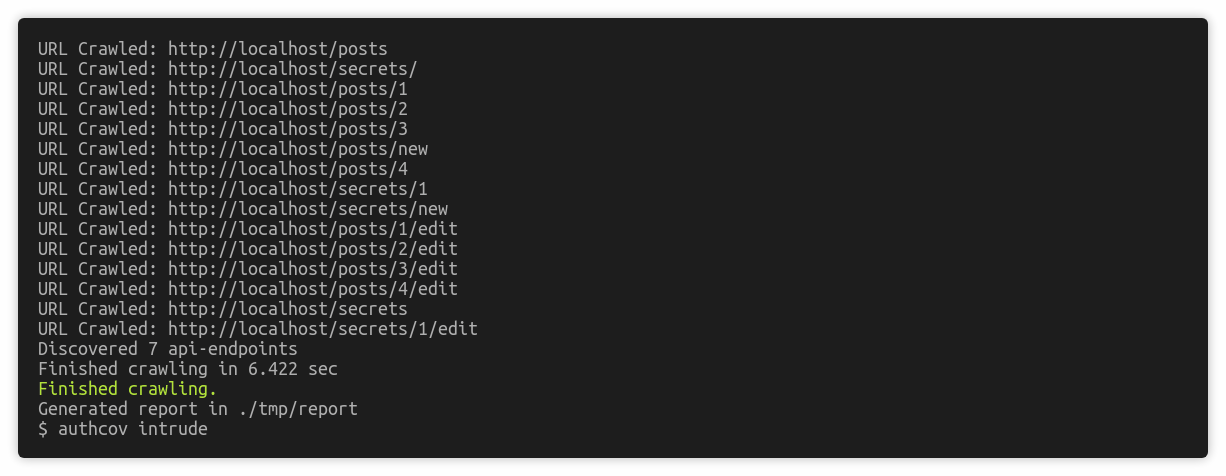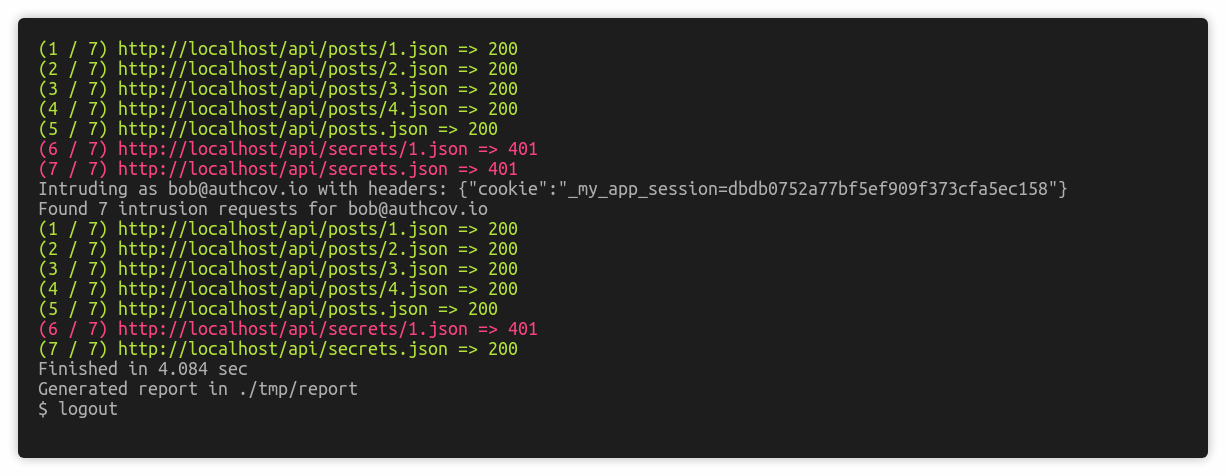 authcov/authcov
Webアプリケーションの認可カバレッジスキャン
 netwrix/pingcastlecloud
AzureADの監査プログラム
 securityriskadvisors/msspray
AzureおよびOffice 365のさまざまなエンドポイントに対するパスワード攻撃とMFA検証
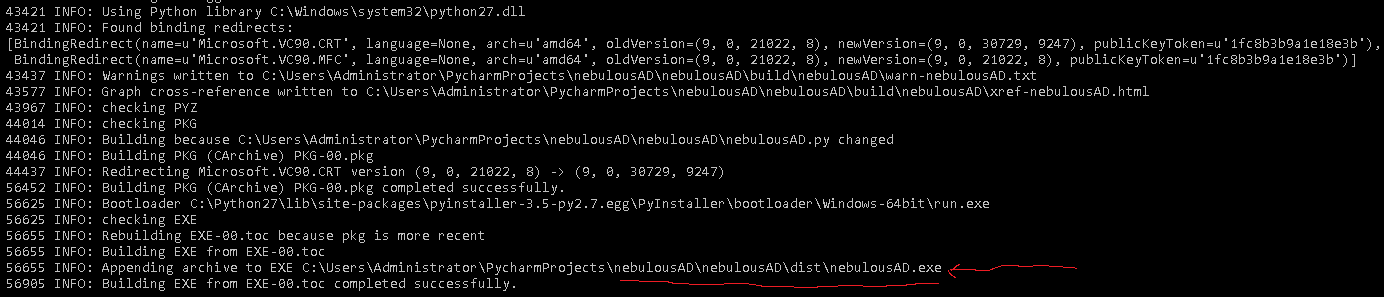 nuid/nebulousad
NebulousAD 自動資格情報監査ツール。
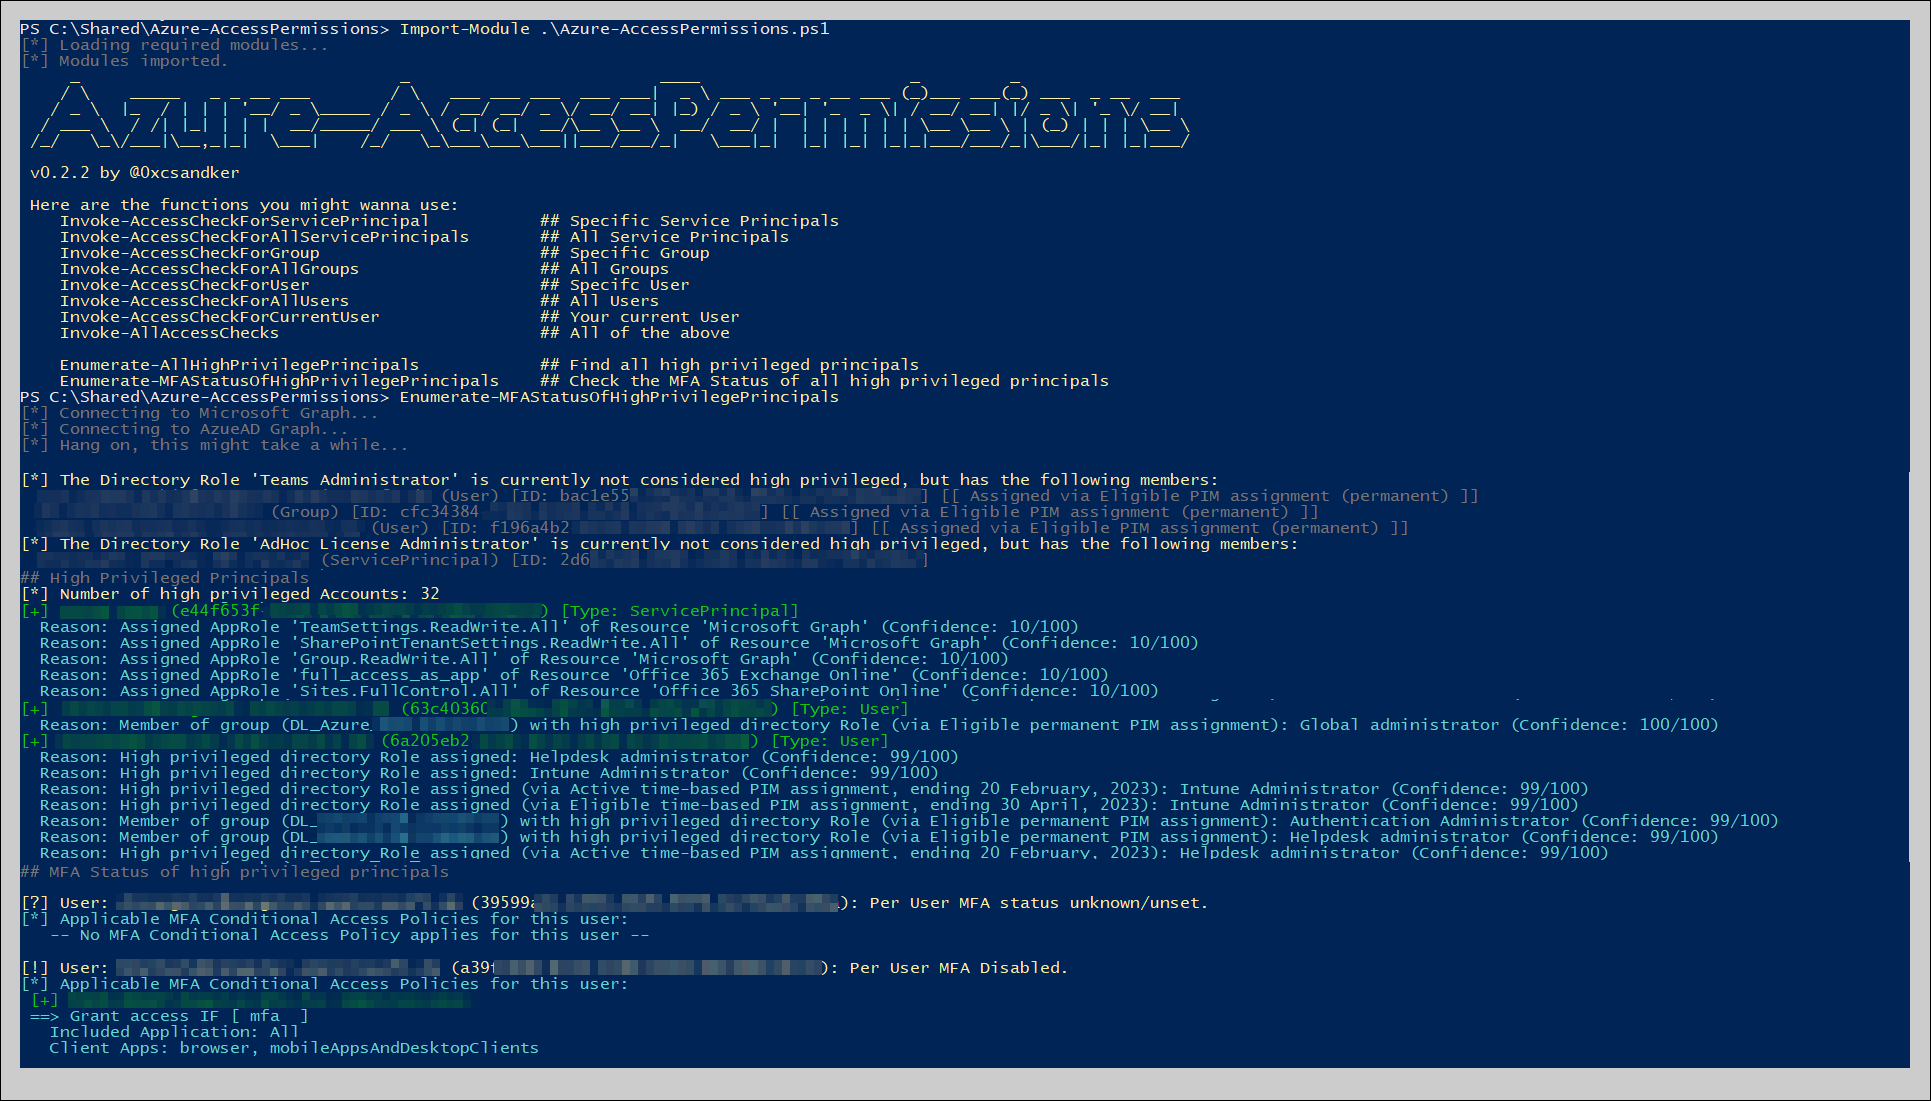 csandker/azure-accesspermissions
Azure Active Directoryのアクセス許可(ロール割り当て、サービスプリンシパル、特権アクセス構成を含む)を列挙し、セキュリティ監査を行うためのPowerShellスクリプト。
 jsa2/east
拡張可能なAzureセキュリティツール - ドキュメント
 thomaspatzke/burp-sessionauthtool
権限昇格の脆弱性の発見を支援するBurpプラグイン。
 grails/gssc-cve-2022-41923
Grails Spring Security Core プラグインにおける CVE-2022-41923 権限管理の脆弱性に対する回避策ガイド。Annotation、InterceptUrlMap、Requestmap 構成向けの修正済みフィルター定義を提供します。
 dodge-mptc/cve-2023-35794-webssh-hijacking
このリポジトリには、Dodge Industrial Team によって発見された CVE-2023-35794 の説明が含まれています。対象は Dodge OPTIFY プラットフォームです。









