
 #1
システムおよびネットワーク内のユーザーID、認証、承認、およびアクセス制御を管理するためのツール。
Kitploit おすすめ
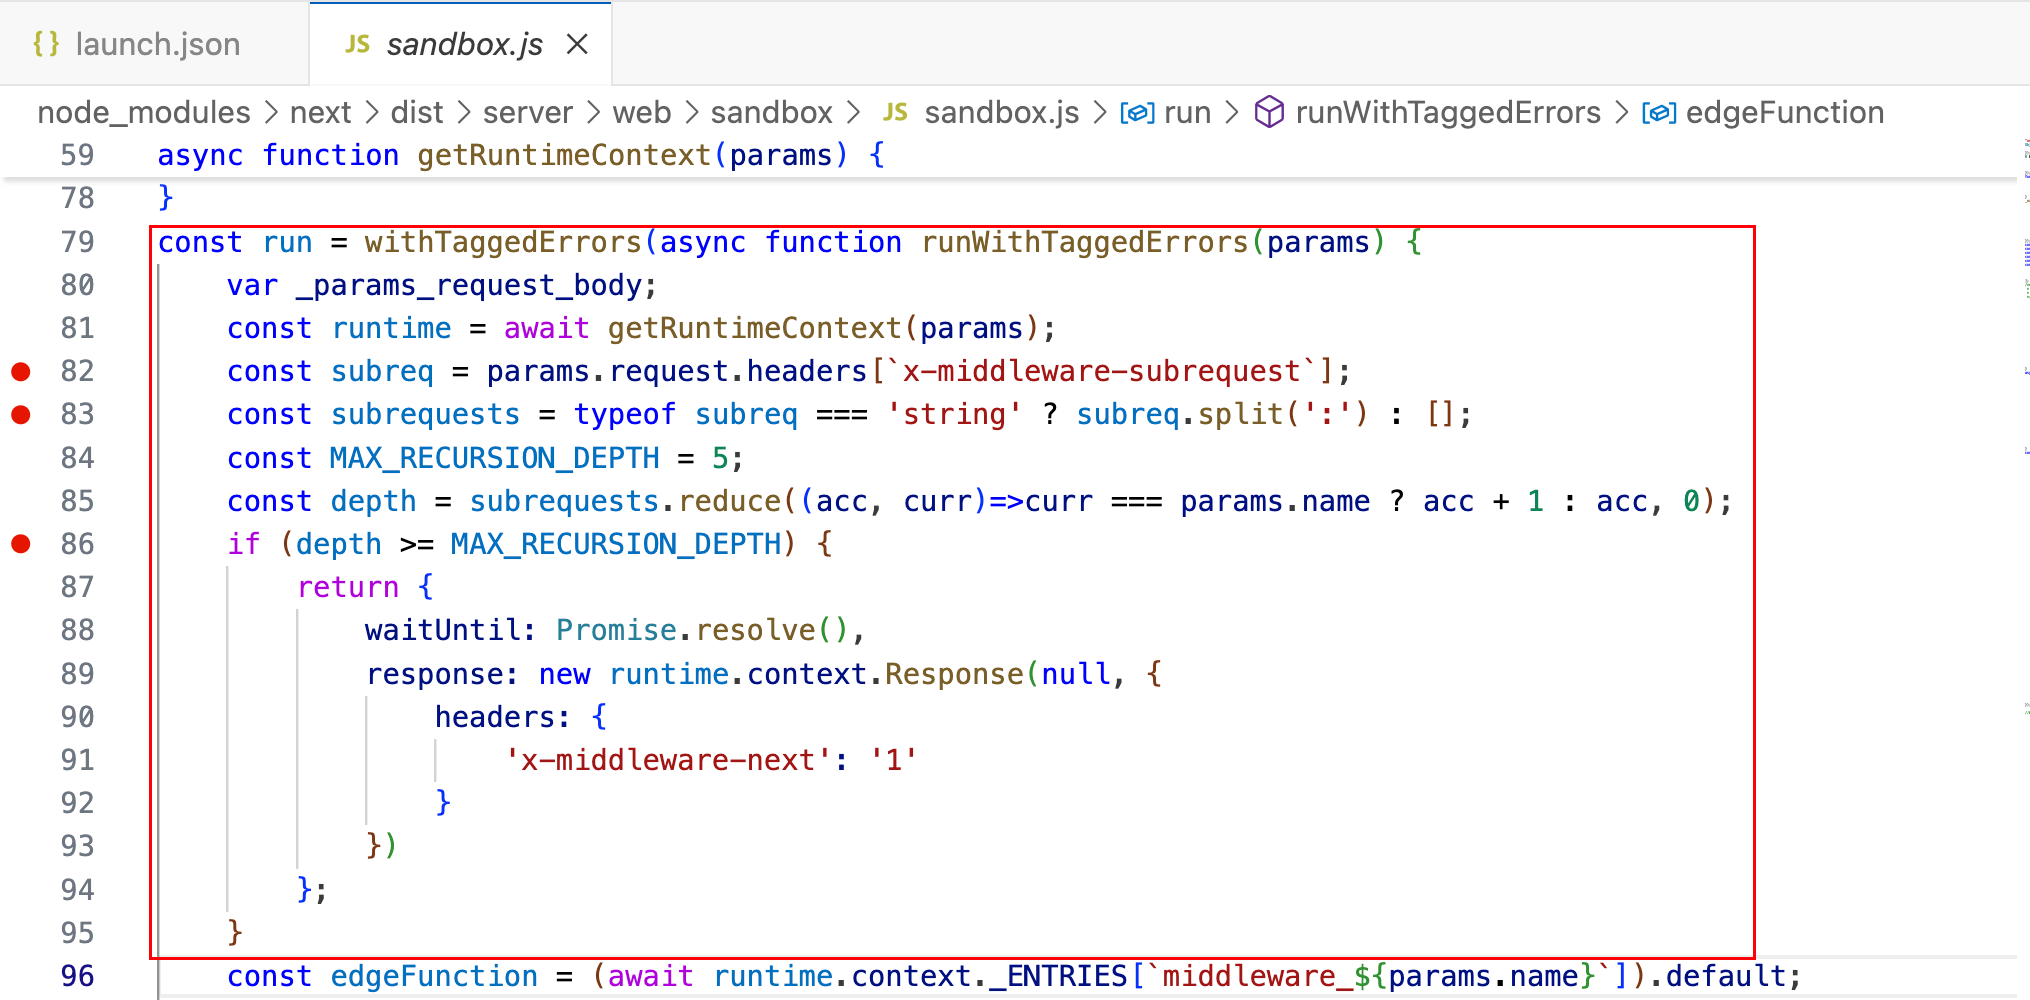
 oyst3r1ng/cve-2025-29927
Next.js ミドルウェア認証バイパス
 kmaruthisrikar/cve-2026-41940-cpanel-auth-bypass-exploit
CVE-2026-41940 のエクスプロイト。cPanel/WHM における認証バイパスであり、セッションインジェクションと JSON キャッシュプロモーションを介して、認証されていない攻撃者が root アクセスを取得することを可能にします。
 fredevsec/cve-2026-0073
0-Click RCE Android Adb TLS ワイヤレスデバッグ
 umakant76705/cve-2022-22978
Spring Security の RegexRequestMatcher における CVE-2022-22978 認証バイパスのステップバイステップのデモ。脆弱なアプリのセットアップ、ペイロード実行、修正の検証を含みます。
 0xabdoulaye/cpanel-cve-2026-41940
CVE-2026-41940の概念実証エクスプロイト。CRLFインジェクションによるcPanel/WHMの認証バイパスを利用し、認証なしでのrootアクセスと対話型シェルを可能にする重大な脆弱性です。
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API toolkit b4acd7ca - 高 - リモート - IDOR - 1つのコントローラーJWTはフリートトークンです
 rajsidwadkar/uap-protocol
ツールアクセスとエージェント連携のための、統合的でセキュリティ優先のワイヤープロトコル。UAPは、Ed25519署名付きCapabilityCards、必須のmTLS、Keycloak…
 abraxas/pfsense-api-export-key-get
pfSense Plus MIM API toolkit b4acd7ca - 高 - リモート - 権限の残存 - GET export-key 秘密鍵
 galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
CVE-2026-0920(LA-Studio Element Kit)の概念実証エクスプロイト。細工したAJAXリクエストを介して、認証なしで管理者への権限昇格を可能にします。
 edtrackai/nextjs-supabase-stripe-security-checker
Next.js、Supabase、Stripeアプリ向けのローカル静的セキュリティスキャナー:キー漏洩、RLSと権限付与の欠落、安全でないWebhookを検出する24のASTベースチェック。CLIとGitHub Action。
 nxploited/cve-2025-14440
JAY Login & Register <= 2.4.01 - Cookie を介した認証バイパス
 alihussainzada/cve-2026-29000-python-poc-pac4j-jwt-authenticationbypass-poc
Pythonの概念実証コードで、pac4j JWTにおける認証バイパスを実証します。署名されていない内部JWTを含むJWEトークンを細工することで、秘密鍵なしで権限昇格を可能にします。
 rhz0d/cve-2025-3102
WordPress SureTriggers <= 1.0.78 - 空値チェックの欠落による認証バイパスで、未認証での管理者ユーザー作成が可能
 micaelmaciel/cve-2024-55211
Tk-Rt-Wr135G における Cookie ベースの認証脆弱性
 savior-only/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST 認証バイパスの脆弱性
 nxploited/cve-2024-10924-exploit
Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 - 9.1.1.1 - 認証バイパス
 r3dxpl0it/cve-2018-10933
CVE-2018-10933 POC (LIBSSH)
 davidzzo23/cve-2022-23131
Zabbix フロントエンド認証バイパスの脆弱性








