
 #1
システムおよびネットワーク内のユーザーID、認証、承認、およびアクセス制御を管理するためのツール。
Kitploit おすすめ
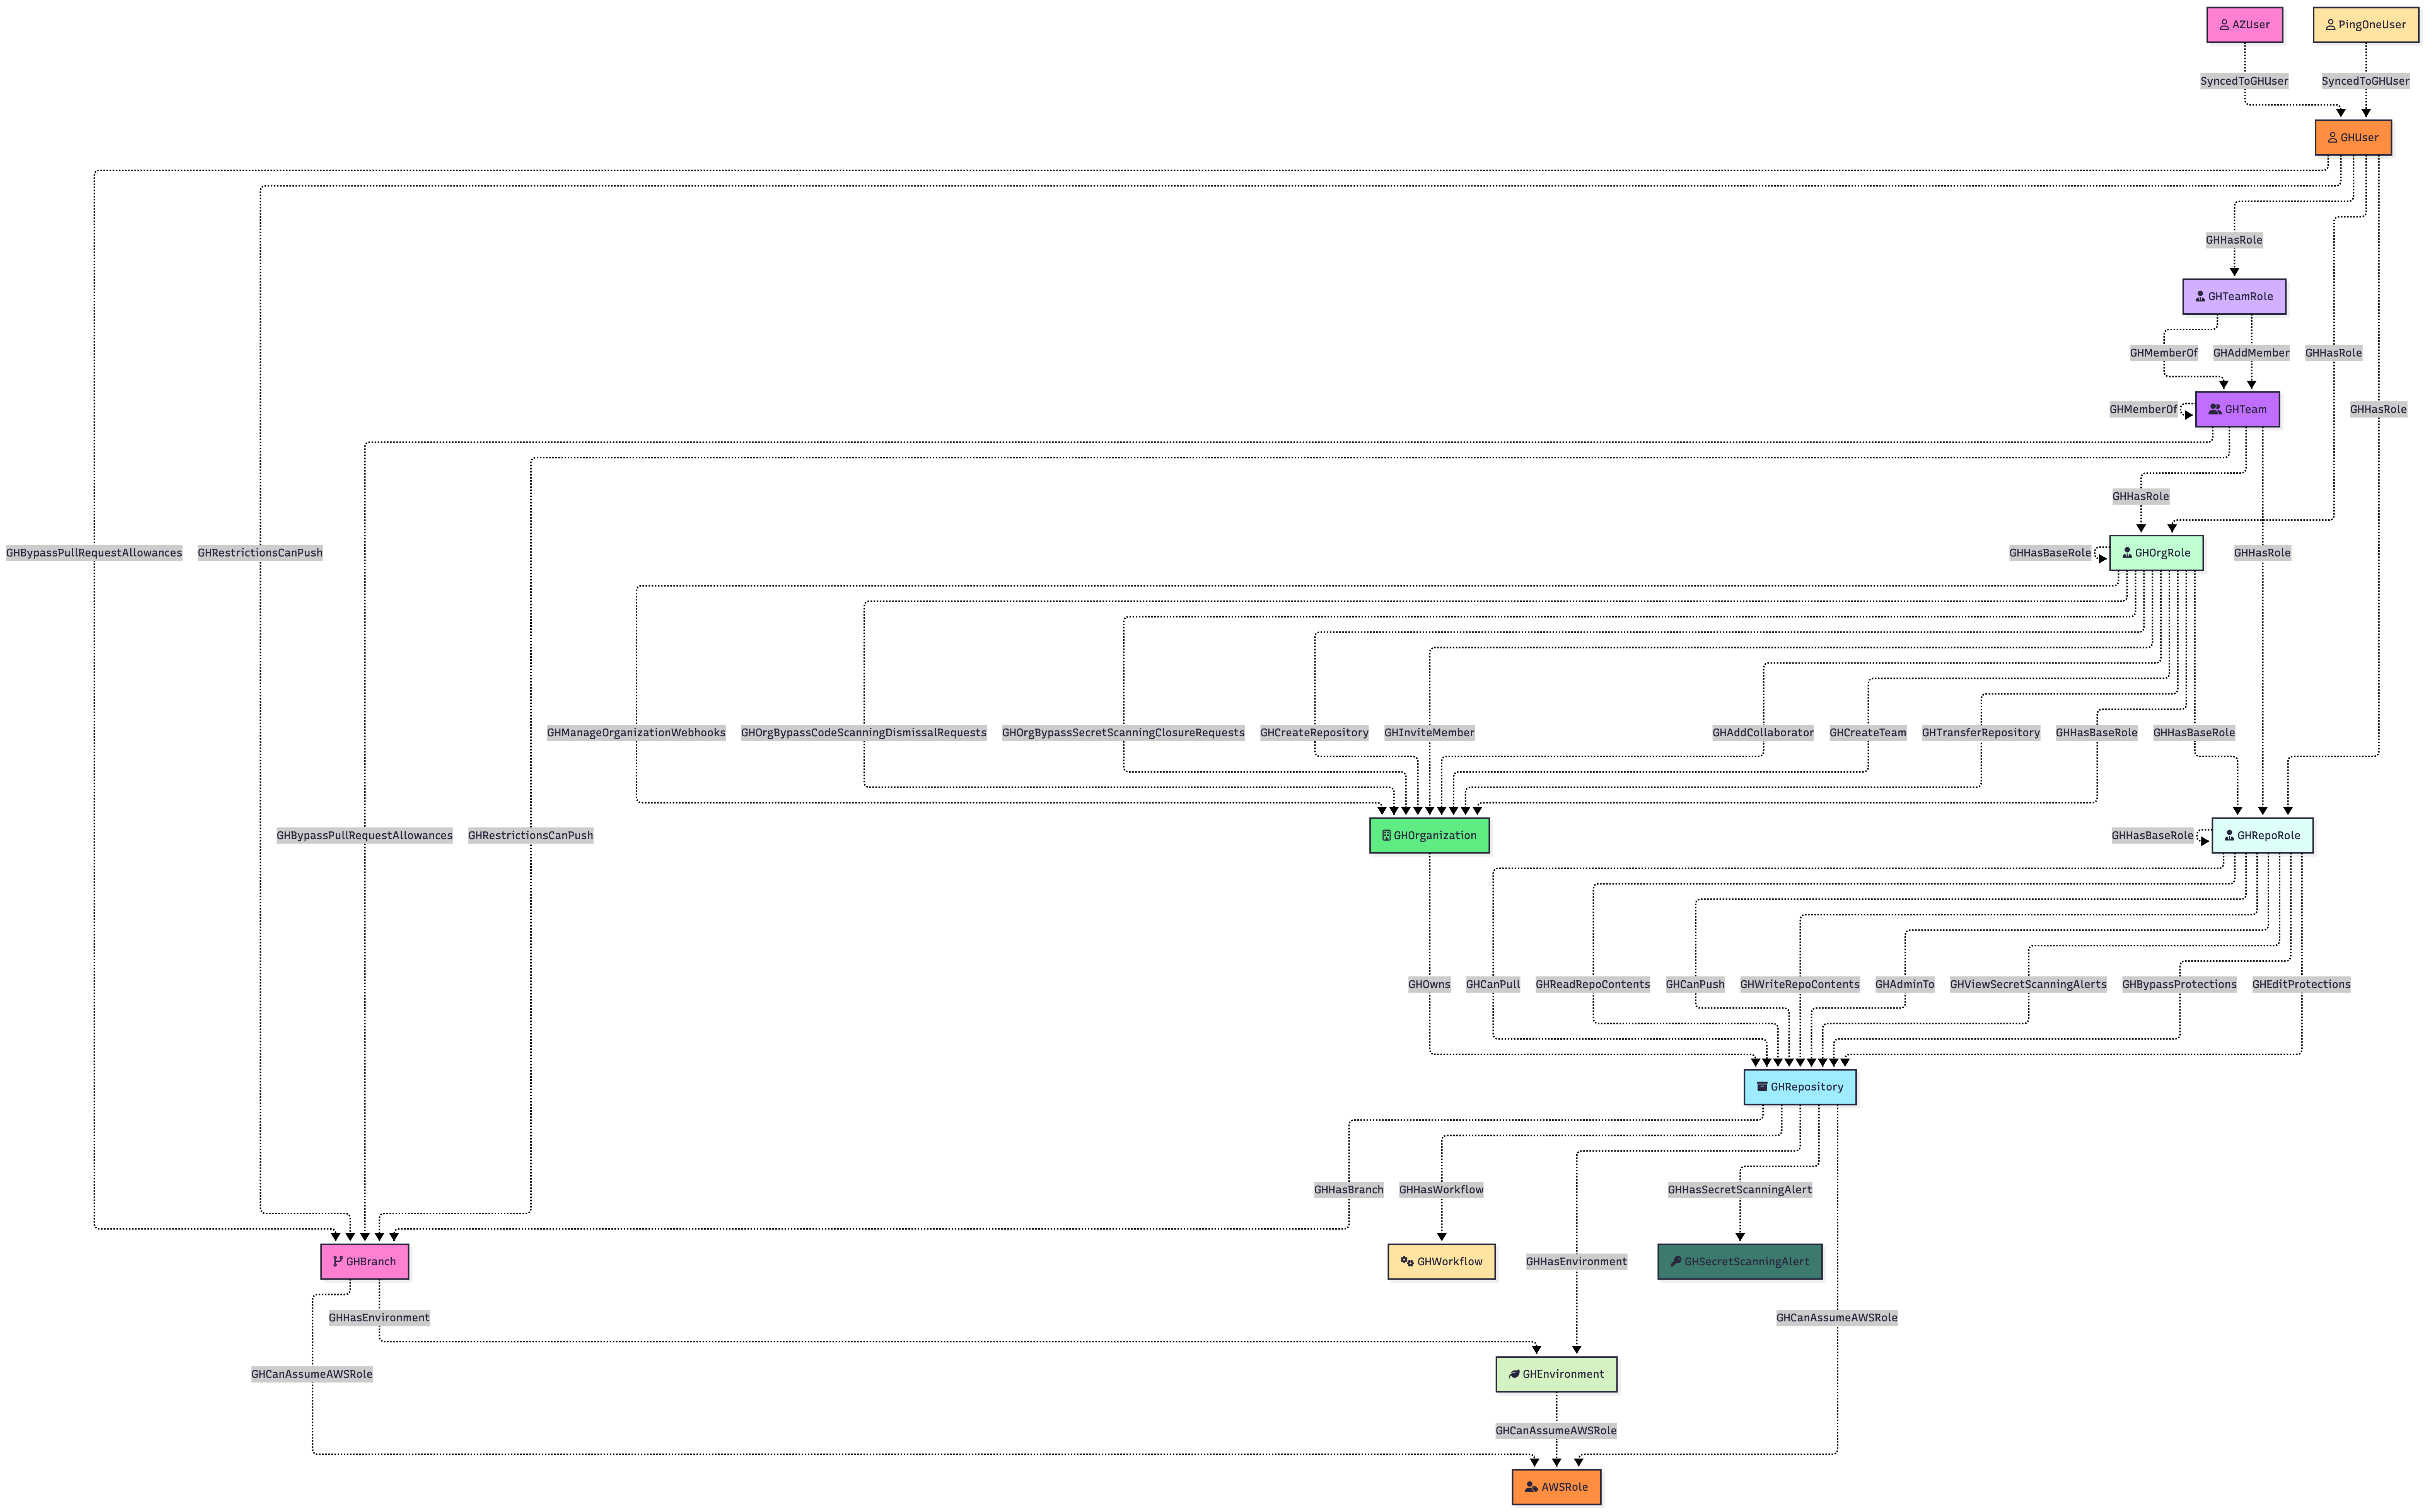
 specterops/githound
BloodHound OpenGraphコレクター for GitHub。組織構造、権限、クロスクラウド攻撃経路を、セキュリティ監査やインシデント対応に利用できるナビゲーション可能なグラフにマッピングします。
 redbyte1337/credspy
Entra IDのユーザー列挙と認証方式の発見(公開されたGetCredentialType API経由)
 chithi-dev/chithi
次世代暗号化ファイル共有プロジェクト
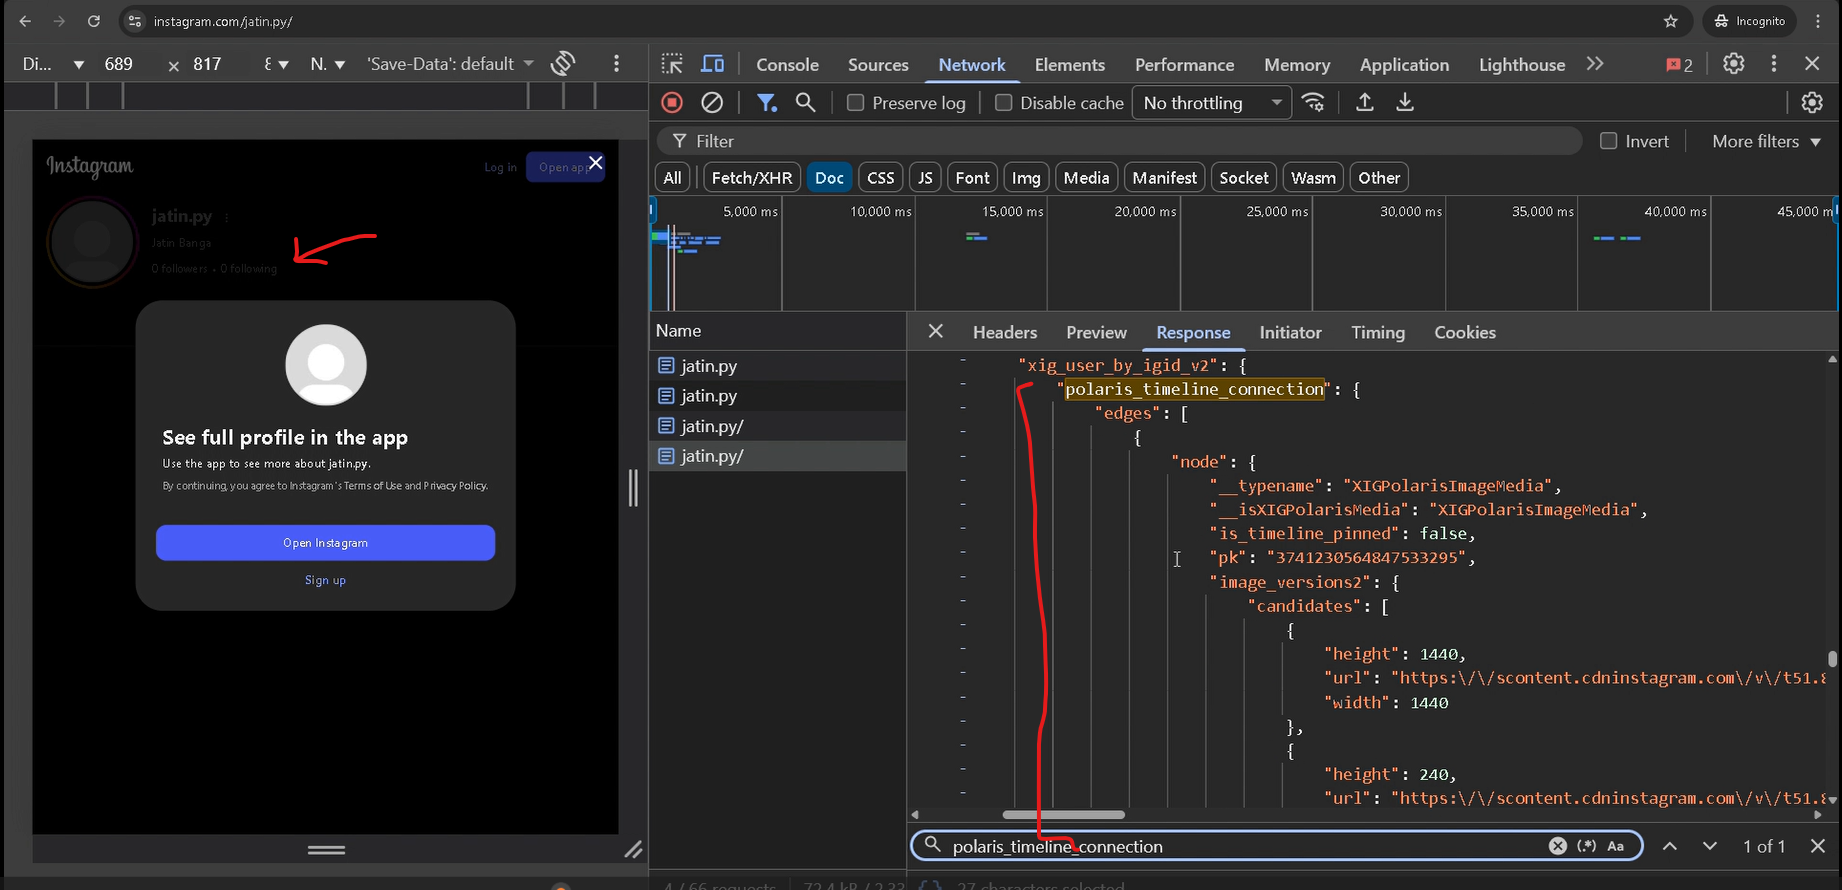 jatin-dot-py/instagram-private-bypass
このリポジトリは、Instagramにおけるサーバーサイドの認証バイパスを公開しています。これにより、認証なしでプライベートタイムラインへのアクセスが可能でした。証拠に基づくと、Metaは正式な確認なしに静かにパッチを適用した可能性が高いと思われます。
 dirkjanm/askwam
Web Account Manager (WAM) に Entra ID トークンを要求する
 bp2008/dahualoginbypass
CVE-2021-33044およびCVE-2021-33045の脆弱性を利用して、認証なしでDahuaカメラにログインするChrome拡張機能。
 treebuilder/aad-sso-enum-brute-spray
SecureWorksの最近のAzure Active Directoryパスワード総当たり(ブルートフォース)脆弱性のPOC
 akabe1/oauthscan
OAUTHv2 および OpenID のセキュリティを検証するのに役立つ Burp Suite 拡張機能
 facebookincubator/bpfjailer
eBPF LSMベースの強制アクセス制御とジェイラー
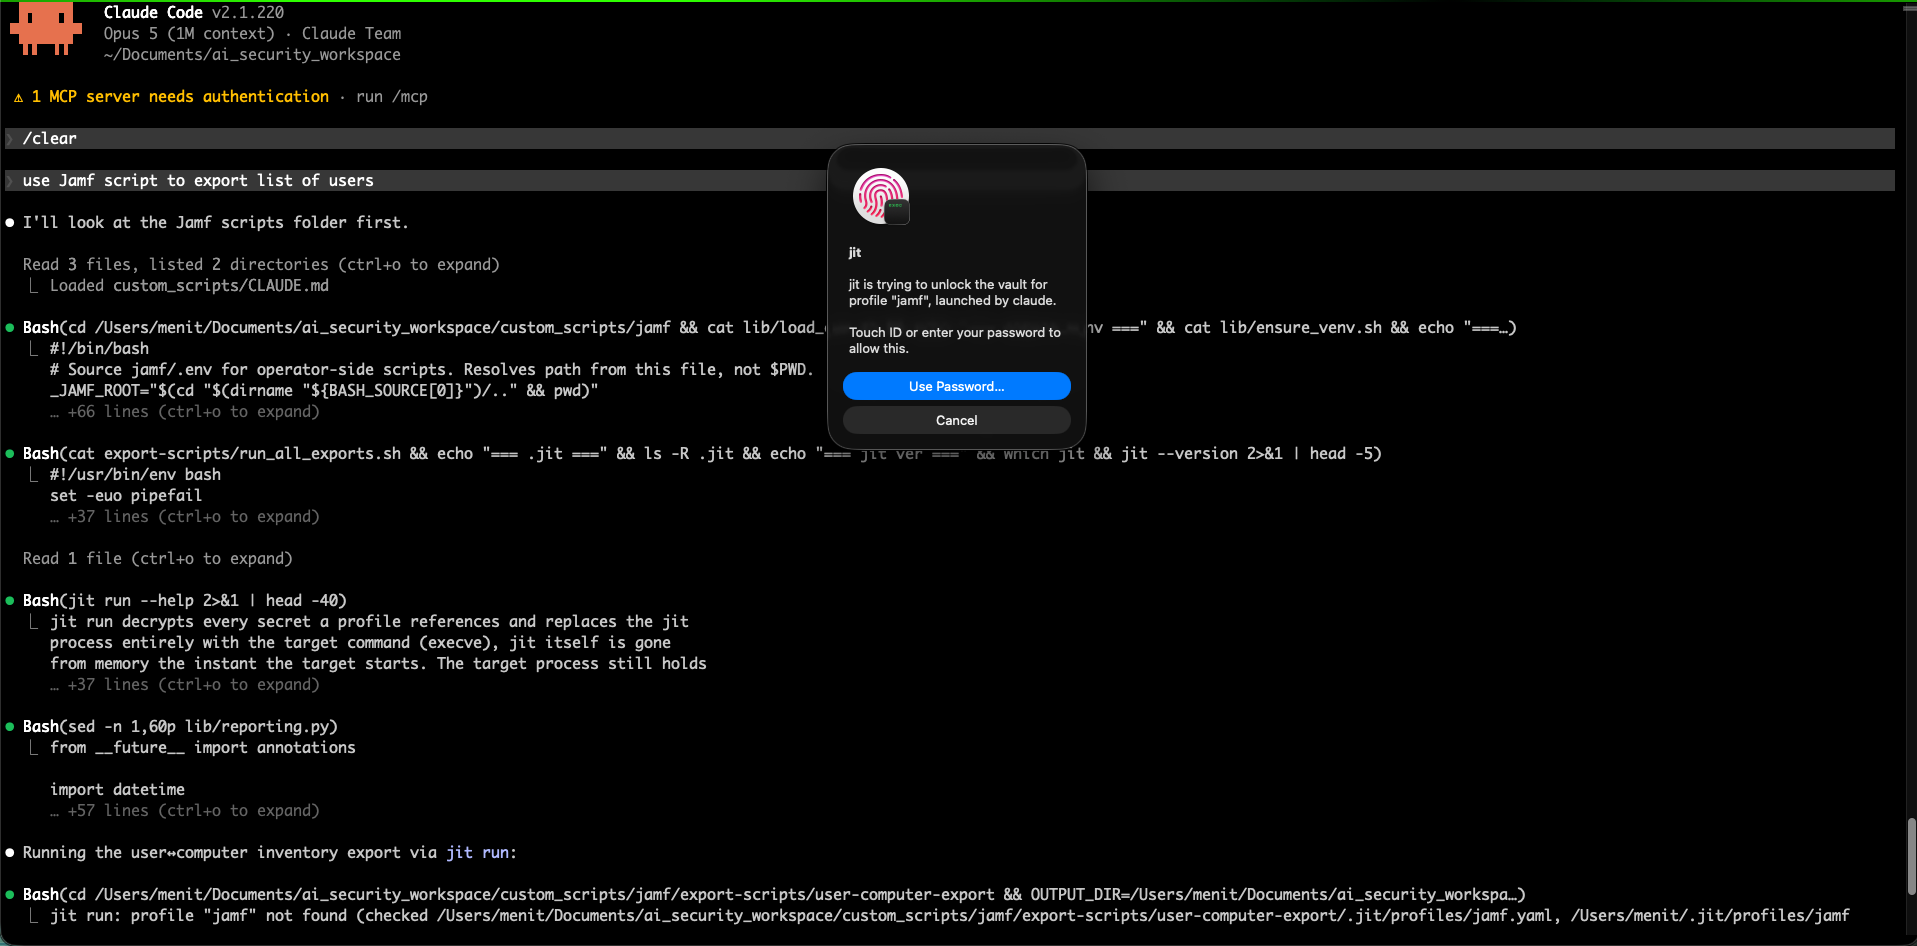 jitpass/jit
Mac上の平文シークレットを検出し、Touch IDの保護下に移し、それらを読み取るツールを壊すことなくジャストインタイムで注入します。無料で、ローカルファーストです。
 cyberark/skywrapper
SkyWrapper は、AWS における一時的なトークンの疑わしい作成形態や使用方法を発見するのに役立ちます。
 synacktiv/captaincredz
CaptainCredzは、モジュール式で目立たないパスワードスプレー攻撃ツールです。
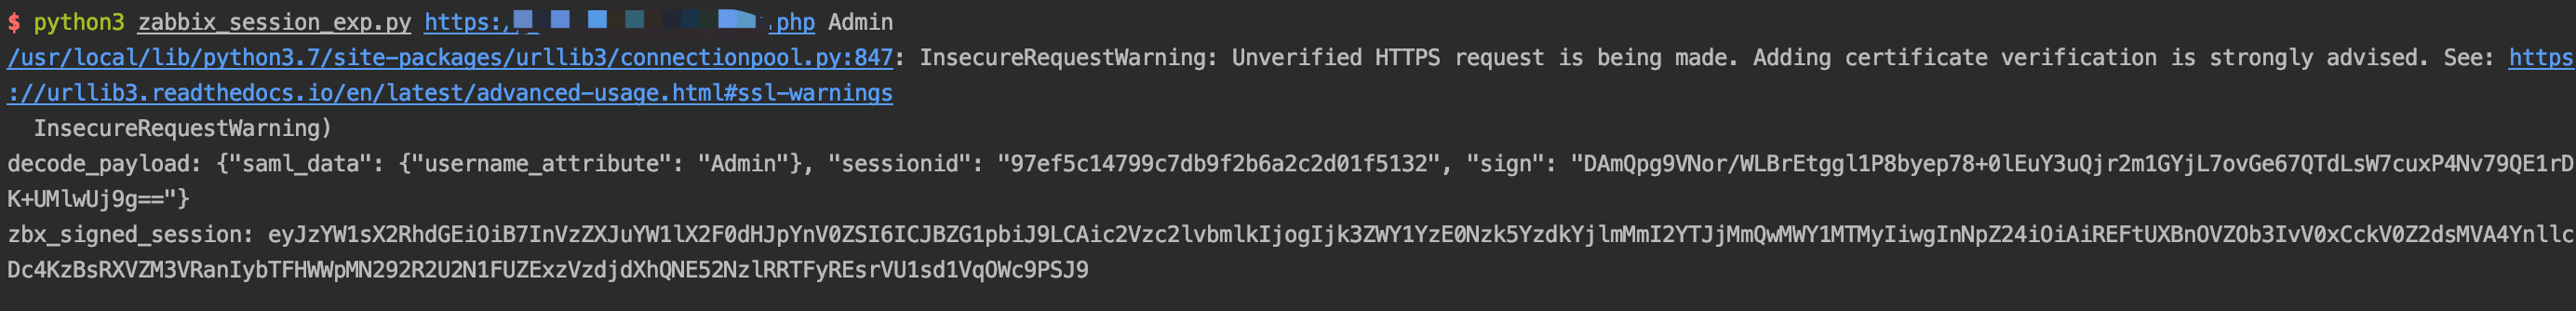 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
 ory/talos
APIキーの発行、検証、失効を行うスケーラブルなAPIキーサーバー。トークン派生により、きめ細かな権限を持つキャパビリティトークンを生成できます。低遅延の検証、水平スケーリング、クラウドネイティブなデプロイに対応しています。
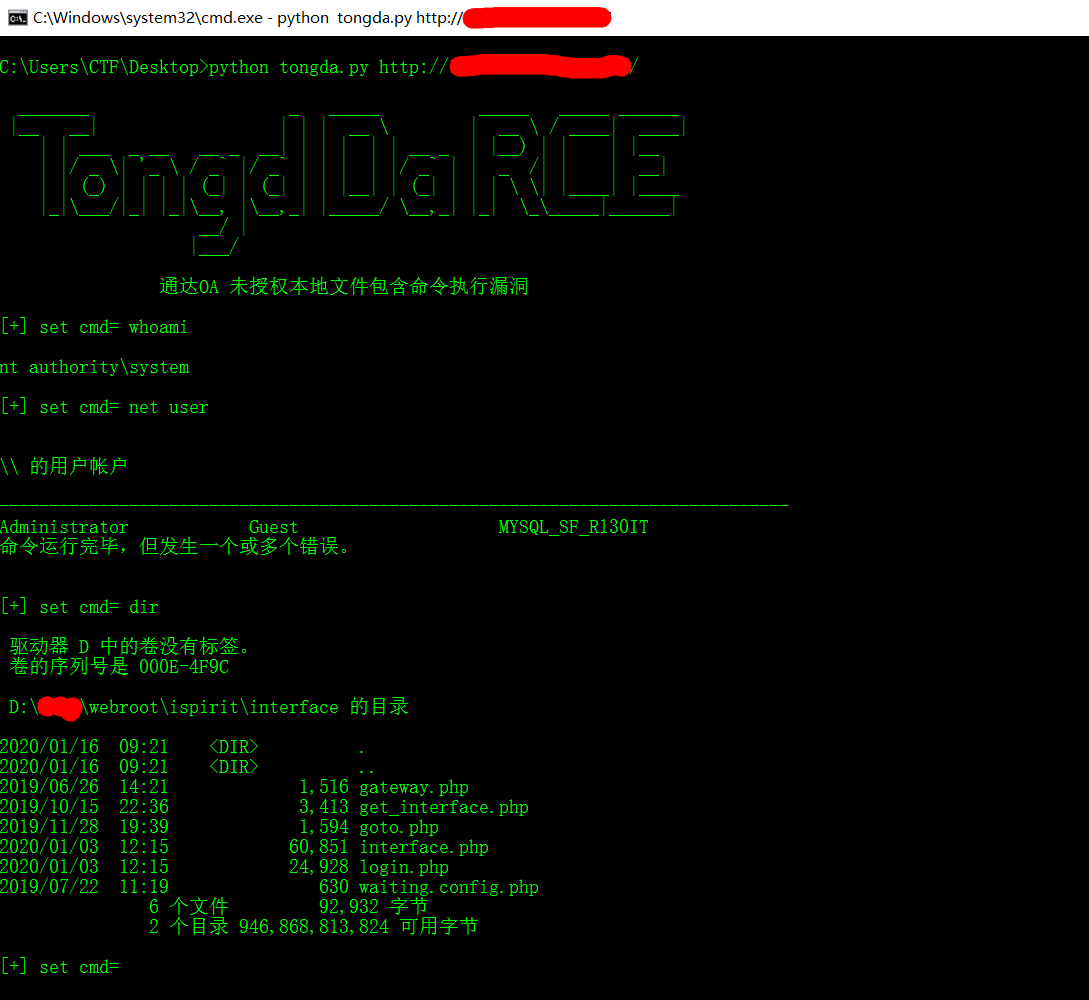 jas502n/oa-tongda-rce
Office Anywhereネットワークインテリジェントオフィスシステム
 foxboron/attezt
オープンソースのTPM device-attest-01 CAサーバー
 logisek/evilmist
EvilMistは、クラウドのペネトレーションテストやレッドチームを支援するために設計されたスクリプトとユーティリティのコレクションです。このツールキットは、設定ミスの特定、権限昇格パスの評価、攻撃手法のシミュレーションに役立ちます。EvilMistは、クラウドに特化したレッドチームのワークフローを…
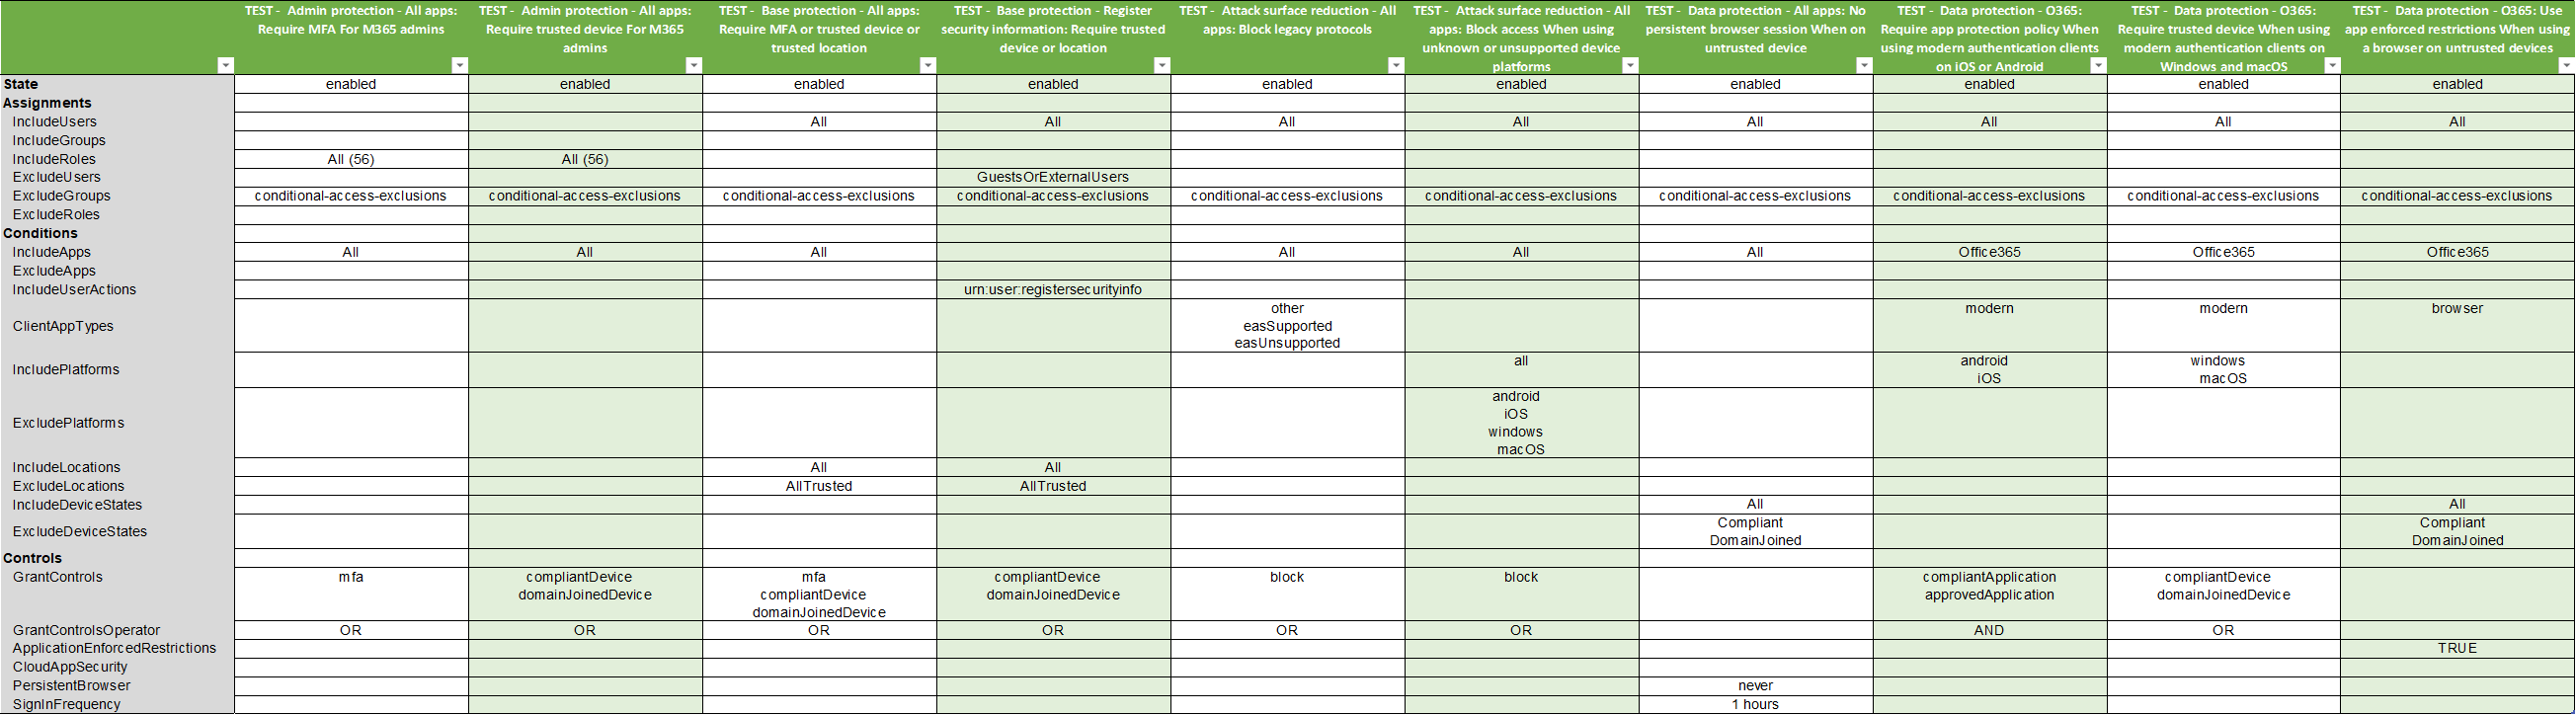 nicolonsky/conditionalaccessdocumentation
PowerShell を使用した Microsoft Entra 条件付きアクセス ドキュメント








