
 #1
ハードウェアセキュリティモジュール、TPM、セキュアエンクレーブ、ハードウェアトラストツール。
Kitploit おすすめ
 chapoly1305/cve-2023-46870
# CVE-2023-46870の詳細分析と概念実証 Nordic Semiconductor nRF Sniffer for Bluetooth LEにおける、安全でないファイル権限に起因するローカル権限昇格の詳細分析と概念実証。再現手順と緩和策を含む。
 spiralbl0ck/rowhammer-exploit
RowHammerベースのエクスプロイト
 trinadh465/hardware_nxp_nfc_aosp10_r33_cve-2020-0155
CVE-2020-0155 向けの NXP NFC ドライバー向けパッチ(Android 10 用)。NFC サブシステムの脆弱性に対処します。
 szymonh/d-os-descriptor
CVE-2022-25258 - USBガジェットのOSディスクリプタハンドラを標的としたデモエクスプロイト
 simoesctt/lctt-apple-silicon--resonance-vulnerability-cve-2024-23296
Apple Silicon Mシリーズチップの時間的コヒーレンス脆弱性に関する研究。黄金比の高調波クロック周波数を悪用して、Secure Enclaveメモリを漏えいさせる可能性があります。
 hessandrew/cve-2020-0557_intel-sa-00338
https://www.intel.com/content/www/us/en/security-center/advisory/intel-sa-00338.html
 spiralbl0ck/bios-stuff-related-programming
最終目的:BIOSネットワークスタックを使用したBIOSルートキットとRSHELL
 galloluigi/analisi-cve-2017-5715
 dudux/routerfirmwares
多数のルーターのファームウェアイメージ。主に、入手が困難で、JTAG、UART、フラッシュの取り外し、またはデバイスへのroot取得による抽出が必要なものです。 その多くは世界中のISPによって配備されています。ここにダンプをプルリクエストしていただいて構いません。
 gregaskew/speculativeexecutionassessment
CVE-2017-5715、CVE-2017-5753、CVE-2017-5754で説明されている「投機的実行」の脆弱性についてシステムを評価します。
 spiralbl0ck/microc-u-os2-vuln-code-extracted-from-
バッファオーバーフロー攻撃とFPGAベースのソフトプロセッサシステムにおけるその防止 - 第7回イノベーションおよびエレクトロニクス・コミュニケーション工学に関する国際会議(ICIECE'18)
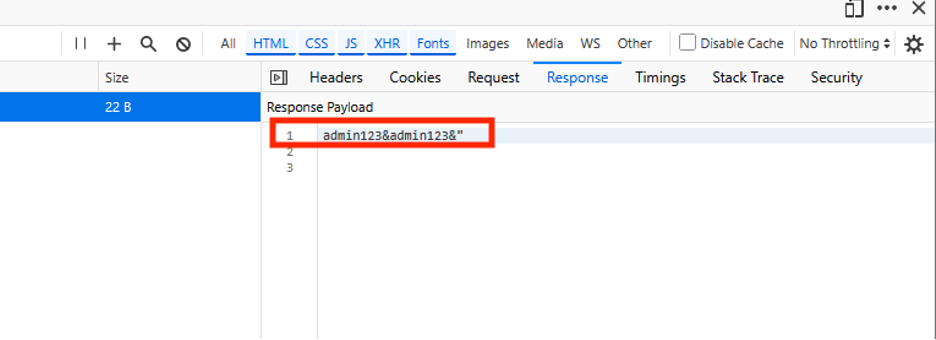 weedl/cve-2025-45620
AVerカメラのWebインターフェースにおけるクライアントサイド認証バイパスの開示により、ネットワークトラフィック監視を介して暗号化されていない認証情報が露出する。
 veereshgadige/aziot-cctv-cve-2025-50777
CVE-2025-50777: AZIOT Smart CCTVにおけるルートアクセスと平文資格情報の露出
 kristof-mattei/gardyn-hack
CVE-2025-29628, CVE-2025-29629, CVE-2025-29630, CVE-2025-29631
 lnversed/cve-2020-10882
脆弱なCisco製Archer A7ルーターに基づくCVE
 oliviaisntcringe/cve-2025-30216-poc
PoC
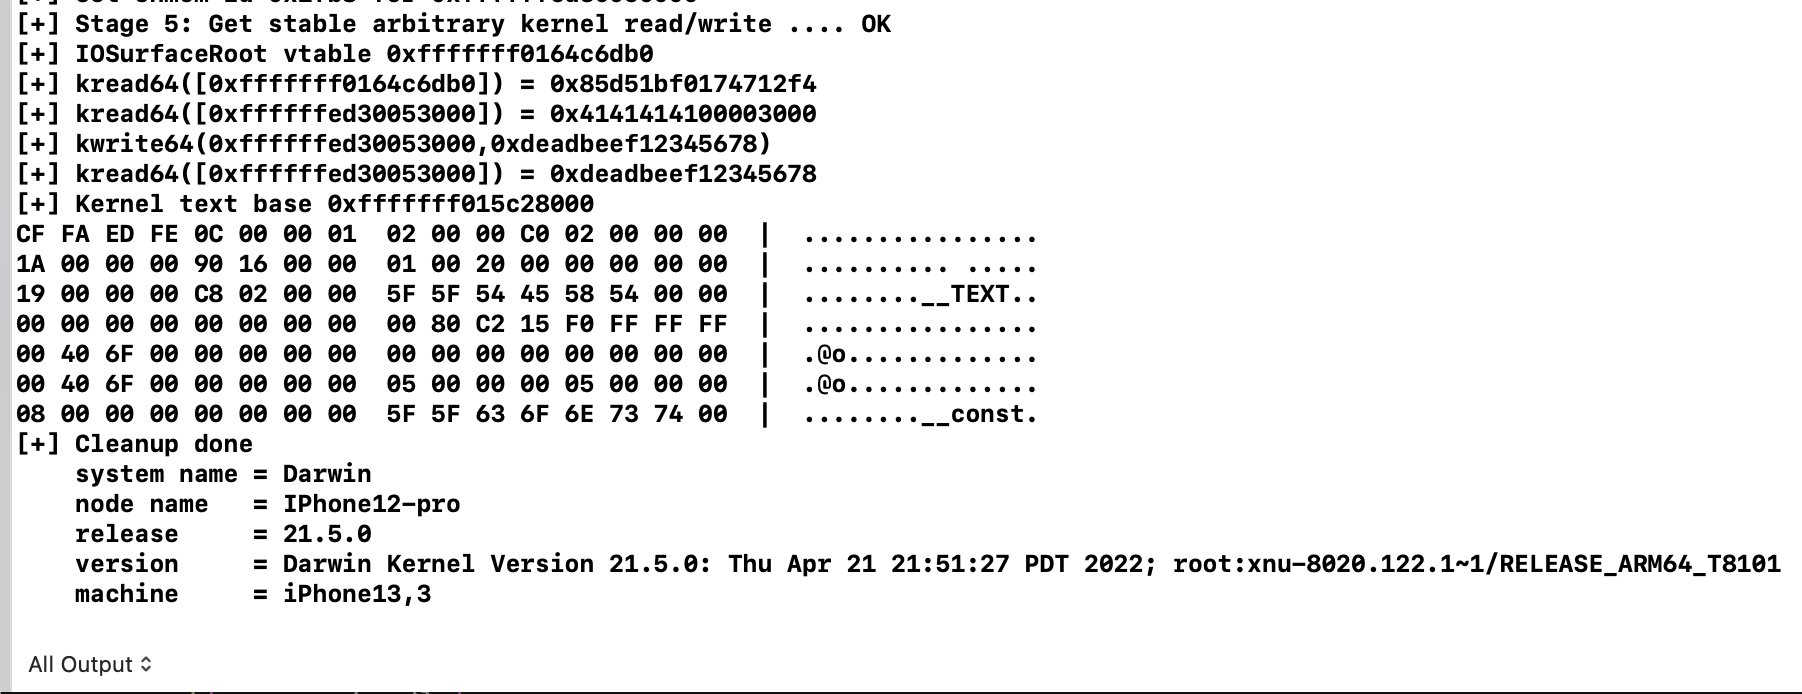 ox1111/cve-2022-32898
CVE-2022-32898の技術的分析とエクスプロイト実証。Apple Neural Engineドライバにおけるカーネルメモリ破壊の脆弱性であり、iOSカーネル向けの詳細なリバースエンジニアリングおよびエクスプロイト技術を含む。
 risuxx/cve-2023-34853
CVE-2023-34853の開示:Supermicro X12DPG-QR BIOSファームウェアにおけるスタックオーバーフロー脆弱性。これにより、ローカルでの権限昇格が可能となり、DXE Runtime UEFIアプリケーションの実行が可能になります。








