
 #1
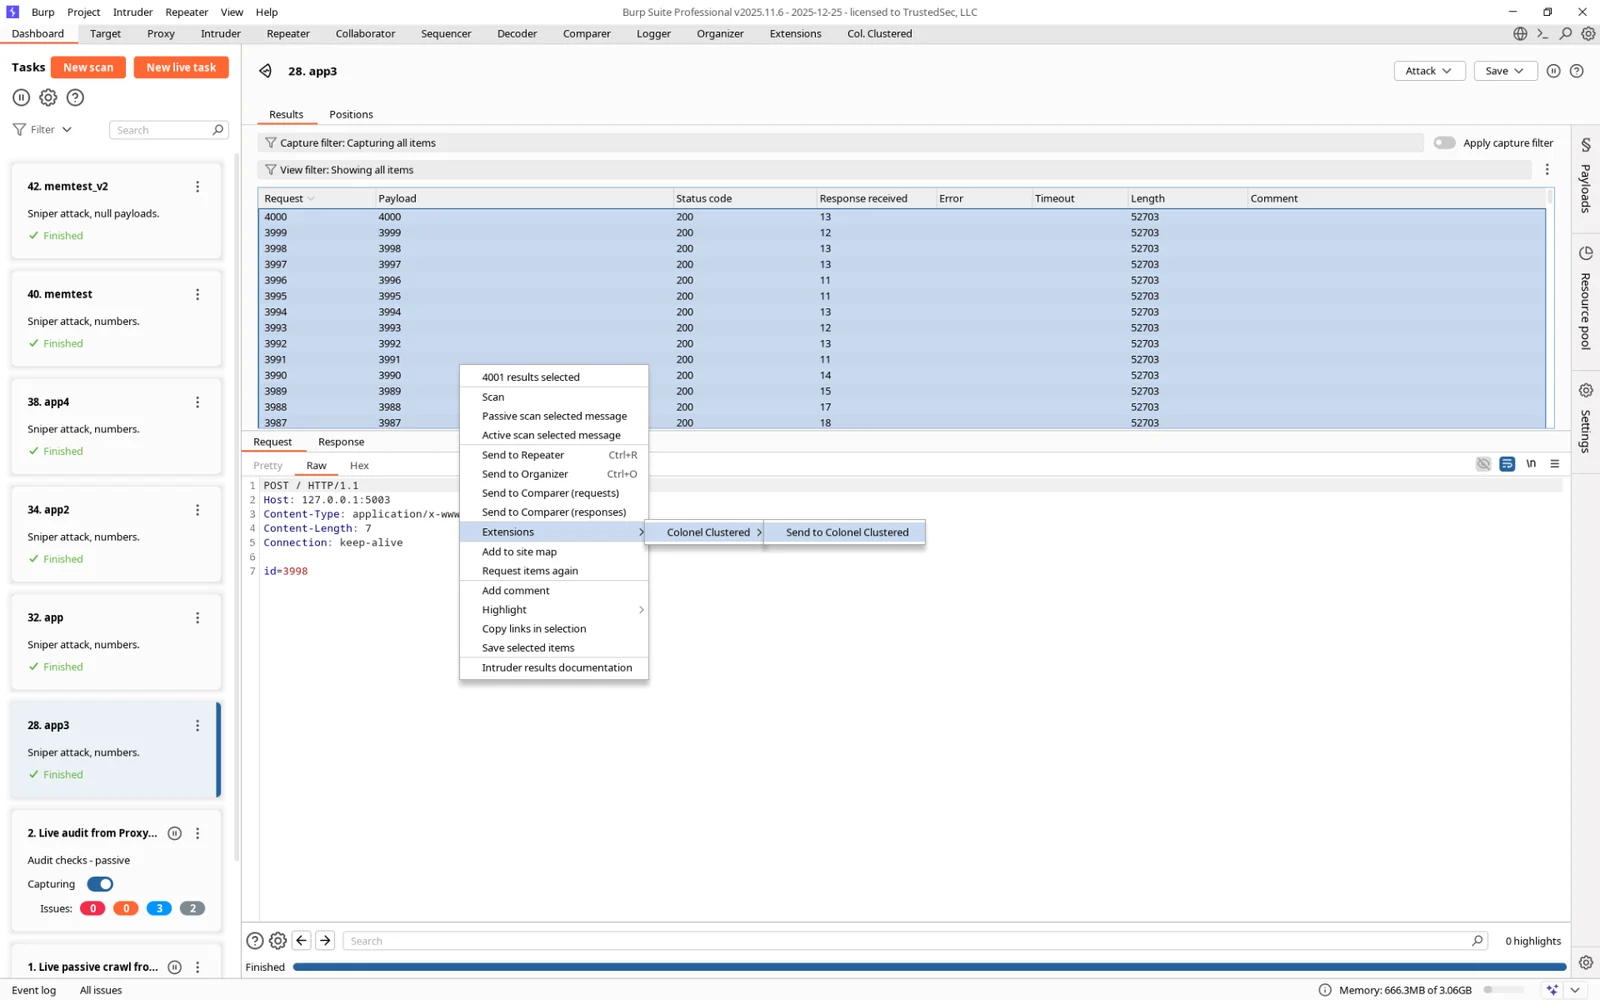
 hoodoer/colonelclustered
Java製のBurpプラグインで、サーバーレスポンスの実際の内容に基づいてレスポンスに対してテキストクラスタリングを実行し、外れ値やグループを特定します。たとえばIntruderの実行結果からなどです。
 r3dxpl0it/rtspserver-code-execution-vulnerability
RTSPServer コード実行の脆弱性 CVE-2018-4013
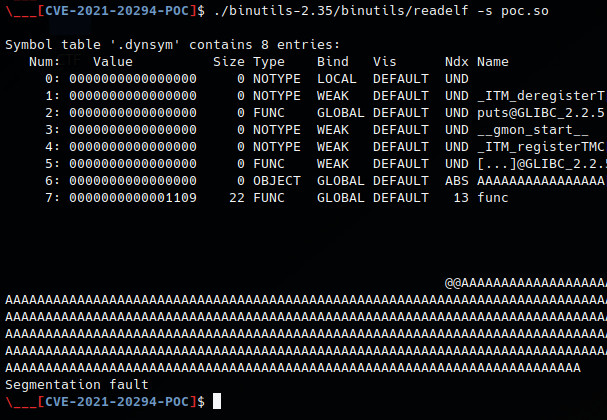 tin-z/cve-2021-20294-poc
シンプルなCVE-2021-20294 PoC
 0x90/cve-2014-0160
Heartbleed 亜種
 projectdiscovery/defcon32
Defcon 32 ワークショップのセットアップと情報
 alexandre-bartel/cve-2019-12594
これはCVE-2019-12594(DOSBox 0.74-2の脆弱性)のPoCです。
 vincentbernat/cve-2015-3456
CVE-2015-3456に関する実験
 flopz-project/flopz
ARM、PPC、RISC-V、IA-32アーキテクチャ向けの、シェルコード作成、バイナリの動的パッチ適用、ファームウェアイメージのデバッグ・ファジング用計装を行うための純粋Pythonアセンブラツールキット。
 jkakavas/cve-2022-0778-poc
CVE-2022-0778 のリモート概念実証で、細工された証明書を TLS ハンドシェイクに注入して OpenSSL の BN_mod_sqrt() サービス拒否脆弱性を引き起こします。
 ericmtzmtz/pwnproxy
ペンテスター、AIエージェント、CI/CDパイプライン、およびチーム向けの、オープンでローカルファーストなセキュリティテストプラットフォーム。
 j4ck3lsyn-gen2/cve-2026-39047
Epsonプリンター RAWプロトコル エクスプロイトフレームワーク
 pennacle-security/summit
Open-source web security testing platform: proxy, scanner and fuzzer in one CLI. By Pennacle Security.
 devrodt2/cve-2026-28609-matroska-pcm-oob
CVE-2026-28609の概念実証および計測可能な再現ハーネス。これはAndroidのMatroskaExtractorにおける境界外書き込みであり、ビッグエンディアンPCMオーディオトラックを含む細工されたWebMファイルを介して到達可能です。
 soltanali0/cve-2024-40725
CVE-2024-40725 (Apache httpd) のエクスプロイトと
 internon/inter-recon
Webと脆弱性の自動初期偵察を実行するスクリプト
 malwareman007/cve-2022-26937
CVE-2022-26937のPoC
 fantaghost/fgscanner
FGscannerは、先進的でオープンソースのURLスキャナーです。









