#1
 clearbluejar/cve-2024-20696
CVE-2024-20696 Windows libarchive RCE脆弱性のためのテストハーネスで、カスタムアーカイブを使用したarchiveint.dllのバイナリ解析と悪用テストを可能にします。
 tegal1337/pocketpentester
オフラインファーストのAndroid向けオフェンシブセキュリティツールキット。偵察、ポートスキャン、サブドメイン列挙、SQLi/XSS/JWTエクスプロイト、ペイロード生成、ハッシュ解析のための21のモジュールを備えています。
 jgajek/cve-2015-7547
CVE-2015-7547 向け PoC エクスプロイトサーバ
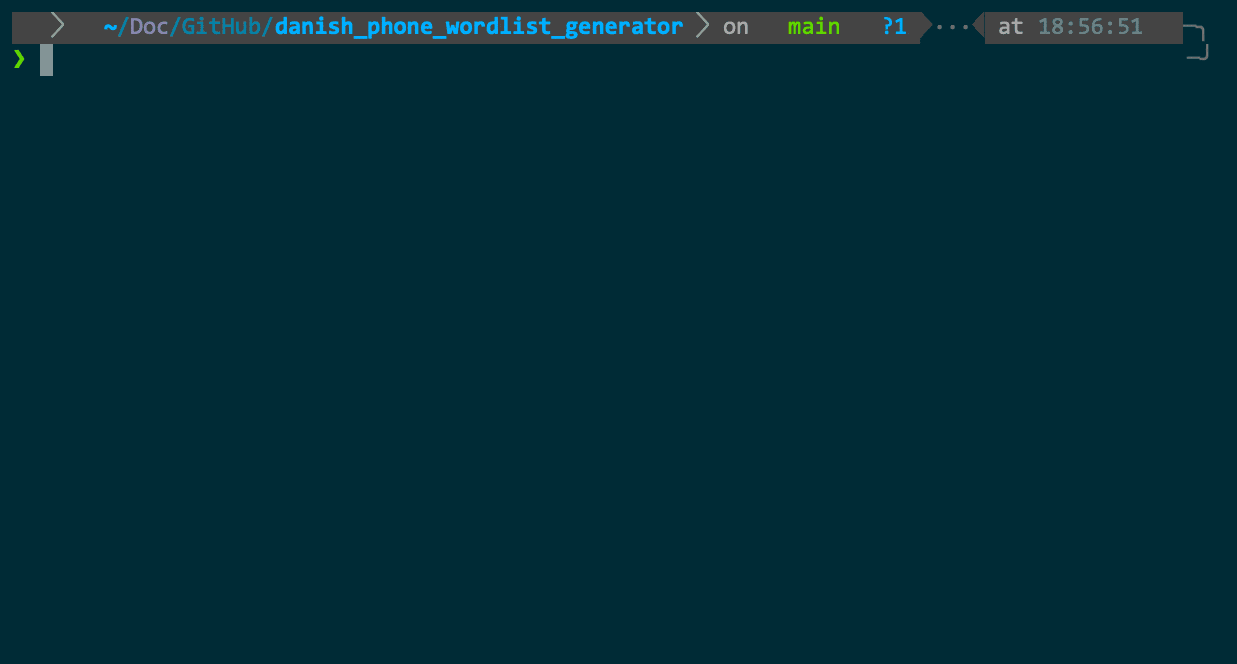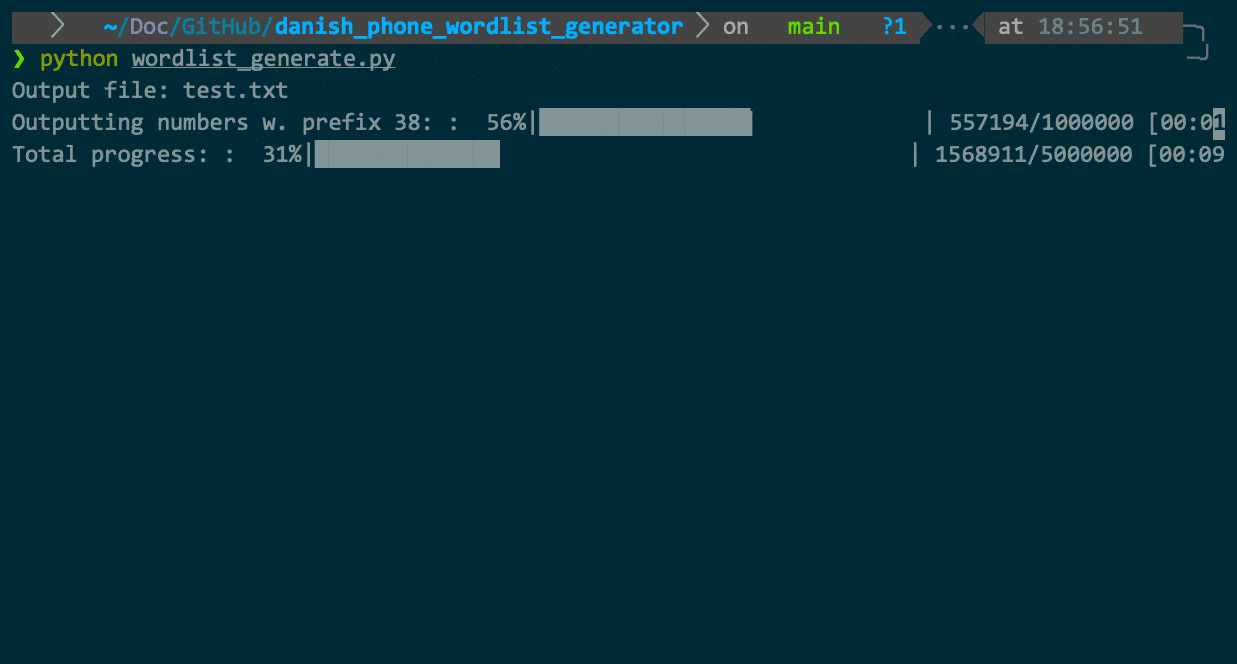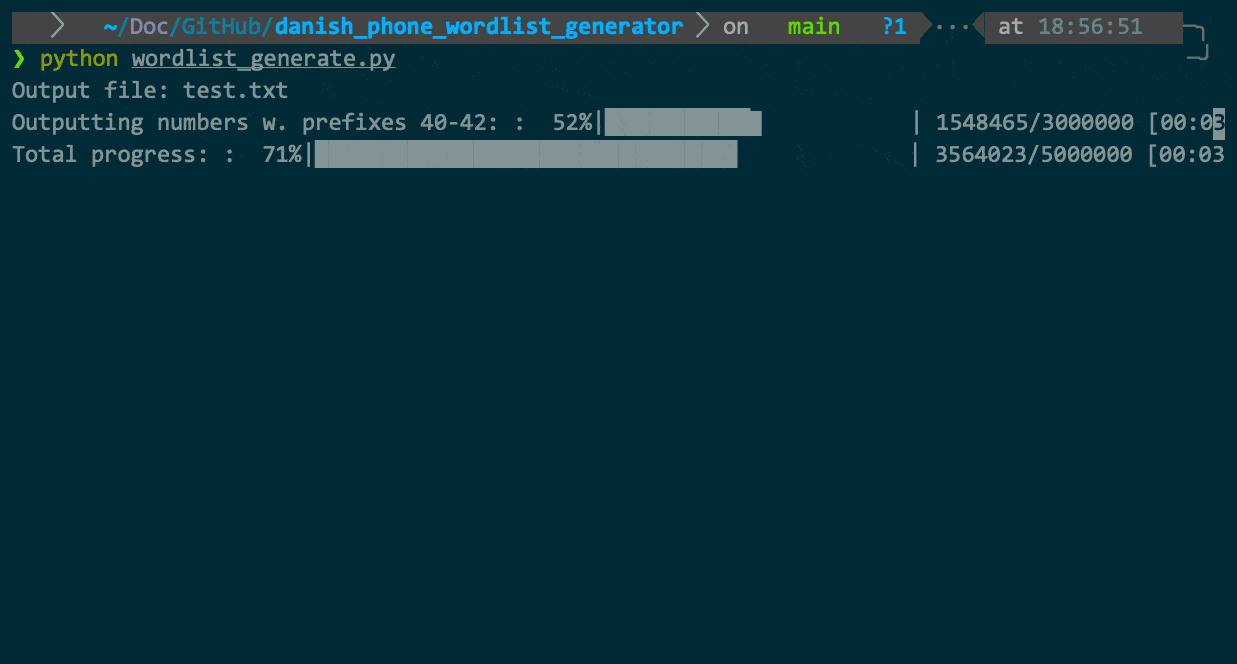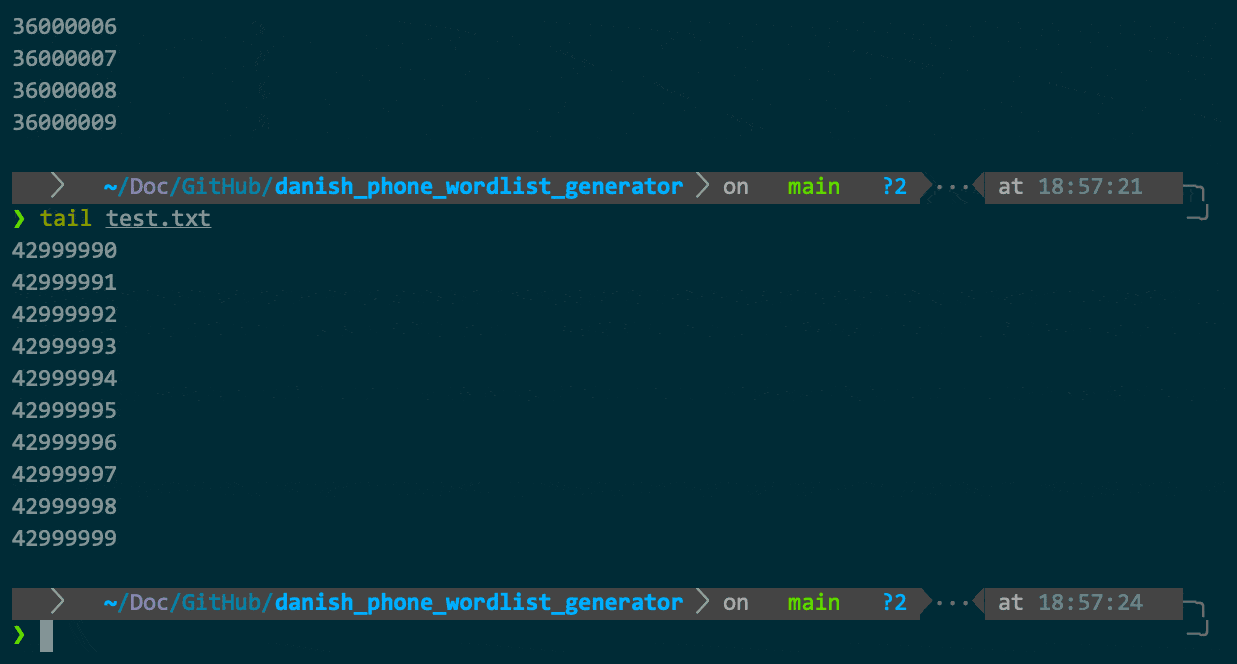 n0kovo/danish_phone_wordlist_generator
デンマークの電話番号をエリアや用途(携帯電話、固定電話など)ごとにワードリストを生成します。パスワードクラッキングやデンマークのターゲットへのファジングに役立ちます。
 taroballzchen/cve-2021-44228-log4jvulnscanner-metasploit
Log4J RCE CVE-2021-44228 の脆弱性を発見およびファジングするためのオープンソースの検出・スキャンツール
 chenaotian/cve-2021-3156
CVE-2021-3156 POC、Docker、および解析レポート
 dest-3/cve-2023-46012
LINKSYS AC1900 EA7500v3 IGD UPnP スタックバッファオーバーフロー リモートコード実行脆弱性
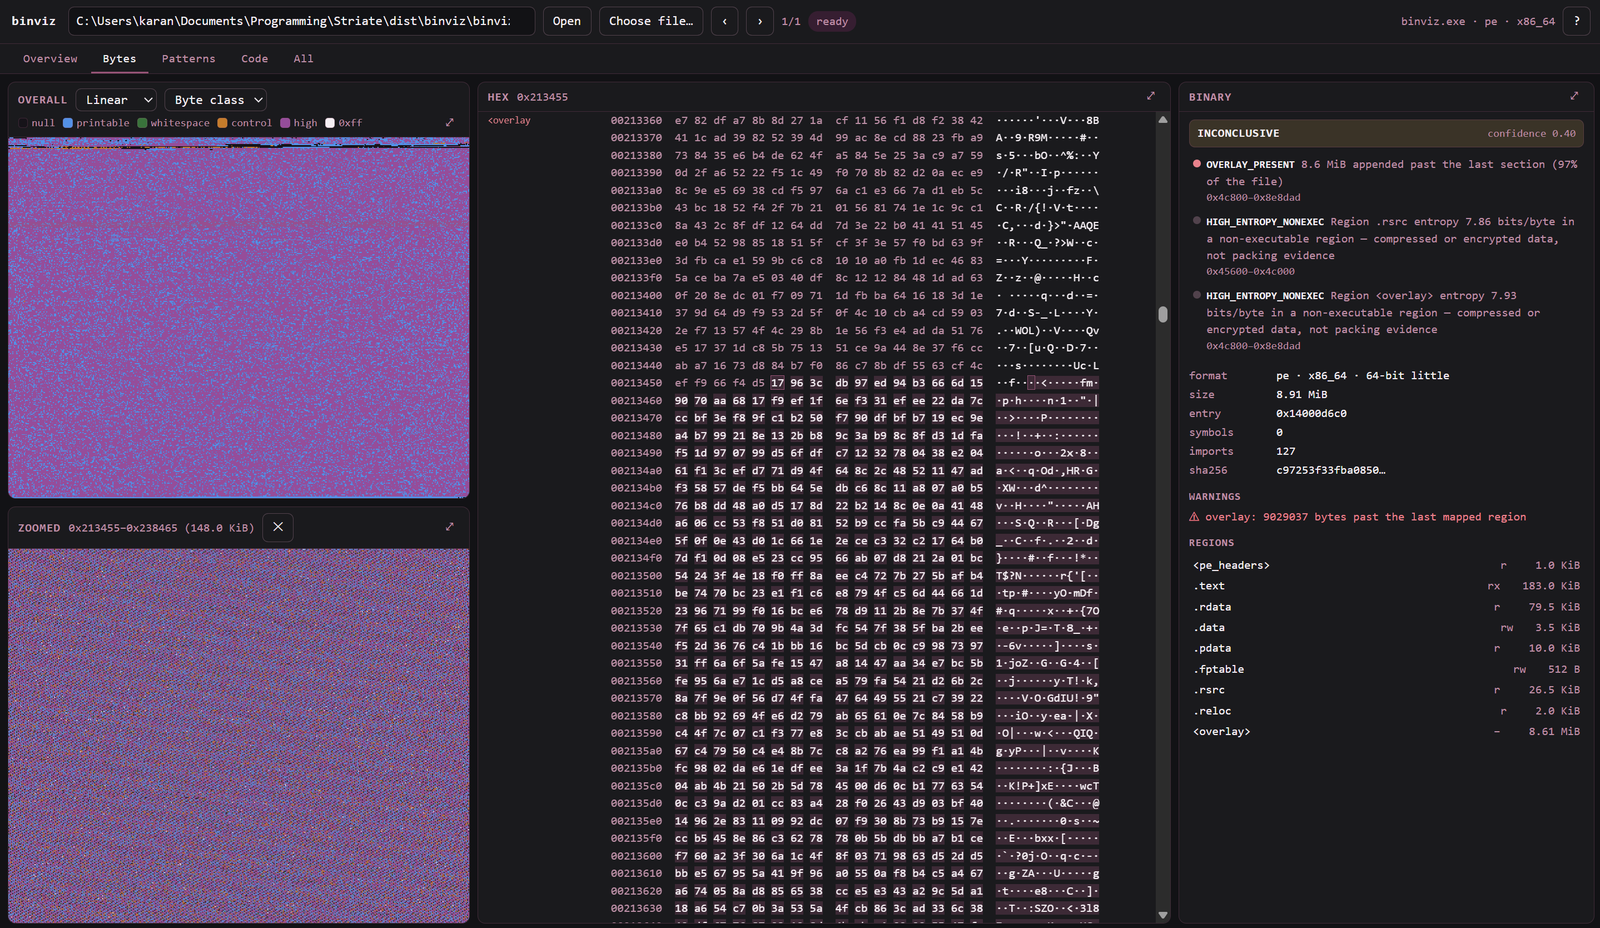 karankantaria/binviz
バイナリ可視化・トリアージツール — 共有アドレス空間モデル上で、エントロピー、バイトクラス、ヒルベルト曲面、ドットプロット、制御フローグラフを統合表示します。
 icewall/cve-2016-2334
CVE-2016-2334 のエクスプロイト: 7zip の HFS+ アーカイブパーサーにおけるヒープオーバーフロー。HFS+ ファイル生成ツールと、この脆弱性をデバッグするための WinDbg ヒープ解析スクリプトが含まれています。
 fatmo666/cve-2023-38545-libcurl-socks5-heap-buffer-overflow
CVE-2023-38545 の概念実証エクスプロイト。libcurl の SOCKS5 プロキシハンドシェイクにおけるヒープバッファオーバーフローであり、過度に長いホスト名を含む悪意のある HTTP 301 リダイレクトを介してトリガーされます。
 9lyph/cve-2022-29593
Dingtian DT-R002リレーにおけるキャプチャリプレイを介した認証バイパス用の概念実証エクスプロイト。HTTPおよびModbus TCPを介したリレーの不正制御を可能にします。
 d4rk007/f5-big-ip-cve-2020-5902-mass-exploiter
CVE-2020-5902 を対象とした F5 Big-IP デバイス向けマスエクスプロイター。認証なしのリモートコード実行を可能にするマルチスレッドスキャンおよびエクスプロイト機能を備えています。
 anyanything/cve-2026-8461-poc
CVE-2026-8461の概念実証エクスプロイト。パッチが適用されていないffmpegバージョンでクラッシュをトリガーする巧妙に細工されたAVIファイルを生成します。
 moften/cve-2025-8671-madeyoureset-http-2-ddos
CVE-2025-25063 MadeYouReset HTTP/2 DDoS
 d0ge/websocketturbointruder
Burp Suite 拡張機能で、カスタム Python コードによる WebSocket メッセージのファジングを可能にし、複数のエンジン、HTTP ミドルウェアルーティング、レスポンス分析をサポートします。
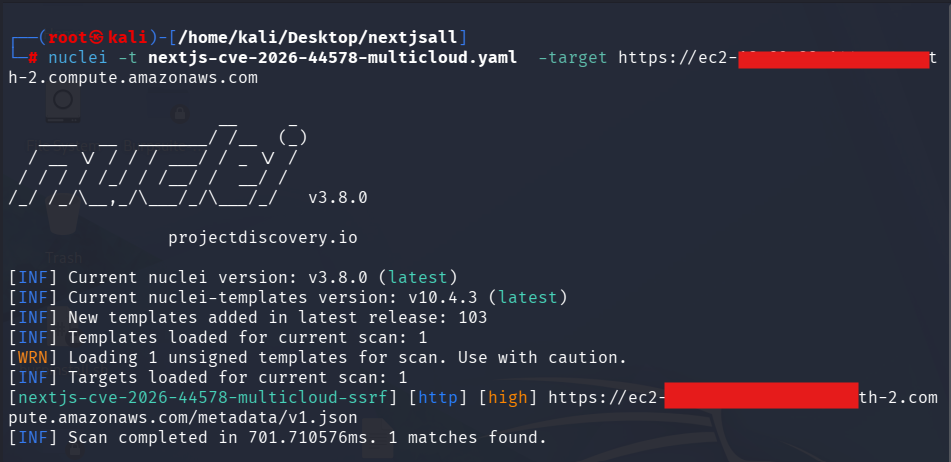 love07oj/nextjs-cve-2026-44578
CVE-2026-44578 (Next.js WebSocket Upgrade SSRF) を検出するためのNucleiテンプレート。マルチクラウドメタデータの検証、Next.jsフィンガープリンティング、実世界のスキャンワークフローに対応。元のNextSSRF研究およびエクスプロイトツールへの…
 anonmoty/xxstrike
XSStrikeベースのカスタム機能付きXSSスキャナー。WebアプリケーションのXSS脆弱性を検出します。