#1

 off-by-1-labs/flawed
埋め込み欠陥を持つFix-Likeアーティファクト
 saint0x/fzy
検証可能な正確性、決定性、およびパフォーマンスを優先するシステムプログラミング言語
 raz0r/burp-radamsa
Radamsa ファザー拡張 for Burp Suite
 aftermathlabs/discord-crasher
バイナリインストルメンテーションとファジングによって発見されたいくつかのバグ
 alchemist3dot14/cve-2025-2783
CVE-2025-2783 のシミュレートされた PoC — Chrome の Mojo IPC におけるサンドボックス脱出の脆弱性。フィッシング配信、メモリファジング、IPCシミュレーション、ログ記録を含みます。レッドチームのデモ、検知エンジニアリング、教育用途に安全です。
 postmodern/wordlist.rb
ワードリストの生成と操作のためのRubyライブラリおよびCLI。
 c0mposer/c-game-modding-utility
C/C++コードのインジェクションを容易にするゲーム改造ユーティリティ。
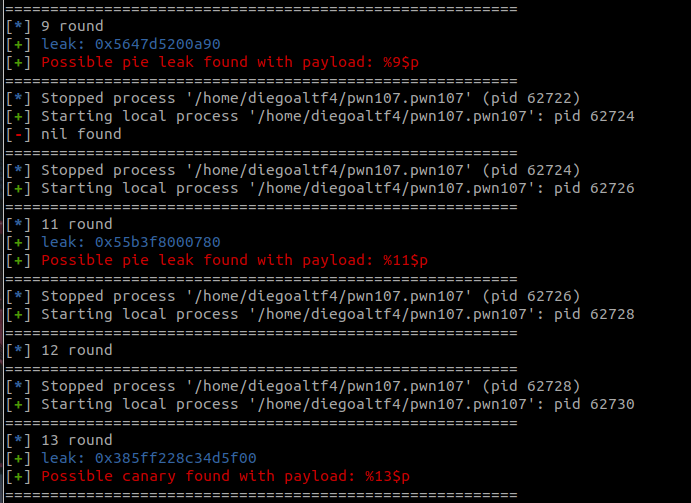 diego-altf4/glufs
スタック、PIE、カナリアリークを発見し、%s または %p 指定子によるフラグ検索機能を備えた、自動化されたフォーマット文字列脆弱性悪用ツール。
 ffmancera/pentesting-multitool
ペネトレーションテストおよびハッキングのためのさまざまなユーティリティスクリプト。
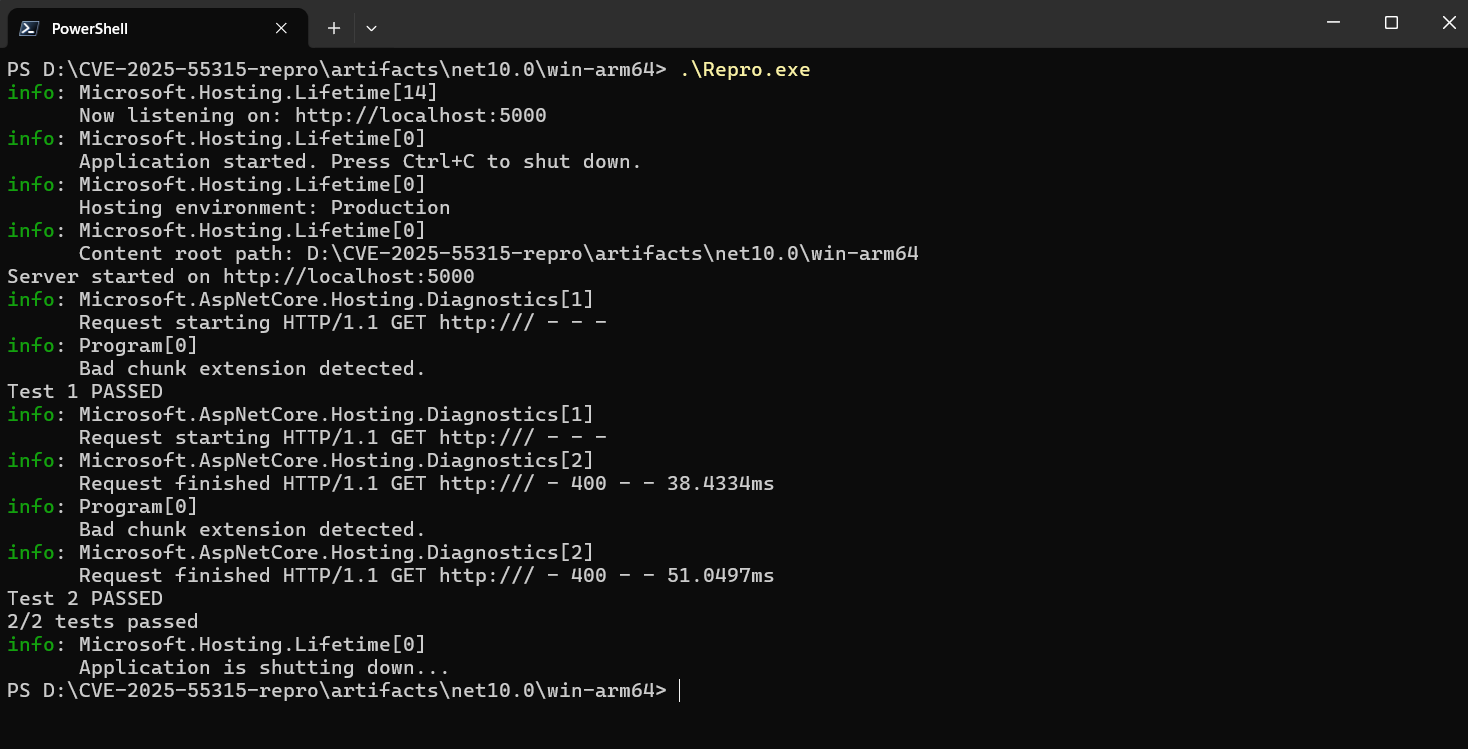 sirredbeard/cve-2025-55315-repro
ASP.NET Core の CVE-2025-55315 を再現するツール。
 ryandamour/crlfmap
CRLFMapは、HTTP Splittingの脆弱性を発見するためのツールです。
 0neb1n/cve-2020-1493
CVE-2020-1493の技術的分析とPoCの詳細。これは、不正な形式のMS-TNEF添付ファイルによってトリガーされ、リモートコード実行につながるゼロクリックのOutlook RCEです。
 parallelbeings/cve-2019-14079
AndroidスマートフォンにおけるUSBデバイスのファジング
 agampreet-singh/redroot
RedRootは、PythonベースのCLI駆動型オフェンシブセキュリティフレームワークで、必須のレッドチームツールを1つの統合ターミナル環境にまとめます。ペネトレーションテスター、レッドチーマー、CTFプレイヤー、サイバーセキュリティ学習者向けに構築されており、GUIに依存せず実世界のワークフロー…
 caoweiquan322/notenough
このツールは、CVE-2023-4863用の巧妙な正準ハフマンヒストグラムを計算します。
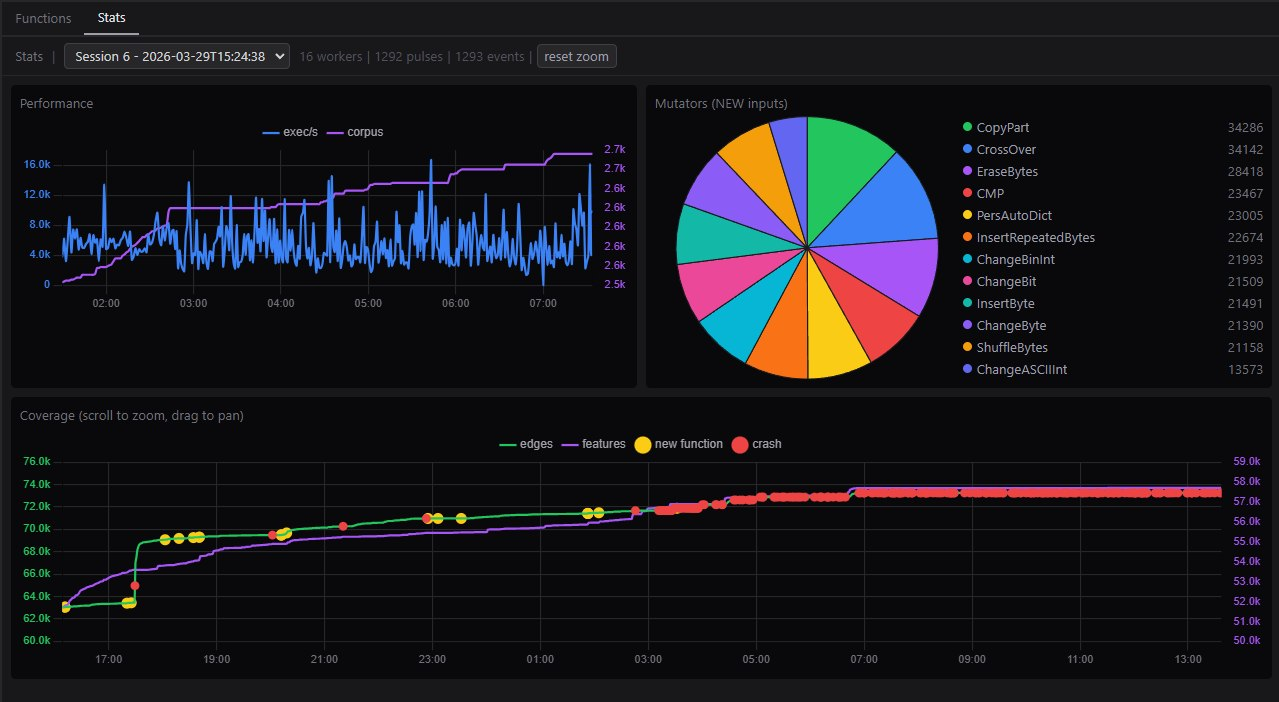 0xbigshaq/apatchy
Apache HTTPD Server のモジュール向けファジングフレームワーク
 ethicalhackingplayground/crlfmap
CRLFMapは、HTTPスプリッティングの脆弱性を見つけるためのツールです。