
 #1
ミューテーションベース、生成ベース、カバレッジガイド付きファジングツール。
Kitploit おすすめ
 yslxotwod/imsisting
GTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
 piratesshield/apiharvester
ワンショットAPI攻撃ツール - 指定されたルートからAPI URLを見つけ、自動攻撃をシミュレートします
 off-by-1-labs/flawed
埋め込み欠陥を持つFix-Likeアーティファクト
 vigiloss/vigil
長時間実行されるコード監査、Webペネトレーションテスト、バグバウンティハンティングのためのAIハーネス。実際の調査が失敗する要因——固定化された仮説、偽陰性、再現不可能なレポート——を中心に設計されています。
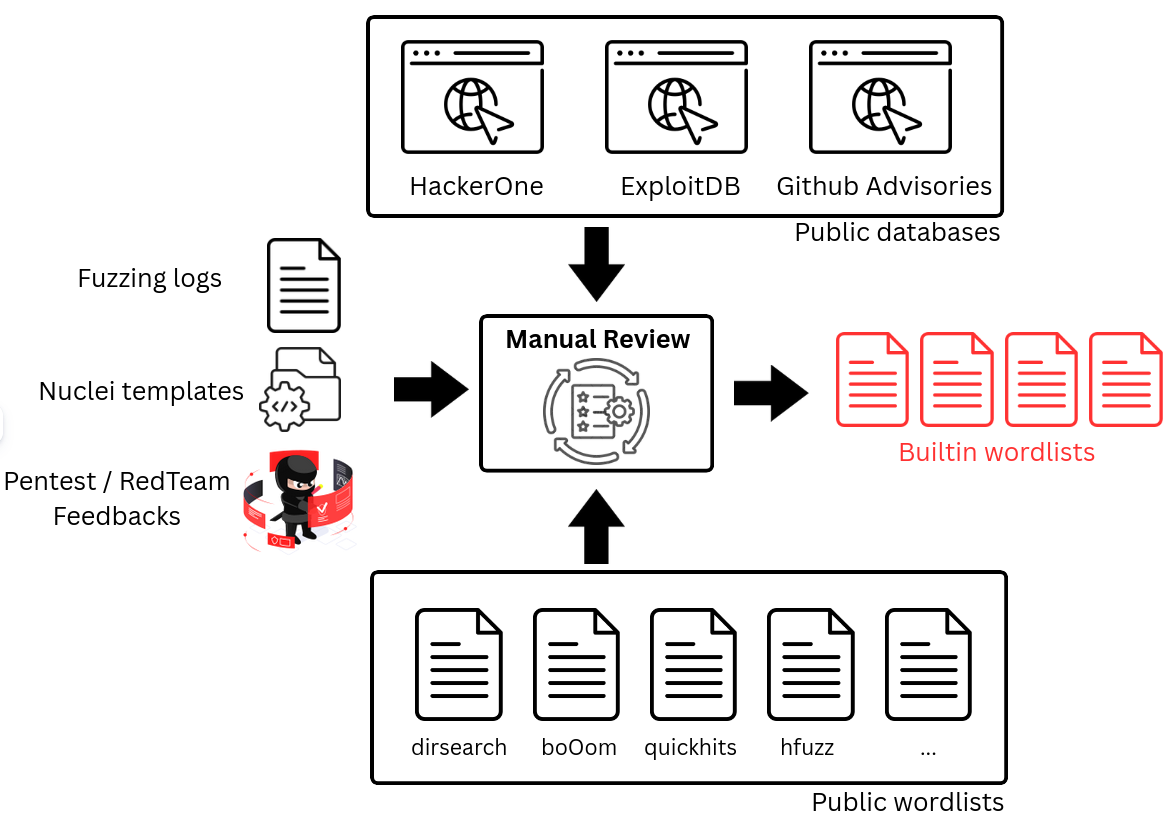 synacktiv/dicozorus
Webファジング用のワードリストを生成・管理するツール。
 0xbinder/android-kernel-exploitation-lab
このラボでは、Androidカーネルのバインダーサブシステムにおける重大な脆弱性であるCVE-2019-2215を調査するための環境構築を案内します。
 loadingalias/rscrypto
Rust cryptography w/ zero required deps: hashes, checksums, MACs, KDFs, password hashing, AEADs, signatures, RSA, key exchange, ML-KEM, and ML-DSA.…
 juanschallibaum/cve-2024-38473-nuclei-template
CVE-2024-38473 に対して脆弱な Apache サーバーを検出するための Nuclei テンプレート
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) は、産業用プロトコルの実装とデバイスを対象としたテストフレームワークです。
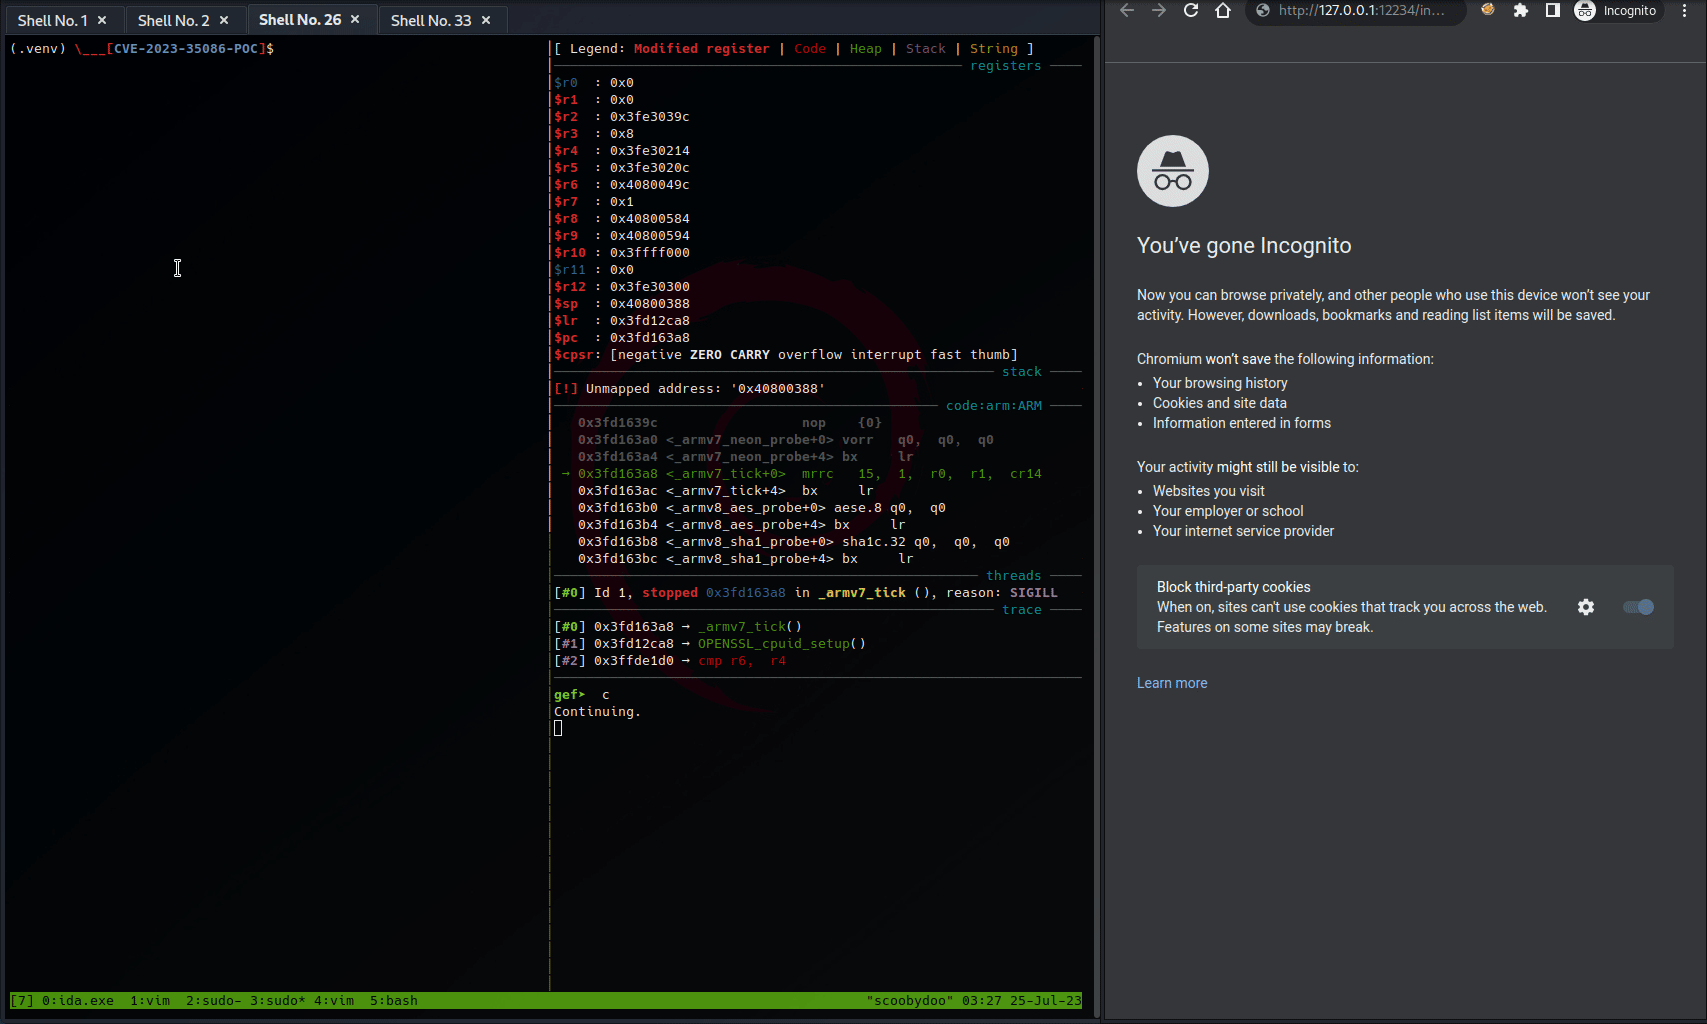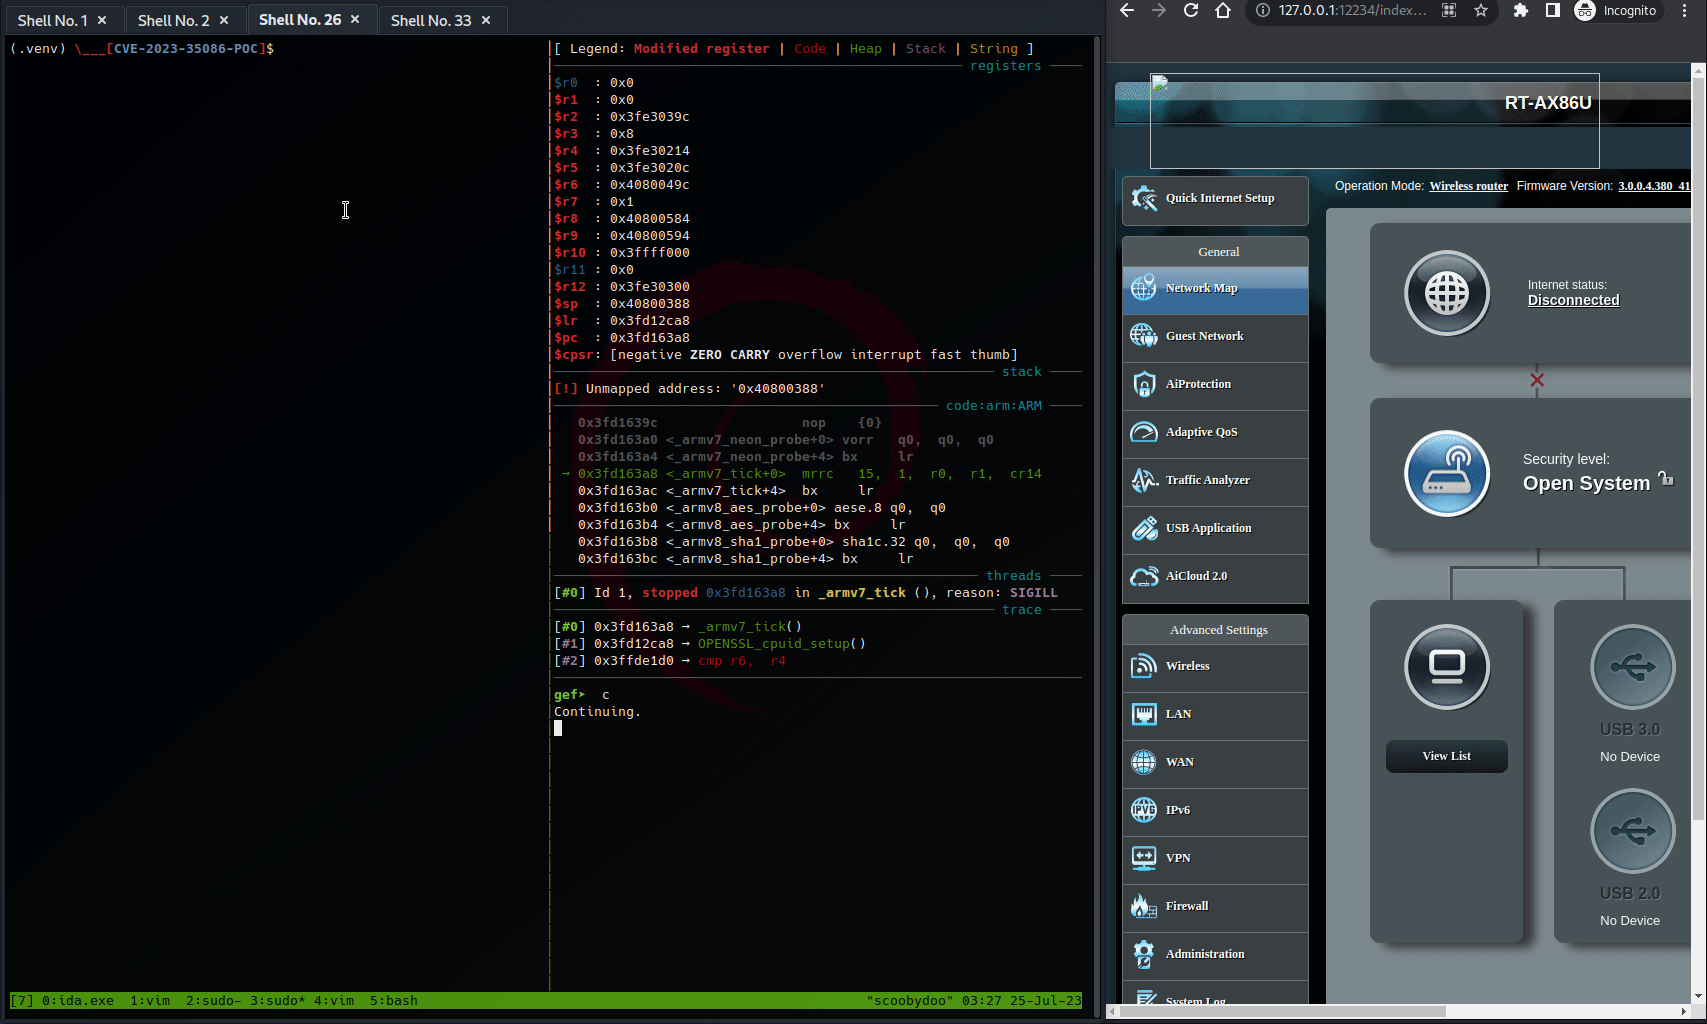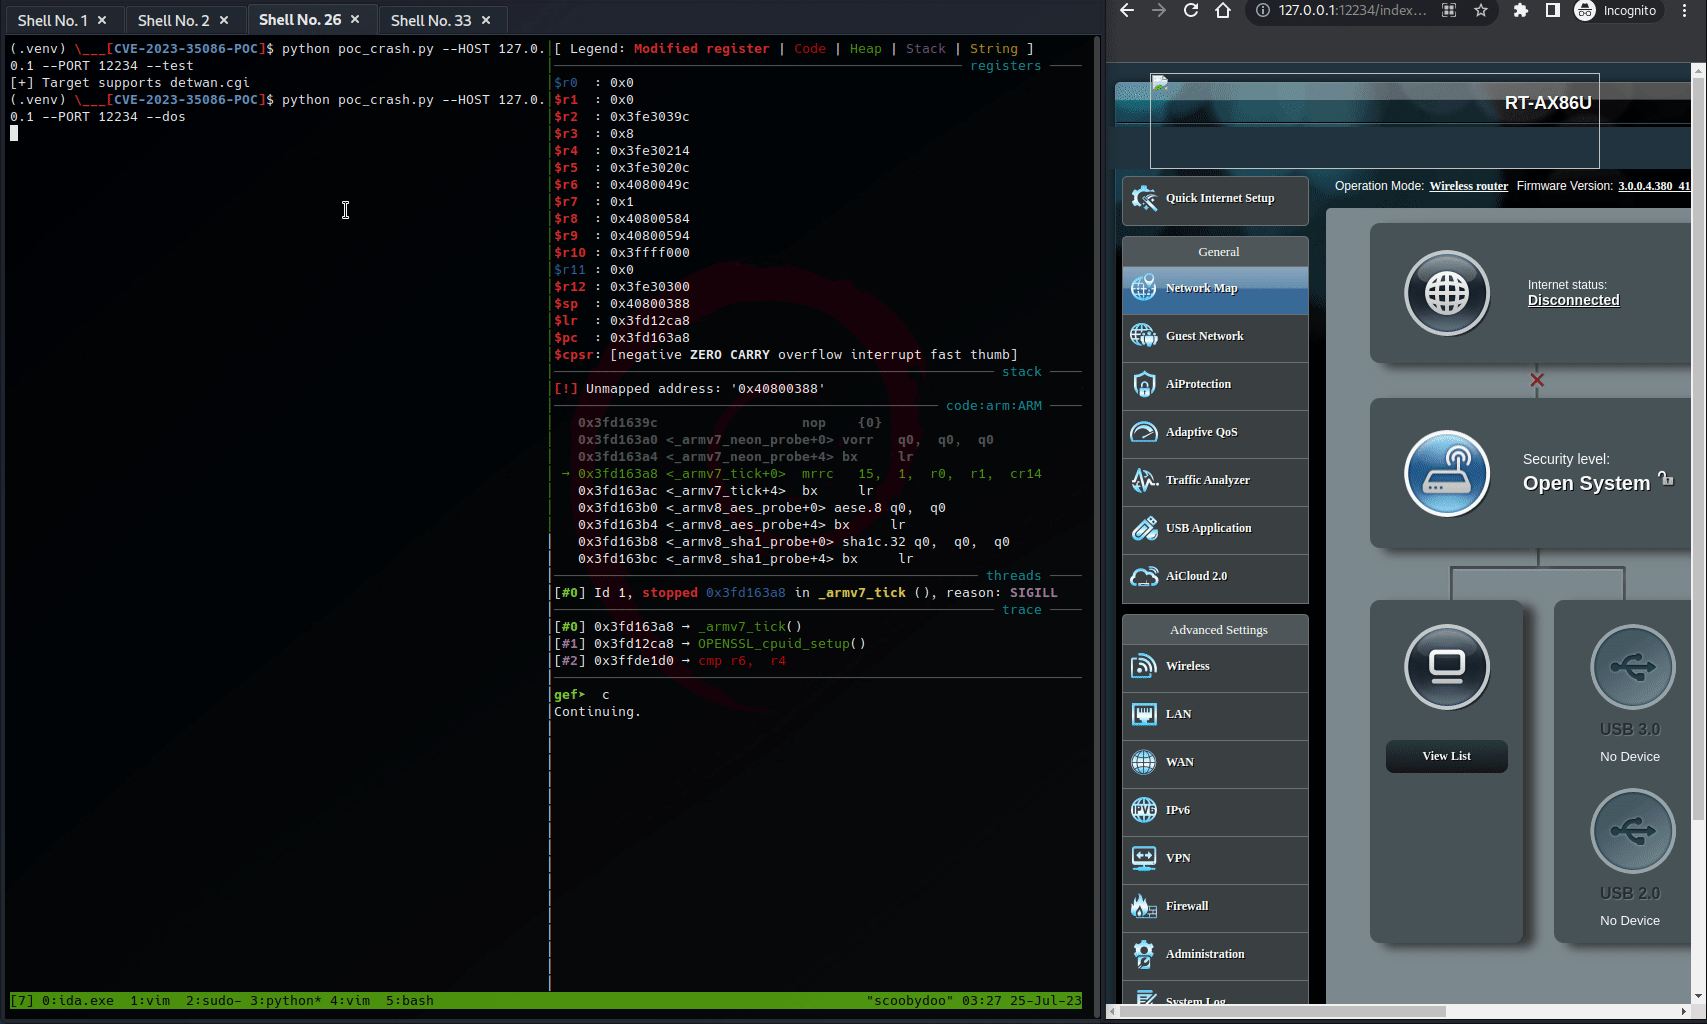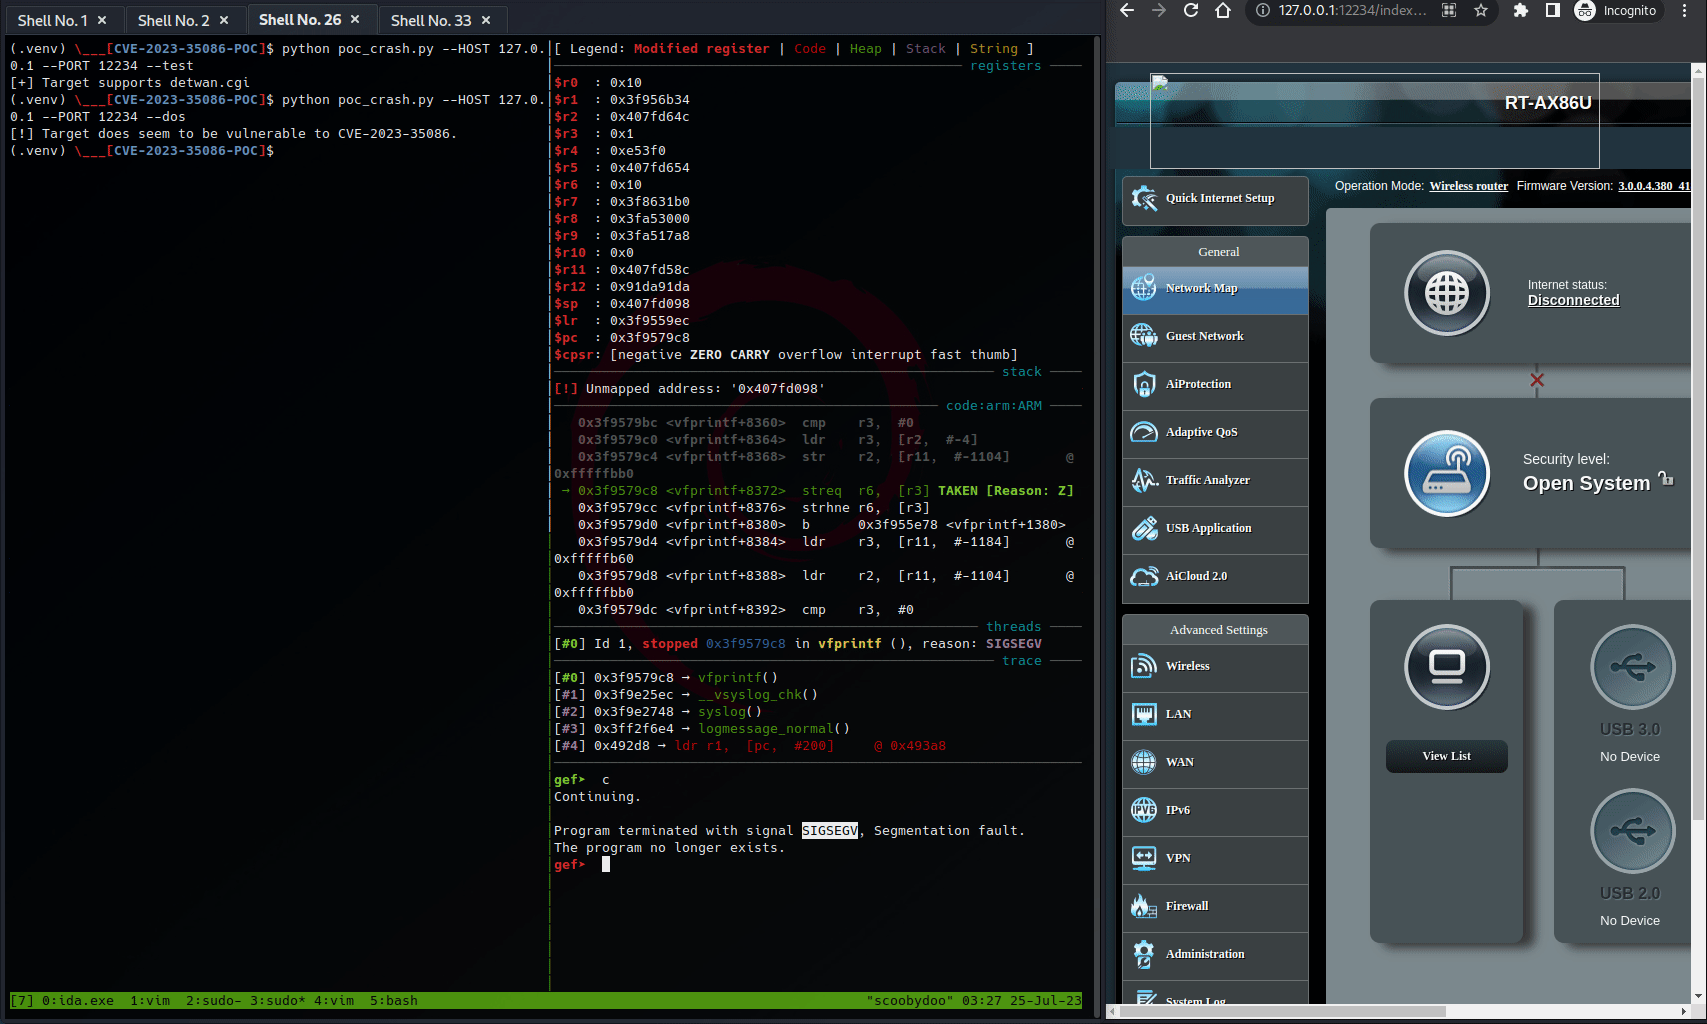 tin-z/cve-2023-35086-poc
CVE-2023-35086のPoC:DoSのみ
 cispa/trevex
投機的実行の脆弱性に対する自動脆弱性検出フレームワーク (IEEE S&P '26)
 zhuowei/cve-2025-27363-proof-of-concept
CVE-2025-27363の概念実証 - 細工された可変フォントを介したFreeType 2.13.0のヒープバッファオーバーフローを示し、ASAN検証済みのクラッシュ再現とデバッグ手順を含む。
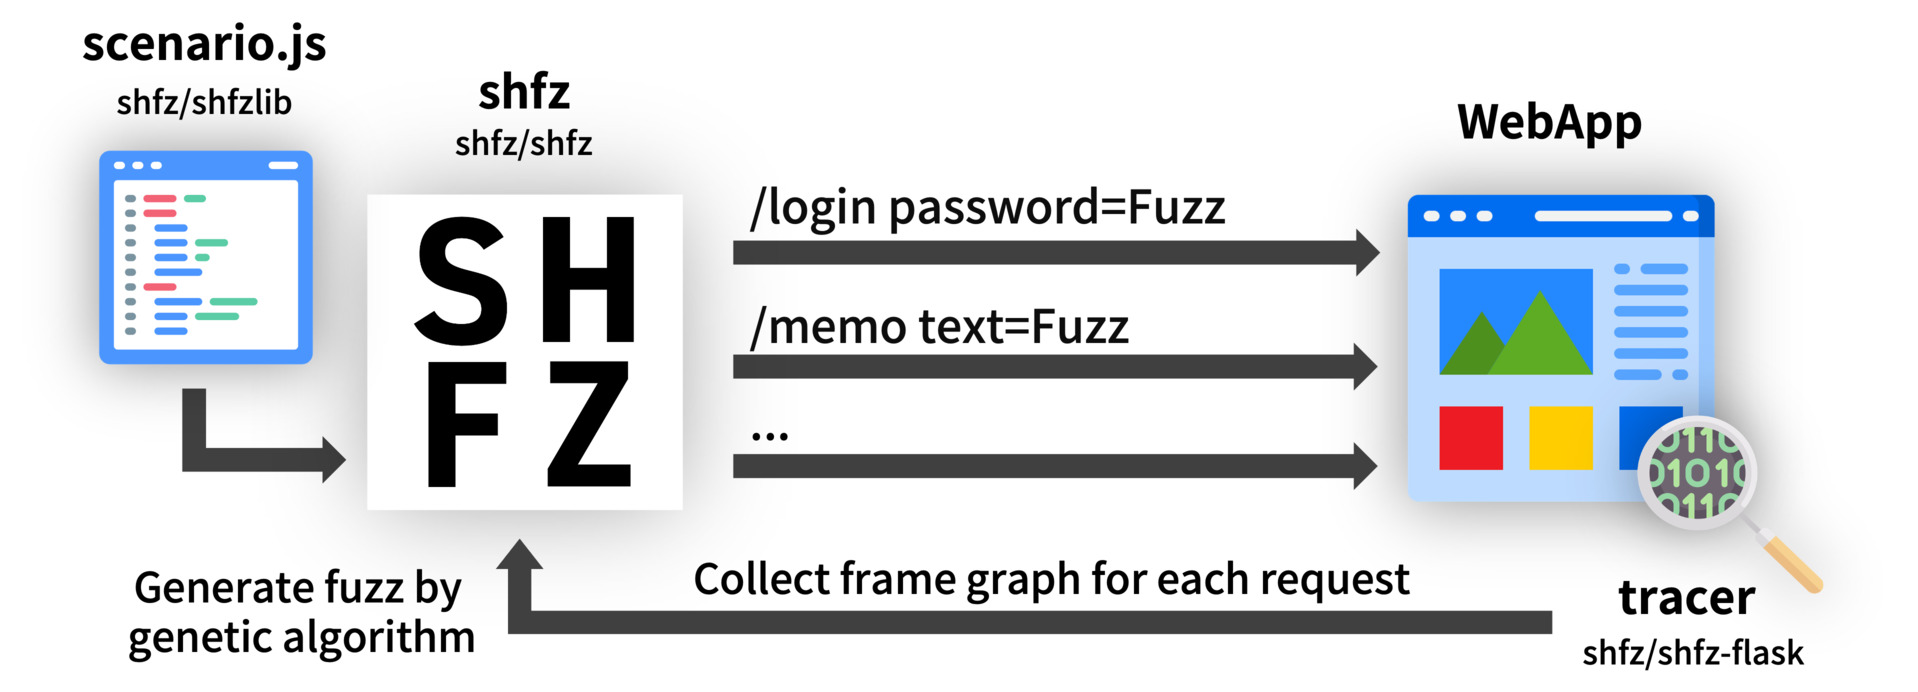 shfz/shfz
TypeScriptベースのシナリオ駆動型Webアプリケーションファジングフレームワーク
 fundacion-sadosky/vbox_cve_2017_10235
[CVE-2017-10235] VirtualBox E1000デバイスのバッファオーバーフローに関する説明とPoC
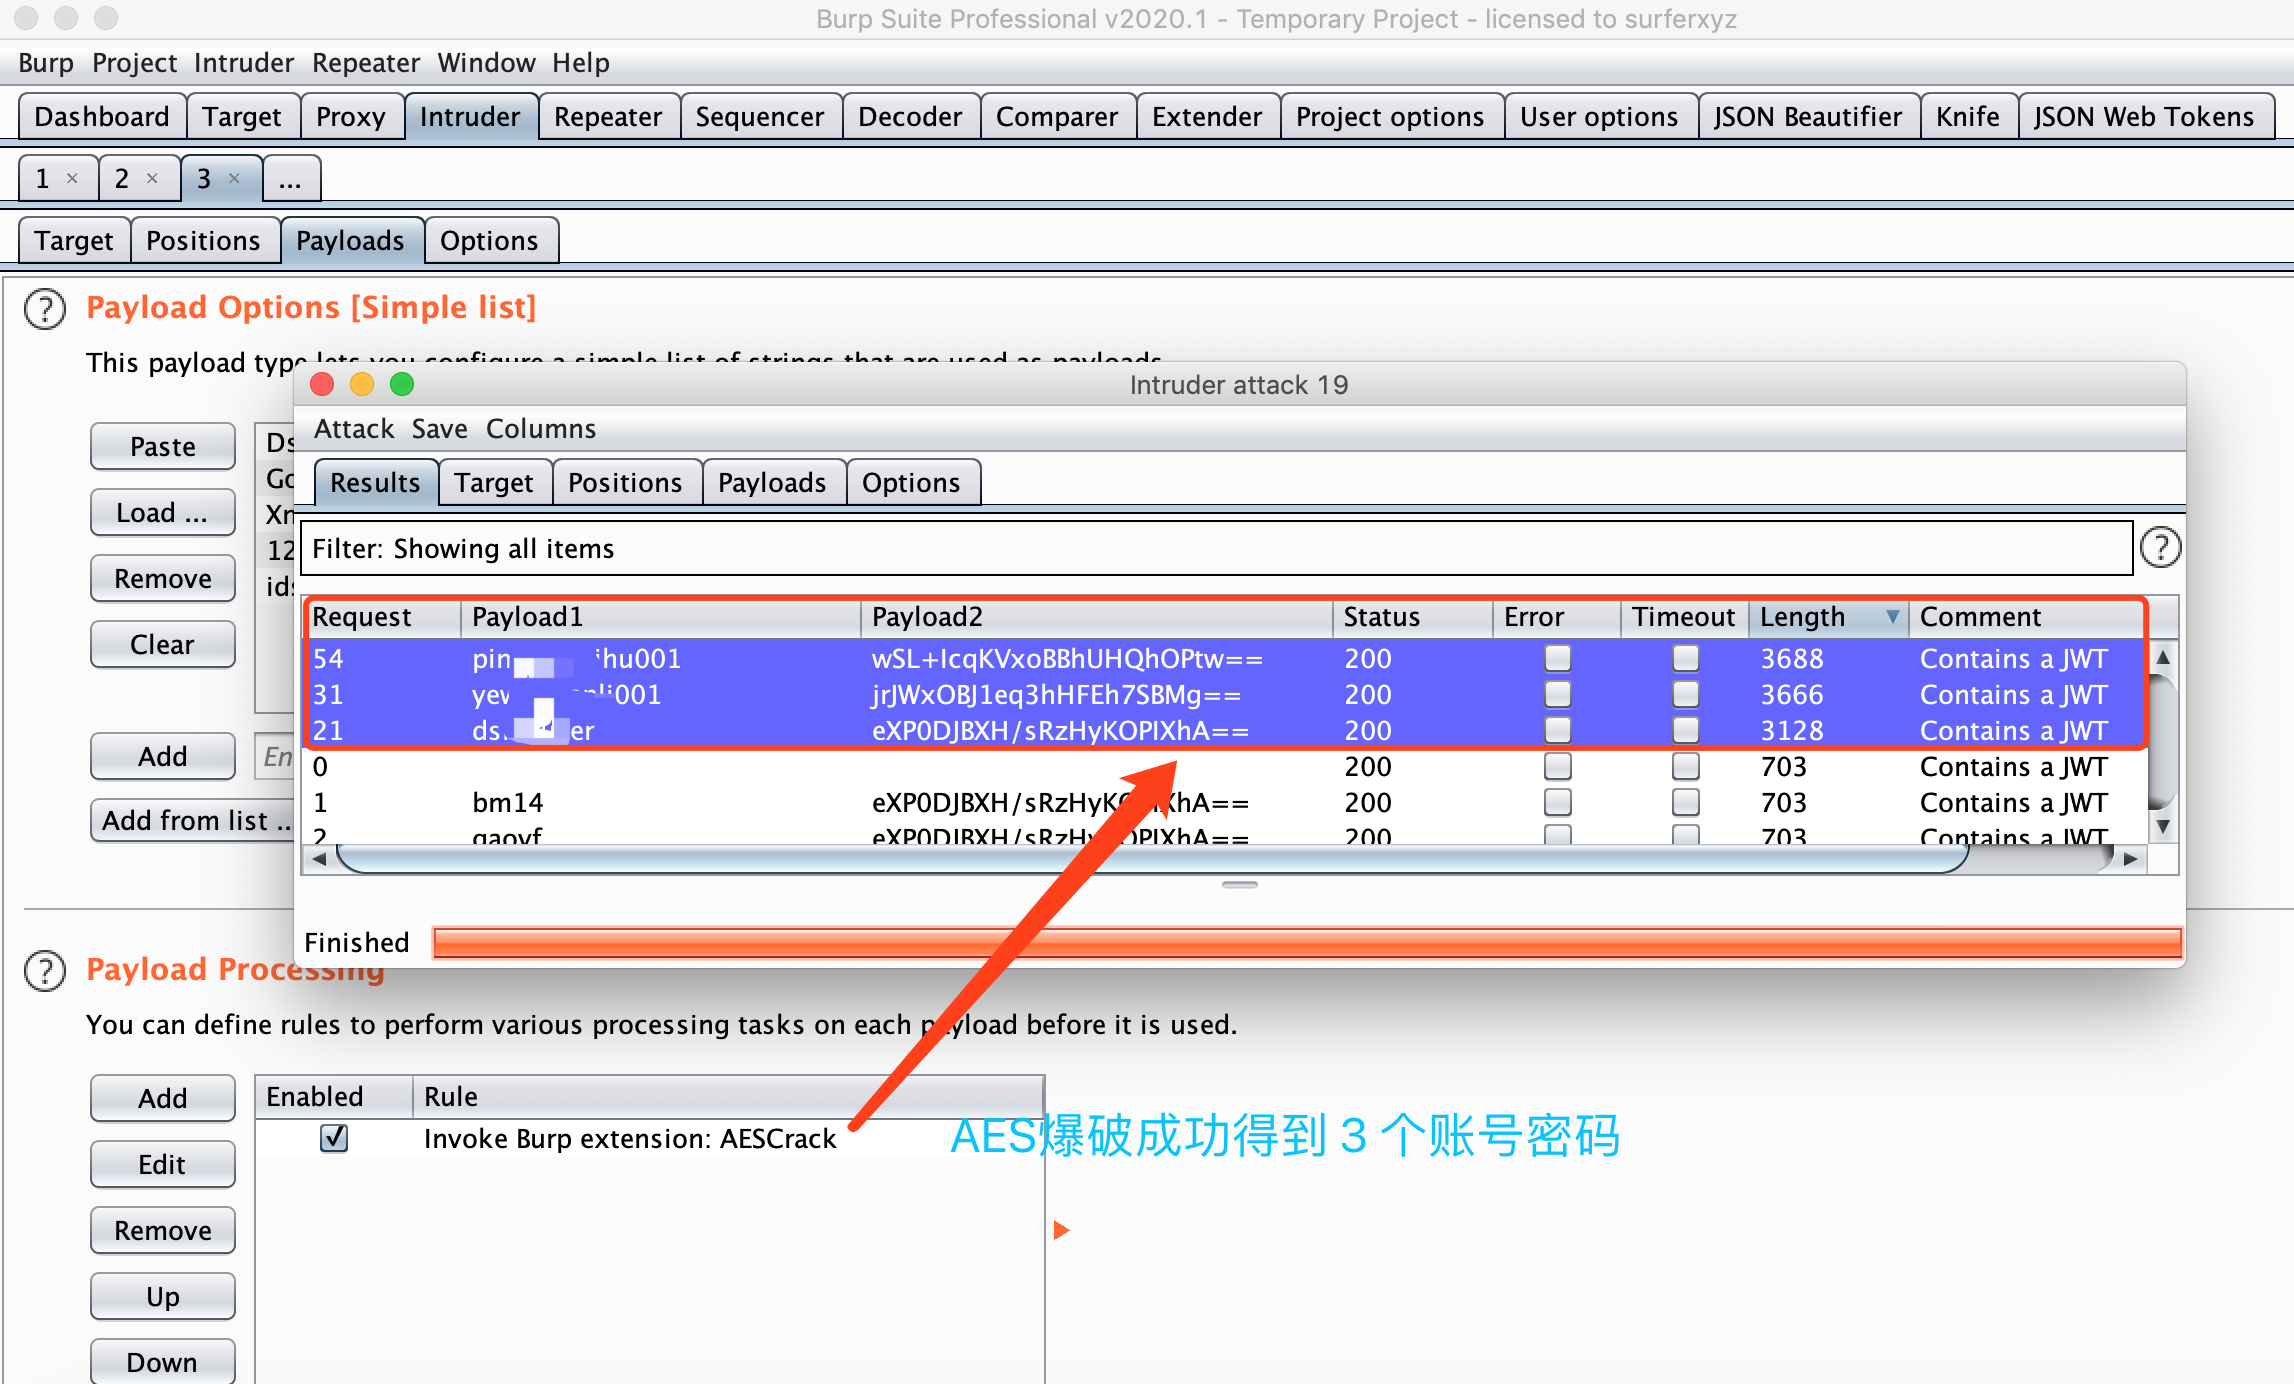 jas502n/burp_aes_plugin
AESクラック用Burpsuiteプラグイン
 nccgroup/cecster
HDMI CEC(Consumer Electronics Control)およびHEC(HDMI Ethernet Channel)プロトコルに対するセキュリティテストを実行するGUIベースのツール
 icicle-emu/icicle-python
Icicleエミュレータ用のPythonバインディング。x64およびARM64ターゲット全体で、グレーボックスファームウェアファジング、バイナリエミュレーション、リバースエンジニアリングワークフローを可能にします。
 xteardx/diaphora-mcp
自動バイナリ差分のためのMCPサーバー。








