Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
apatchy — Apache HTTPD Server のモジュール向けファジングフレームワーク | Kitploit
ツール/GitHubGitHub/0xbigshaq/apatchy
脆弱性分析コード分析動的コード分析 (DAST)ウェブセキュリティファジング
GitHub0xbigshaq/apatchy

apatchy

Apache HTTPD Server のモジュール向けファジングフレームワーク

リポジトリを見る
225535ヶ月前Kitploit レビュー済み
ウェブサイト
共有
apatchy

    apatchy

    Apache HTTPD のインプロセスファジングフレームワーク

apatchy は、Apache の HTTP リクエスト処理パイプライン全体(パース、フック、フィルター、ハンドラー)を、ネットワーク I/O なしでファジングできます。Apache のソケット層をカスタム I/O フィルターに置き換え、実際の HTTP トラフィックを処理するのと同じコードパスに、生のバイト列を直接送り込みます。
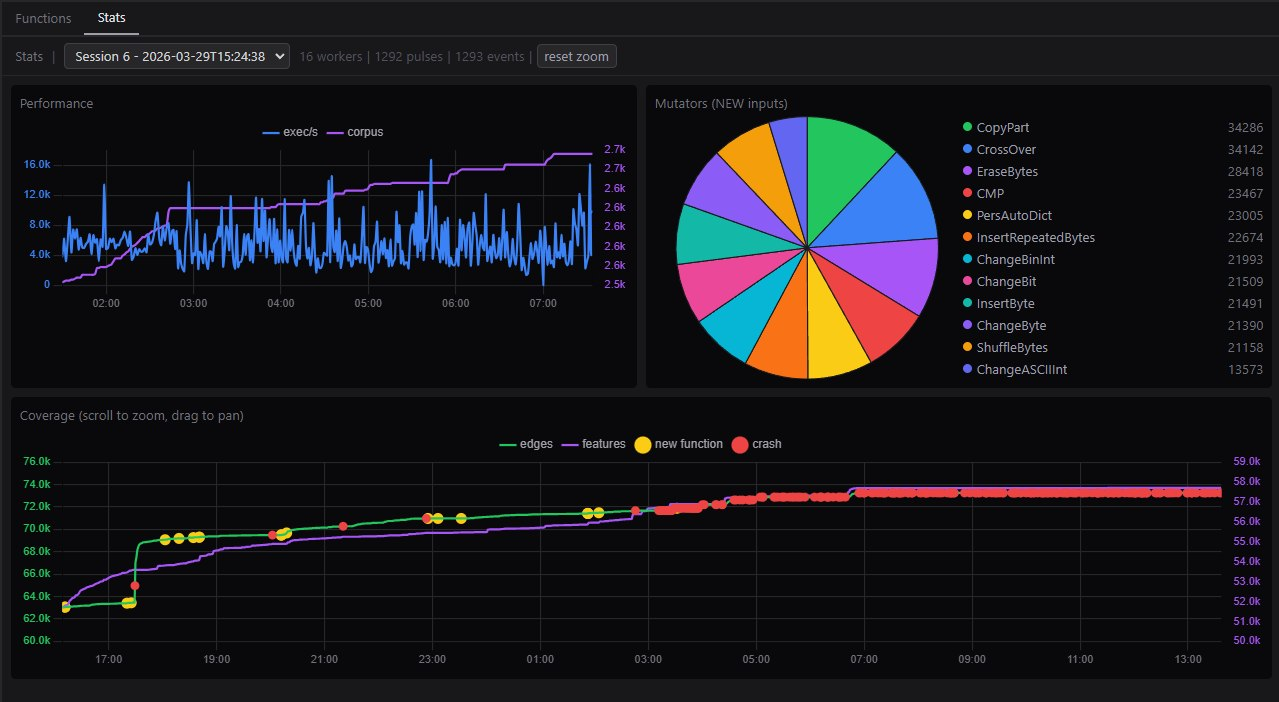
特徴

  • 異なるビルドツリーと構成の管理
  • カバレッジレポートの生成
  • カスタムイントロスペクション: LLVM コールツリー解析
  • マネージャー: ハーネス、Proto ミューテーター
  • バグのトリアージ / ペイロードのリプレイ
  • プロファイリング (kcachegrind/qcachegrind) によるハーネスロジックのボトルネック分析で、パフォーマンスを向上
  • 依存関係を検証するカスタムツールチェーン
  • 古いバージョンの Apache との互換性
  • 1day 再現システム
  • その他にもいろいろ :D

main-view

クイックスタート

WSL2 または Docker コンテナ上での実行を推奨します

docker build --build-arg UID=$(id -u) -t apatchy-dev .
docker run -it --rm -p 9000:9000 -v $(pwd):/repo apatchy-dev

次に、以下のコマンドをこの順序で実行してください:

# 1. activate environment
cd framework/
uv venv .venv
uv pip install --python .venv -e ".[all]"
source .venv/bin/activate

# 2. init setup (one-time setup)
apatchy setup check                            # verify dependencies
apatchy setup --force llvm --llvm-version 18   # install LLVM tools locally

# 3. download
apatchy download --version 2.4.65

# 4. configure (vanilla root tree)
apatchy configure --asan --ubsan --ubsan-ignorelist ./configs/ubsan.ignorelist

# 5. build vanilla tree (`--bear` for IDE navigation)
apatchy make --tree vanilla --bear

# 6. build libfuzzer branch (inherits sanitizers from root)
apatchy make --tree lf

# 7. setup for protobuf
apatchy setup lpm

# 8. list avail. harnesses
apatchy link --list-harnesses

# 9. link target harness
apatchy link --harness mod_fuzzy_proto_session --bear

# 10. fuzz
apatchy fuzz \
    --config configs/session-coverage.conf \
    --seed-dir fuzz-seeds/session/ \


# 11. build coverage branch and generate HTML cov report
apatchy make --tree cov
apatchy coverage report \
    --with-introspect \
    --config configs/session-coverage.conf \
    --harness mod_fuzzy_proto_session \
    --suppress configs/ubsan.supp

# 12. launch interactive gui w/ call-tree analysis
apatchy introspect \
    --entry session_crypto_decode,session_crypto_encode,session_crypto_init

ドキュメント

注: これはまだ進行中です/未完成です。CLI にもっと注意を払う必要があることは認識しています。

  • ドキュメントは https://pwner.gg/apatchy/ で公開されています。
  • apatchy docs --serve でローカルに生成できます。

ライセンス

LICENSE を参照してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →









